
 #1

 alt3kx/cve-2023-24055_poc
CVE-2023-24055 PoC (KeePass 2.5x)
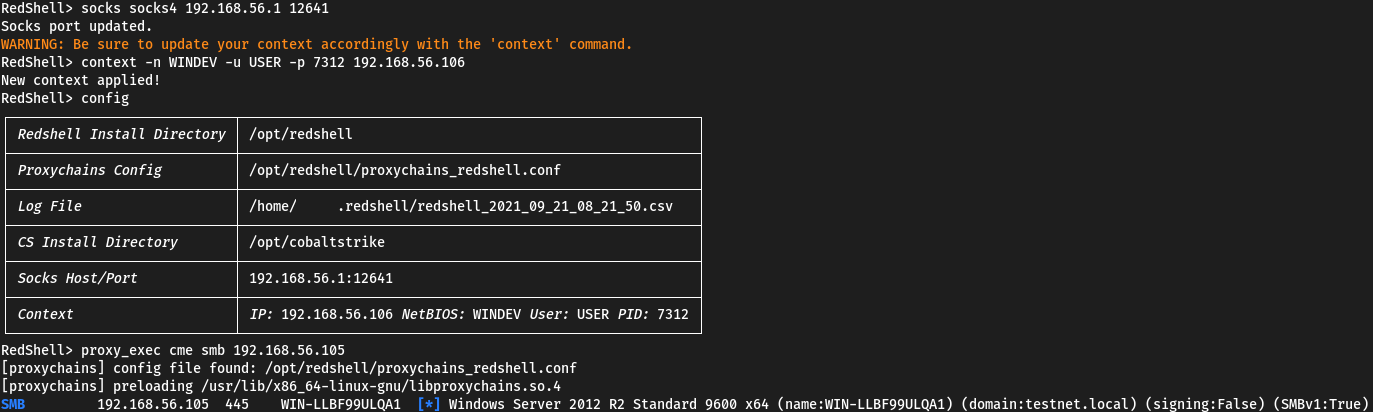 verizon/redshell
一个用于红队和渗透测试的交互式命令提示符。自动通过proxychains将命令推送到SOCKS4/5代理。可选的Cobalt Strike集成从团队服务器拉取beacon的SOCKS4/5代理。自动将活动记录到本地CSV文件以及Cobalt Strike团队服务器(如果已配置)。
 maldev-academy/maldevacademyldr.2
RunPE 实现,具有多种规避技术 (2)
 s3cur3th1ssh1t/nimsyscallpacker
Packs C# assemblies, PE files, or shellcode into encrypted Nim binaries with advanced evasion features including AMSI/ETW bypass, sandbox detection,…
 ariary/fileless-xec
Stealth dropper:远程执行二进制文件但不将其写入磁盘(支持 HTTP3、ICMP、隐形痕迹、跨平台等)
 redcanaryco/atomictestharnesses
公共仓库,用于原子测试工具集
 gmh5225/awesome-ai-security
为渗透测试人员、漏洞猎手和安全研究人员精选的AI安全材料与资源列表。
 winscripting/uac-bypass
PowerShell 概念验证脚本,可绕过 Windows 用户帐户控制 (UAC) 以提升权限,旨在用于授权的渗透测试和红队行动。
 kindtime/nosferatu
一个 DLL,用于挂钩 lsass.exe 中的 NTLM 和 Kerberos 认证,注入后门哈希,从而在 Windows 系统上实现持久的认证访问。
 d3lb3/keefarcereborn
独立DLL,注入KeePass进程后,以明文形式导出数据库。

 kudaes/lolbits
** 已停止维护 ** C2框架,使用后台智能传输服务(BITS)作为通信协议,并采用直接系统调用 + Dinvoke 来规避EDR用户态钩子。
 maldev-academy/christmas
演示旨在远程执行 shellcode 的多进程注入链的 PoC
 vozec/cve-2023-7028
该仓库展示了CVE-2023-7028的概念验证。
 shell-company/qrexfil
该工具是一个命令行实用程序,允许你将任何二进制文件转换为二维码影片。随后可以通过视觉方式重新组装数据,从而在气隙系统中实现数据外泄。
 vysecurity/cve-2017-8759
CVE-2017-8759 - SOAP WDSL 解析器中的一个漏洞。
 sudonoodle/bof-coerce-ipp
用于通过 IPP 强制计算机账户认证的 Beacon Object File (BOF)。









