
 #1
对手模拟、红队基础设施、C2 框架和操作安全工具。
Kitploit 推荐


 nickvourd/supernova
多加密器shellcode加密与混淆工具,可自动将输出转换为C、C#、Rust、Nim、Python等语言。支持ROT、XOR、RC4、AES、DES、3DES、ChaCha20算法,并支持将结果混淆为IPv4、IPv6、MAC地址、UUID格式。
 mufeedvh/moonwalk
在 Linux 利用过程中通过不在系统日志和文件系统时间戳上留下任何痕迹来隐藏你的踪迹。
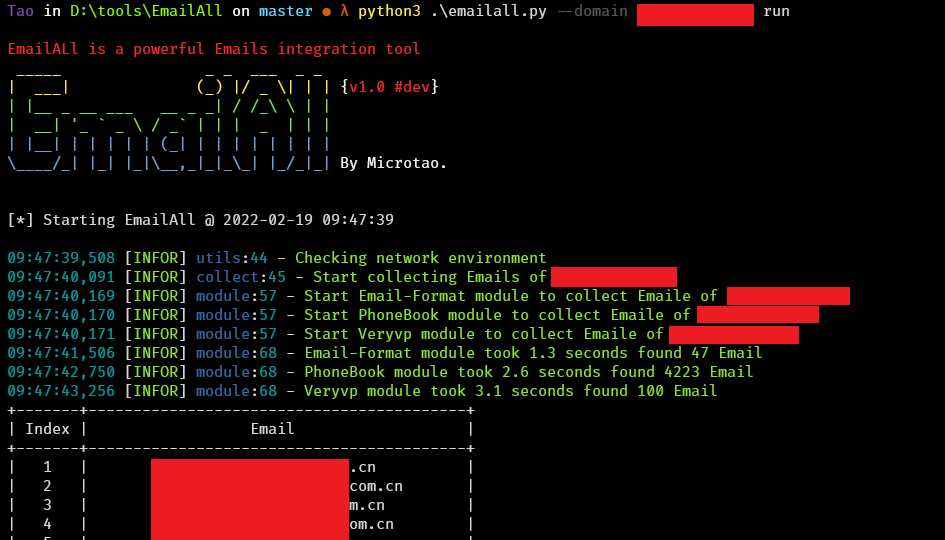 taonn/emailall
Collects email addresses for a target domain by querying search engines, GitHub API, PhoneBook, Snov, Skymem and other OSINT sources, saving results…
 trustedsec/titanis
Windows 协议库,包括 SMB 和 RPC 实现等。
 peewpw/invoke-wcmdump
用于从凭据管理器中转储Windows凭据的PowerShell脚本
 safebreach-labs/poolparty
一组利用Windows线程池的完全不可检测的进程注入技术
 mandiant/gopacket
Impacket 的完整 Go 移植版——63 个 CLI 工具和 24 个库,用于 Windows 和 Active Directory 协议攻击,编译为单个无依赖的二进制文件。
 xdnice/pcshare
PCShare是一款强大的远程控制软件,可以监视目标机器屏幕、注册表、文件系统等。
 mgeeky/threadstackspoofer
Thread Stack Spoofing - 一种高级内存中规避技术的概念验证,能够更好地隐藏注入的shellcode的内存分配,以躲避扫描器和分析师。
 arget13/ddexec
一种在Linux上无文件且隐蔽地运行二进制文件的技术,通过“用另一个进程覆盖”shell的进程。
 s1n6h/pentest-harness
面向授权渗透测试、漏洞赏金、安全实验室和 CTF 的自托管 AI 代理框架。基于插件,支持多提供商 LLM,并支持本地会话。

 idov31/sandman
基于NTP的后门,专为加固网络设计,通过伪造的NTP流量传递并执行任意Shellcode,可选的持久化方式为Windows时间提供程序。

 xiaolichan/wmiexec-pro
新一代 wmiexec.py
 djhohnstein/sharpchromium
.NET 4.0 CLR 项目,用于检索Chromium数据,例如cookies、历史记录和已保存的登录信息。
 trustedsec/meterssh
MeterSSH 是一种将 Shellcode 注入内存,然后通过 SSH 隧道传输任意端口,从而将任何类型的通信伪装成普通 SSH 连接的方法。其工作原理是:首先将 Shellcode 注入内存,然后将 Shellcode 生成的端口(此例中为 meterpeter)通过 SSH…








