
 #1

 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 elvanderb/tcp-32764
关于Linksys WAG200G中监听TCP-32764后门的一些代码和笔记。
 blackhillsinfosec/wififorge
自动化WiFi黑客实验室环境,使用mininet-wifi模拟无线攻击向量,用于渗透测试者培训,消除硬件开销。
 nettitude/poshc2
一个支持代理的C2框架,用于帮助红队成员进行后渗透和横向移动。
 tkmru/awesome-edr-bypass
精心整理的EDR绕过资源合集,包括概念验证(PoC)、工具、工作坊、演示文稿和博客,适用于道德黑客和红队行动。
 parrotsec/mimikatz
用于从内存中提取 Windows 凭据(密码、哈希、Kerberos 票据)并执行哈希传递(Pass-the-Hash)、票据传递(Pass-the-Ticket)和黄金票据(Golden Ticket)攻击的工具。
 arnaucube/coffeeminer
Wi-Fi网络中的协作式(mitm)加密货币矿池
 samyk/keysweeper
KeySweeper 是一款隐蔽的基于 Arduino 的设备,伪装成一个可正常工作的 USB 墙壁充电器,能够通过无线方式被动嗅探、解密、记录并(通过 GSM)上报附近任何微软无线键盘的所有按键输入。
 kevin-robertson/powermad
PowerShell MachineAccountQuota 和 DNS 利用工具
 nccgroup/redsnarf
RedSnarf 是一款用于 Windows 环境的渗透测试 / 红队工具
 i-am-jakoby/powershell-for-hackers
这个仓库汇集了每个黑客都应该知道的 powershell 函数。
 bohops/ultimatewdacbypasslist
一个集中收录此前已记录的 WDAC 绕过技术的资源
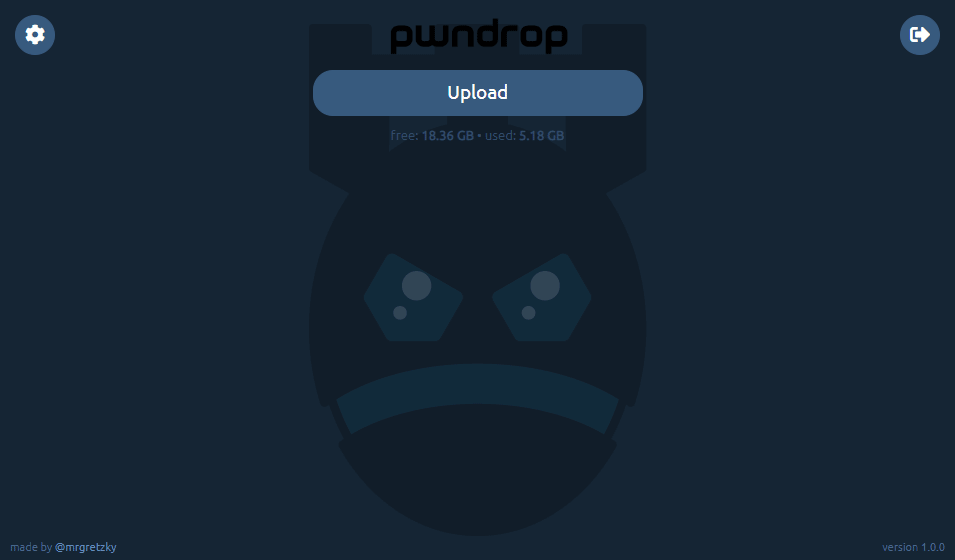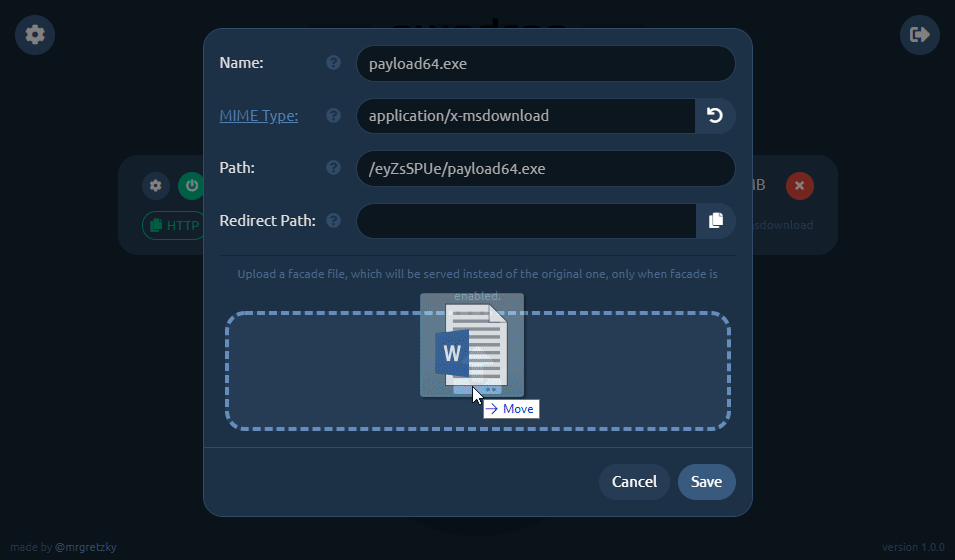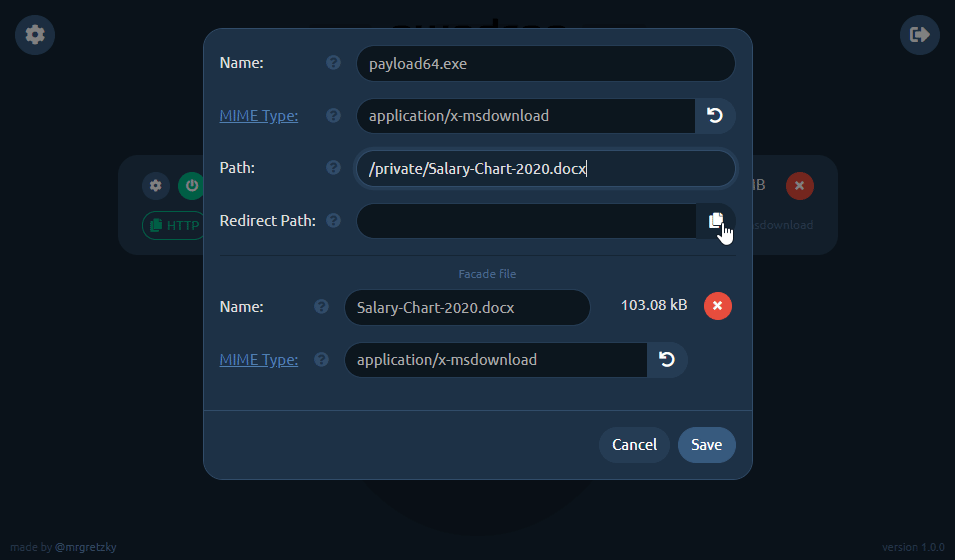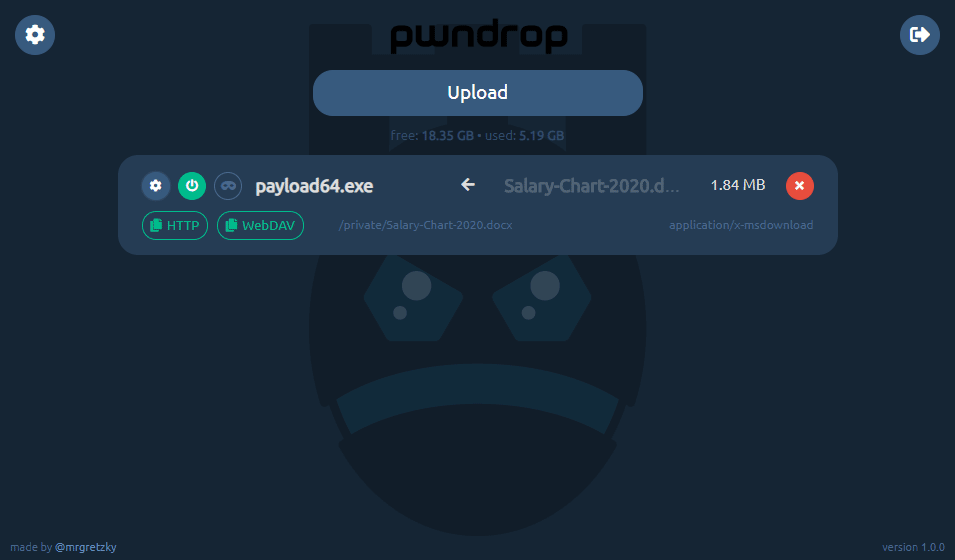 kgretzky/pwndrop
自托管文件托管服务,专为红队设计,支持通过HTTP和WebDAV轻松上传和共享载荷。
 carlospolop/purplepanda
识别不同云环境内部及跨云环境中的权限提升路径
 pentestgeek/phishing-frenzy
Ruby on Rails 网络钓鱼框架









