#1

 cujanovic/content-bruteforcing-wordlist
用于通过 Burp 或 dirsearch 进行内容(目录)暴力破解发现的字典

 sensepost/heartbleed-poc
测试SSL心跳漏洞(CVE-2014-0160)
 espressocake/defender_exclusions-bof
一个用于确定 Windows Defender 排除项的 BOF。

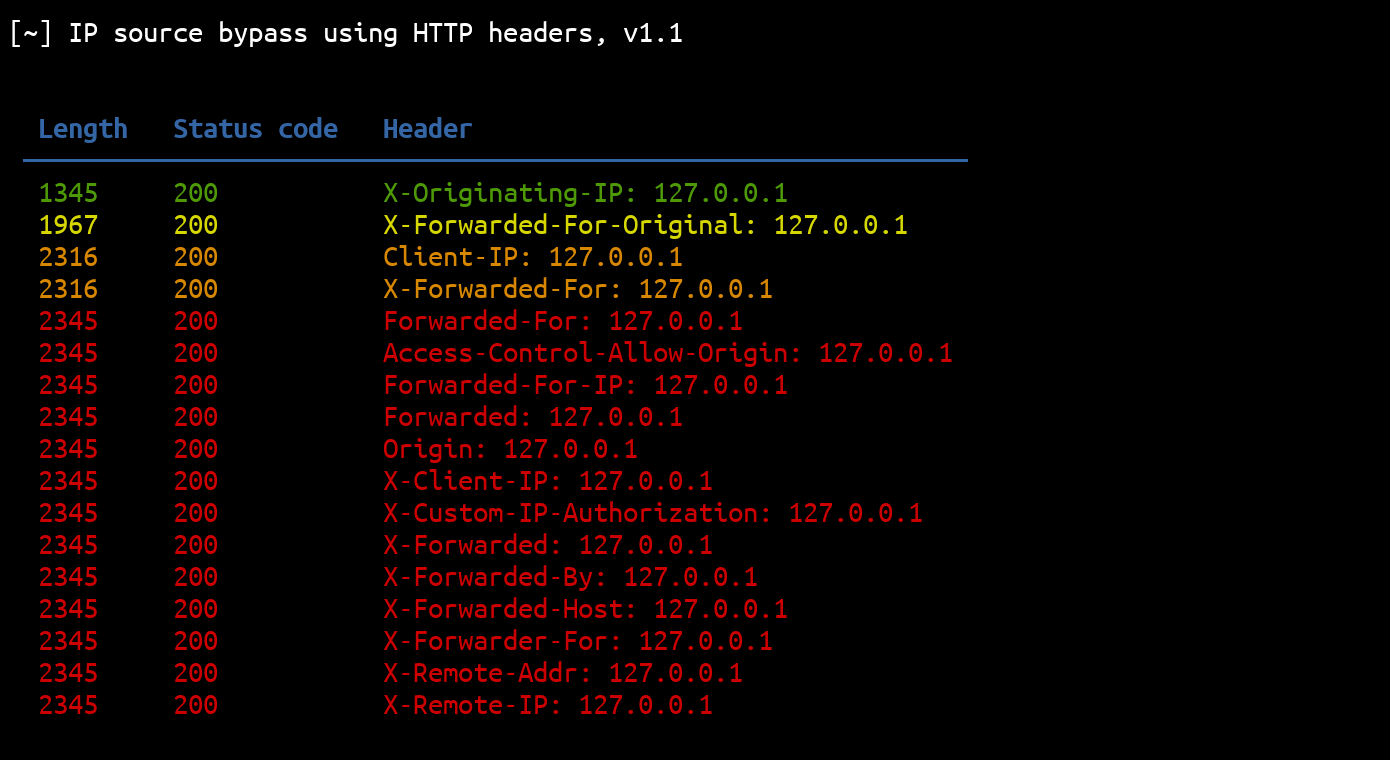 p0dalirius/ipsourcebypass
此 Python 脚本可用于通过 HTTP 标头绕过 IP 源限制。
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 otterhacker/m365pwned
两个WinForms GUI工具,用于使用应用程序级OAuth令牌从M365环境中枚举、搜索和窃取数据。
 mr-un1k0d3r/azureredops
Azure RedOps 是一个用于评估 Microsoft Entra ID 安全态势的攻击性安全工具包。

 nox-project/nox-framework
高性能OSINT/CTI框架,支持跨120+来源的自动化身份交叉关联与风险分析。
 karmakstylez/cve-2024-6387
OpenSSH 服务器中的远程未认证代码执行漏洞(CVE-2024-6387)
 ameenmaali/wordlistgen
根据URL或路径列表快速生成上下文相关的字典,用于内容发现
 ustayready/python-pentesting
一个包含随机 Python 脚本的仓库,旨在帮助渗透测试人员在实战任务中上手使用 Python 语言。
 net-hunter121/api-wordlist
精选的 API 函数名、动词和名词词表,用于配合 Burp Suite Intruder 对 Web 应用端点进行模糊测试。