
 #1

 atomiczsec/adrenaline
与C2无关的BOF集合,按攻击链阶段分类。设计为小巧且模块化,支持快速执行和自动化。
 josehelps/git-wild-hunt
一个用于在GitHub上搜寻凭证的工具,又名git*hunt
 fnk0c/cangibrina
一个快速且强大的后台管理面板(管理员)查找器
 zeronetworks/bloodhound-tools
将网络维度反映到Bloodhound数据中的工具集合
 assetnote/ghostbuster
通过分析你所有AWS账户中的资源,消除悬挂的弹性IP。

 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge and Opera - 由 Maciej Pulikowski 报告的漏洞 - 系统环境变量泄露 - CVE-2022-0337
 capture0x/lfi-space
自动本地文件包含(LFI)漏洞扫描器,具有 Google Dork 搜索和定向 URL 扫描模式,用于 Web 应用安全测试。
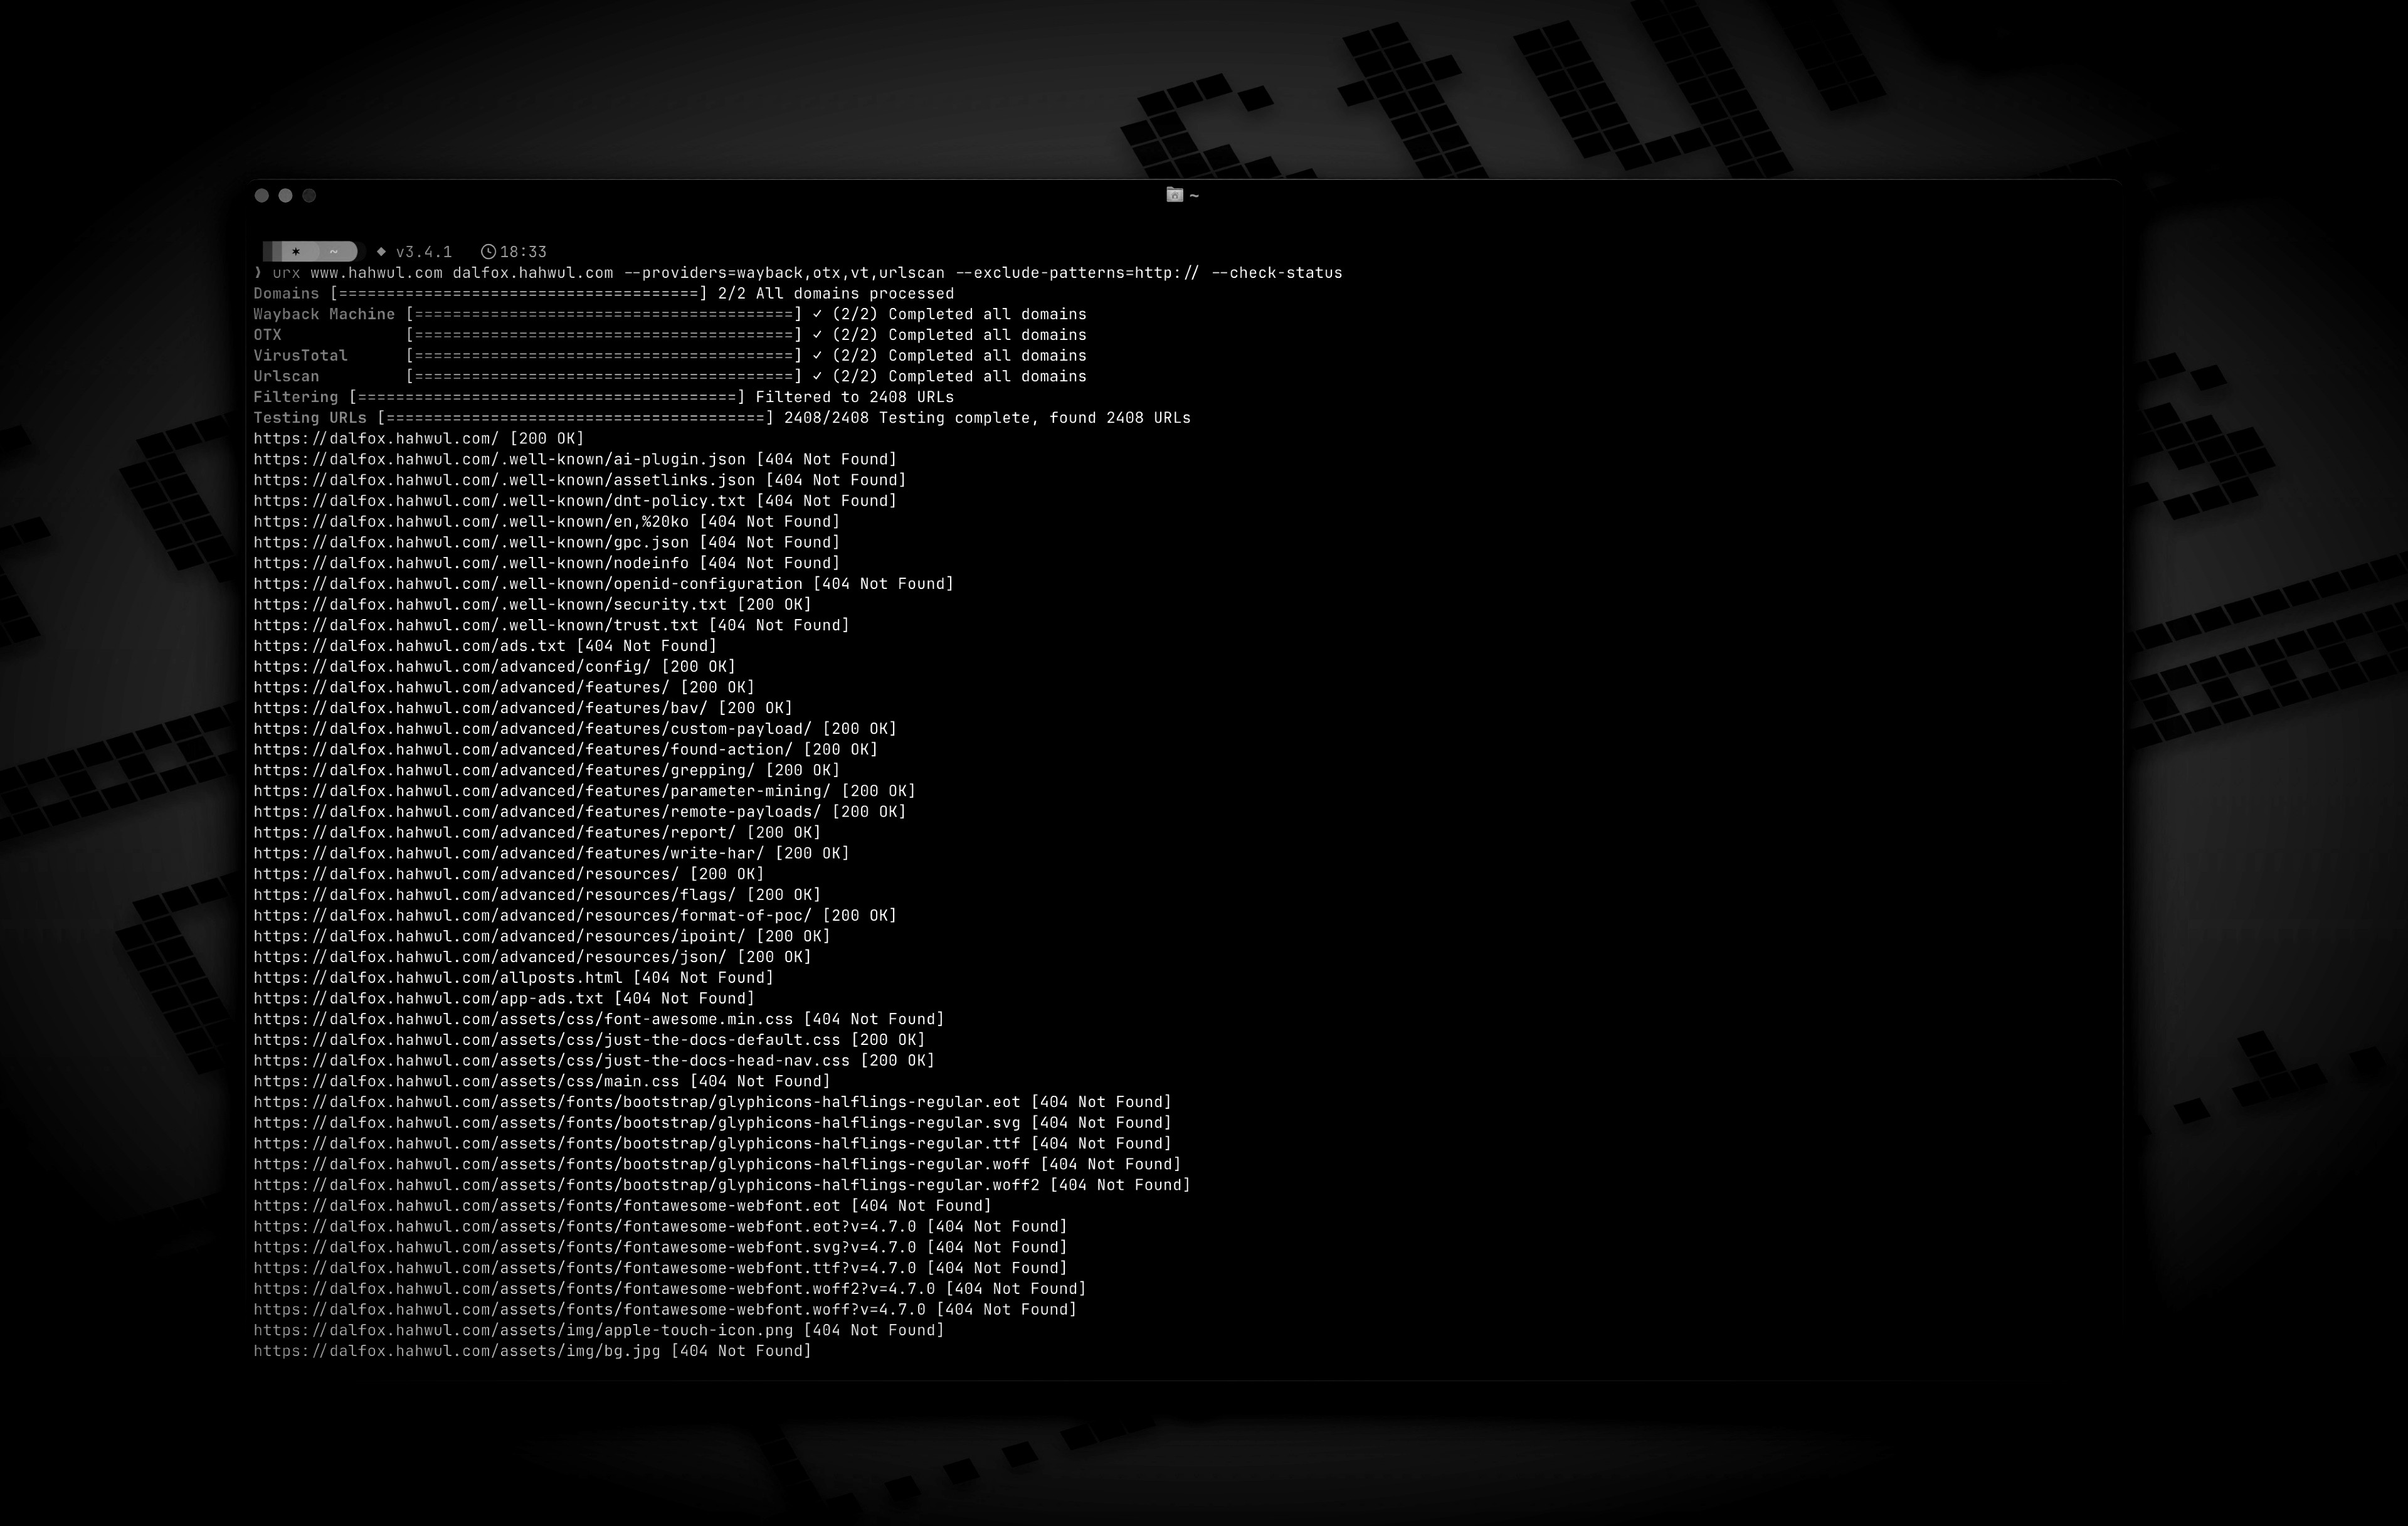

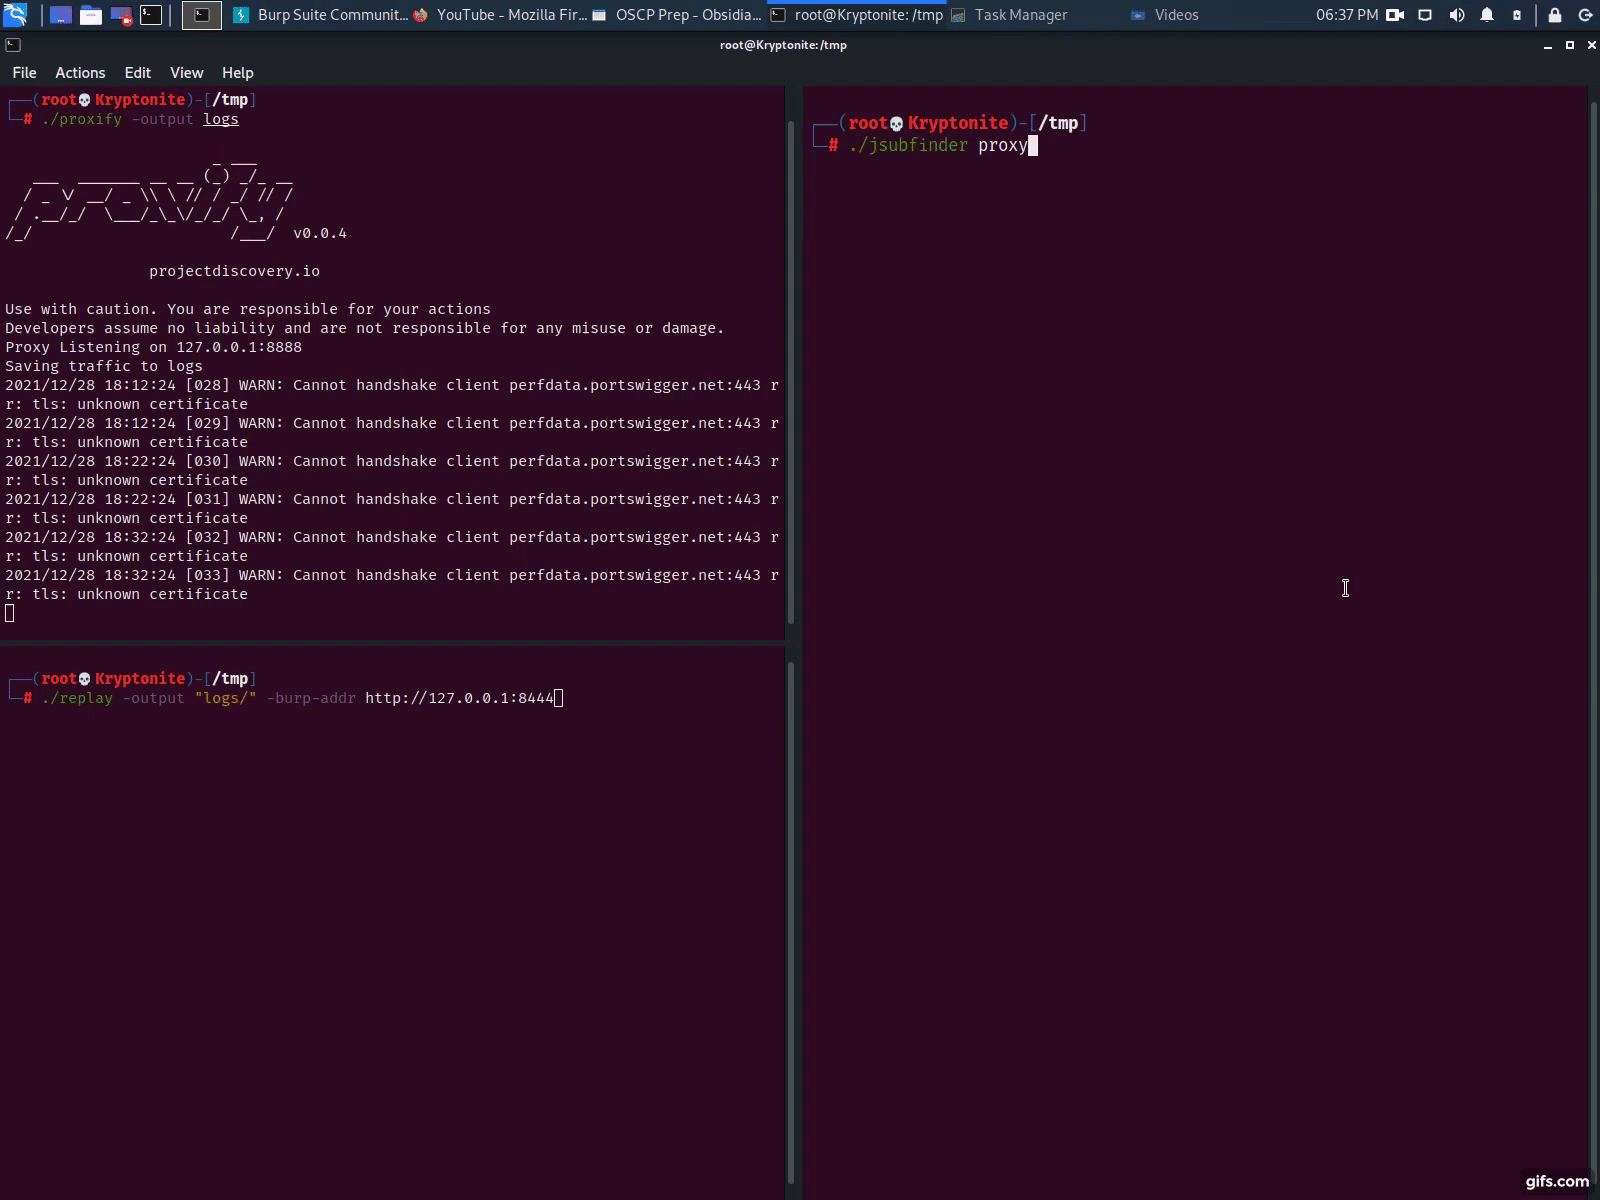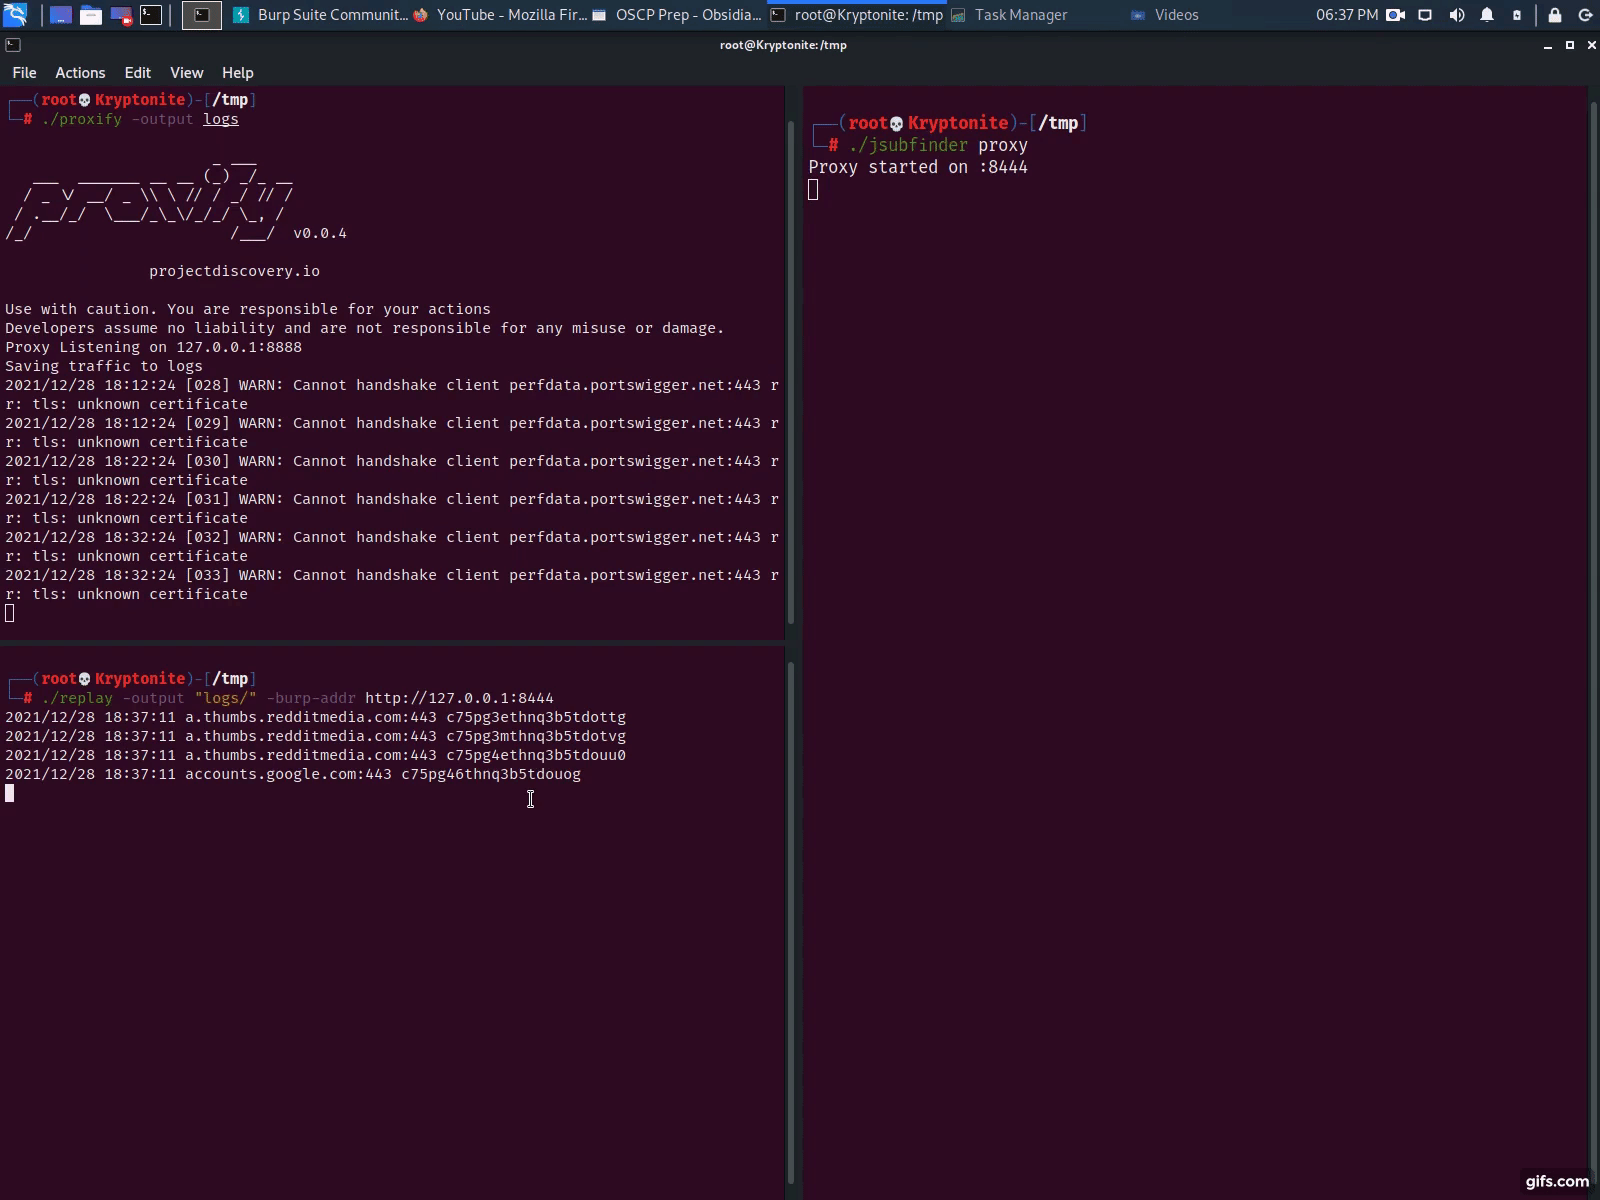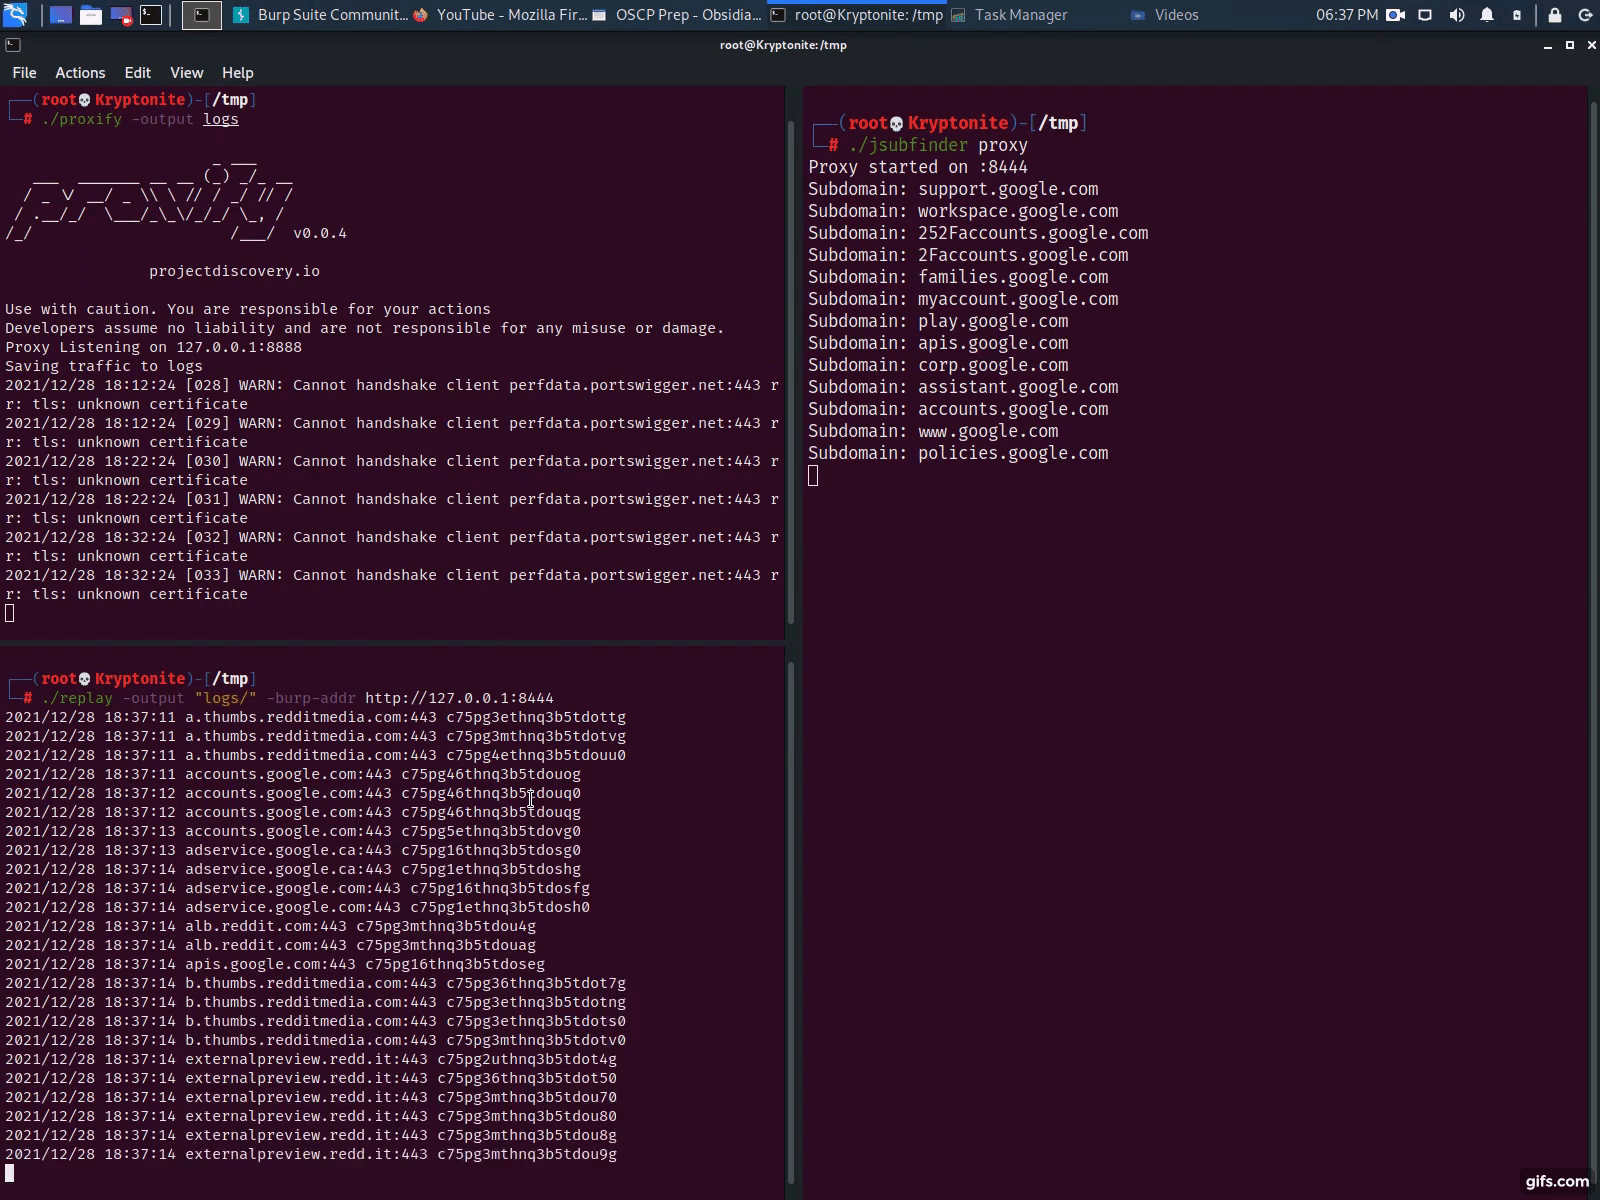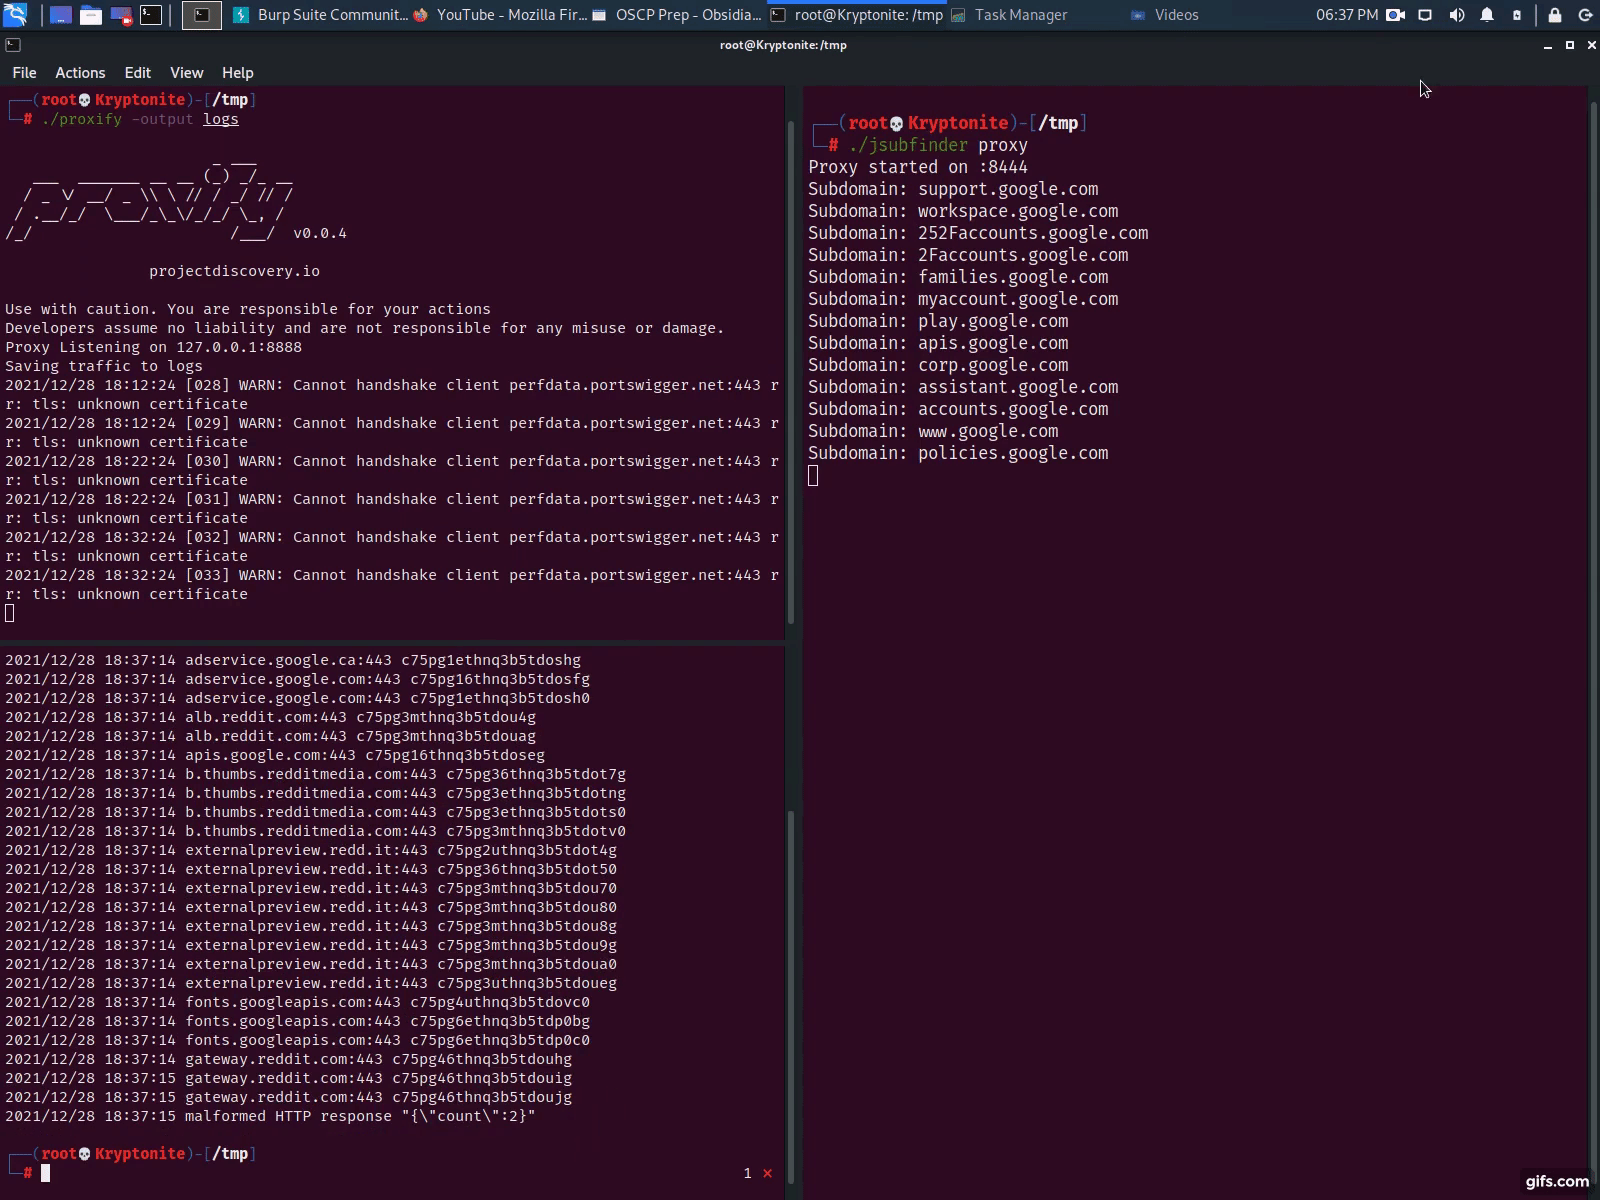 threatunknown/jsubfinder
基于Go的工具,扫描网页和JavaScript文件以发现隐藏的子域名和秘密,具有可选的爬取和实时代理分析功能,适用于漏洞赏金和渗透测试工作流程。
 aydinnyunus/exiflooter
从图像URL和目录中提取地理位置和EXIF元数据,集成OpenStreetMap以映射GPS坐标。

 hakluke/haklistgen
将任意杂乱文本转换为可用于暴力破解的可用词表。

 0xdsm/pinkerton
🕵️ Python项目,用于爬取JavaScript文件并搜索秘密,如API密钥、授权令牌、硬编码凭证等。









