
 #1


 immunit/drupwn
Drupal枚举与利用工具
 projectdiscovery/interactsh-web
Interactsh 客户端的 Web 仪表盘

 ergrelet/windiff
该工具允许通过Web界面和/或大语言模型,比较不同版本Microsoft Windows操作系统二进制文件的符号、类型和系统调用信息。
 michelin/chopchop
基于YAML的CLI扫描器,用于检测Web端点上的暴露服务、文件和文件夹。专为开发者设计,可将安全检查集成到CI/CD管道中,并支持自定义签名。
 lumoslab-innovation/openhunterai
面向 Web、API 和 LLM 应用安全的本地优先 AI 红队。攻击者式推理、有证据支撑的发现,以及面向 AI 编码代理的技能。
 projectzeroindia/cve-2019-11510
Pulse Secure SSL VPN 任意文件读取漏洞(CVE-2019-11510)利用工具
 pranshuchittora/simvyn
Universal mobile devtool for Agents & Humans - control iOS Simulators, Android Emulators, and real devices from a single dashboard and…

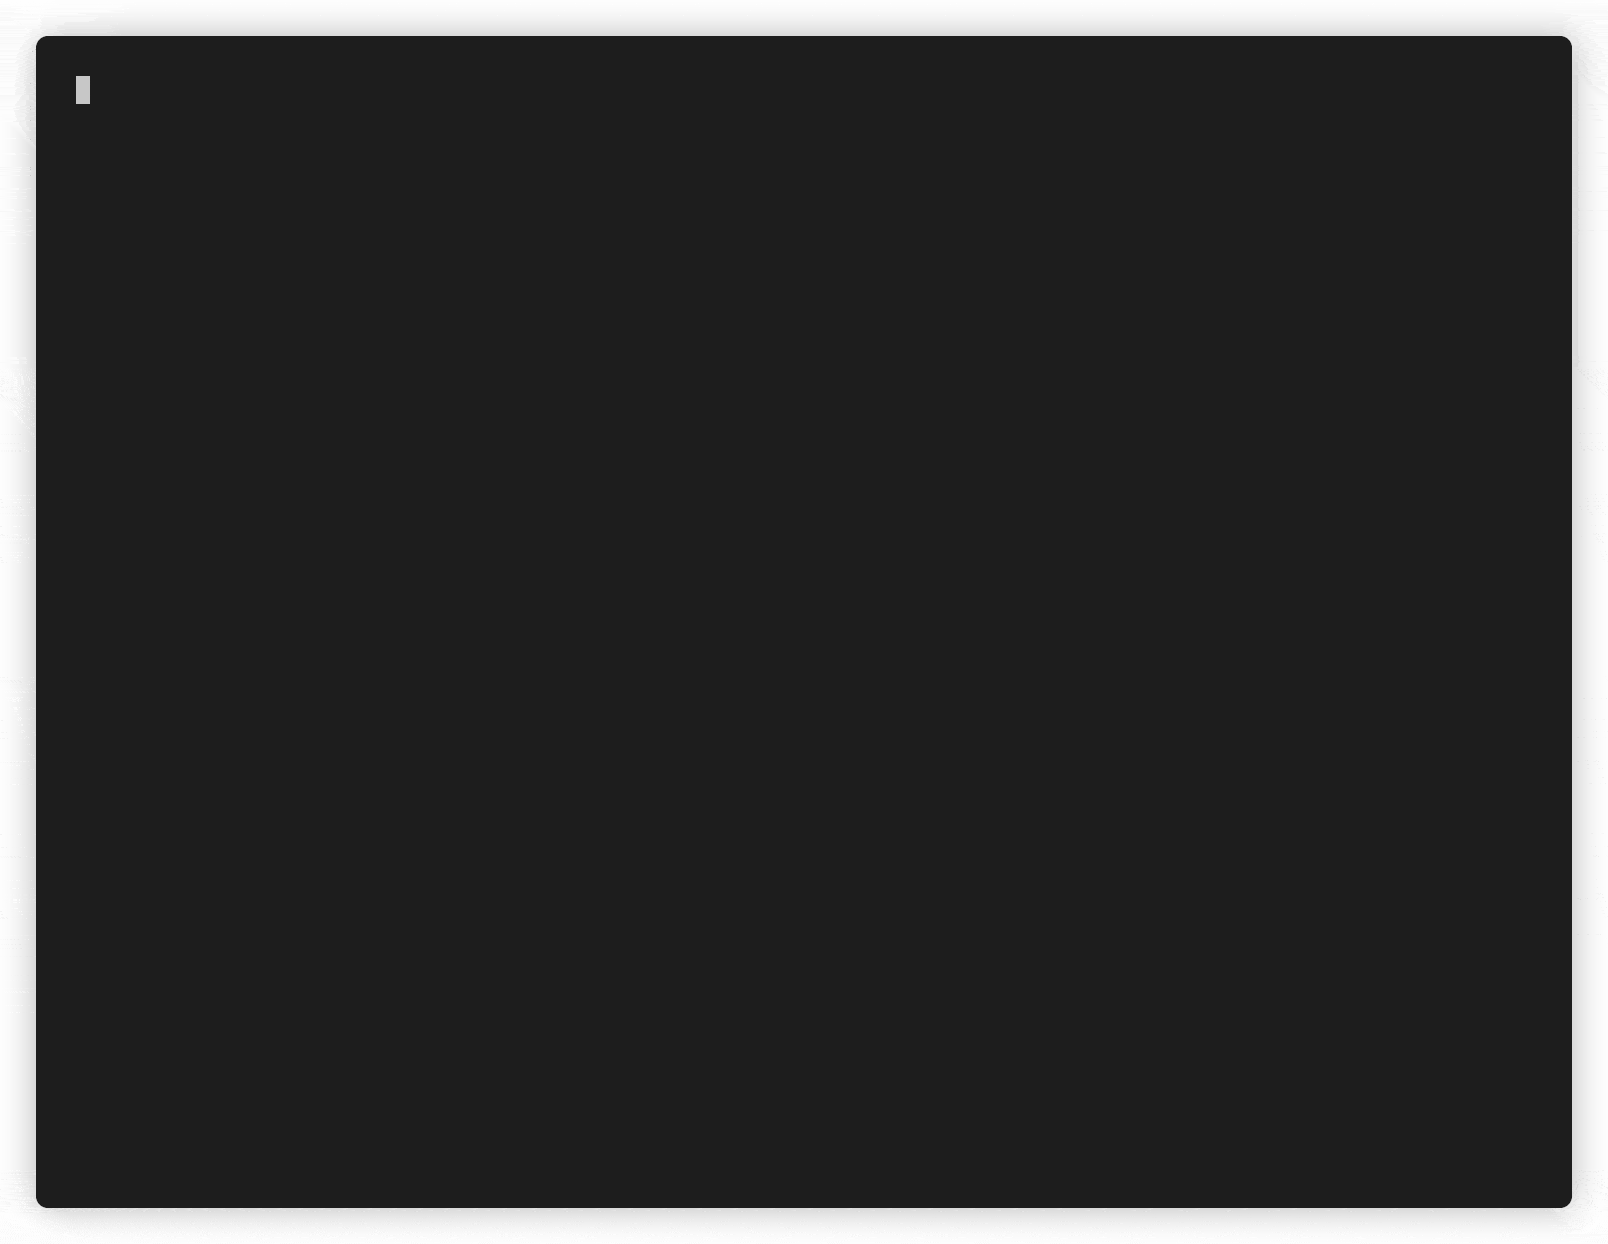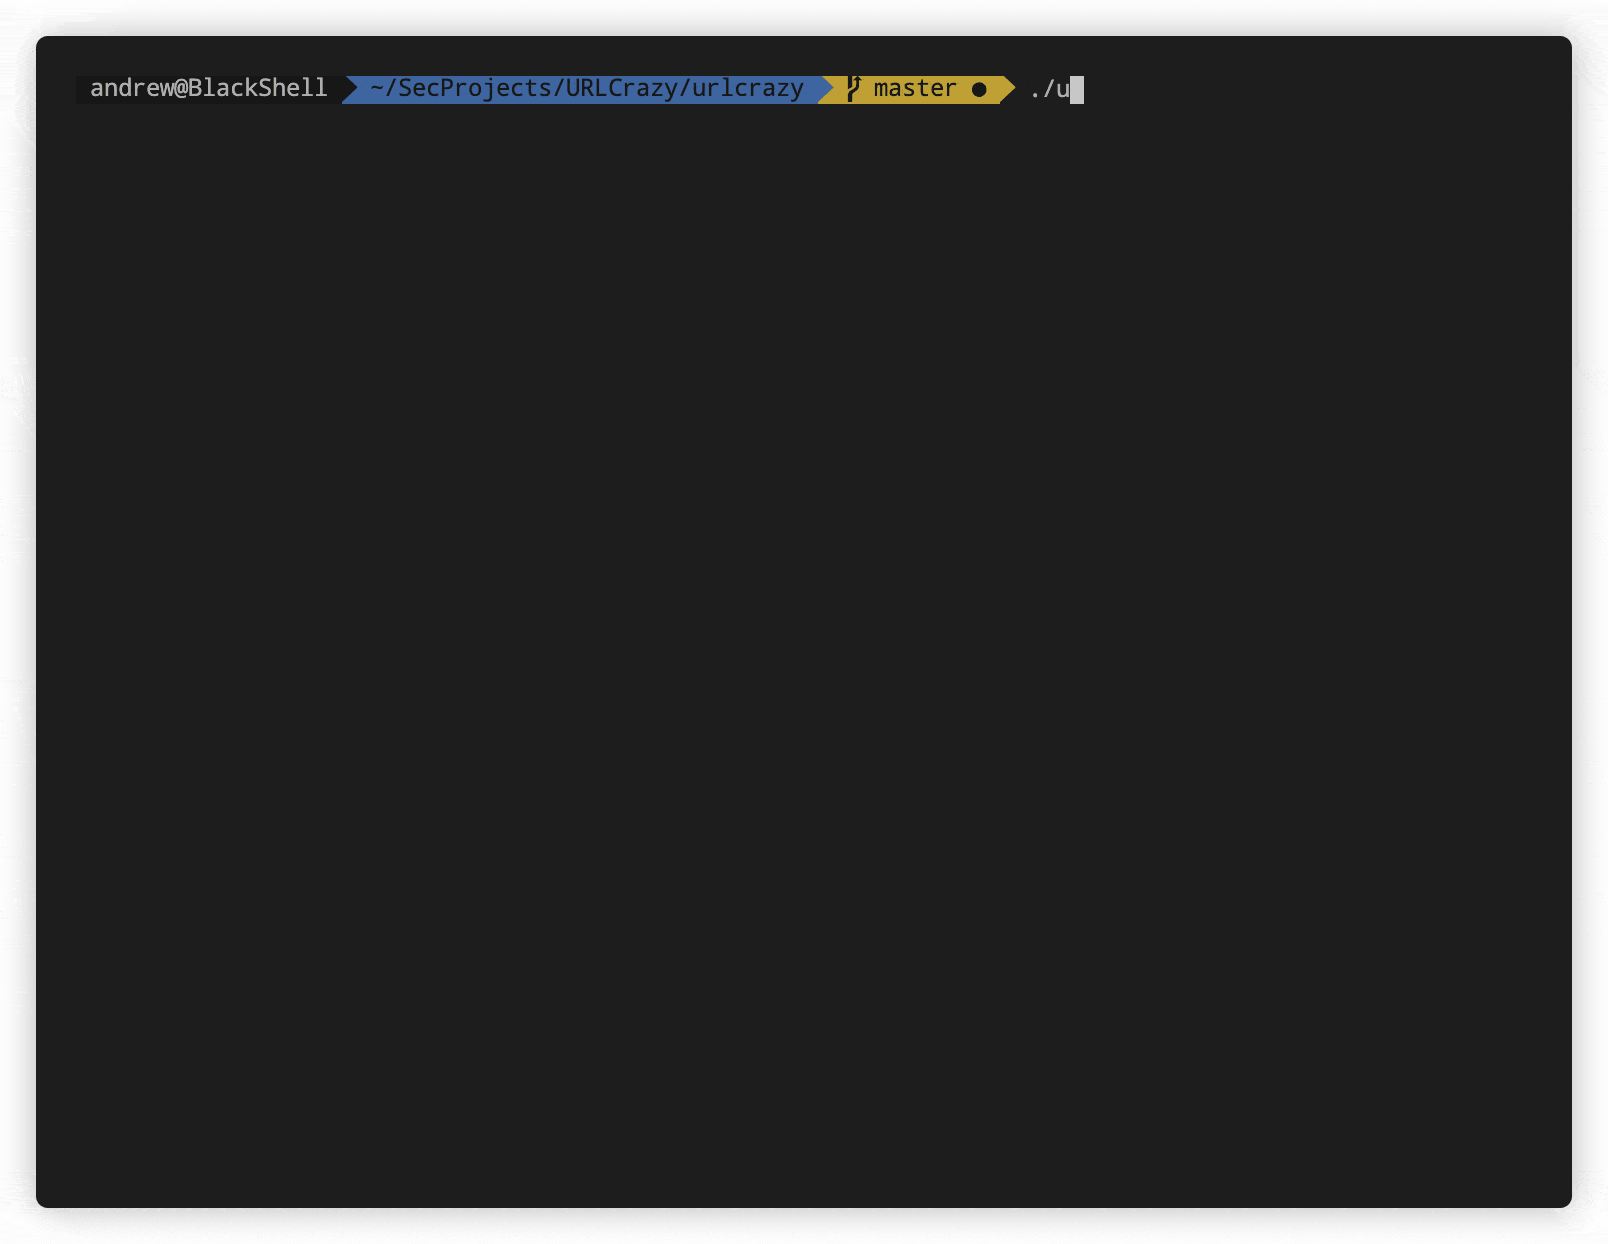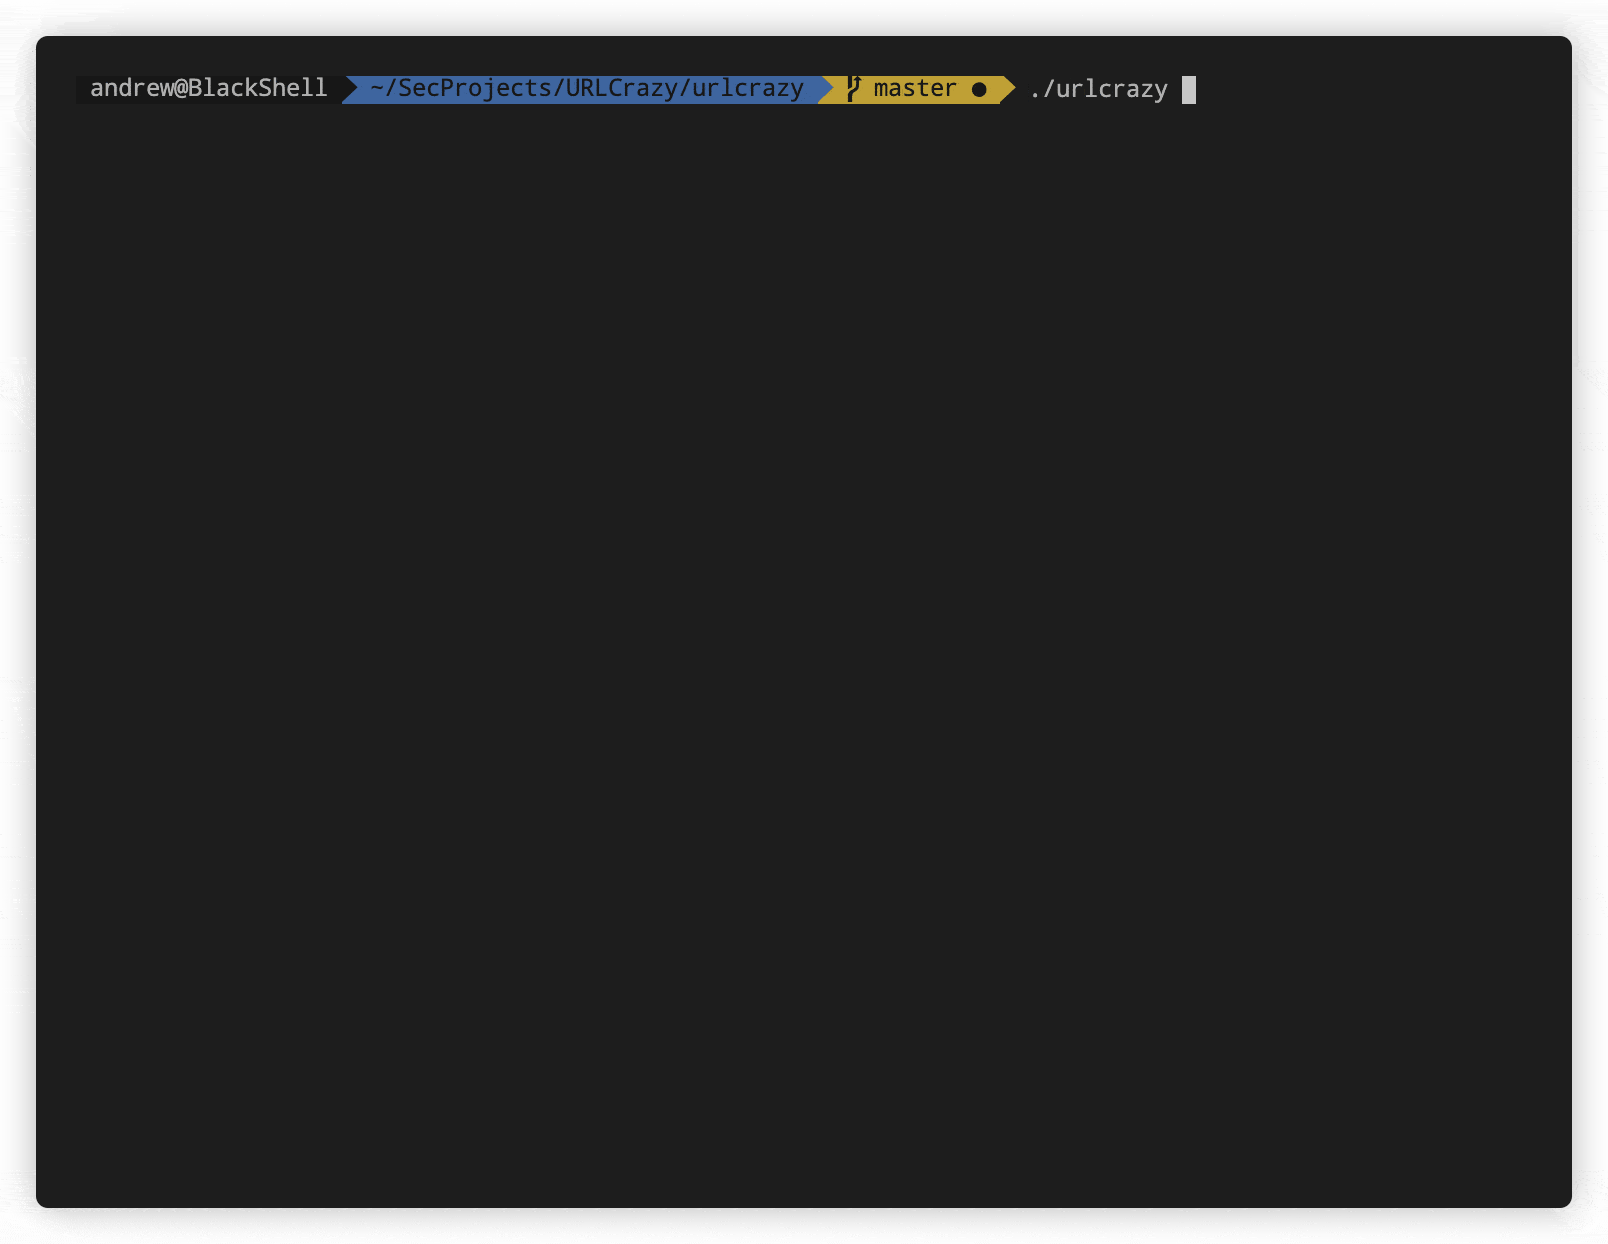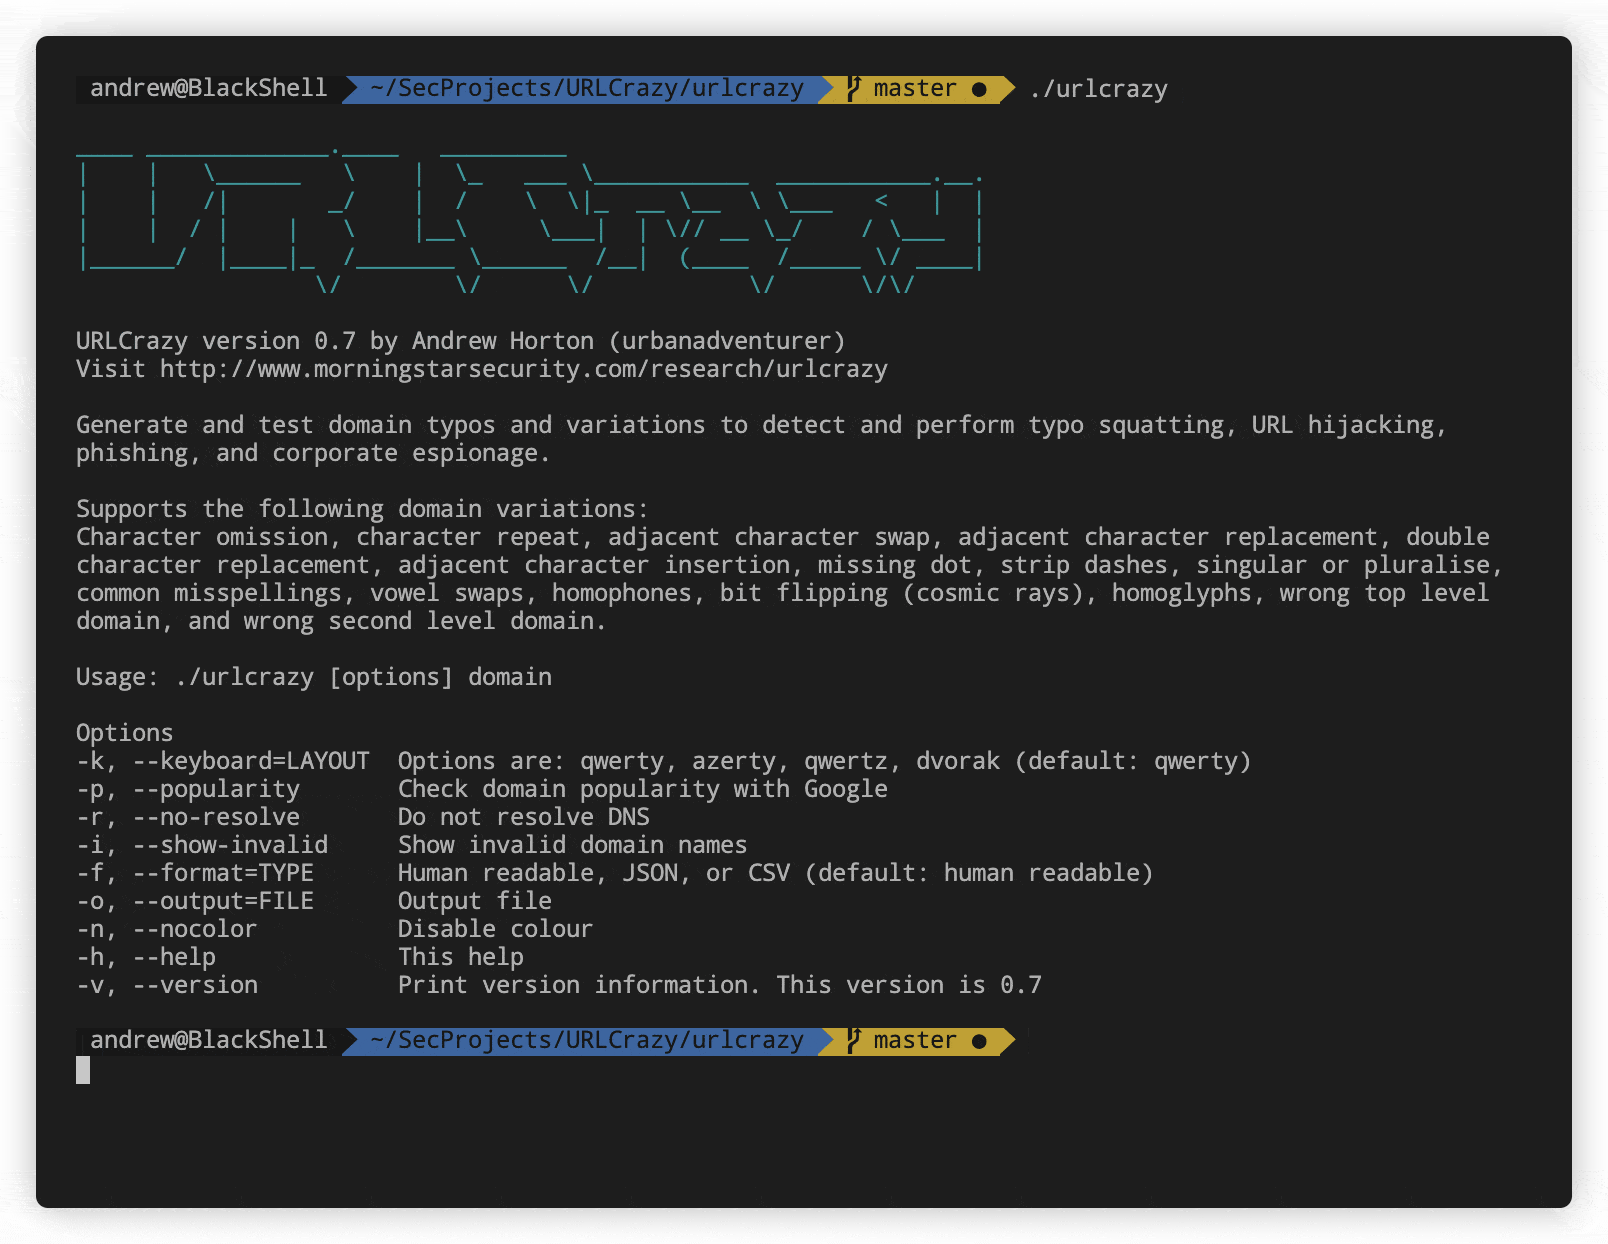 urbanadventurer/urlcrazy
生成并测试域名拼写错误和变体,以检测和执行域名抢注、URL劫持、钓鱼攻击和企业间谍活动。
 cybertix-pvt-ltd/one-liner-collections
该仓库包含带描述和安装要求的 One Liners 列表。
 gl4ssesbo1/nebula
Nebula是一个云C2框架,目前提供对AWS的侦察、枚举、利用、后利用功能,但仍在努力支持测试其他云提供商和DevOps组件。
 mcw0/dahuaconsole
Dahua Console,访问大华设备中的内部调试控制台和/或其他已研究的功能。欢迎为此项目做出贡献。

 dragonked2/egyscan
Egyscan 是最好的 Web 漏洞扫描器;它是一个多层面的安全引擎,旨在强化您的 Web 应用程序以抵御恶意威胁。让我们深入了解使 Egyscan 成为您安全武器库中不可或缺工具的任务和功能:
 joker25000/optiva-framework
Optiva-Framework 🔎 Web 应用扫描器🕵️









