
 #1

 bcoles/kasld
KASLD 从本地进程对 Linux 内核的虚拟和物理内存布局进行去随机化,利用其视角——权限、配置和隔离——所允许的一切手段。
 juanceresa/sift-kg
将任何文档集合转化为知识图谱。通过LLM提取实体和关系,经你审批去重。映射领域,发现隐藏关联,跨文档识别模式——为你和你的AI代理沉淀并累积的知识。全部在命令行中完成。
 scorpioneslabs/mssqlpwner
高级MSSQL渗透测试工具,用于通过链接服务器和多种认证方法进行横向移动、命令执行、NTLM中继和暴力破解攻击。
 nullarray/roothelper
一个Bash脚本,用于下载并解压有助于在Linux系统上进行权限提升的脚本。

 evildevill/devil
面向 Kali Linux 和 Termux 的菜单驱动 shell 框架,集成了暴力破解登录攻击、好友列表和个人资料数据采集,以及自动化 Facebook 账号抓取模块。
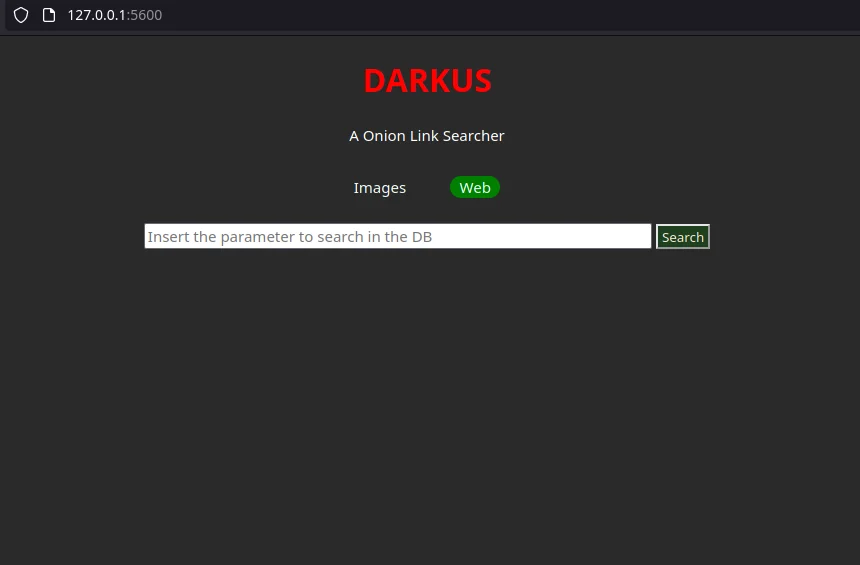 lucksi/darkus
在暗网和 onion 搜索引擎中搜索关键词,并返回匹配的 onion 链接,可选本地数据库存储和 Ahmia 黑名单 URL 检查。
 sgxgsx/bluetoolkit
模块化蓝牙经典(BR/EDR)漏洞测试框架,具备侦察、针对 43 个公开攻击/CVE 的利用模块,以及结构化 JSON 报告。
 phaethon/kamene
网络数据包与pcap文件构造/嗅探/操作/可视化安全工具。最初于2015年从scapy分叉而来,此后一直提供python3兼容性。


 shenril/sitadel
Web应用安全扫描器
 compasssecurity/entrafalcon
一个轻量级 PowerShell 工具,用于评估 Microsoft Entra ID 环境的安全态势。它有助于识别特权对象、风险分配和潜在的错误配置。
 robotshell/magicrecon
MagicRecon 是一个强大的 shell 脚本,旨在最大化目标侦察和数据收集过程,并发现常见漏洞,所有结果都以有组织的方式保存到目录中,并支持多种格式。
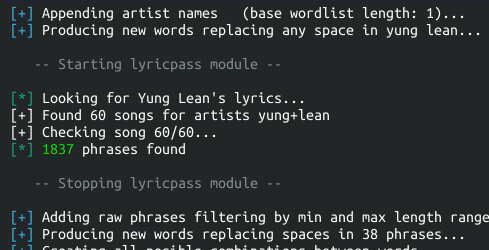 r3nt0n/bopscrk
生成有针对性的密码字典,通过组合个人信息、应用大小写/leet变换以及抓取艺术家歌词,以增强破解字典。

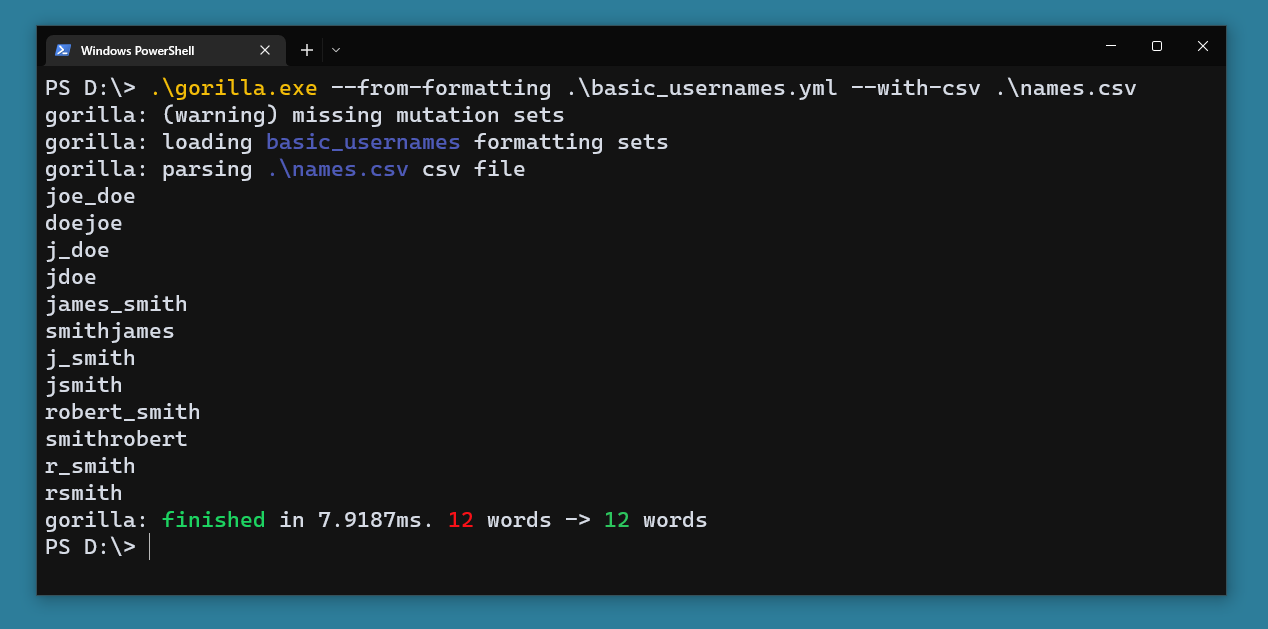 andreiverse/gorilla
用于生成字典或通过变异扩充现有字典的工具。









