#1
 xairy/kernel-exploits
我为 Linux 内核编写的概念验证漏洞利用代码
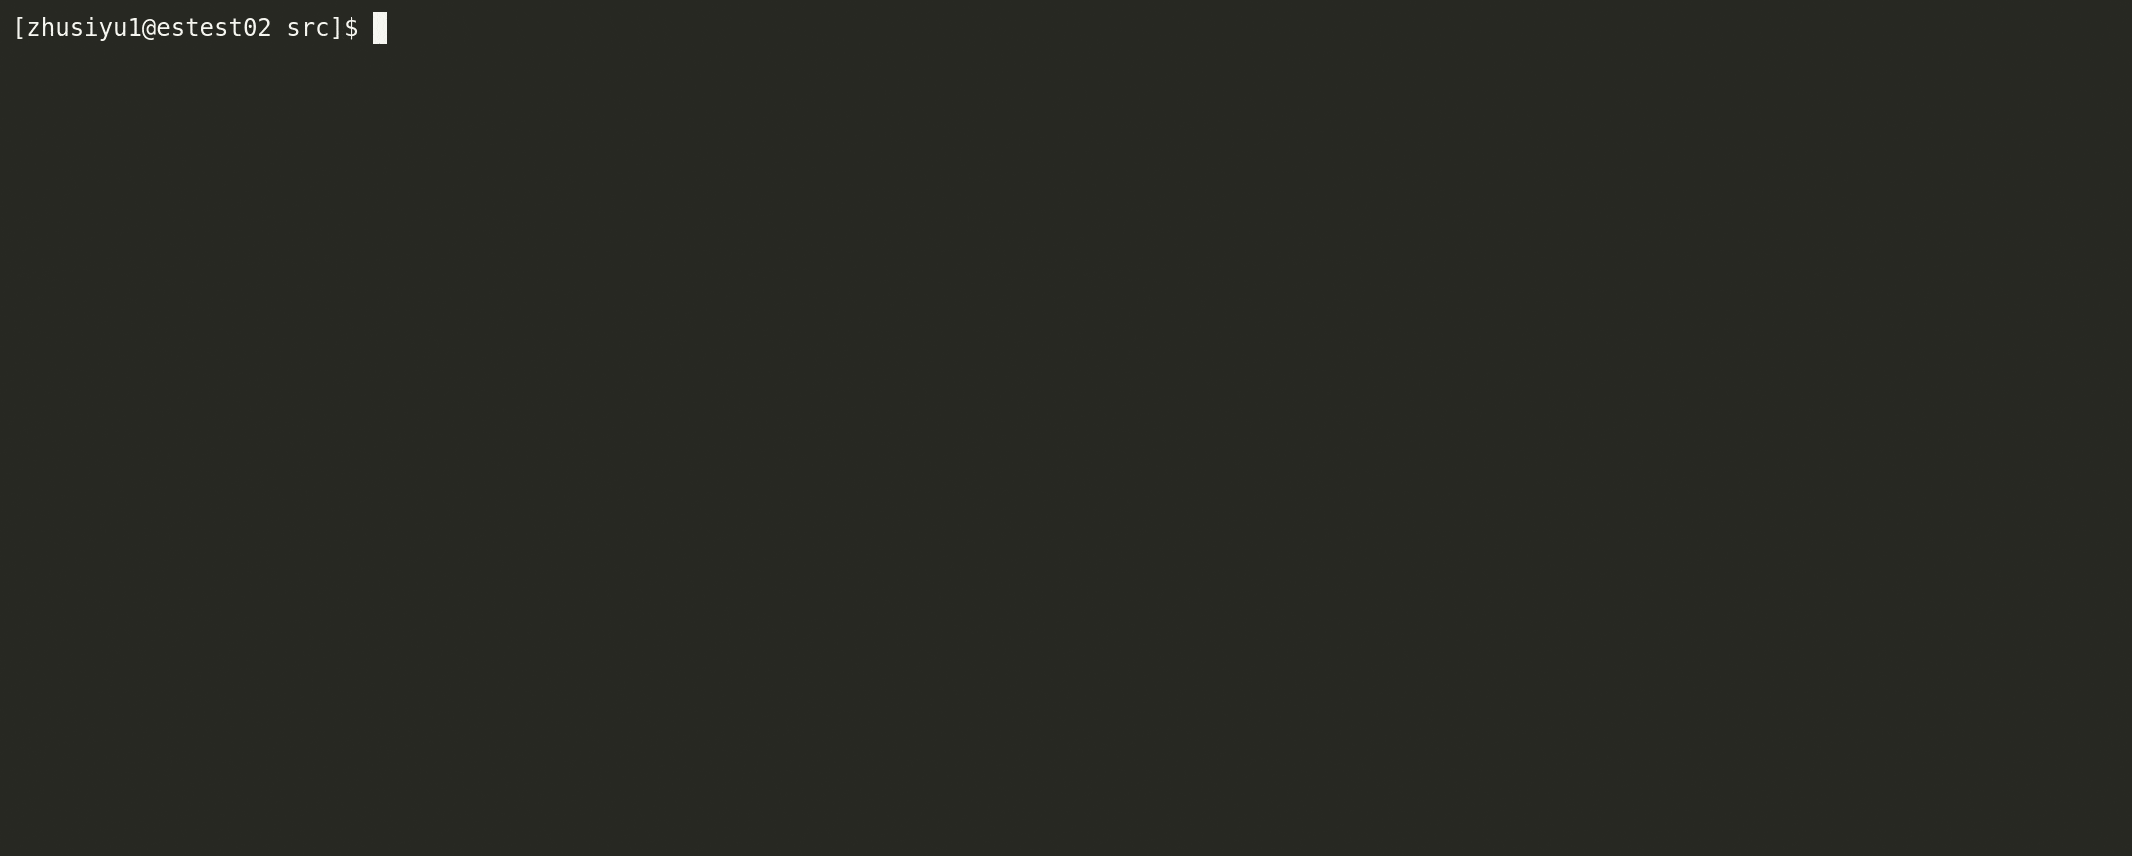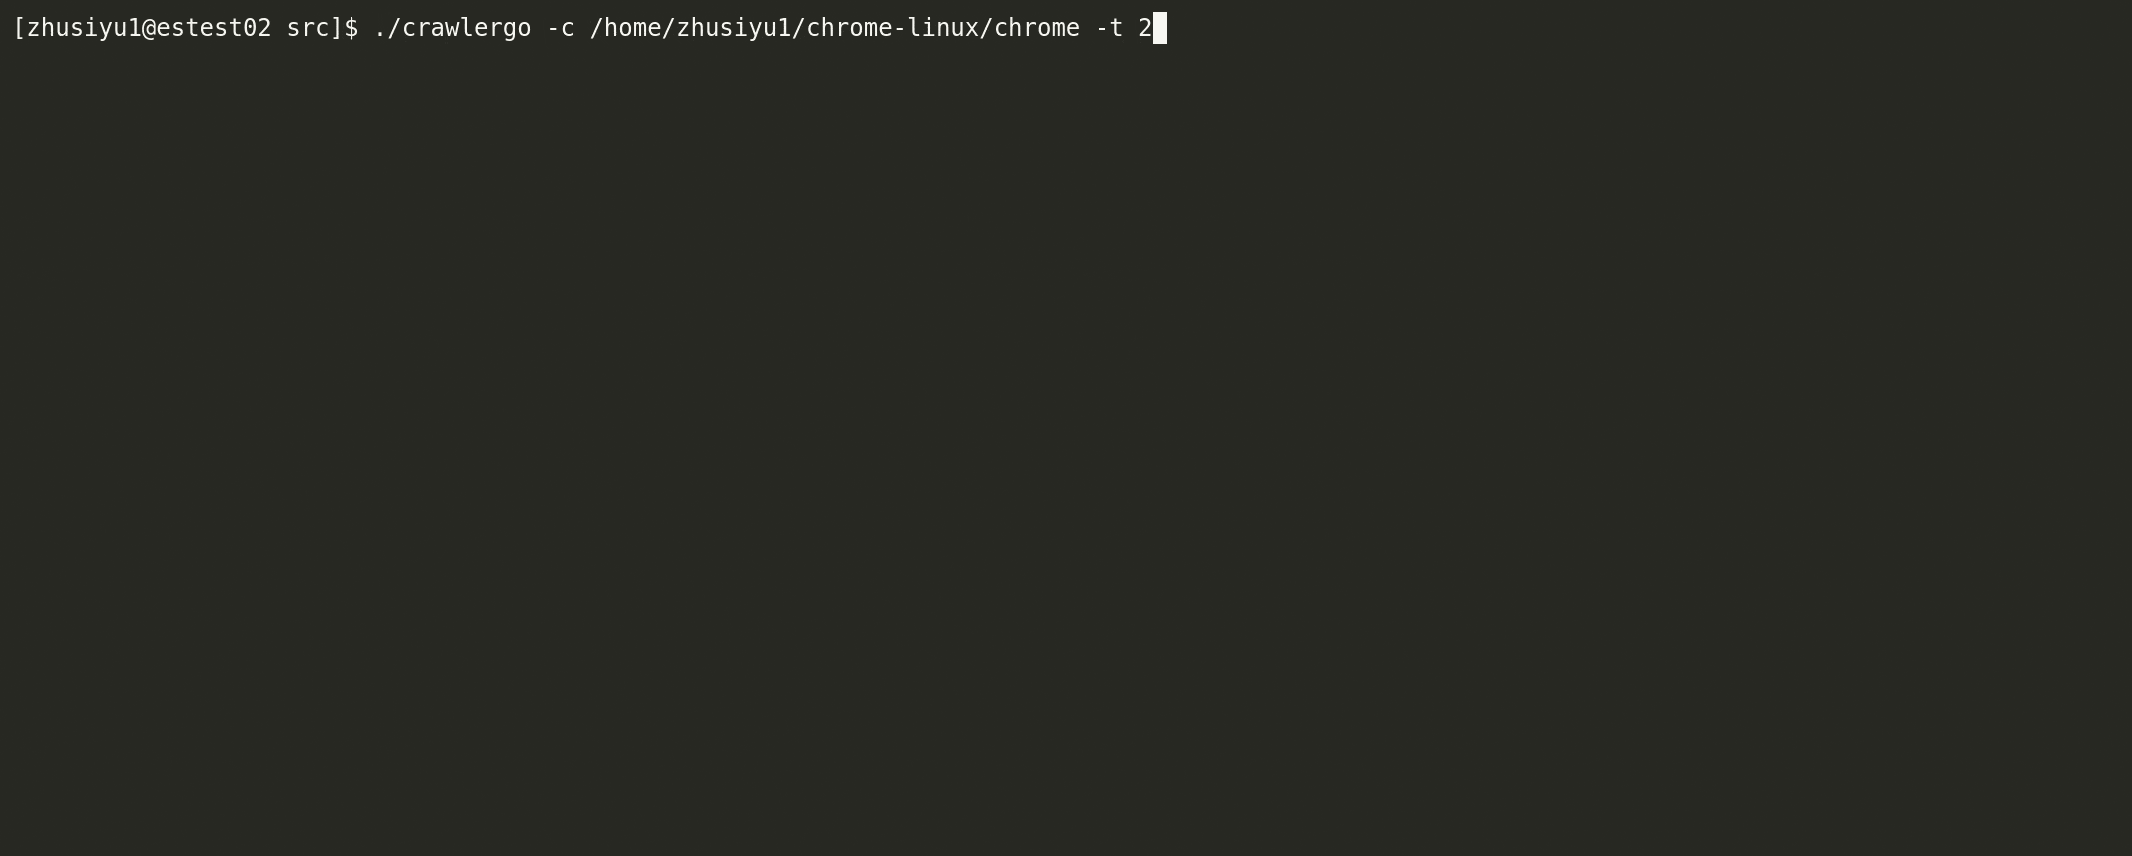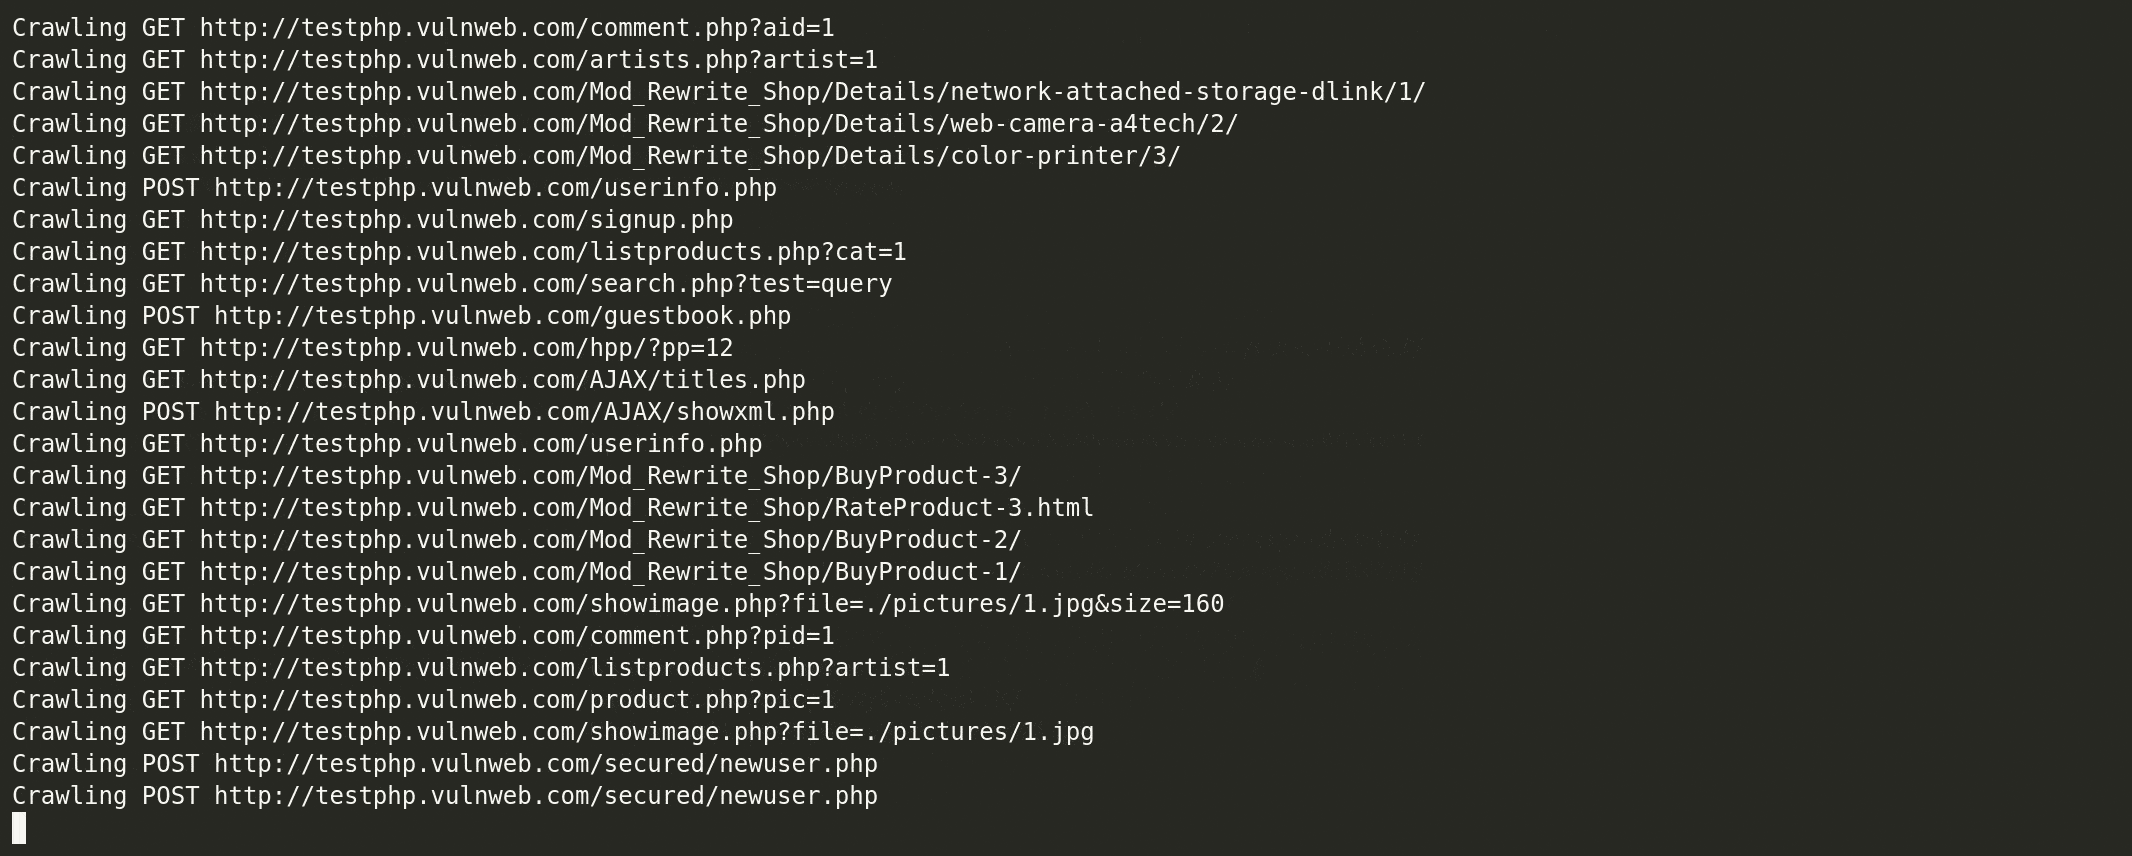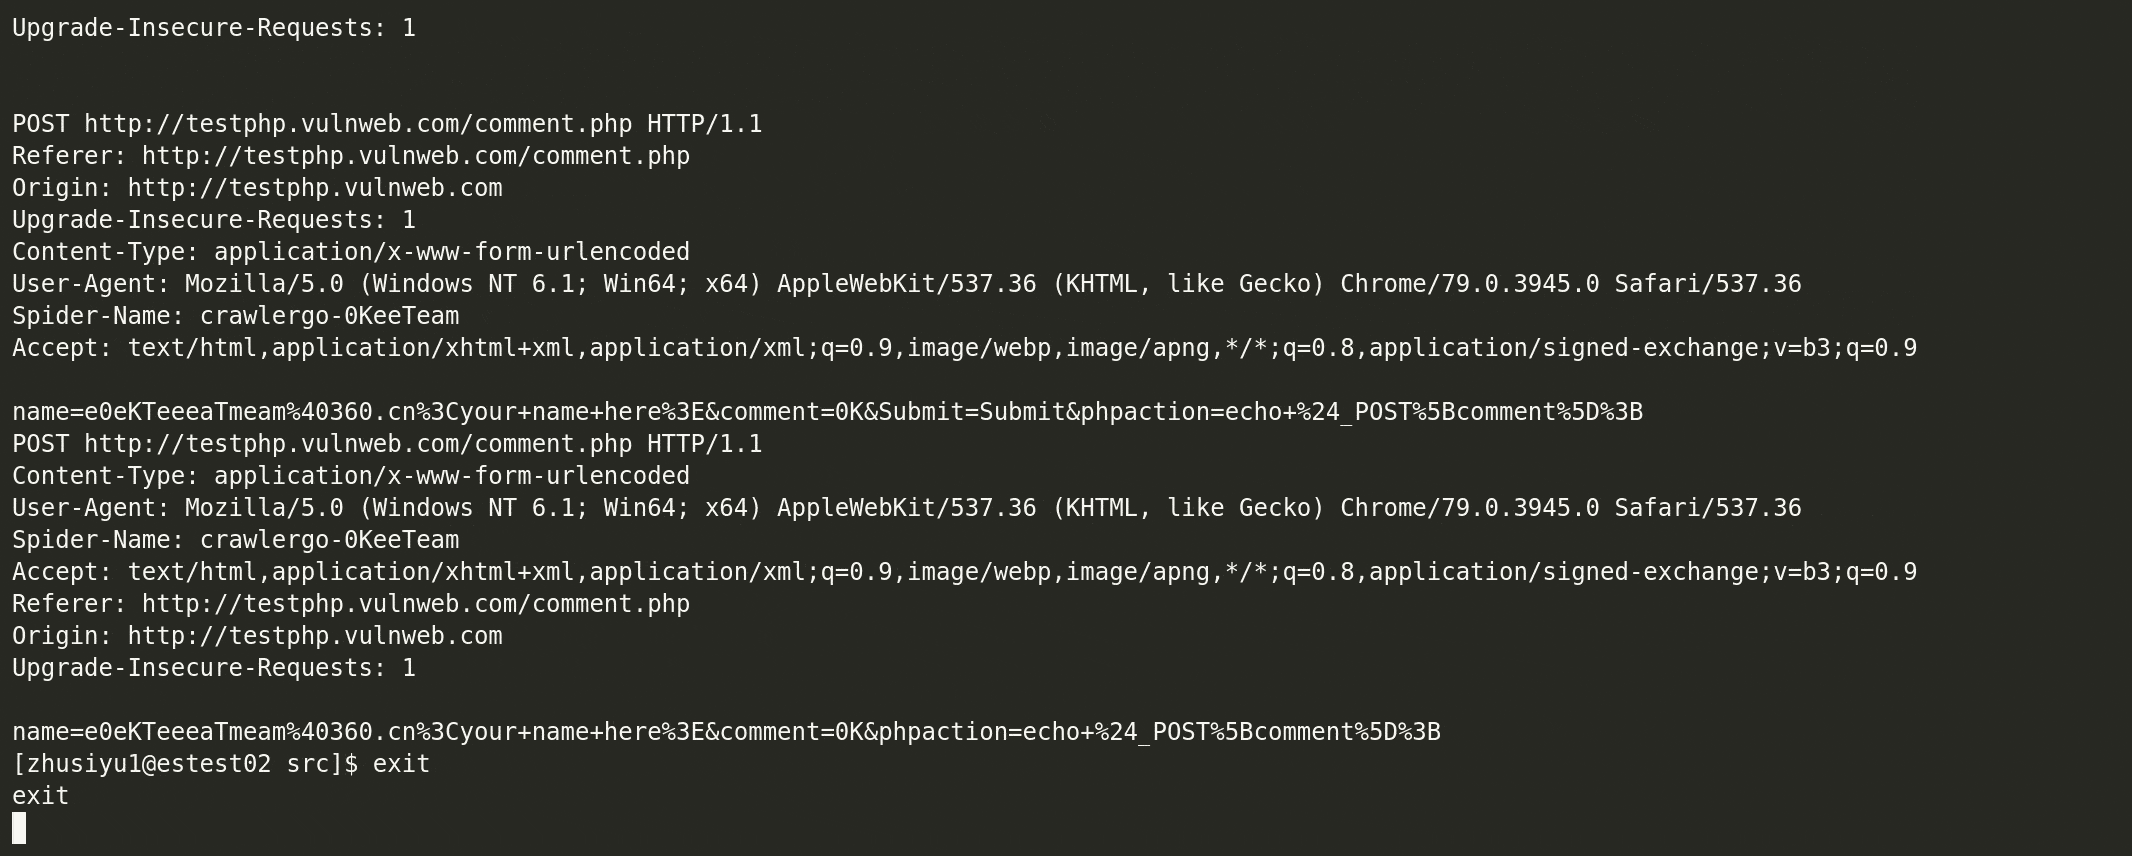 qianlitp/crawlergo
用于网络漏洞扫描器的强大浏览器爬虫
 matrixleons/evilwaf
evilwaf 是一款渗透测试工具,旨在检测并绕过常见的 Web 应用防火墙(WAF)。
 mandatoryprogrammer/xsshunter
XSS Hunter 服务 - XSSHunter.com 的便携版本
 assetnote/kiterunner
高速API和网站内容发现工具,使用编译好的Swagger数据集暴力破解路由,支持深度扫描、自定义字典和并发主机扫描。
 vulnerscom/getsploit
从 Vulners 数据库中搜索并下载公开漏洞利用 — 在线,或通过本地 SQLite FTS5 索引完全离线使用。
 threatexpress/domainhunter
检查过期域名的分类与声誉以及Archive.org的历史记录,用以筛选最适合用于钓鱼和C2(指挥与控制)域名的候选域名。
 uphiago/recon-skills
实地验证的进攻性安全技能包,包含 169 种侦察与渗透测试技术。涵盖 CORS、SSRF、子域名接管、云 IAM 滥用、SCADA 枚举以及跨 45 多个行业的自动化 CMS 检测。
 lobuhi/byp4xx
在 Go 中实现的 40X/HTTP 绕过工具。功能:动词篡改、请求头、#bugbountytips、User-Agents、扩展名、默认凭据……
 xtr4nge/fruitywifi
FruityWiFi 是一款无线网络审计工具。该应用程序可以通过添加额外软件包,安装在任何基于 Debian 的系统(Jessie)上。已在 Debian、Kali Linux、Kali Linux ARM(Raspberry Pi)、Raspbian(Raspberry…
 bastilleresearch/mousejack
用于研究 nRF24L01 无线设备中 MouseJack 漏洞的研究工具,包括设备发现、数据包嗅探、网络映射以及用于安全测试的固件刷写。
 drk1wi/portspoof
模拟所有65535个TCP端口的开放端口和服务签名,以减缓侦察、迷惑扫描器,并通过逼真的虚假服务和诱捕浪费攻击者资源。
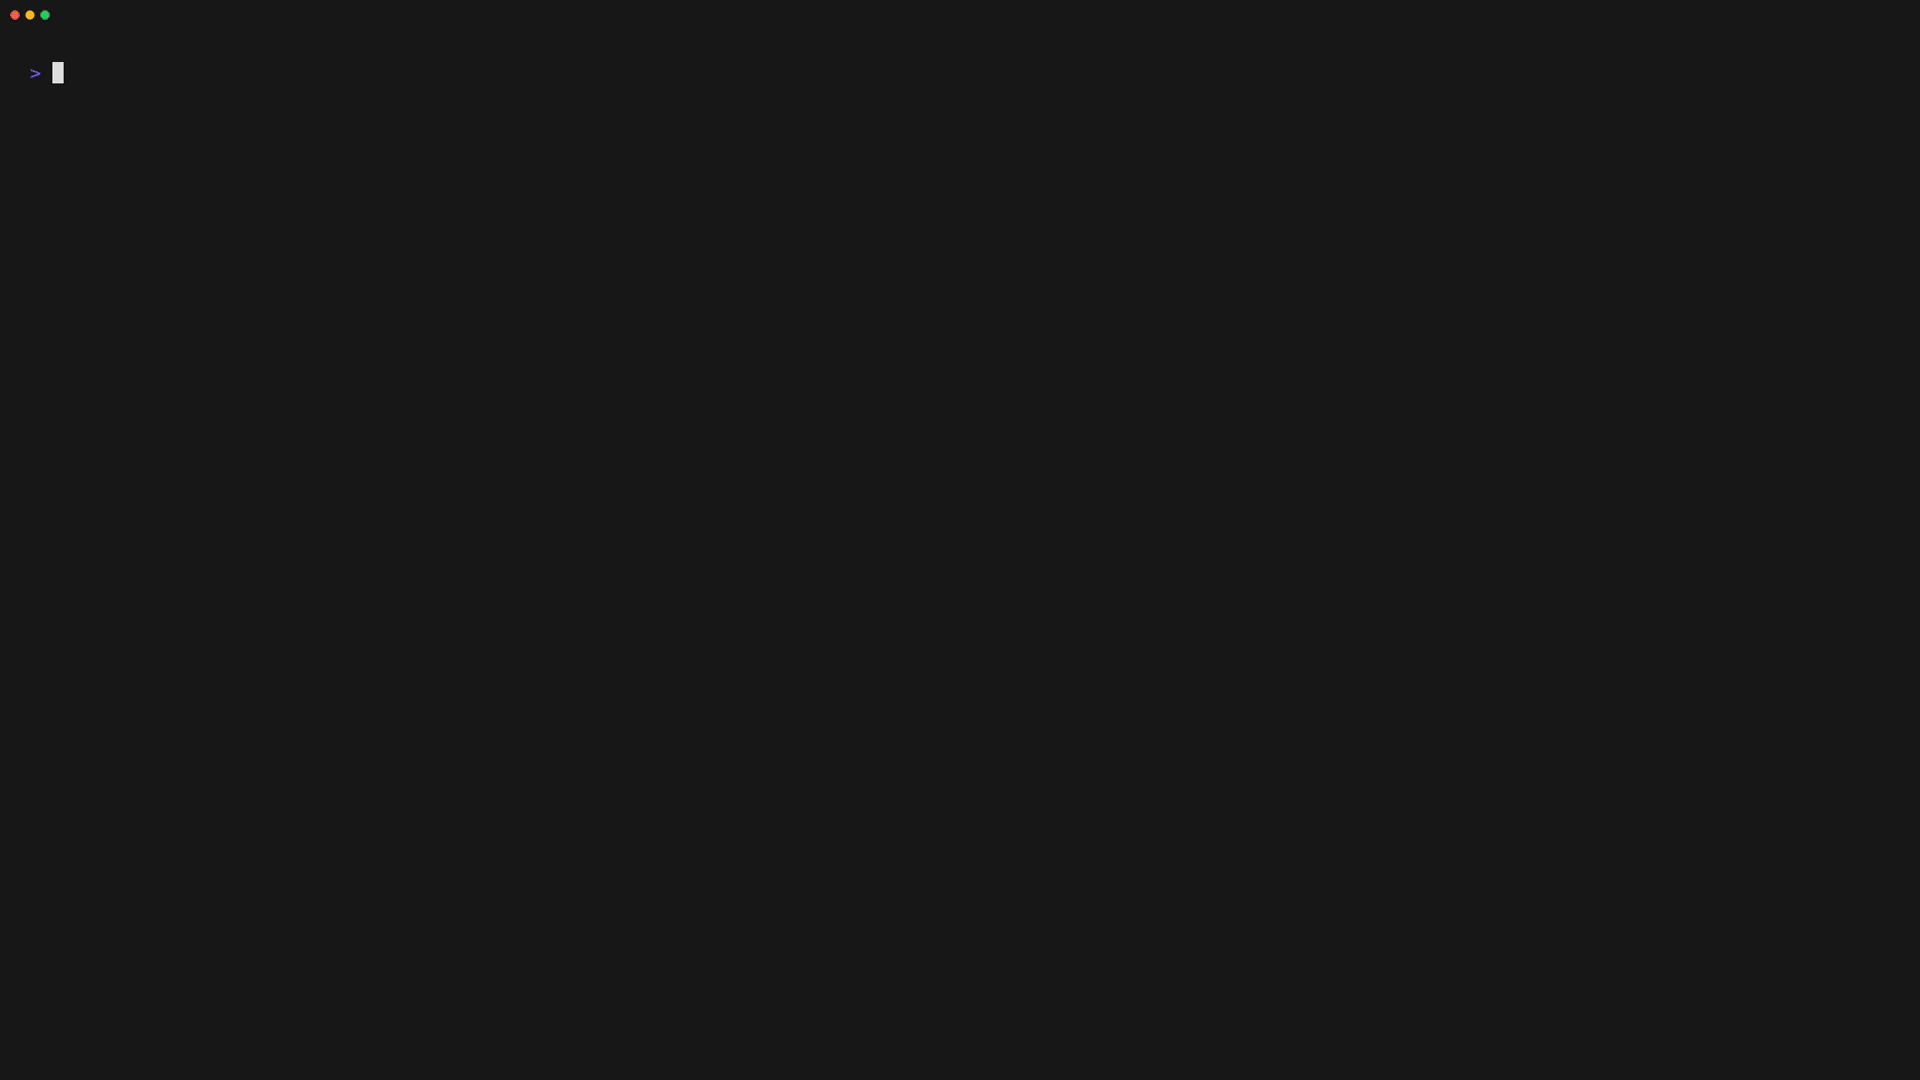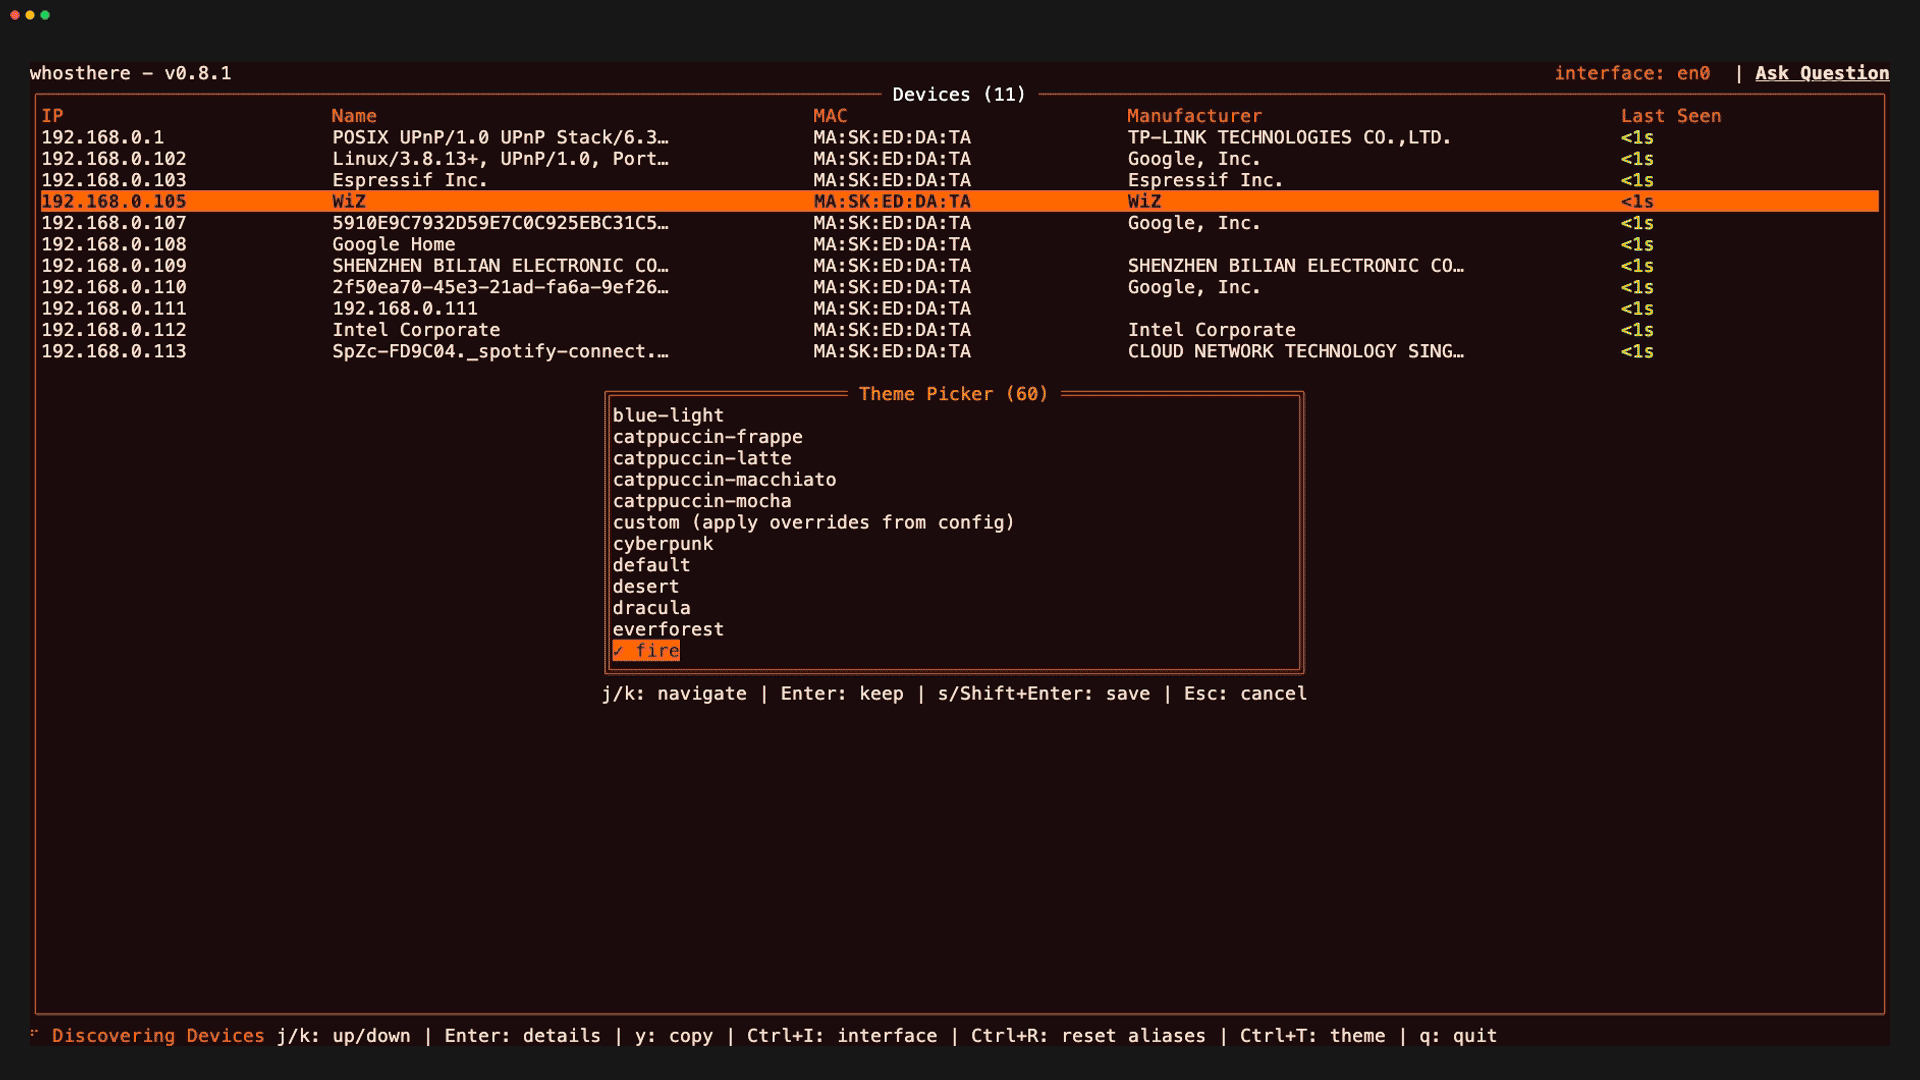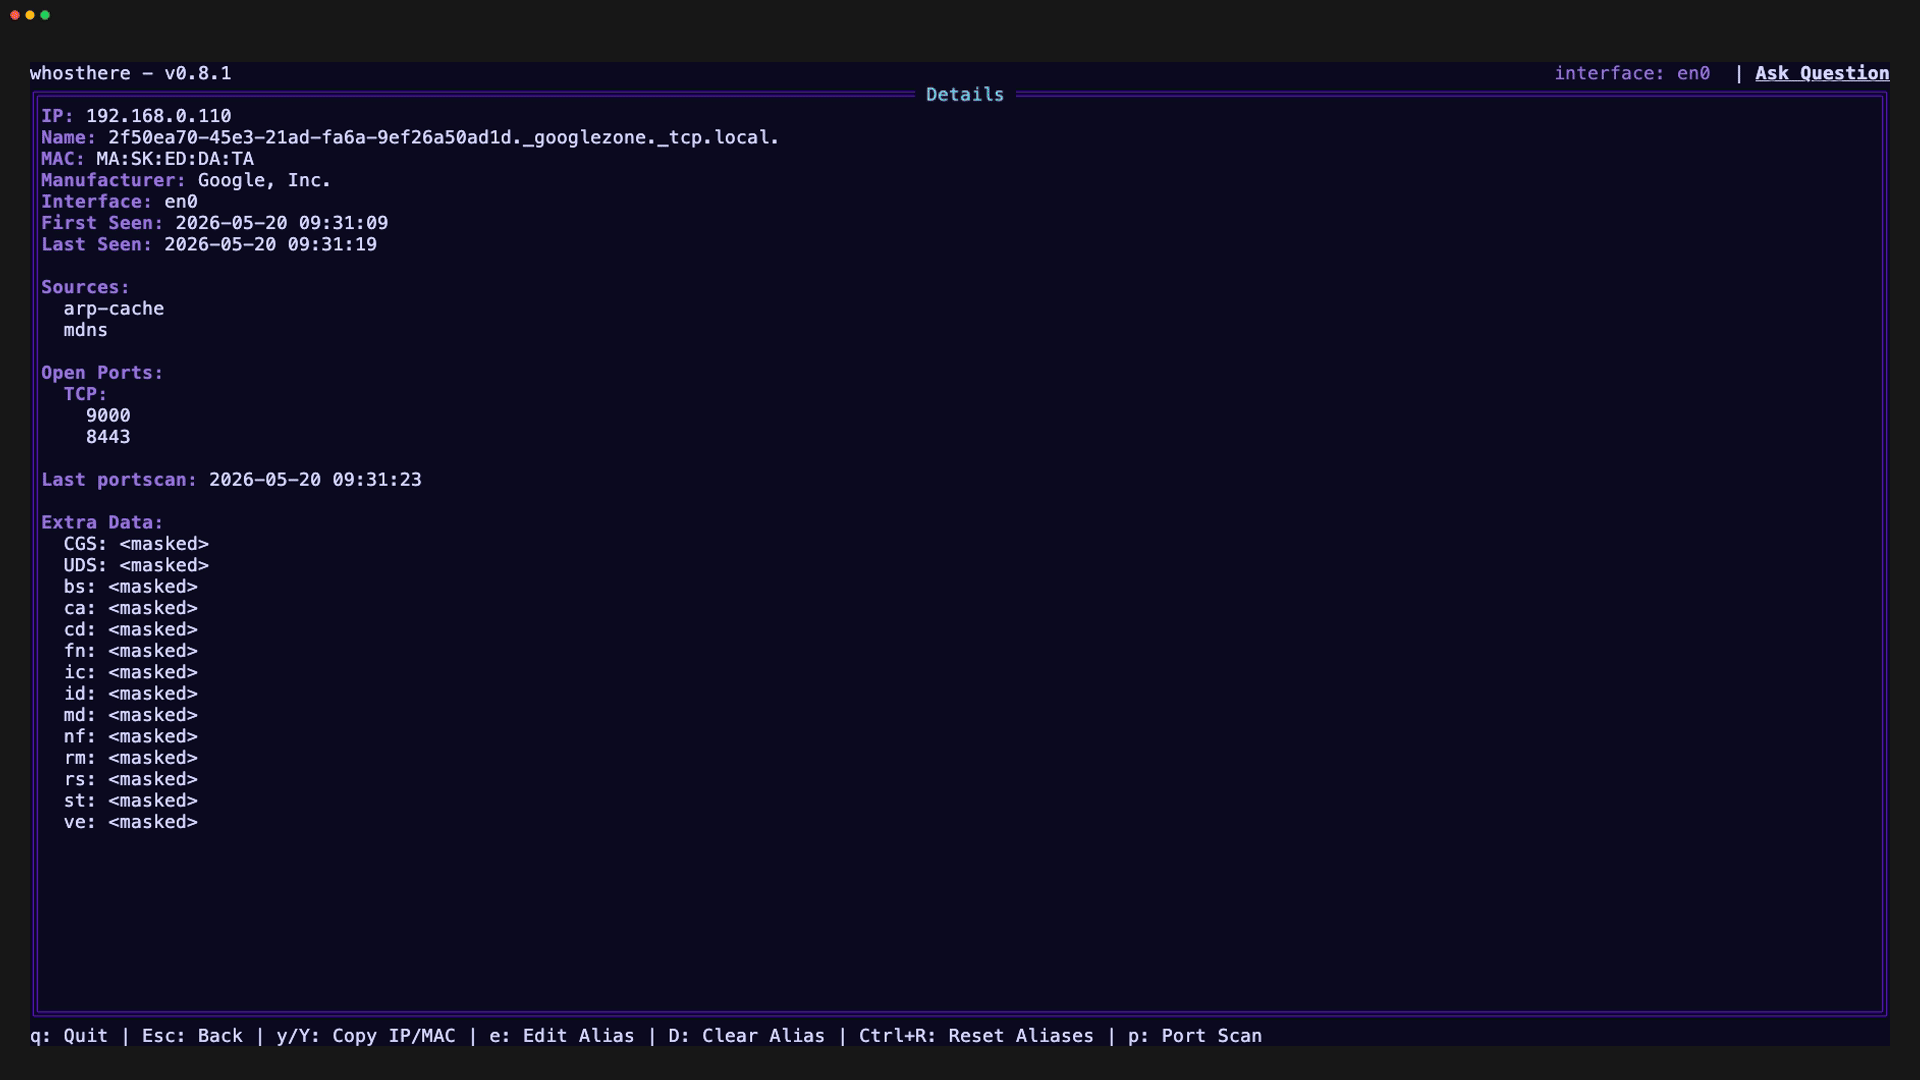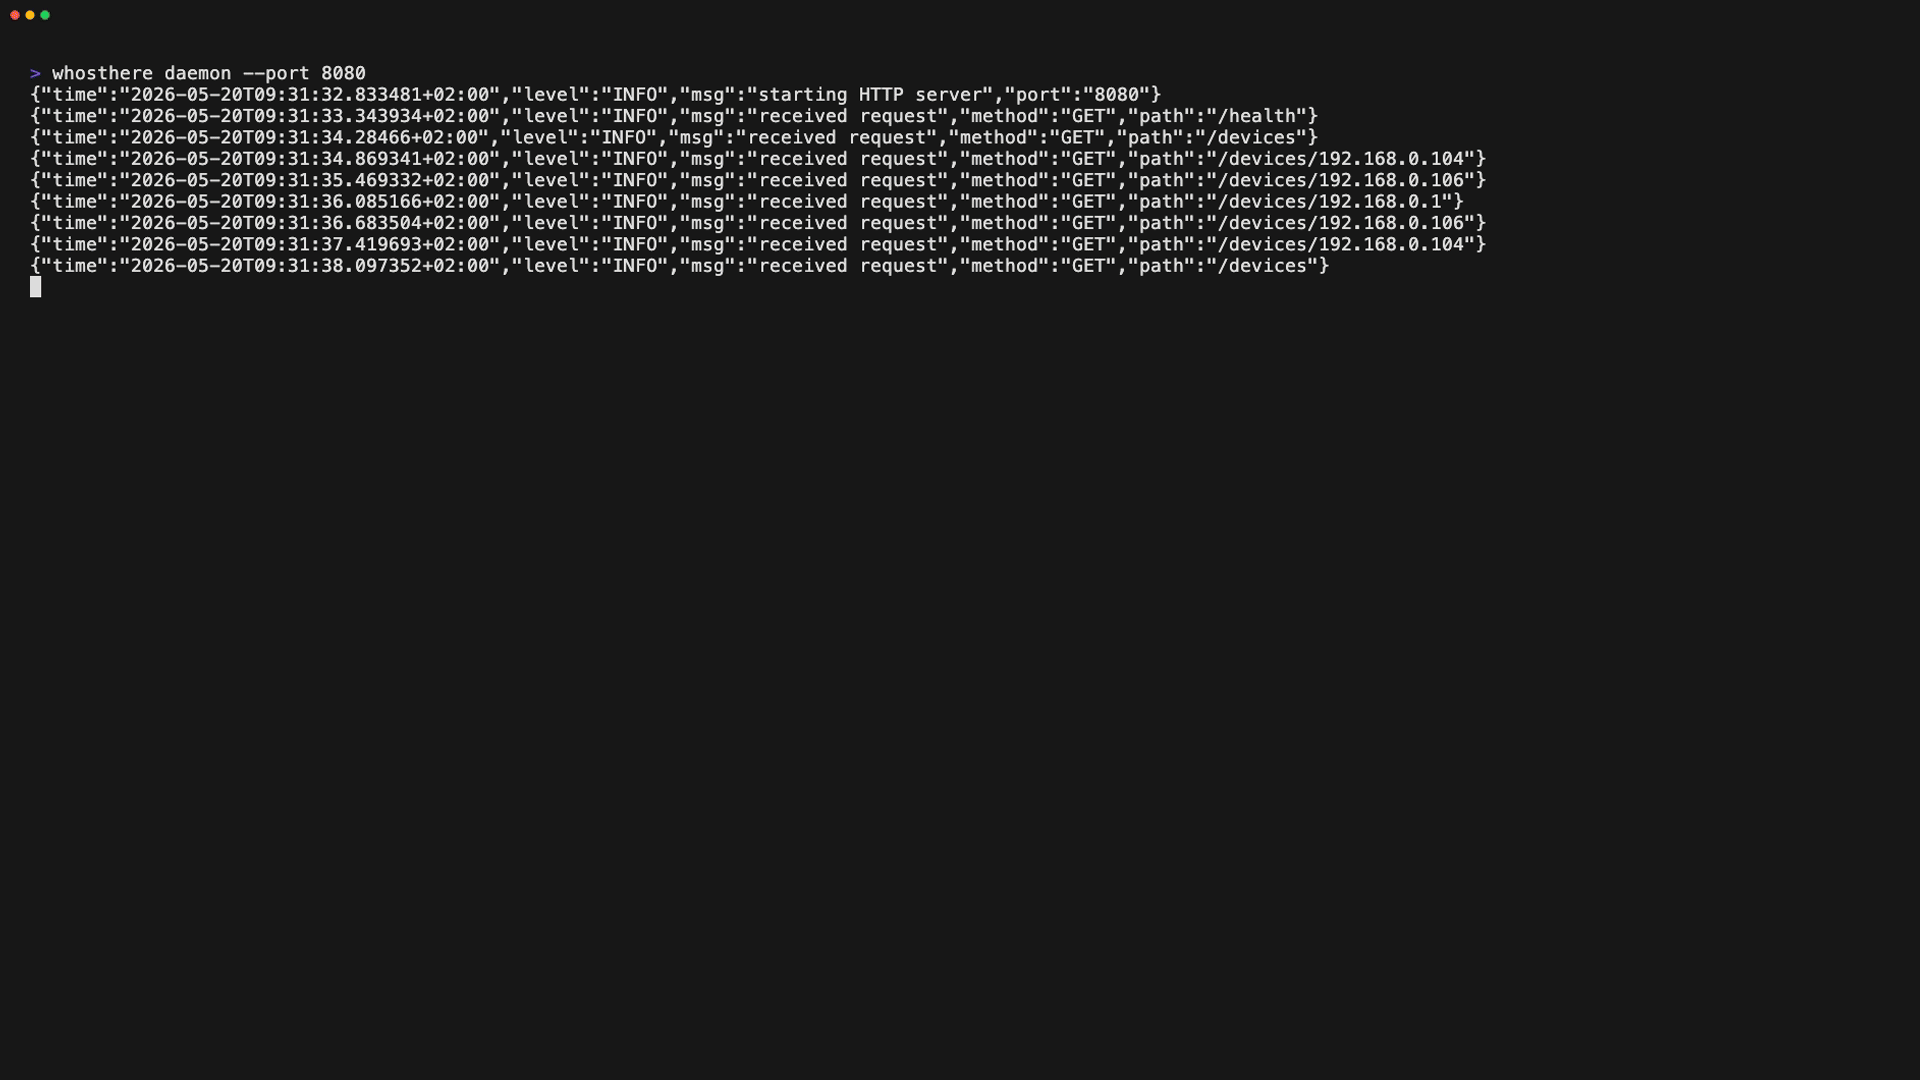 ramonvermeulen/whosthere
用Go编写的局域网发现工具,具有交互式终端用户界面(TUI)。以直观的方式发现、探索和理解你的局域网。咚咚咚.. 谁在那儿?🚪
 skydive-project/skydive
一个开源实时网络拓扑与协议分析器
 eonraider/violent-python3
《Violent Python》(TJ O'Connor著)一书的源代码。该代码已完全转换为Python 3,按照PEP8标准重新格式化,并经过重构以消除涉及已废弃库实现中的依赖问题。