#1

 vqkro/higernes
一个用 Python 和 C++ 编写的被动式 OSINT 工具包,支持用户名、邮箱、域名、IP、电话号码、哈希值。无需密钥,无需登录。
 xe1phix/parrotlinux-public-kiosk-project
系统化的 Linux 内核加固项目,实现 KSPP 推荐的设置、模块黑名单以及基于 ParrotSec 的公共自助服务终端的受限环境配置。

 uvian/xboard-core
Xboard 节点后端:基于 Xray-core v26.10.31,单补丁实现设备数/限速,严格对齐 Xboard V2 契约,内置 CVE-2026-98432 缓解
 nawaralseelawi/pvbrf-id
用于私有、可验证、拜占庭鲁棒的联邦入侵检测协议的仿真代码和结果,该协议使用秘密共享、Merkle 审计和 Pedersen 承诺。

 0xrlawrence/pribado
用于机密 API 密钥管理、加密保险库和安全聊天的零知识隐私平台。基于 Oasis Sapphire TEE 构建。
 renich/genclave
面向 Linux 的集中式、TPM 2.0 硬件支持的加密身份安全区与多协议桥接(FIDO2/CTAP2 WebAuthn 通行密钥、OpenSSH Agent、GnuPG LibAssuan、age-plugin、加密配置存储)。
 completetech-security/scan-results-bridge
离线安全报告转换器,可转换为 SARIF 2.1.0 和 NDJSON,具备模式验证并保留证据溯源。不进行扫描或上传。
 guardianproject/tormobile/arti-mobile
基于 Rust 的 Tor 库,适用于 Android 和 iOS,提供标准 API 将 Arti Tor 运行时集成到移动应用中,以实现私密、抗审查的网络通信。
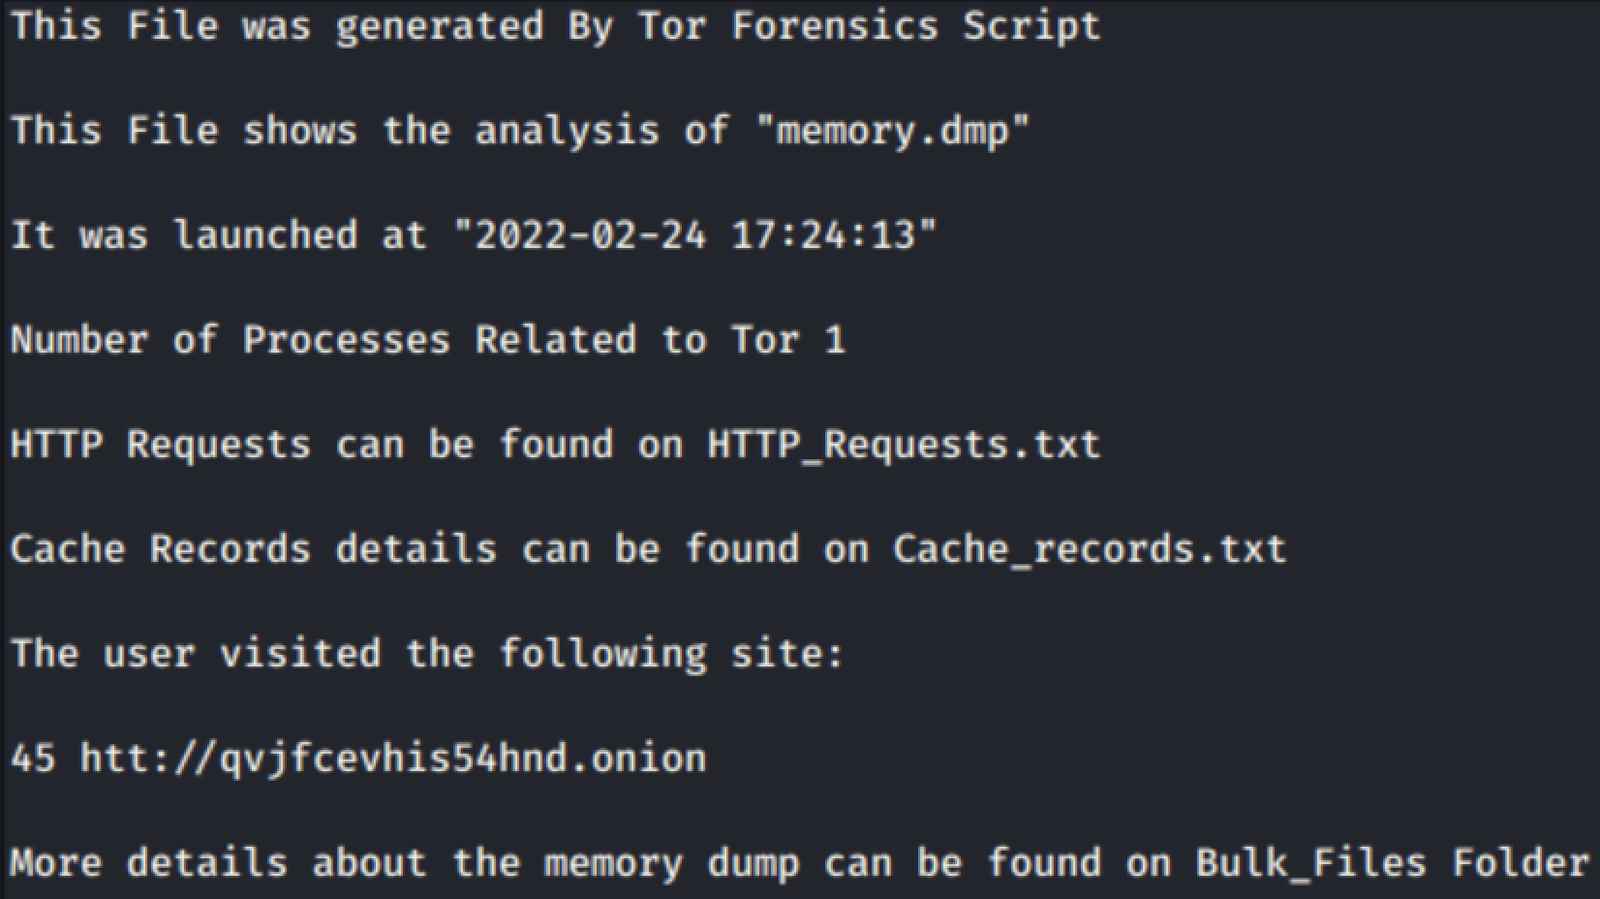 exmak-s/cve-2021-46702
概念验证脚本,用于分析 Windows 内存转储以恢复访问过的 Tor 洋葱服务,通过利用不当的内存释放机制绕过 Tor 浏览器的匿名性。
 biscuitehh/cve-2023-40429-ez-device-name
CVE-2023-40429:应用可能能够访问敏感用户数据。
 tori-tech/mandating-honeypots-project
本仓库对数字身份验证系统进行安全审计,通过白皮书和技术性POC识别漏洞,并提供去中心化、保护隐私的解决方案。
 crypto-unict/ghostfacempc
基于 MP-SPDZ 中复制秘密共享的隐私保护人脸识别参考实现,包含量化 GhostFaceNet 推理、基准测试和 QAT 工具。
 grepular/foxcage
在无根 Podman 容器中运行 Firefox,通过丢弃 capabilities、隔离网络和临时存储来遏制沙箱逃逸并防止主机受损。
 ai45lab/privacytrace
工具调用能泄露多少关于你的信息?工具调用轨迹中的隐私泄露
 longzai2651/fcn-
免费工具,通过加密(AES/ChaCha20)配合 TLS 认证安全连接私有网络,支持多平台远程访问与局域网到局域网(LAN-to-LAN)桥接。
 mevislobo2006/threatripper
离线启发式分析器,对可疑短信、聊天消息和链接进行评分,以识别诈骗和钓鱼指标,并通过安全意识指南和测验解释每个警示信号。