
 #1
用于在受损系统和网络中维护访问、探索和扩大控制的工具。
Kitploit 推荐
 dannic145/eternalblue-exploit-demonstration
教育性实验室,演示使用Metasploit对Windows 7进行EternalBlue(MS17-010)漏洞利用,包括后渗透、WannaCry勒索软件模拟以及隔离环境中的补丁缓解。
 karimelsheikh1/htb-pterodactyl-writeup
HTB 第 10 季 - Pterodactyl 靶机 writeup。中等难度 Linux 靶机,涵盖 CVE-2025-49132(Pterodactyl Panel RCE)和 CVE-2025-6018/6019(udisks2 权限提升)。
 ciphercloak/cve-2026-41651
提供有关影响 Linux 系统的 Pack2TheRoot 权限提升漏洞(CVE-2026-41651)的技术细节和缓解指南。
 m0r4a/cve-2026-6018-9-local-privilege-escalation-chain
利用 PAM 环境变量注入与 udisks2 竞态条件组合的漏洞利用链,可在 SUSE Linux 上实现本地权限提升,最终获取 root shell。
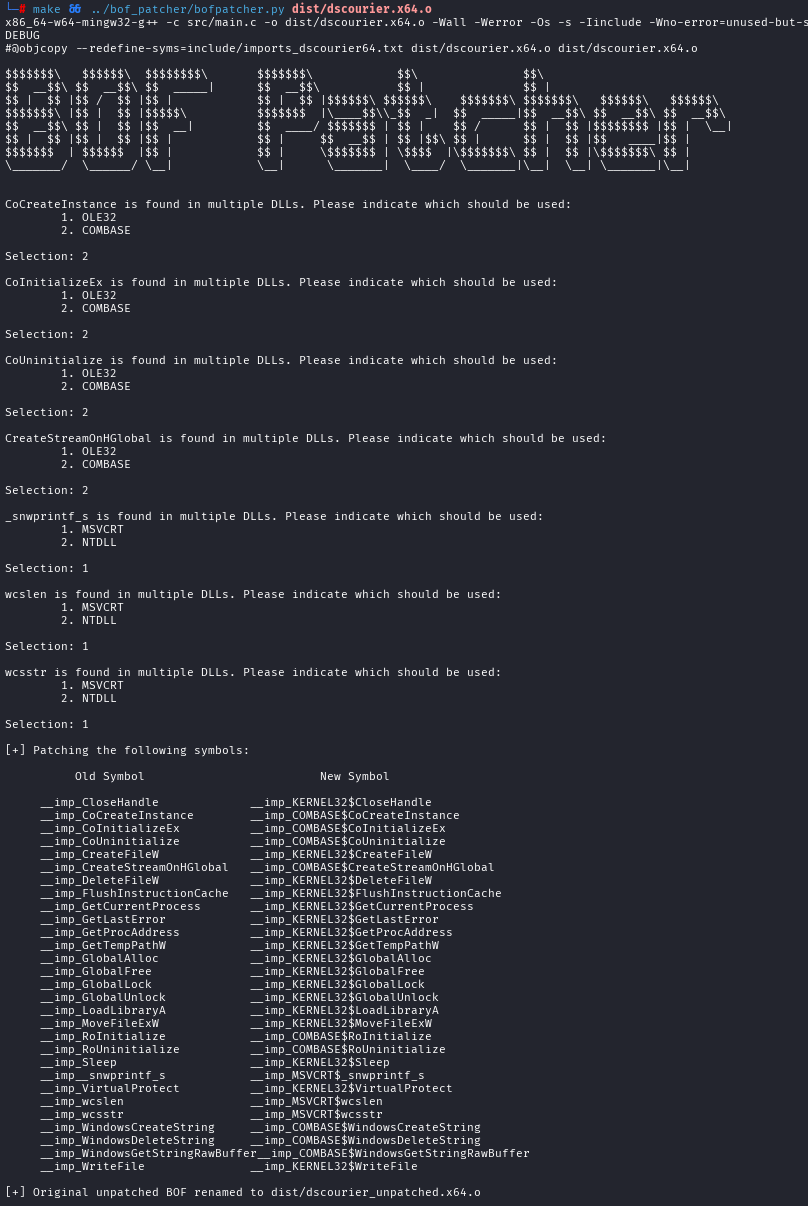 octoberfest7/dscourier_bof
DSCourier项目的BOF POC / 通过COM调用WinGet
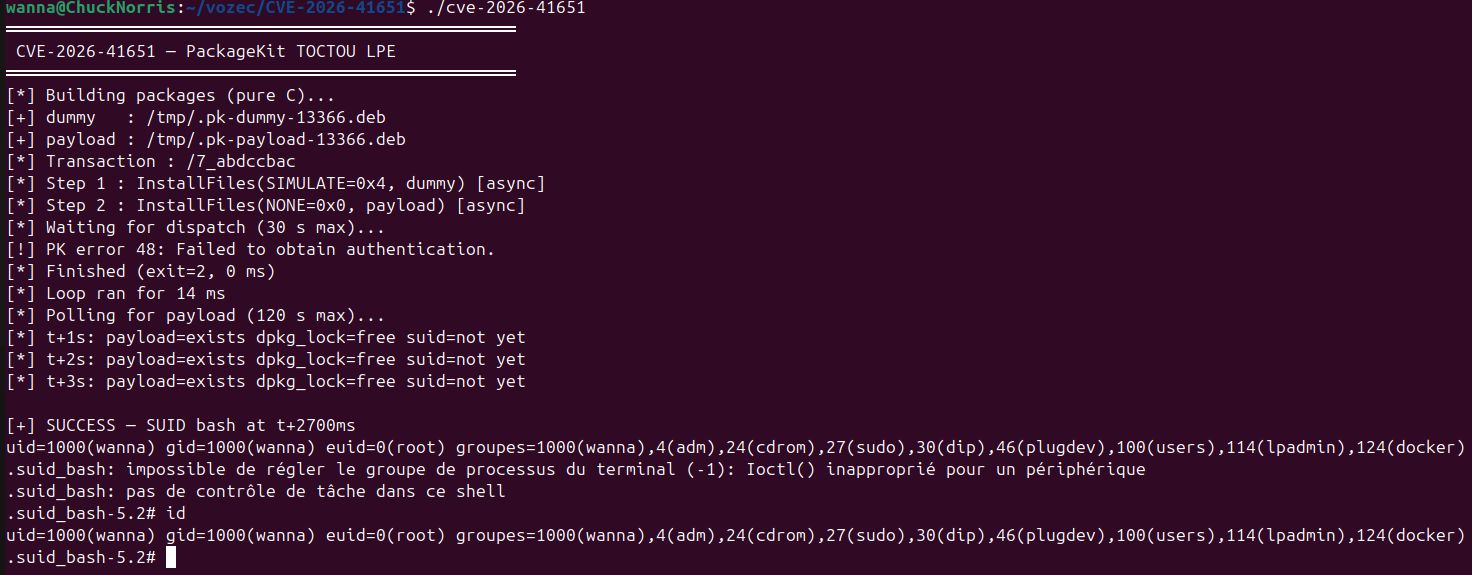 vozec/cve-2026-41651
利用 PackageKit 事务处理器中的 TOCTOU 竞态条件,以 root 身份安装任意软件包,无需认证即可实现本地权限提升并获得 SUID shell。
 karimelsheikh1/htb-twomillion-writeup
HackTheBox TwoMillion 机器破解报告 — API滥用、命令注入与CVE-2023-0386
 secvulnhub/cve-2025-32463-exploit
用于 CVE-2023-42456 的概念验证漏洞利用程序,演示通过 chroot 注入劫持 sudo NSS 库实现权限提升。包含自动化版本检测、Payload 生成以及 chroot 逃逸功能,适用于授权安全测试。
 openai/privacy-filter
用于文本中PII检测与掩码的双向令牌分类模型,附带用于本地脱敏、评估和微调的CLI。
 devianntsec/cve-2025-55182
关于CVE-2025-55182(React2Shell)的硕士论文研究。模块化利用框架,包含6种攻击场景(RCE、数据泄露、网页篡改)、交互式反弹Shell,以及一个完整的漏洞实验室,用于研究React Server Components中的原型污染和不安全反序列化。
 kaleth4/cve-2026-33825
CVE-2026-33825(BlueHammer)的技术分析,这是 Microsoft Defender 中的一个本地权限提升漏洞,包括利用流程、受影响版本和修复指南。
 wired0ut/cve-2019-2215
针对在早期Google Pixel手机中发现的Android漏洞Bad Binder的完整漏洞利用代码。
 twappz/htb-silentium-writeup
Hack The Box - Silentium 靶机 Writeup | CVE-2025-58434、CVE-2025-59528、CVE-2025-8110
 bishopfox/otto-support
一个使用 mcp-go 实现的易受攻击的 MCP 服务器
 kaleth4/cve-2026-20180
对Cisco ISE RCE漏洞的深入技术分析,包括利用技术、规避方法以及面向安全研究人员和渗透测试人员的修复策略。
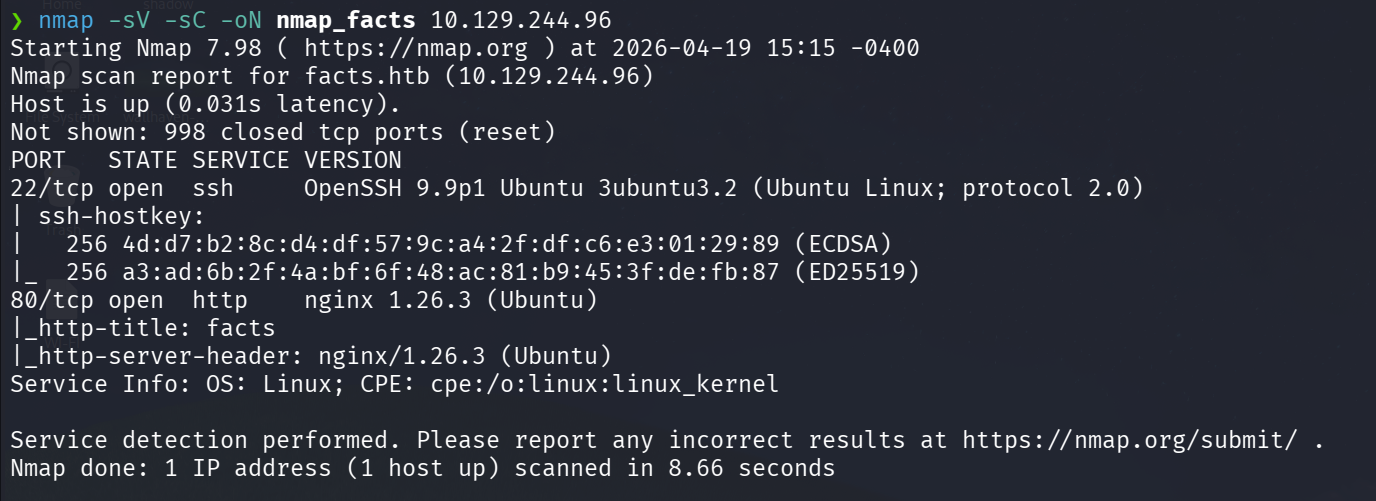 mattiapertusati/htb-facts
HackTheBox — Facts (简单/Linux) | CVE-2025-2304 + AWS S3 + SSH 密钥 + Facter 权限提升
 iqbalhussainas/overlayfs-lpe-exploit
一种针对CVE-2021-3493(Ubuntu内核漏洞)的本地权限提升利用,记录于TryHackme实验室。
 kuwaitist/astral_projection
Cobalt Strike UDRL,一种使用VEH拦截调用、在睡眠期间取消映射模块,并重新映射新模块以规避IOC的高级模块踩踏技术。








