#1

 simoesctt/ctt-vsyslog-vortex-cve-2023-6246
CVE-2023-6246 glibc __vsyslog_internal() 堆缓冲区溢出利用,使用收敛时间理论(α = 0.0302011)。33层时间堆喷射 + 锁相触发器以实现可靠的本地权限提升。
 alaeddine03/cve-2023-32749-poc
影响 Pydio Cells 4.1.2 及更早版本的 CVE-2023-32749 漏洞利用程序
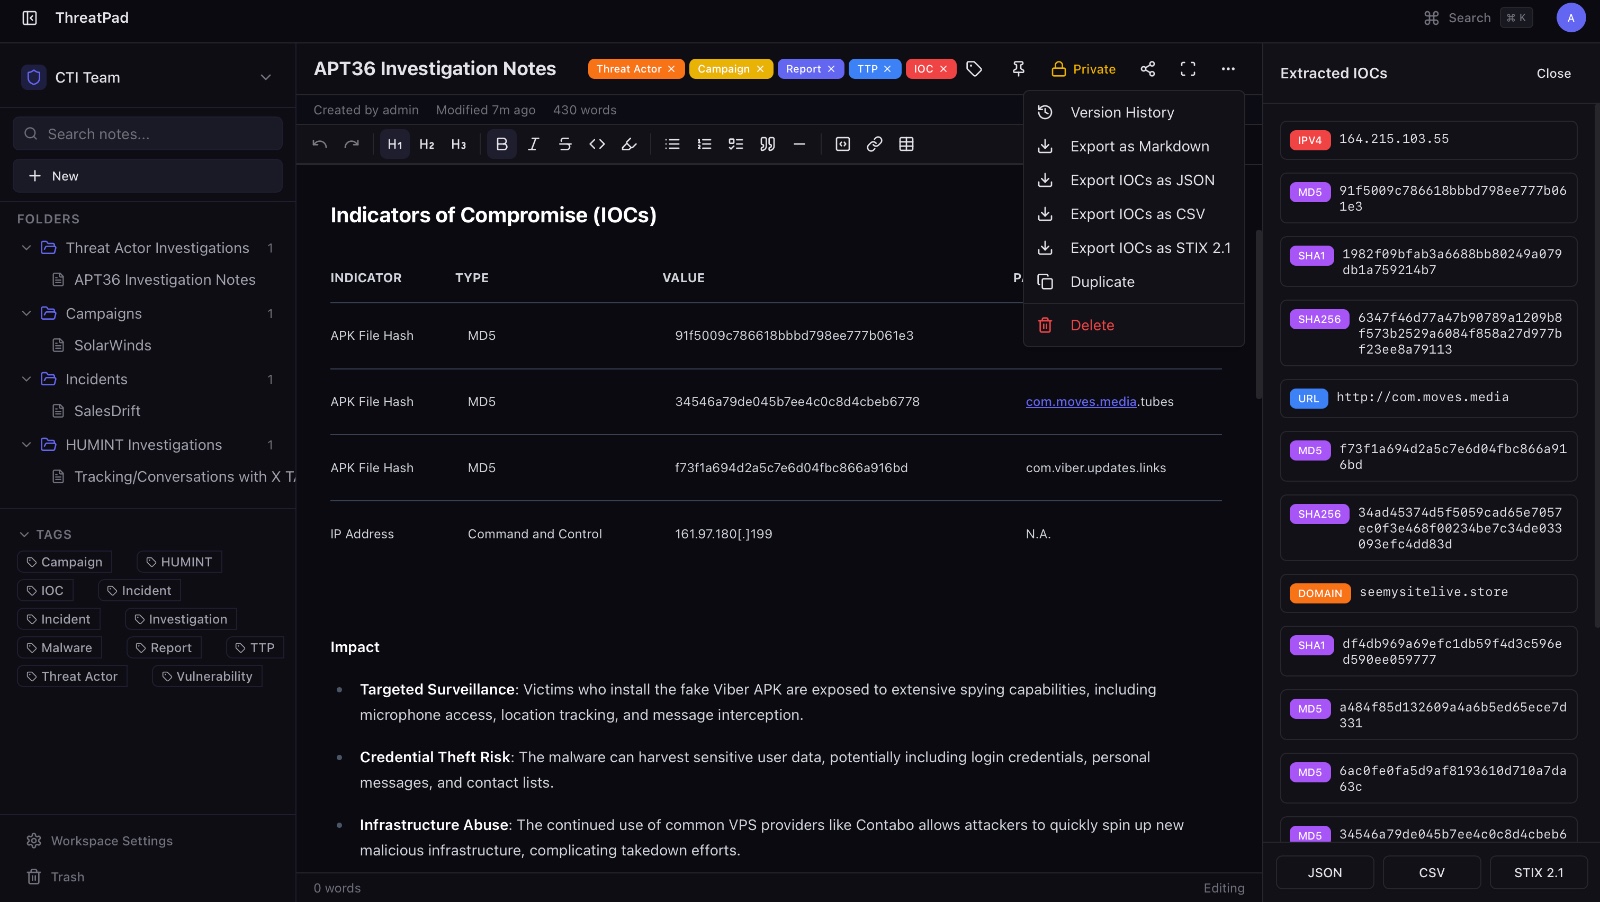 bhavikmalhotra/threatpad
开源协作笔记平台,专为网络安全和CTI团队设计。支持IOC自动提取、STIX 2.1导出、实时编辑、RBAC、版本历史和审计日志。通过Docker自托管。
 mranonymous234/sandbox-escape-ios-18.0-26.0
这使用 CVE-2025-43407 作为漏洞利用,仍在测试中,不保证一定有效。
 mistyfir/cve-2024-21338-exploit
针对CVE-2024-21338的概念验证漏洞利用程序,这是Windows AppLocker驱动程序(appid.sys)中的一个权限提升漏洞,曾被Lazarus组织作为0day利用。通过构造的IOCTL请求和PreviousMode操纵实现内核读写。
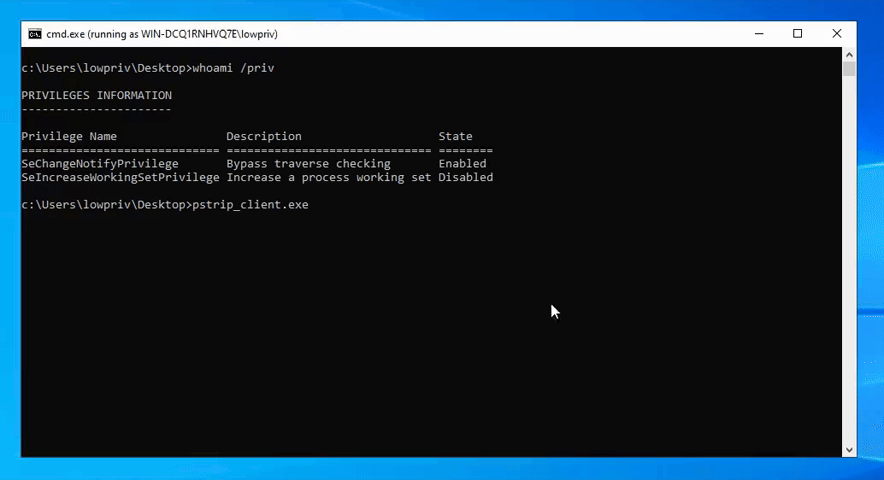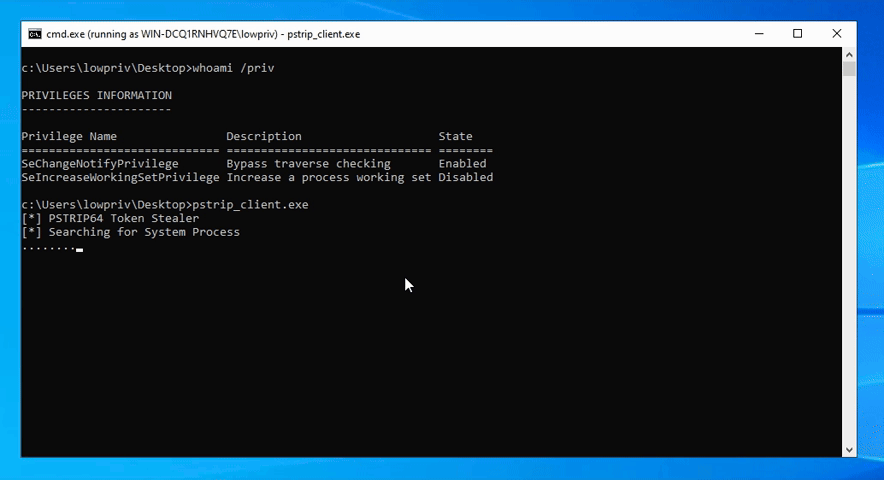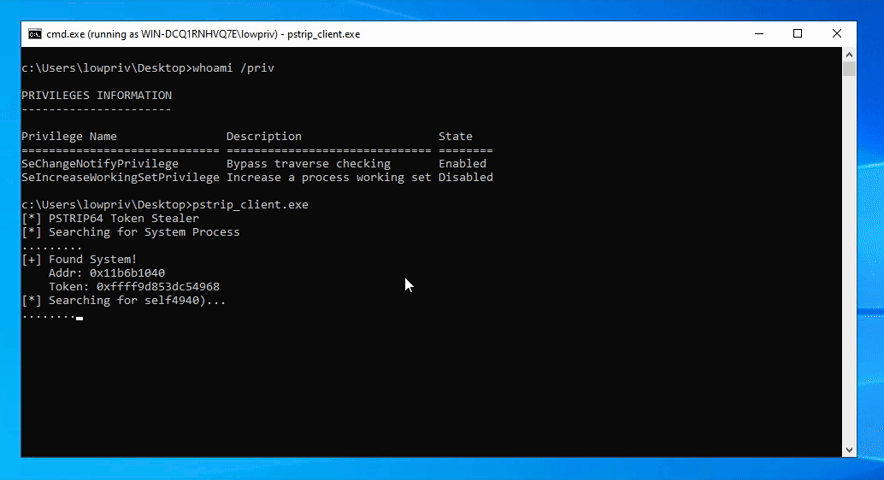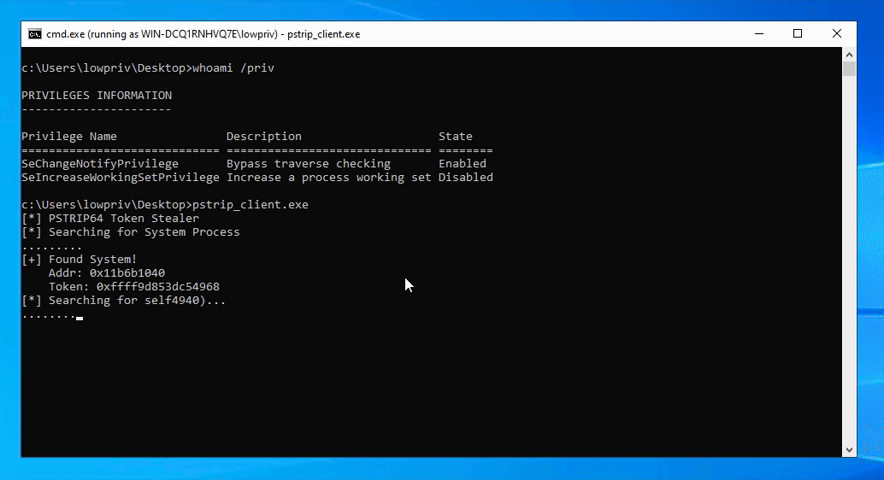 smarttfoxx/cve-2026-29923
pstrip64.sys 内核驱动暴露了一个 IOCTL,允许低权限用户将任意范围的物理内存映射到自己的虚拟地址空间中。这一原语允许对系统物理 RAM 进行完全读写访问,使攻击者能够修改关键内核结构并将权限提升至 NT AUTHORITY\SYSTEM。
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
CVE-2024-21413 的案例研究。以 TryHackMe 的 Moniker Link(CVE-2024-21413)房间作为参数。使用 claude code 对 exploit 进行了编辑。
 jricramc/aigate
AI 提示秘密扫描器:本地代理和 Claude Code 钩子,在秘密到达 AI API 之前将其拦截。
 z3usx01/cve-2023-2640-3262-poc
演示基于OverlayFS的Ubuntu本地权限提升漏洞(CVE-2023-2640 & CVE-2023-3262)的POC漏洞利用。
 vettrivel007/cve-2024-49138
针对 CVE-2024-49138 的概念验证漏洞利用程序,演示了 Windows 内核模式驱动程序(win32k.sys)中的本地权限提升漏洞。
 frkngksl/nimicstack
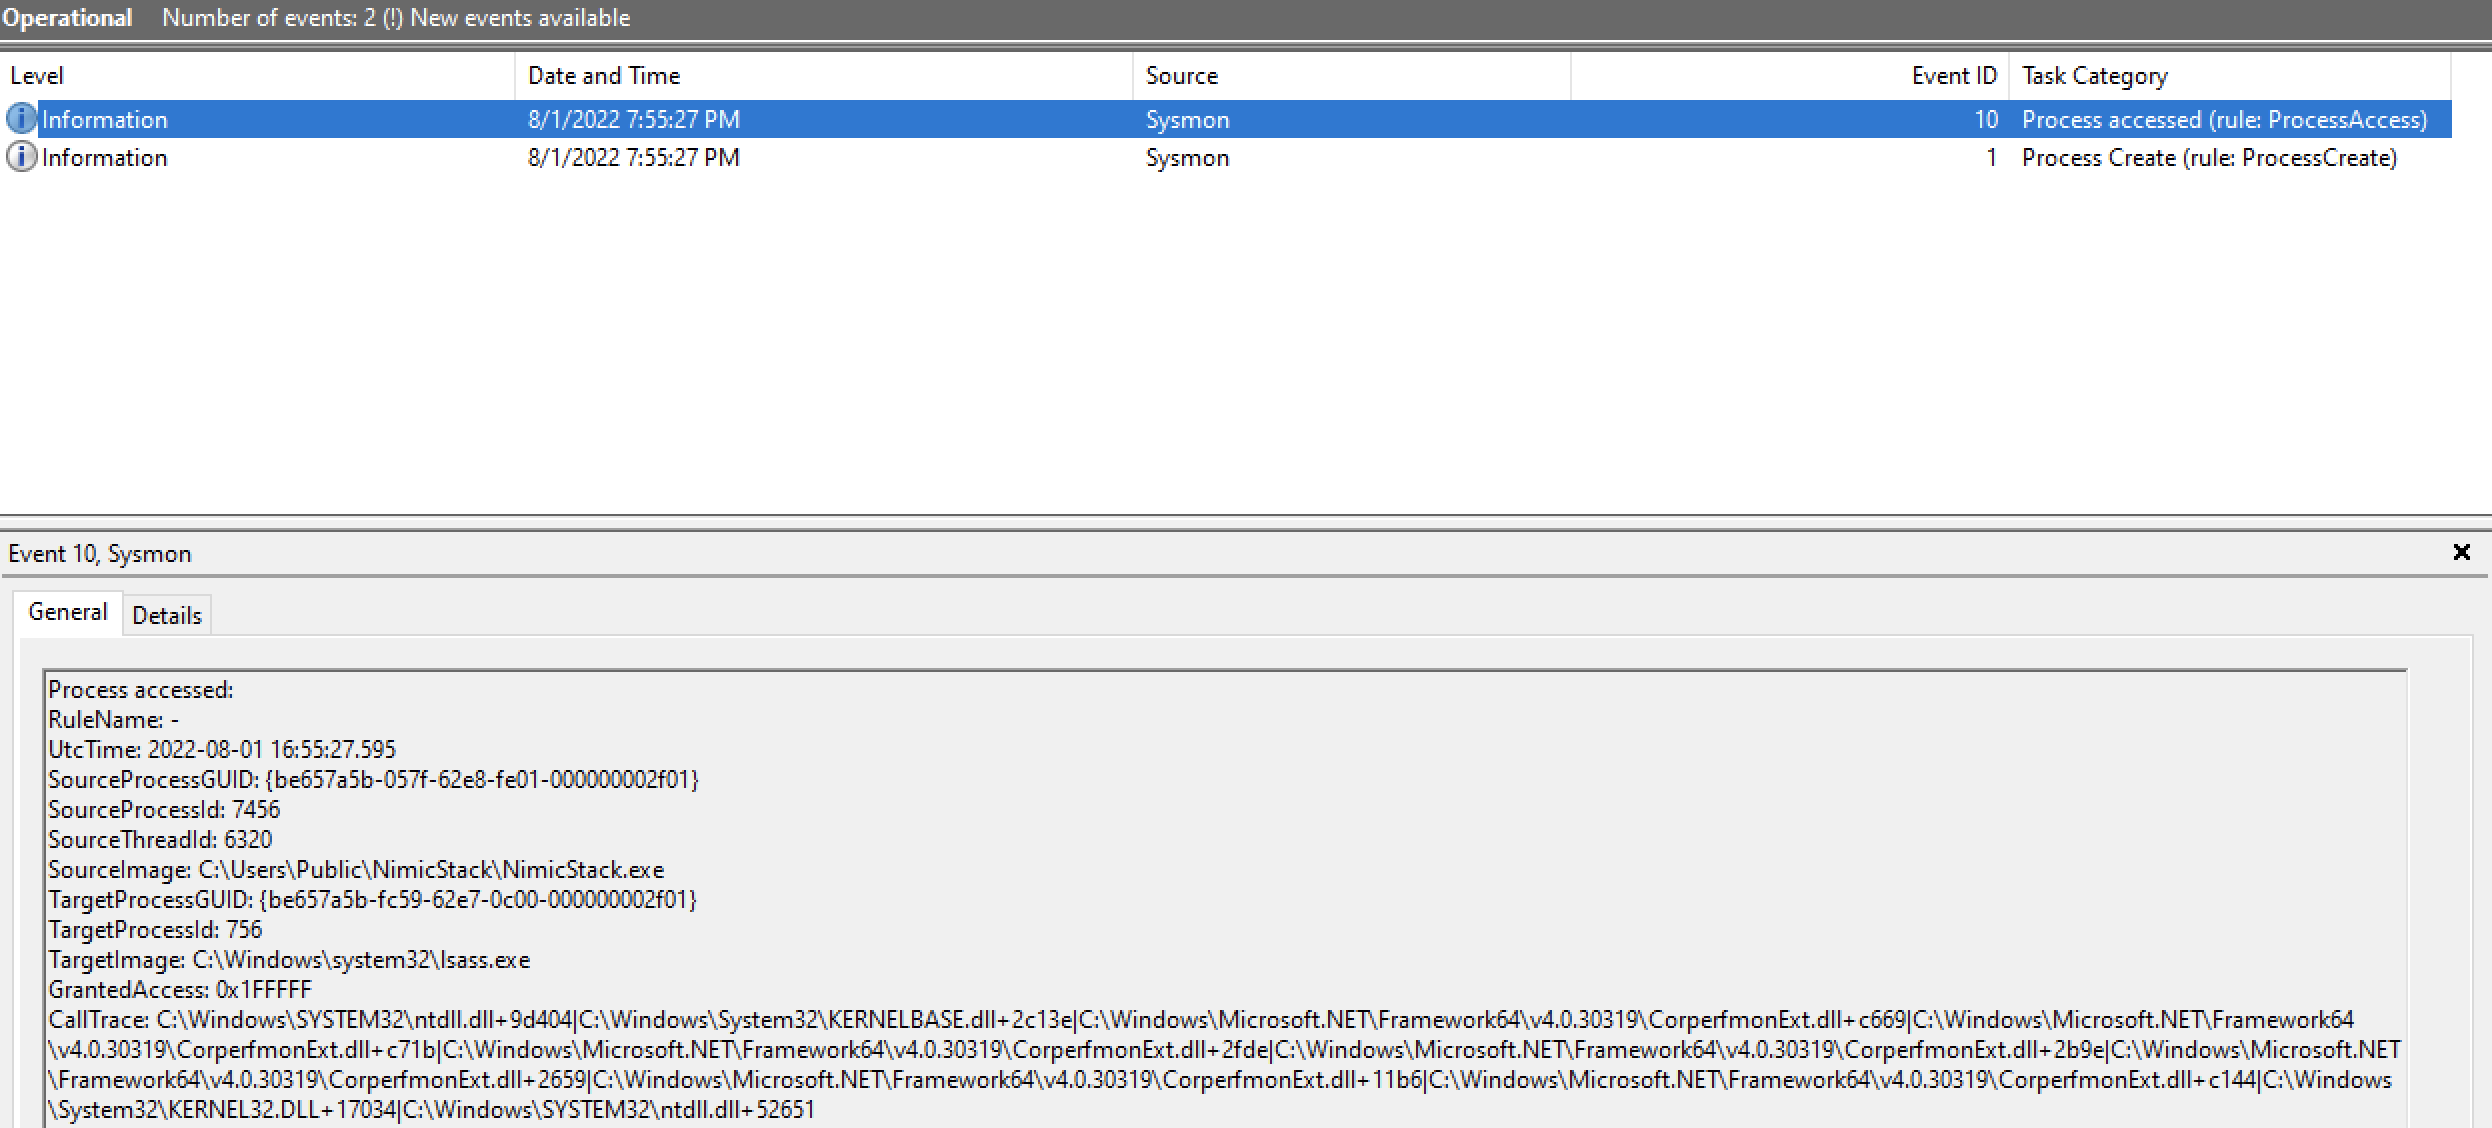
NimicStack 是调用栈欺骗技术的纯 Nim 实现,用于模仿合法程序。
 frkngksl/silentnimvest
sud0Ru 的 SAM/安全配置单元凭据转储方法(又称 SilentHarvest)的 Nim 实现
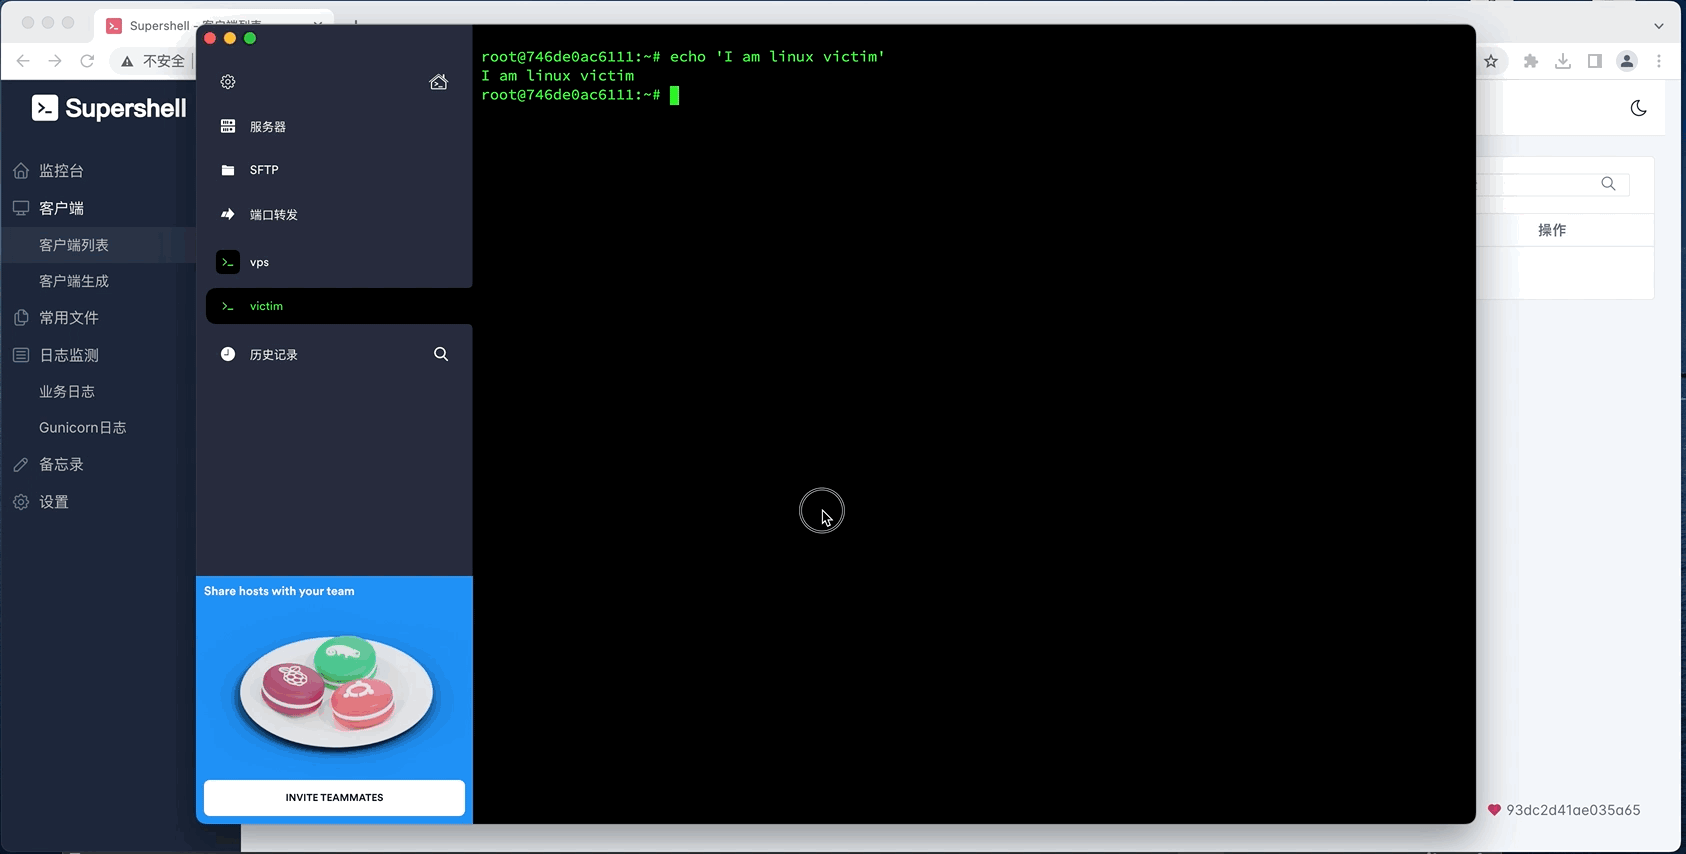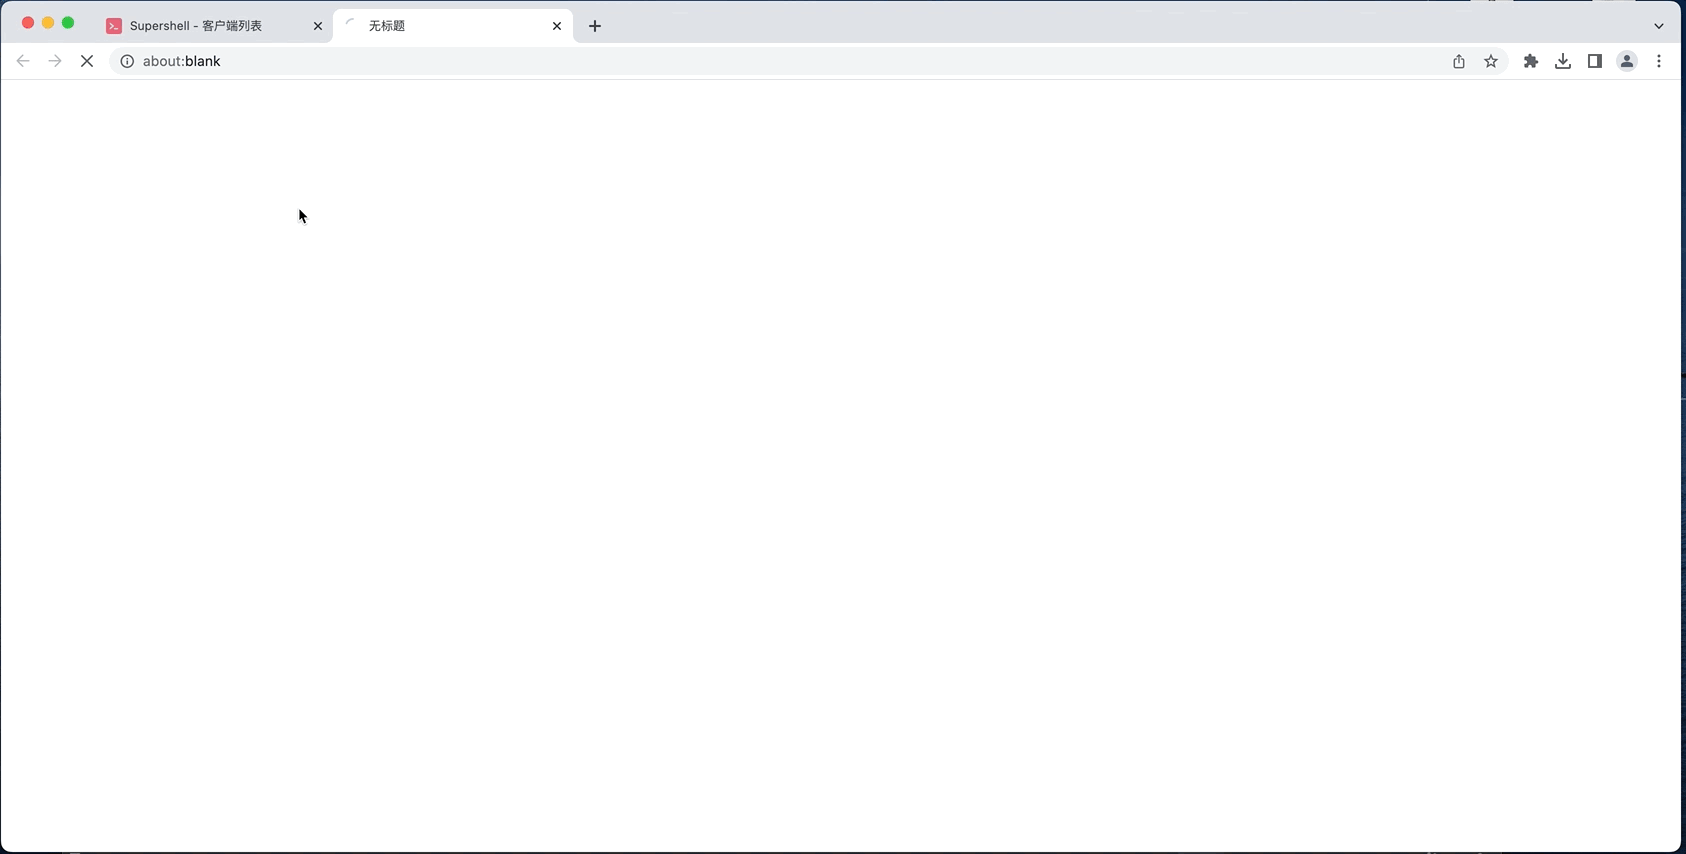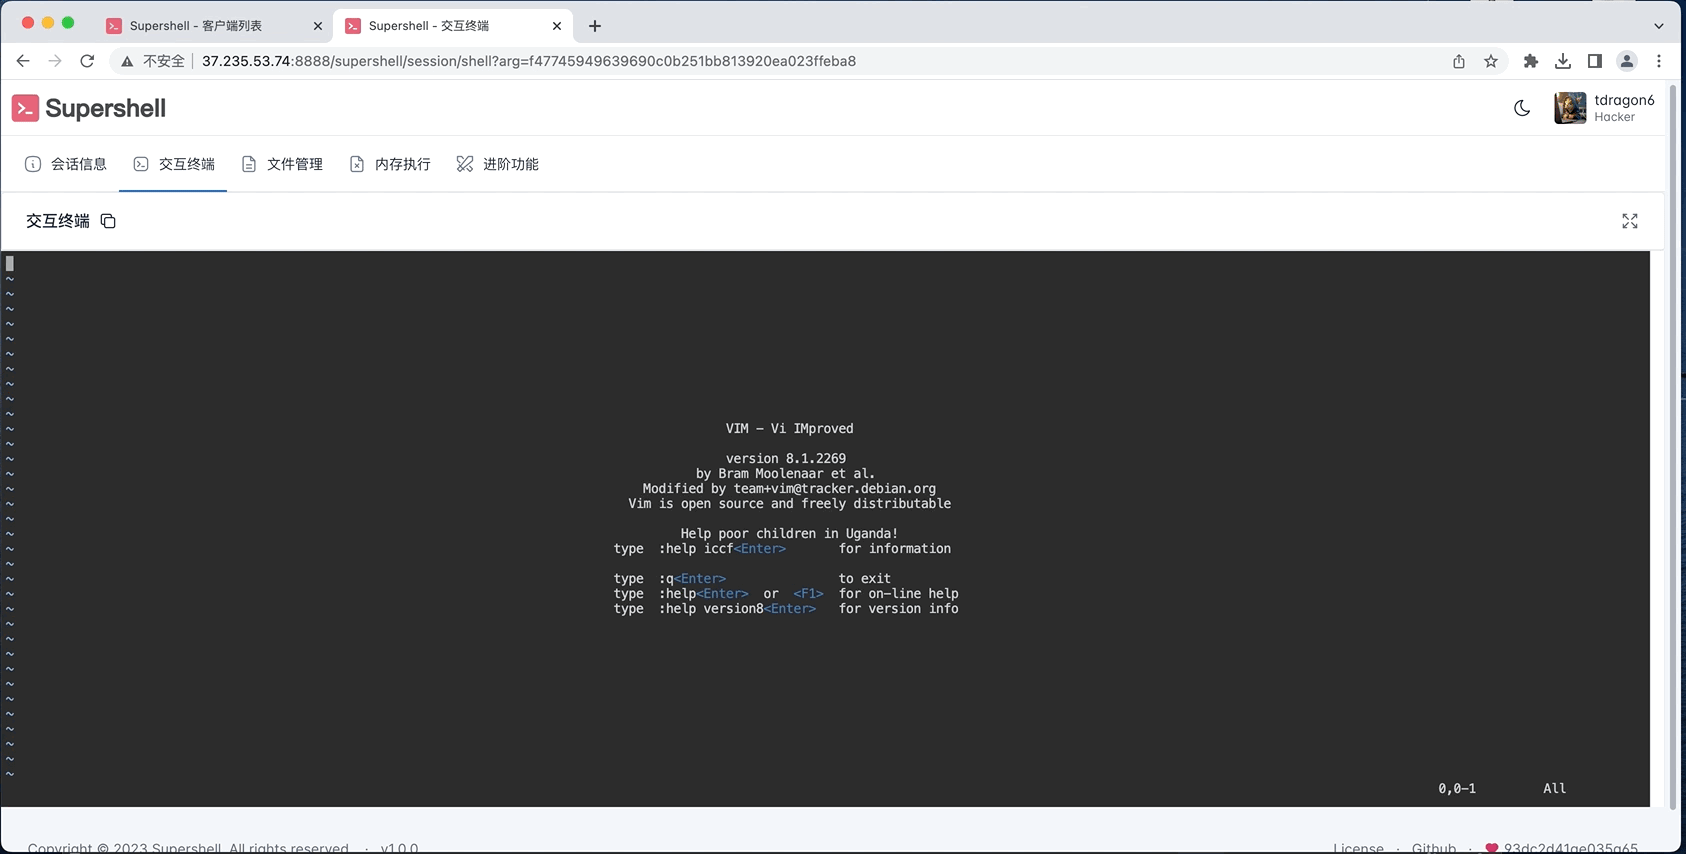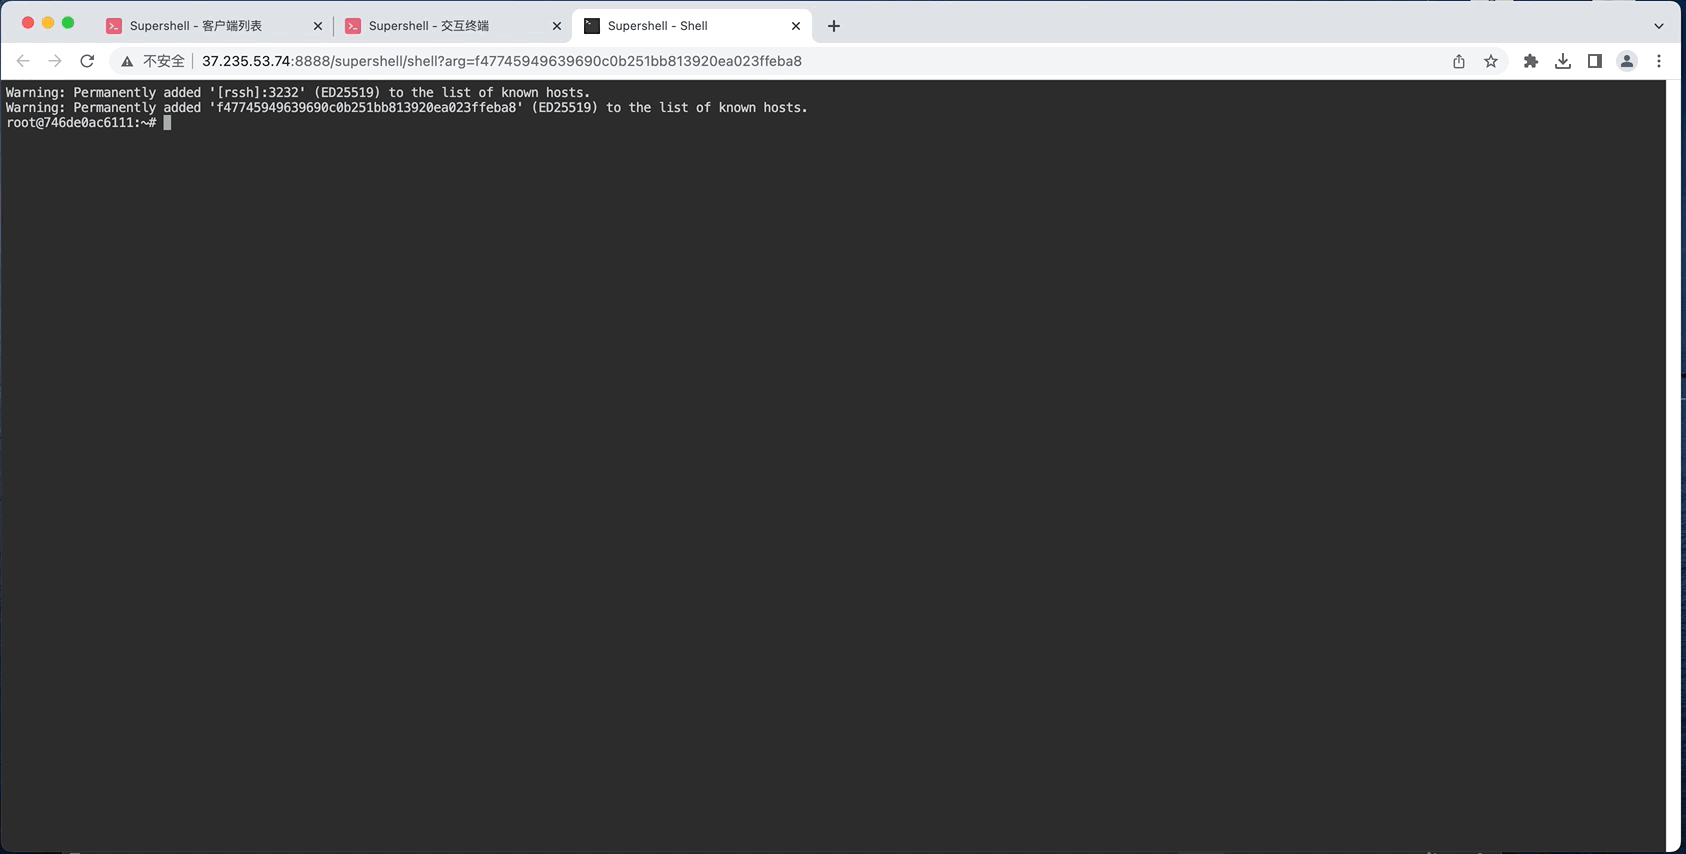 tdragon6/supershell
Supershell C2 远控平台,基于反向SSH隧道获取完全交互式Shell