#1
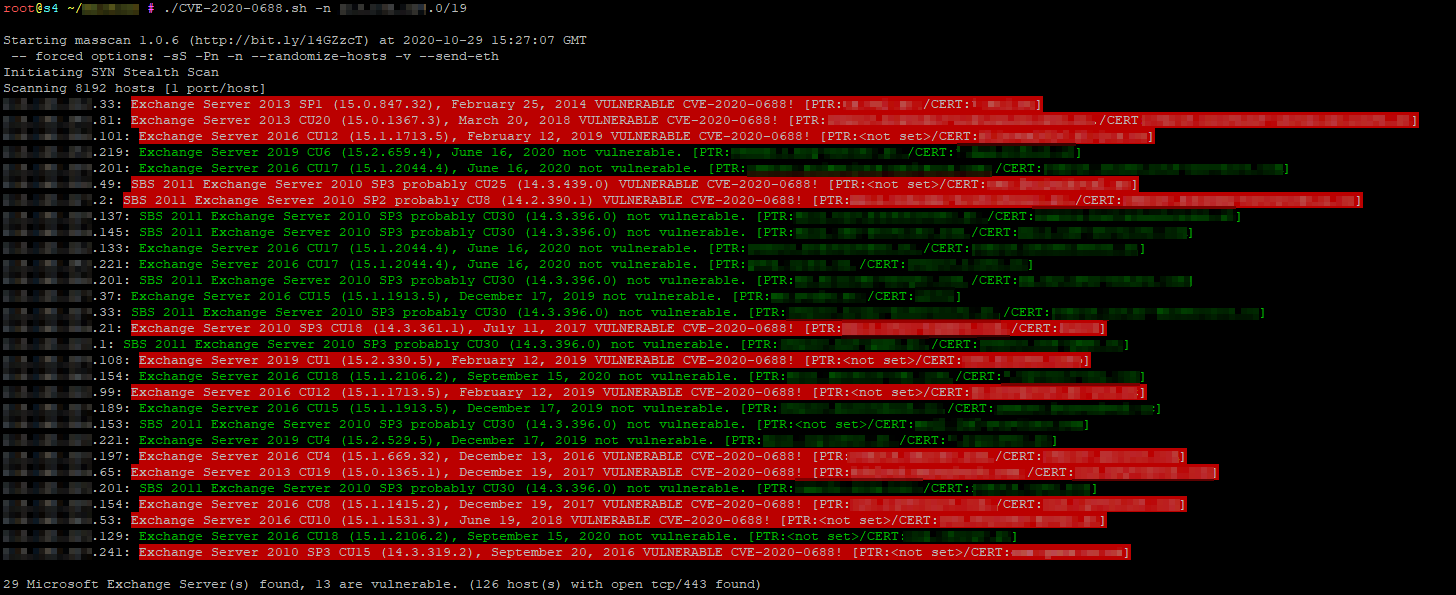
 slsteff/cve-2020-0688-scanner
使用 masscan 扫描 Microsoft Exchange 版本
 achux21/checker-cve-2024-6387
检查主机是否存在 OpenSSH regreSSHion 漏洞(CVE-2024-6387)的 Python 扫描器。
 cyberdudebivash/cyberdudebivash-fortisiem-cve-2025-64155-scanner
来自 CYBERDUDEBIVASH ECOSYSTEM 的授权高影响力工具,用于检测 CVE-2025-64155(FortiSIEM phMonitor 命令注入)。以合规的方式扫描开放端口和易受攻击的行为。
 xdavidhu/portspider
🕷 一个超快多线程网络扫描器框架,支持模块化扩展。
 isgroup/openmagic
OpenSSL TLS心跳读取溢出 (CVE-2014-0160)
 anilkashyap01/binary-exploitation-and-kernel-escalation
通过识别并利用配置错误和过时软件,获得了 root 级别访问权限。利用过时版本 mod_ssl 中的缓冲区溢出漏洞(CVE-2002-0082)。随后通过利用 Linux 内核 "ptrace" 工具中的竞态条件(CVE-2003-0127)实现了权限提升。
 lazorfuzz/python-hacklib
hacklib - 渗透测试、端口扫描及使用Python登录任意位置
 nyxrecon/sudo-agent-ctf-
TryHackMe 上 Sudo Agent CTF 的解题报告,涵盖枚举、Web 漏洞利用、隐写术、SSH 以及通过 CVE-2019-14287 进行权限提升。