#1
 r00t-3xp10it/backdoorppt
将你的 payload.exe 转换为一个伪 Word 文档 (.ppt)
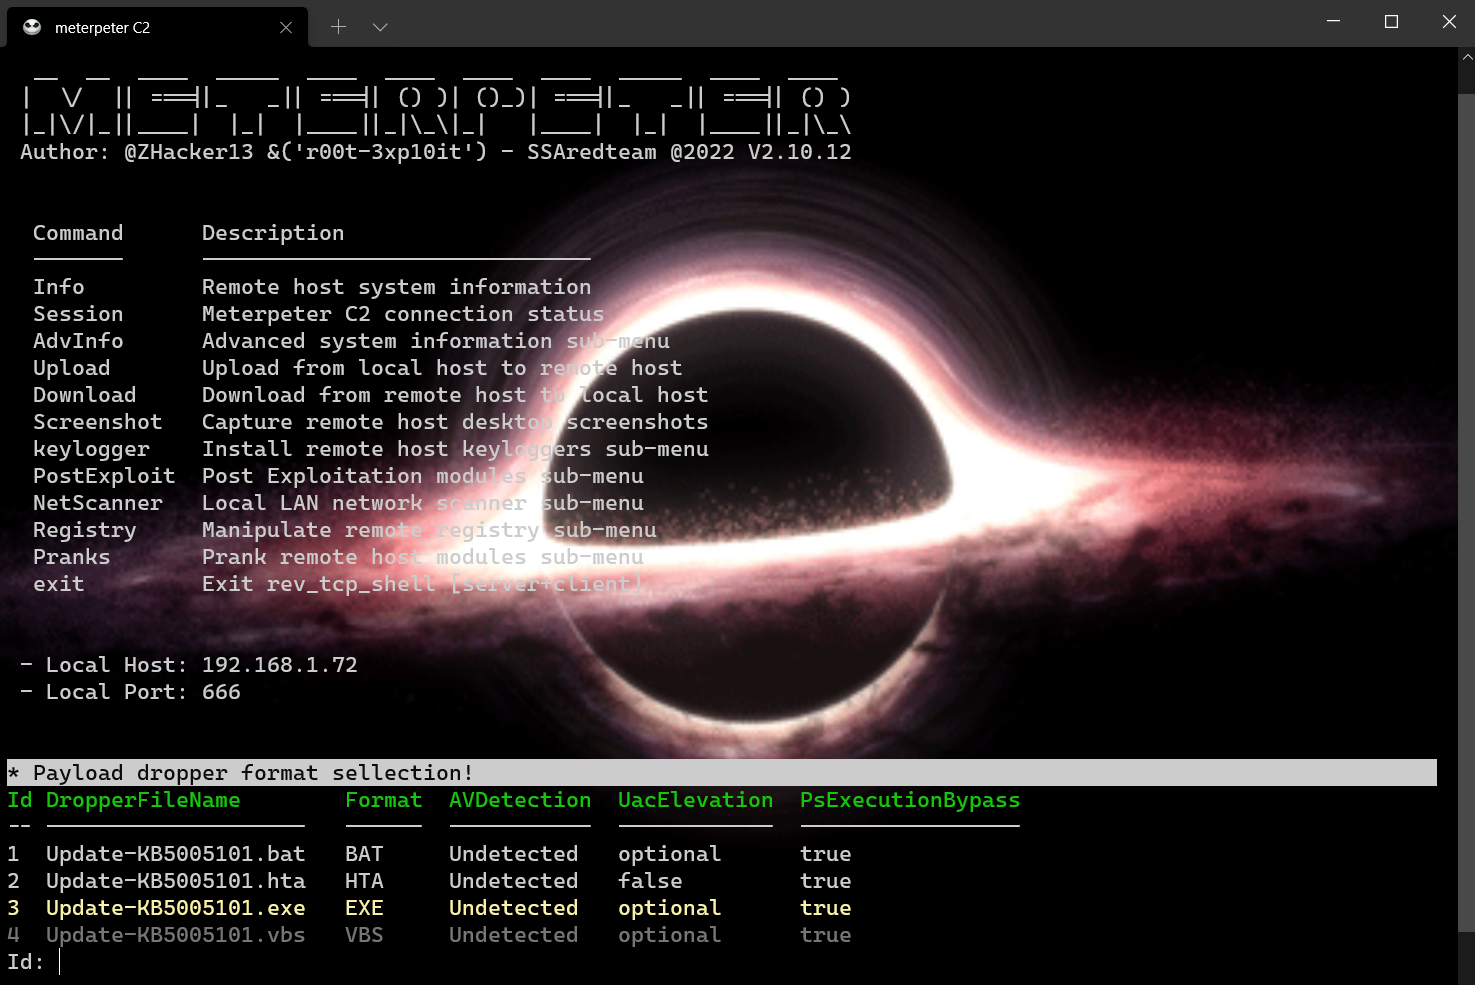 r00t-3xp10it/meterpeter
C2 PowerShell 命令与控制框架,内置命令
 3v4si0n/http-revshell
使用HTTP/S协议的PowerShell反向Shell,具备AMSI绕过和代理感知功能
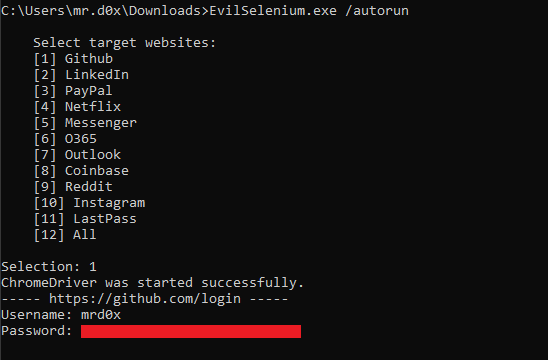 mrd0x/evilselenium
将 Selenium 武器化,用于自动实现 Chromium 浏览器的凭证窃取、Cookie 转储、电子邮件外发和文件提取,服务于红队行动。
 r00t-3xp10it/trojanizer
木马化你的有效载荷 - WinRAR (SFX) 自动化 - 在 Linux 发行版下
 arno0x/ntlmrelaytoews
针对 Exchange Web 服务的 NTLM 中继攻击
 fuckjsonp/fuckjsonp-rce-cve-2022-26809-sql-xss-fuckjsonp
警惕 一种针对红队的新型溯源手段!
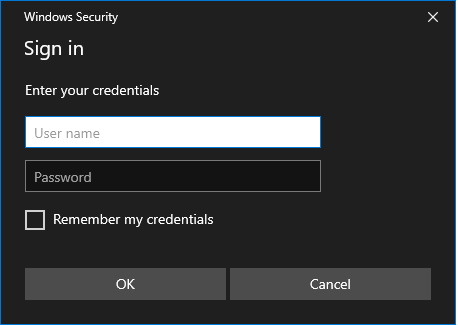 dviros/credsleaker
Credsleaker 允许攻击者使用 Windows Security 构造极具迷惑性的凭据提示,通过 DC 进行验证,并进而通过 HTTP 请求将其泄露。
 randomaccess3/awesome-bec
面向商业电子邮件入侵(BEC)调查的攻击与防御信息资源库
 hoodoer/js-tap
JavaScript 信标和 C2,用于 XSS 有效载荷或后利用植入,针对 Web 应用服务器或桌面软件,以监视用户并维持持久性。包含浏览器扩展、Electron 应用以及 Node/Bun 应用植入程序。
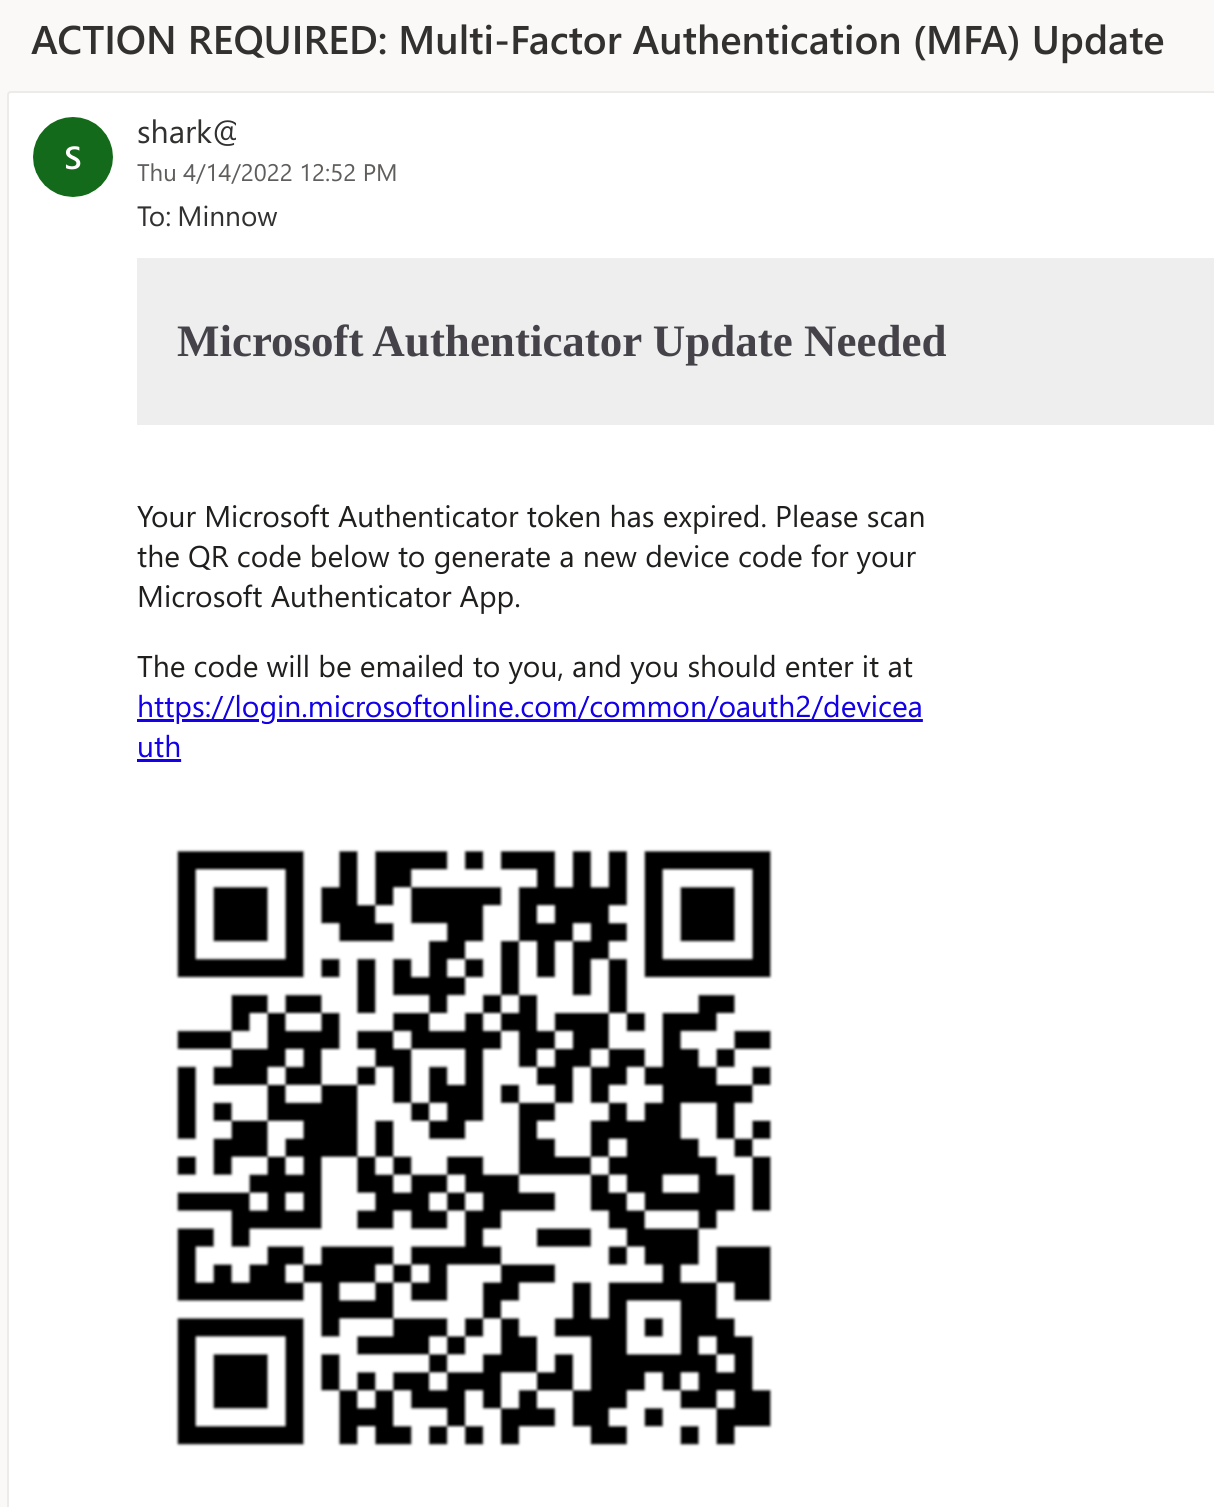 secureworks/squarephish
高级钓鱼工具,结合OAuth设备代码认证流程与QR码,通过MFA更新借口来窃取微软身份验证令牌。
 rxwx/chlonium
克隆并导入Chromium的cookies和密码,跨浏览器,通过离线DPAPI状态密钥解密,支持AES-256 GCM加密的数据库,用于红队操作。
 quickbreach/exchangerelayx
一个针对本地 Exchange 服务器的 EWS 端点的 NTLM 中继工具。为黑客提供 OWA 访问。
 komomon/cve-2022-30190-follina-office-msdt-fixed
修改后的CVE-2022-30190利用工具,用于MS-MSDT Office RCE,支持自定义docx模板、二进制/命令执行模式,以及用于远程载荷传递的内嵌HTTP服务器。
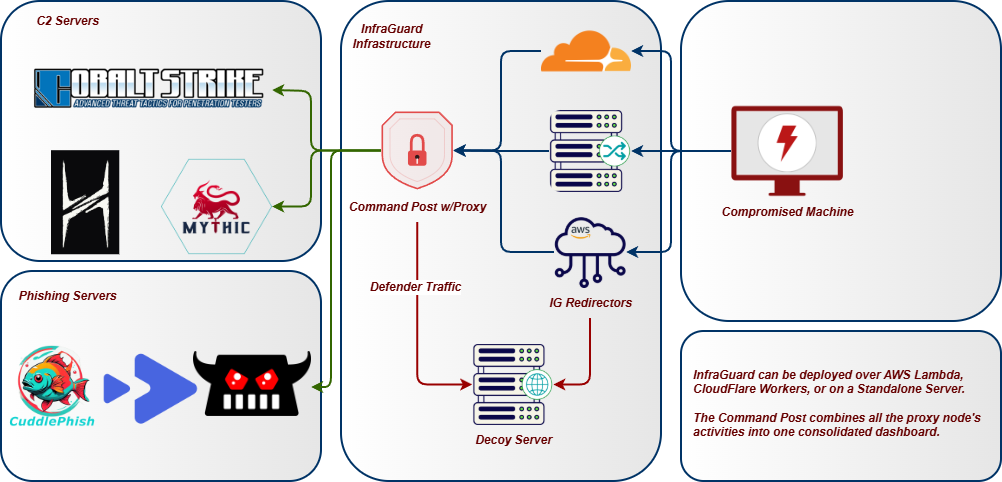 whispergate/infraguard
InfraGuard 是一个命令与控制(C2)重定向代理和管理器,可保护你的红队基础设施免受威胁归因。
 4w4k3/insanity-framework
生成有效载荷并控制远程机器。 [Discontinued]
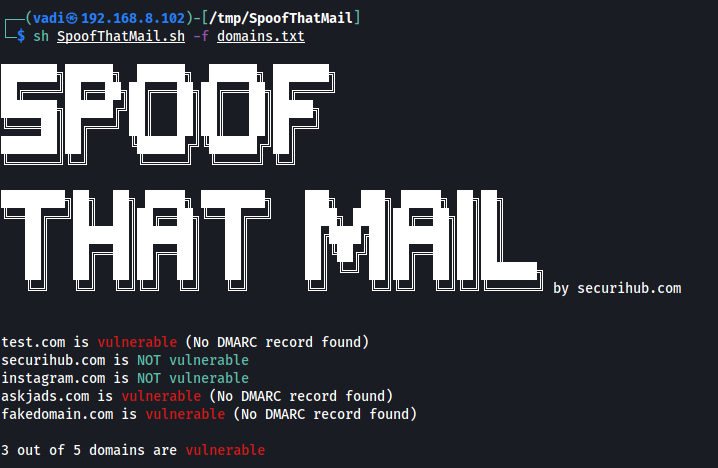 v4d1/spoofthatmail
基于DMARC记录检查单个域名或域名列表是否可被欺骗的Bash脚本