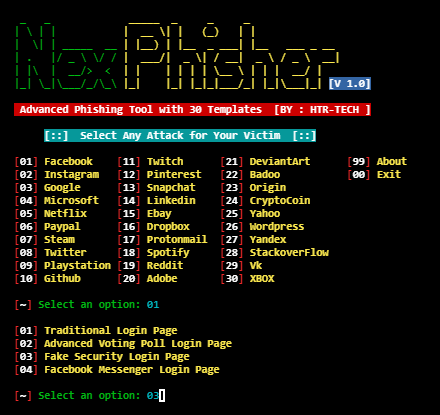
#1
用于创建、管理和分析虚假登录页面和电子邮件活动的工具。
Kitploit 推荐
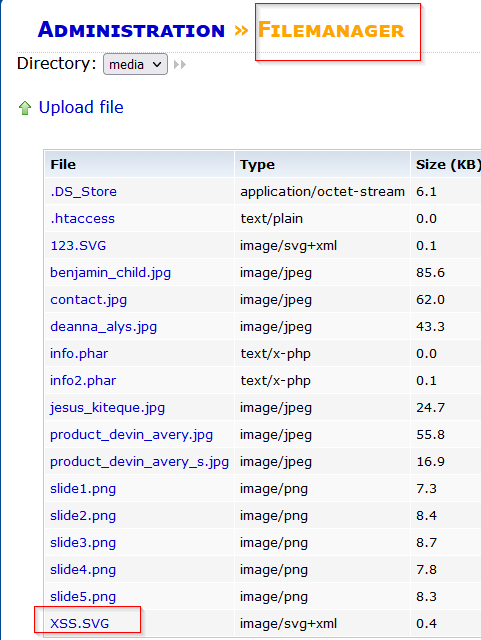
 sromanhu/cve-2023-44767_ritecms-file-upload--xss---filemanager
RiteCMS 3.0 受文件上传 - XSS 漏洞影响,攻击者可上传包含隐藏 XSS 的 PDF 文件,执行后将触发 XSS 弹窗。
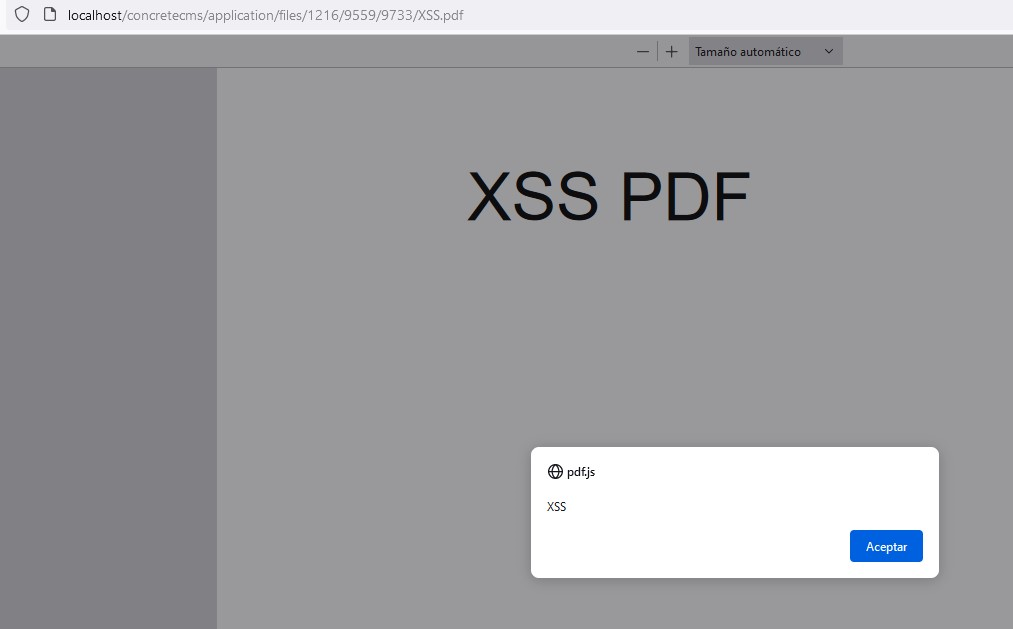 sromanhu/cve-2023-44763_concretecms-arbitrary-file-upload-thumbnail
ConcreteCMS v.9.2.1 受到任意文件上传(Arbitrary File Upload)漏洞的影响,该漏洞允许存储型跨站脚本(XSS)攻击。
 leocottret/cve-2024-30956
(基于DOM的XSS)TOWeb v.12.05及之前版本中的HTML注入漏洞允许攻击者通过_message.html组件注入HTML/JS代码。
 urban4/cve-2022-3992
针对 sanitization-management-system 的跨站脚本攻击
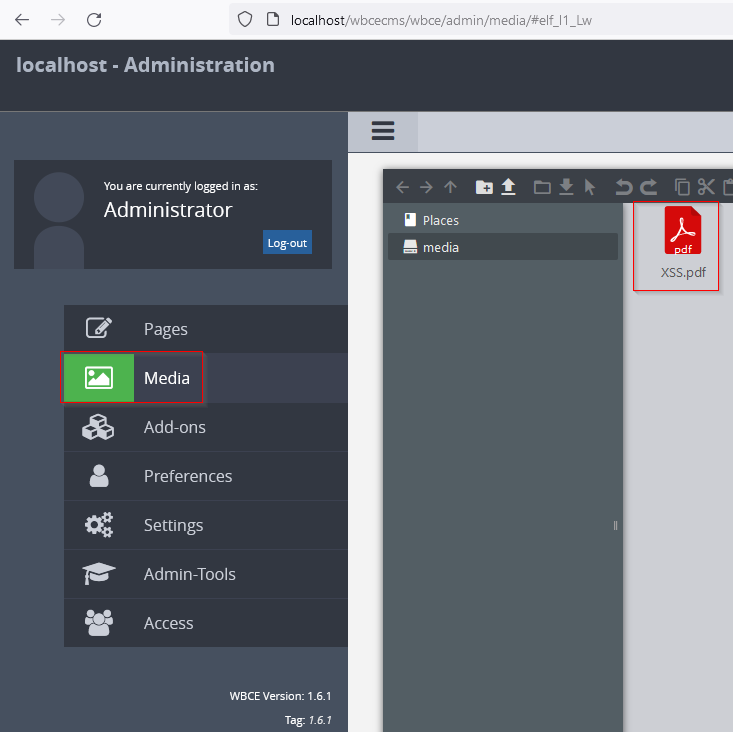 sromanhu/cve-2023-43871-wbce-arbitrary-file-upload--xss---media
WBCE 1.6.1 受到文件上传 - XSS 漏洞的影响,该漏洞允许攻击者上传一个带有隐藏 XSS 的 PDF 文件,当执行该文件时会触发 XSS 弹出窗口。
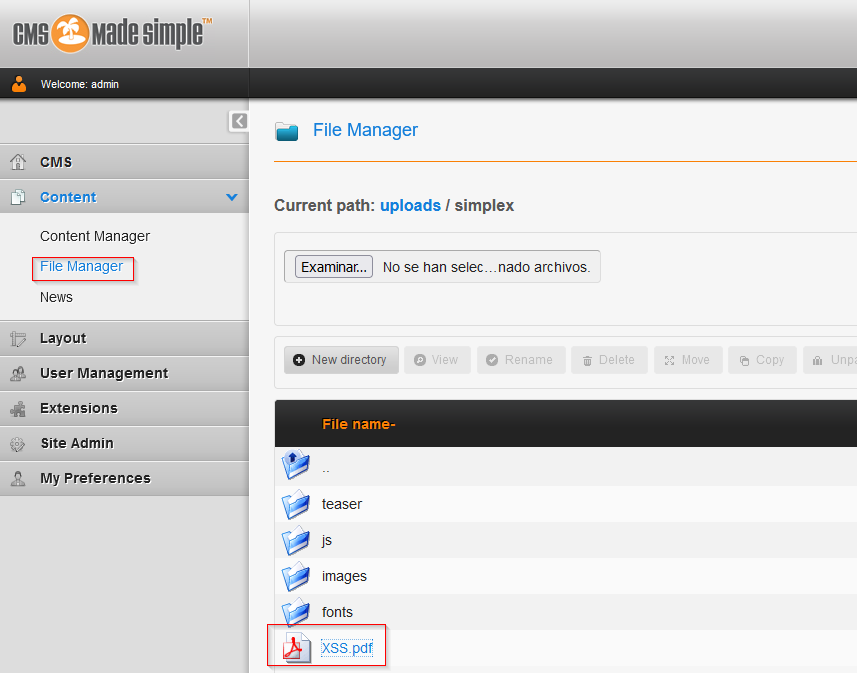 sromanhu/cve-2023-43872-cmsmadesimple-arbitrary-file-upload--xss---file-manager
CMSmadesimple 2.2.18 受文件上传 - XSS 漏洞影响,攻击者可借此上传包含隐藏 XSS 的 PDF 文件,一旦执行便会触发 XSS 弹窗。
 mcracker2002/mailphish
创建专业的钓鱼邮件,包含20多个用于凭证窃取的模板,支持HTML生成及直接向目标投递邮件。
 thespeedx/tbomb
这是一个适用于 Linux 和 Termux 的短信和电话轰炸器。
 spiderlabs/responder
Responder 是一款 LLMNR、NBT-NS 和 MDNS 投毒工具,内置 HTTP/SMB/MSSQL/FTP/LDAP 伪造认证服务器,支持 NTLMv1/NTLMv2/LMv2、扩展安全 NTLMSSP 以及 Basic HTTP 认证。
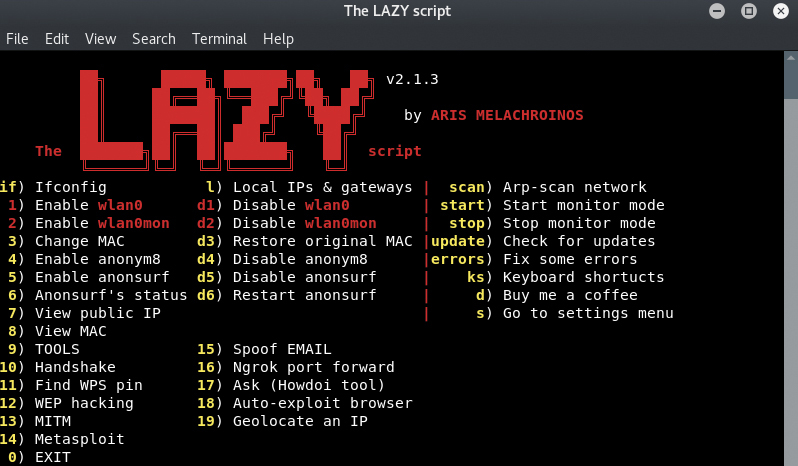 arismelachroinos/lscript
LAZY 脚本将使您的生活更轻松,当然也更快。
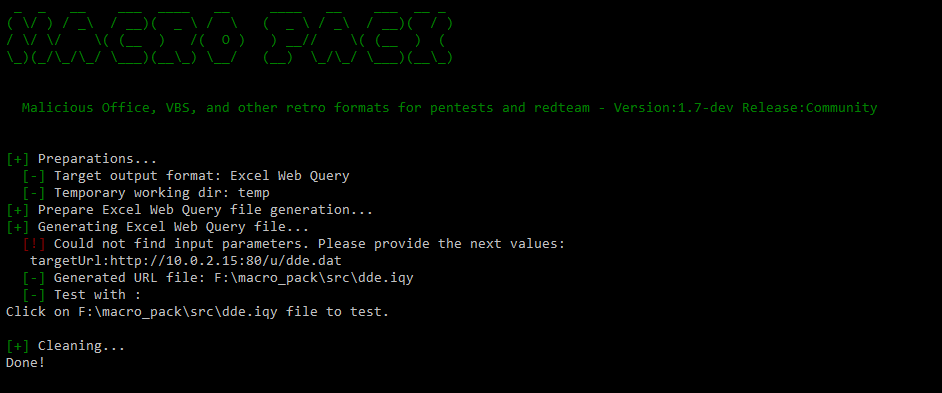 sevagas/macro_pack
macro_pack 是 @EmericNasi 开发的一款工具,用于自动化混淆和生成 Office 文档、VB 脚本、快捷方式及其他格式,适用于渗透测试、演示和社会工程学评估。macro_pack…
 xdavidhu/mitmap
📡 一个用于创建虚假AP并嗅探数据的Python程序。
 th3unkn0n/telegram-scraper
Telegram群组抓取工具。获取群组成员的所有信息。
 curi0usjack/luckystrike
一个基于 PowerShell 的工具,用于创建恶意的 Office 宏文档。
 jaykali/lockphish
Lockphish 是首个 (07/04/2020) 针对锁屏钓鱼攻击的工具,旨在通过 https 链接窃取 Windows 凭证、Android PIN 和 iPhone 密码。