#1
 yfelipecruvinel/tryhackme-moniker-link
我在 TryHackMe 上完成的 Moniker Link(CVE-2024-21413)动手实验文档。
 diegomjx/cve-2023-41425-wondercms-authenticated-rce
XSS注入,WonderCMS 3.2.0 -3.4.2
 exfil0/weaponizing-cve-2024-4367
CVE-2024-4367 是 PDF.js 中的一个严重漏洞(CVSS 9.8),由于对 PDF 文件中的 FontMatrix 对象类型检查不足,允许执行任意 JavaScript 代码。
 chrxstxqn/cve-2025-6218-winrar-rce-poc
针对CVE-2025-6218的全面分析与概念验证——影响7.11及更早版本的WinRAR路径遍历远程代码执行漏洞
 gmh5225/definitelynotphishing
包含 evilginx 钓鱼页面、gophish 模板、Burp Suite 扩展等。
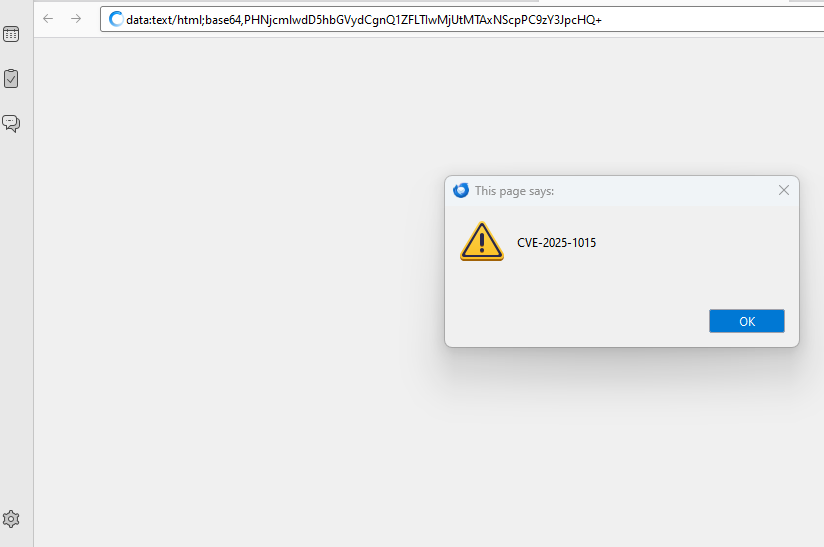 r3m0t3nu11/cve-2025-1015
攻击者可以在某个字段中创建并导出一个包含恶意负载的通讯录。例如,在即时通讯部分的“其他”字段中。如果其他用户导入了该通讯录,点击该链接可能会导致在 Thunderbird 中打开一个网页,而该页面可以执行(非特权)JavaScript。
 the-girl-who-lived/cve-2020-25498
Beetel 777VR1 路由器中通过 CSRF 实现的存储型 XSS
 untouchable17/cve-2025-24054
Windows文件资源管理器零点击NTLMv2-SSP哈希泄露
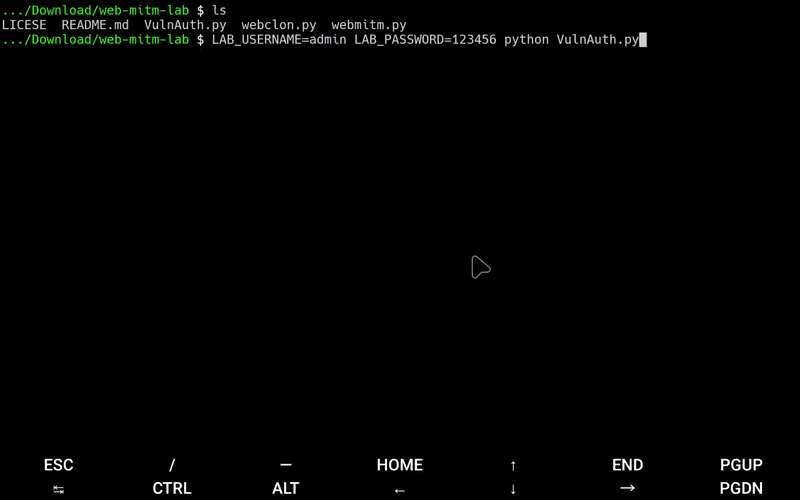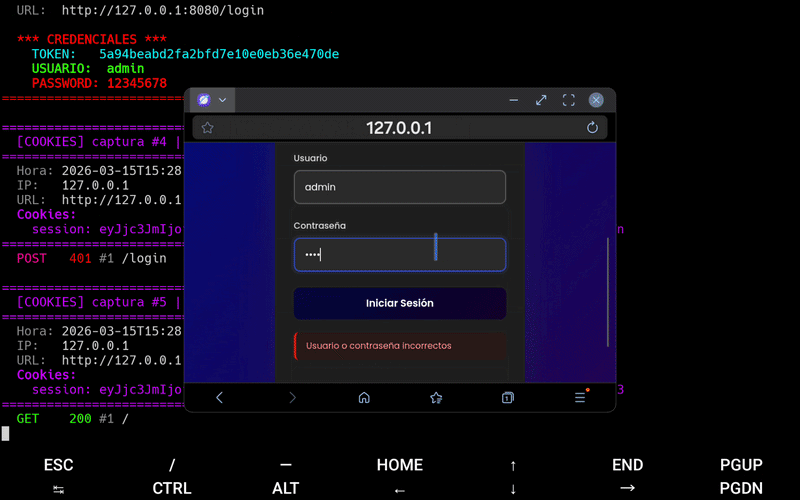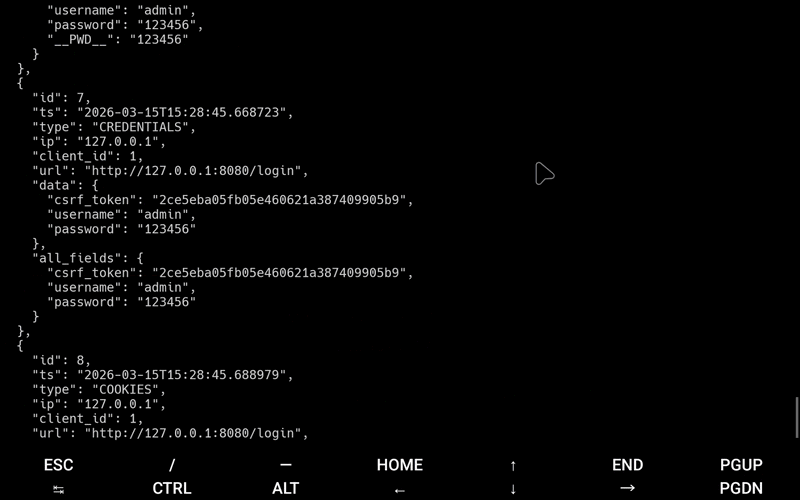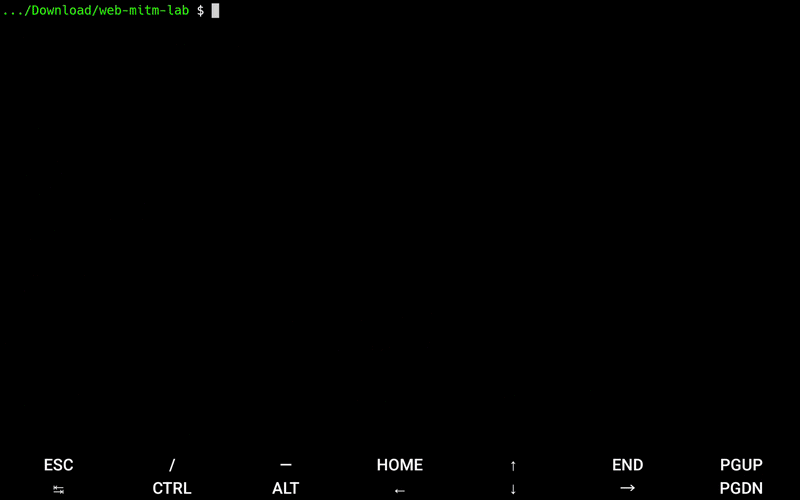 dereeqw/web-mitm-lab
用于网络安全研究和防御学习的Web流量拦截模拟工具,适用于隔离的实验室环境。
 cesarbtakeda/7-zip-cve-2025-0411-poc
针对CVE-2025-0411的概念验证漏洞利用代码,演示了7-Zip中绕过Mark-of-the-Web以实现通过钓鱼邮件发送的精心构造压缩包执行任意代码。
 s1lkys/cve-2021-24884
如果任何能够编辑WordPress PHP代码的认证用户点击恶意链接,则可以通过Formidable Forms 4.09.04中的XSS编辑PHP代码。
 natasaka/cve-2025-30349
Horde IMP(至6.2.27版本)漏洞 – 通过HTML编码混淆 – XSS负载
 ronixxcybsec0101/cve-2025-25461
SeedDMS 存储型跨站脚本(XSS)
 jump-wang-111/amzword
基于 CVE-2022-30190、163 邮箱后门和图像隐写术的自动化攻击链。
 d0gukank/cve-2019-1218
概念验证利用,针对Microsoft Outlook for iOS中的跨站脚本(XSS)漏洞,能够通过精心构造的消息实现基于电子邮件的欺骗攻击和设备接管。
 sanupl/cve-2021-46067
CVE-2021-46067 - 在Vehicle Service Management System 1.0中,攻击者可以窃取cookie,导致完全账户接管。