#1
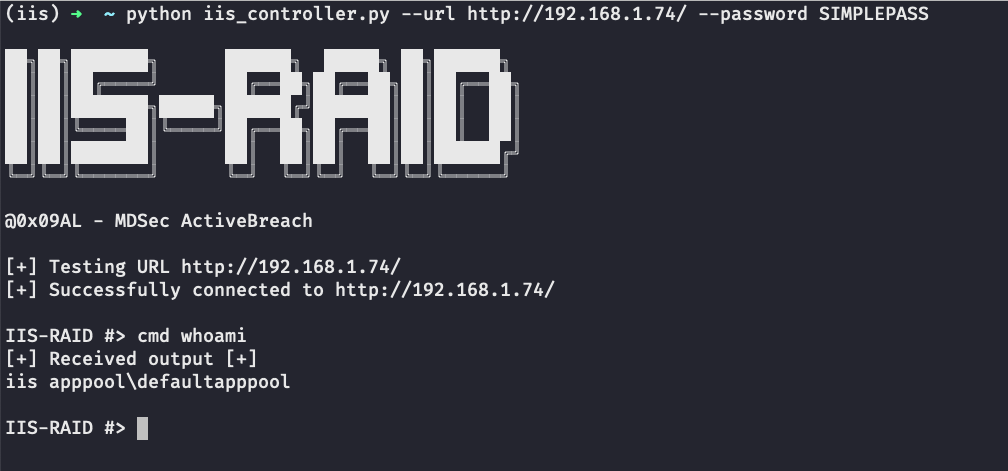
 0x09al/iis-raid
一个用于 Microsoft IIS(Internet Information Services)的原生后门模块。
 alex3434/wmi-static-spoofer
无需挂钩即可从内核伪造 Windows 10 HDD/磁盘驱动器序列号
 byt3bl33d3r/offensivedlr
包含研究笔记及武器化 .NET 的 DLR 的 PoC 代码的工具箱
 kkevsterrr/backdoorme
强大的自动后门植入工具
 praetorian-inc/chromealone
一个将 Chromium 浏览器转变为 C2 植入物的工具。
 werkamsus/lilith
Lilith - 面向网络安全创业者的基础逆向工程资源(C++)
 qax-a-team/cobaltstrike-toolset
Aggressor 脚本、工具包、Malleable C2 配置文件、外部 C2 等
 quantumcore/paradoxiarat
ParadoxiaRat : 原生Windows远程访问工具。
 saumyajeetdas/godgenesis
一个基于Python3的C2服务器,旨在让红队成员的工作更轻松。该载荷能够绕过所有已知的杀毒软件和终端安全防护。
 knight0x07/impulsivedllhijack
基于C#的工具,用于自动化发现和利用目标二进制文件中的DLL劫持。所发现的劫持路径可在红队行动中武器化,以绕过EDR。
 mwsrc/plasmarat
远程访问木马(RAT), 挖矿程序, DDoS
 aegrah/panix
用于安全研究与检测工程的可定制 Linux 持久化工具。
 mvelazc0/purplesharp
PurpleSharp 是一个 C# 对手模拟工具,用于执行对手技术,以在受监控的 Windows 环境中生成攻击遥测数据。
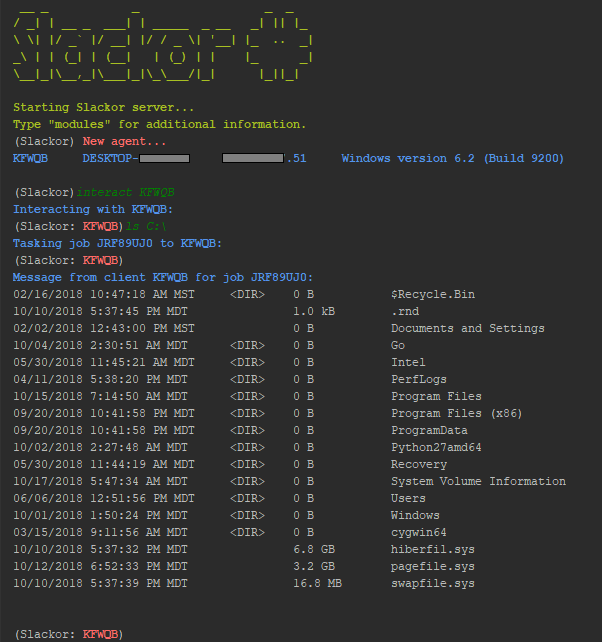 coalfire-research/slackor
一个用Golang编写的植入程序,使用Slack作为命令与控制服务器。
 nickvourd/com-hunter
Windows COM劫持持久化工具,支持搜索、经典、任务计划程序和TreatAs模式。提供.NET可执行文件和Cobalt Strike BOF形式,用于红队行动。
 outflanknl/sharphide
创建隐藏注册表项的工具。
 0xthirteen/sharpstay
.NET 工具,用于通过注册表项、计划任务、服务、WMI 事件、COM 劫持和 LNK 后门在 Windows 上安装持久化机制,同时支持提升和非提升上下文。