
 #1

 b23r0/heroinn
A cross platform C2/post-exploitation framework.
 bytecode77/r77-rootkit
无文件型环3 rootkit,附带安装程序和持久化机制,可隐藏进程、文件、网络连接等。
 nil0x42/phpsploit
功能全面的C2框架,通过单行PHP后门在Web服务器上静默持久化。
 calebstewart/pwncat
后渗透利用平台,通过反向/绑定shell自动化枚举、权限提升、持久化和C2操作,支持Linux和Windows跨平台。
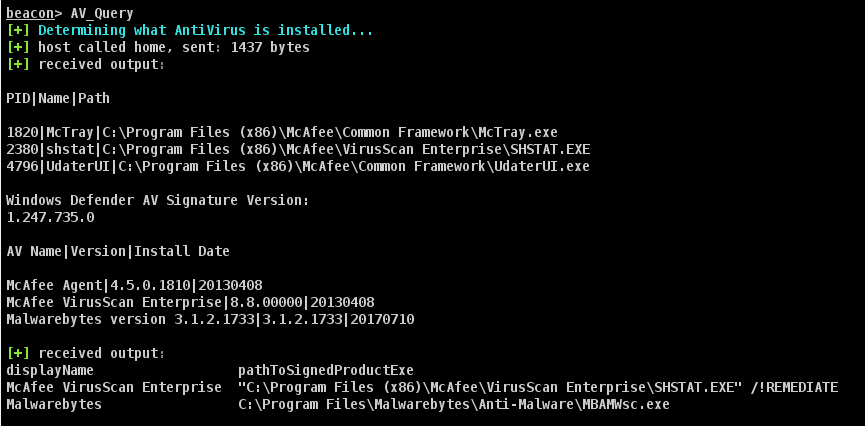 harleyqu1nn/aggressorscripts
从多个来源收集的用于 Cobalt Strike 3.0+ 的 Aggressor 脚本集合。
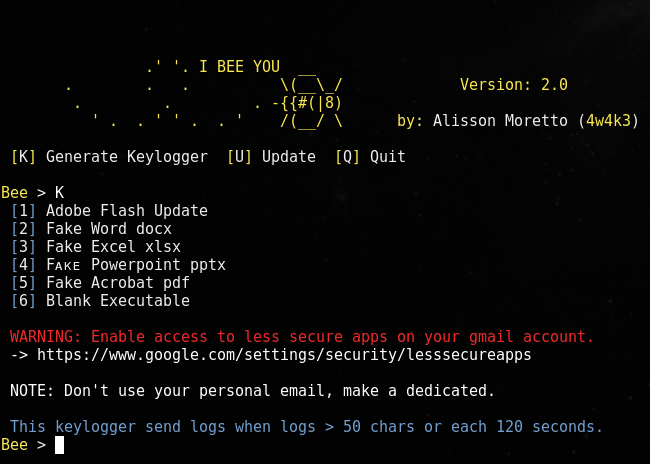 4w4k3/beelogger
生成用于 Windows 的 Gmail 邮件发送键盘记录器。
 snaffcon/snaffler
一个帮助渗透测试人员寻找美味糖果的工具,由 @l0ss 和 @Sh3r4 开发(Twitter: @/mikeloss 和 @/sh3r4_hax)
 matterpreter/offensivecsharp
攻击性 C# 工具合集
 trustedsec/cs-remote-ops-bof
Remote operations commands implemented using Beacon Object Files
 lyravoid/folkpatch
只需通过修补 Boot 分区以便重新刷写,即可获得内核的 root 访问权限。此解决方案基于 APatch 的非并行扩展分支,主要侧重于 UI/UX 设计
 jkornev/hidden
Windows 驱动程序,带有用户态接口,可以隐藏进程、文件系统和注册表对象,保护进程等
 gianlucaborello/libprocesshider
LD_PRELOAD 共享库,通过拦截 readdir 和 proc 文件系统调用来隐藏 Linux 进程,使其不被 ps 和 lsof 等工具发现。
 reverseclabs/sharpgpoabuse
SharpGPOAbuse 是一个用 C# 编写的 .NET 应用程序,可用于利用用户对组策略对象 (GPO) 的编辑权限,从而危害该 GPO 所控制的对象。
 med0x2e/sigflip
SigFlip 是一个用于修补经过 Authenticode 签名的 PE 文件(exe、dll、sys 等)的工具,而不会使现有签名失效或破坏签名。
 cobbr/sharpsploit
SharpSploit 是一个用 C# 编写的 .NET 后期利用库。









