#1

 go-lanz/persistnux
基于Bash的Linux持久性检测工具,用于DFIR调查。扫描15+种持久性机制(systemd、cron、内核模块、SSH、容器),带有置信度评分,并生成CSV/JSONL报告用于取证分析。
 flags-alt/abyss-c2
全栈C2框架用于物联网利用(CVE-2020-25078),具备实时Web面板、多源目标获取、漏洞扫描、后渗透、持久化、横向移动及僵尸网络编排功能。
 rootup/git-clean-filter
这是一个滥用 git 的 clean filter 针对 IDE 与 Sublime 的概念验证。
 cenobyte-vincit/xspawn
通过 launchd 的私有 XPC 接口生成 macOS 程序,而无需 exec 它们,使 EDR 将 launchd 记录为父进程。支持一次性 (one-shot)、KeepAlive 和基于 plist 的任务。
 cenobyte-vincit/slot2
UEFI GRUB2启动套件,通过NVRAM启动选项安装预启动网络植入物,链式加载UKI,执行dracut载荷,并通过kexec加载原厂内核。
 g0d150ne/wp2shell
模块化 WordPress 预认证漏洞利用框架,链式组合 SQL 注入与身份验证绕过,以实现远程代码执行、交互式 Shell、后门植入和大规模漏洞扫描。
 creamyg31337/ncentral-compromise-ioc-triage
Read-only N-able N-central CVE-2026-18556/CVE-2026-18577 post-exploitation IoC hunter for Windows endpoints
 gmh5225/evilkaspersky
基于KasperskyHook的Windows内核驱动实验,使用直接系统调用进行进程间内存复制,并支持卸载驱动及其内存擦除。
 nikopmpm/fsociety-cve-2024-0670-checkmk-lpe
🔍 利用 CheckMK 代理中的 CVE-2024-0670 进行本地权限提升,使用一款专为安全专业人员设计的强大 C++ 工具。
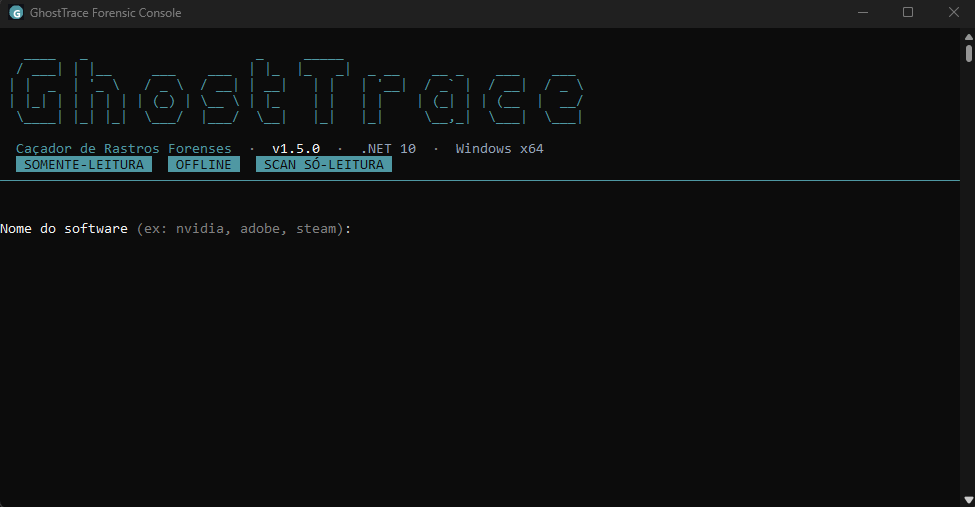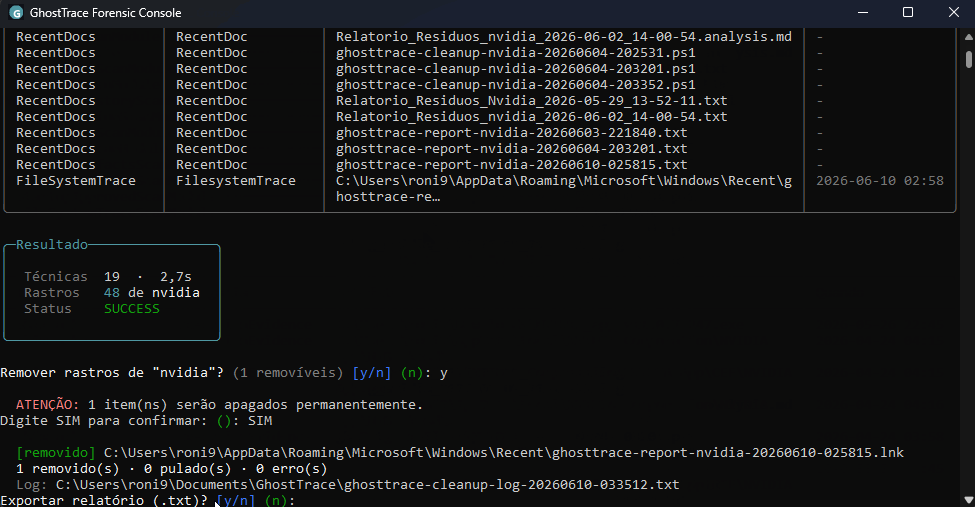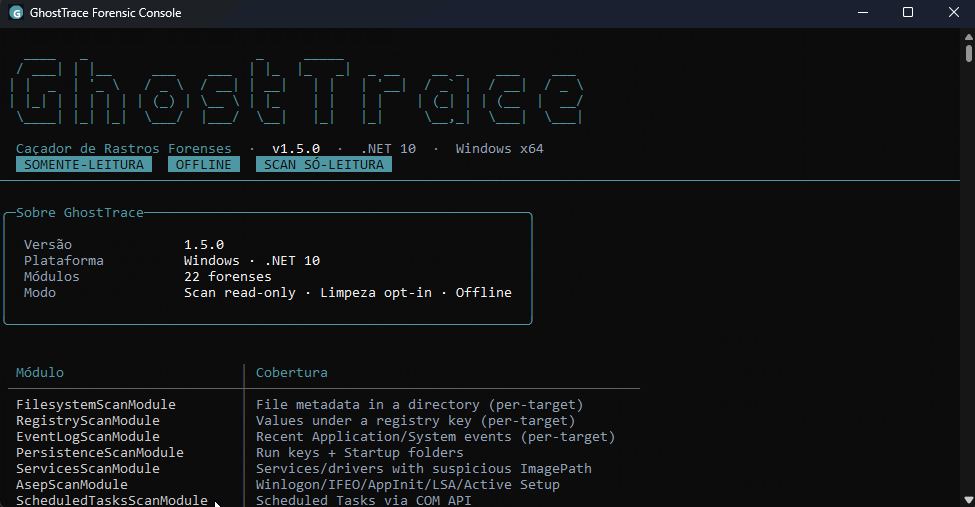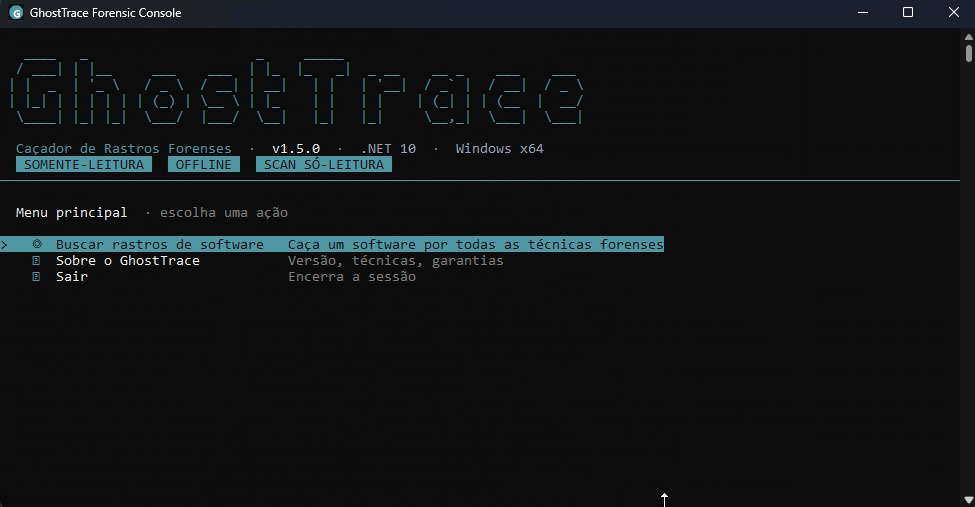 devzinh/ghosttrace
用于软件痕迹的只读 Windows 取证扫描器 — 持久化、执行痕迹(Prefetch、Shimcache、BAM)、用户活动与 Ghost Tasks 关联。20+ 个模块映射到 MITRE ATT&CK。
 dragon56yt/revshell
一个全面的教育性仓库,展示了Windows反向Shell植入的演变过程,从简单的概念验证(v1.0)到拥有150+条命令的全功能后渗透代理(v3.5)。包含C2监听器、详细的技术文档,以及用于事件响应训练的通用清理工具。
 rayngnpc/cve-2024-49019-rayng
CVE-2024-49019 的漏洞利用
 chrxstxqn/cve-2025-6218-winrar-rce-poc
针对CVE-2025-6218的全面分析与概念验证——影响7.11及更早版本的WinRAR路径遍历远程代码执行漏洞
 hann1bl3l3ct3r/fuxapwn
针对 CVE-2026-25895 FUXA 未认证路径遍历 -> 任意文件写入 -> 远程代码执行 (RCE) 的 POC 利用
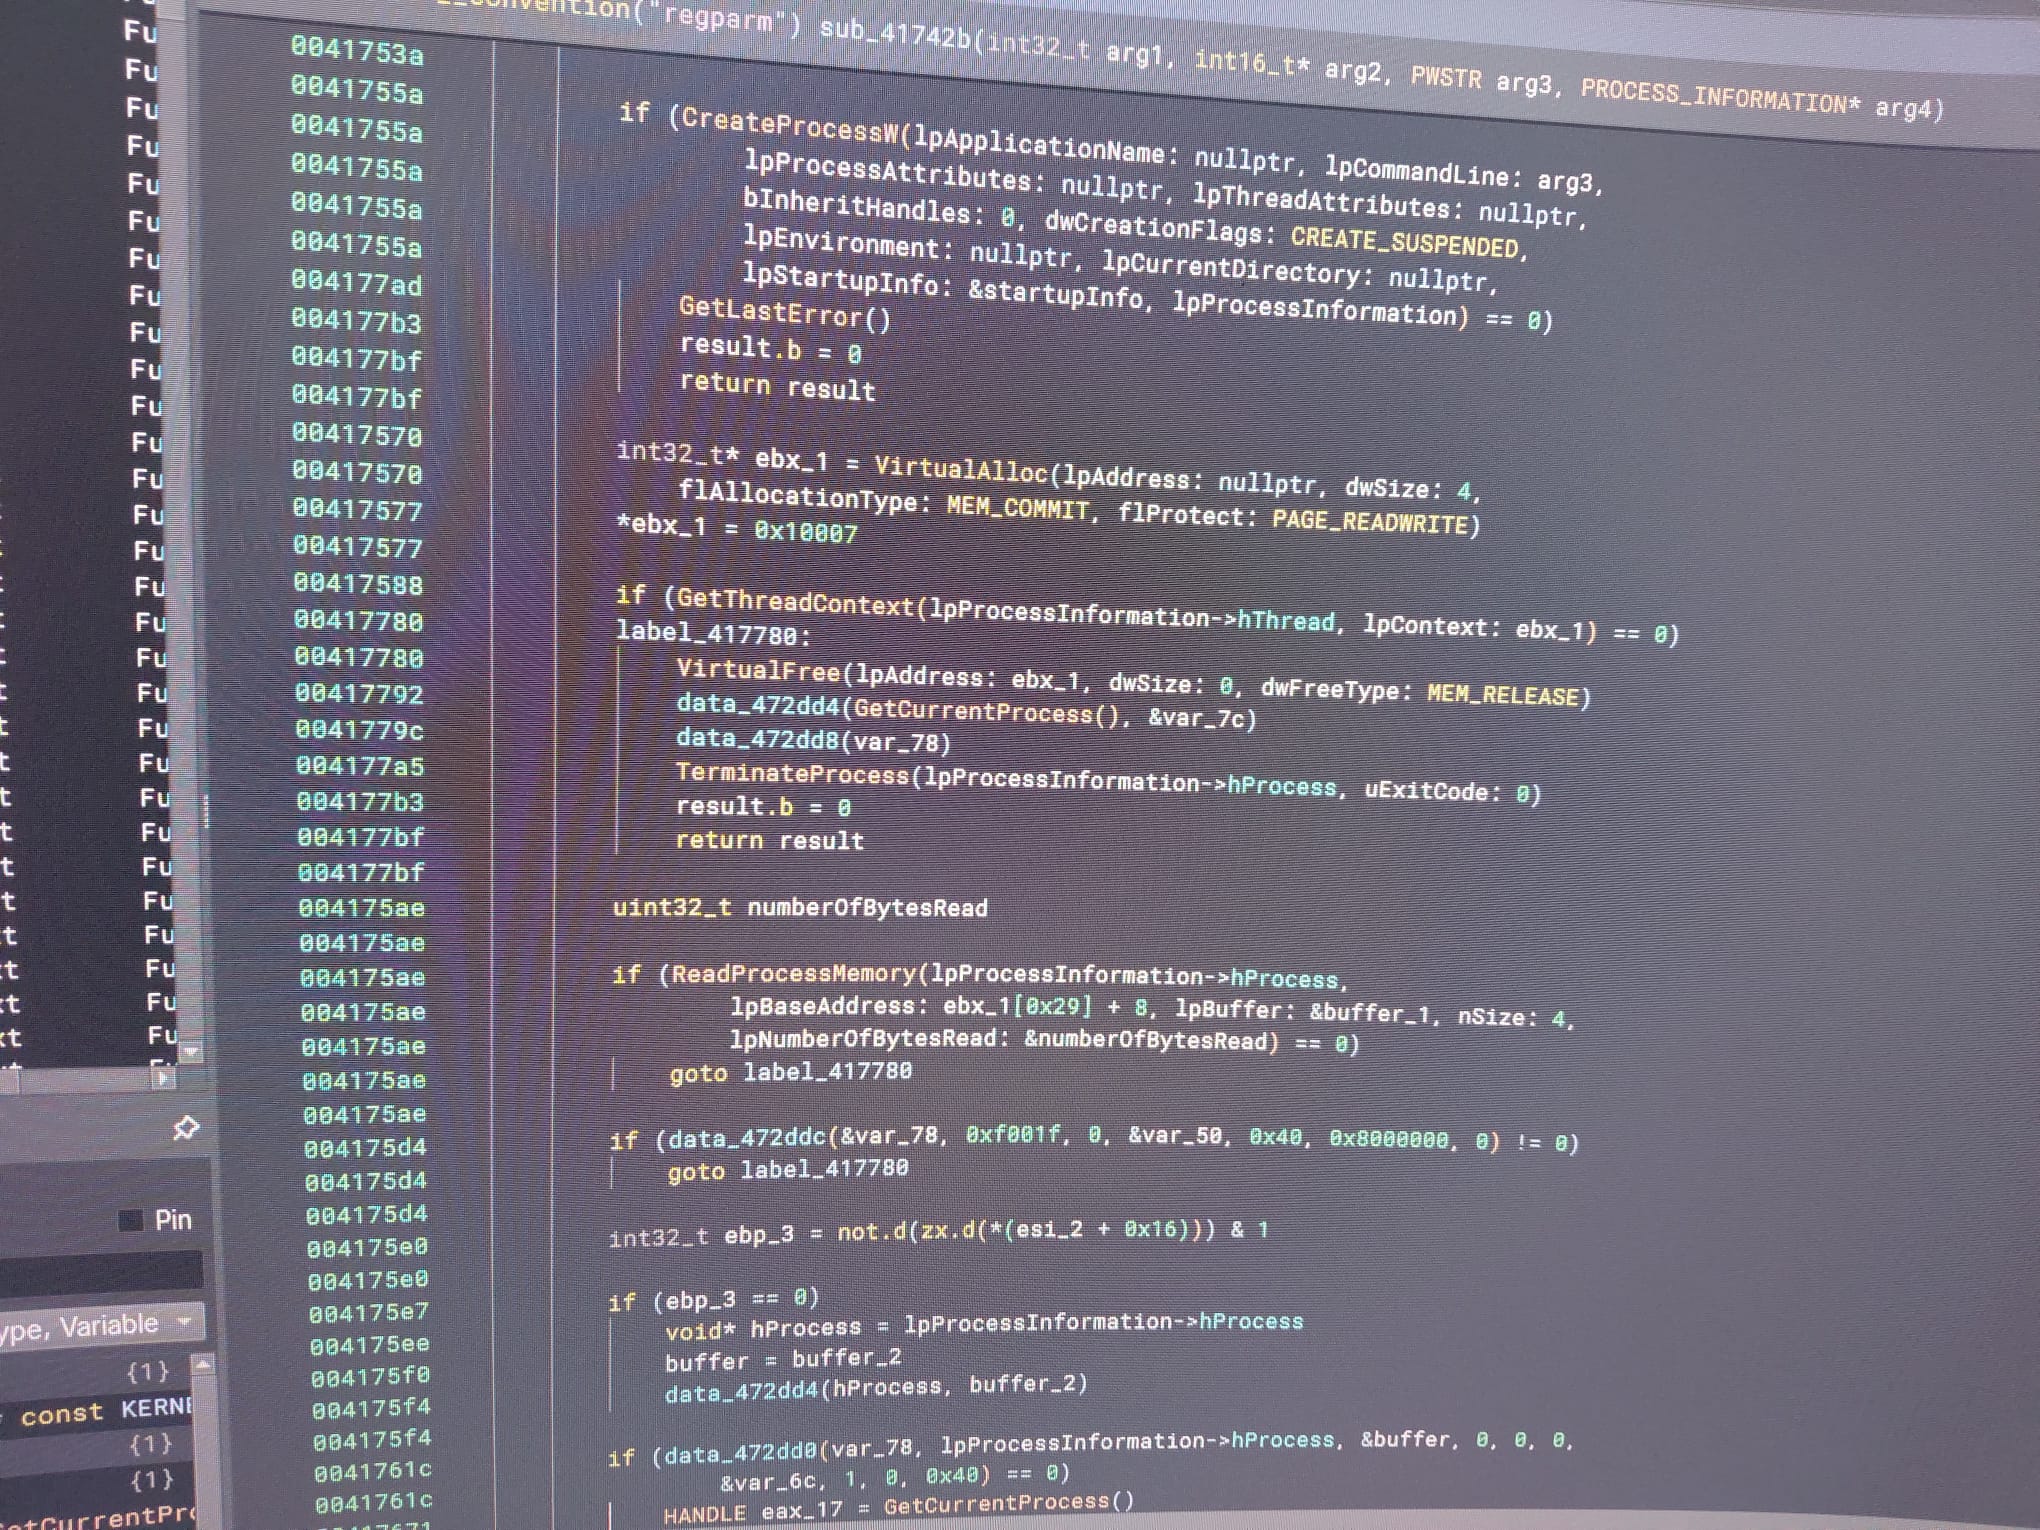 kaandemir993/-remcos-rat-fileless-svchost-injection-obfuscated-payload-analysis-
对一种无文件Remcos RAT变种的逆向工程分析,该变种通过Native API调用注入svchost.exe。涵盖混淆载荷提取、注册表持久化、剪贴板监控、API挂钩和UAC绕过技术。
 intrudify/mini-shai-hulud-scanner
针对 Mini Shai-Hulud npm/PyPI 供应链蠕虫的扫描器 (NHS CC-4781 · CVE-2026-45321)。检测 gh-token-monitor 持久化、有效载荷痕迹和攻击者提交。Python, Bash, PowerShell.
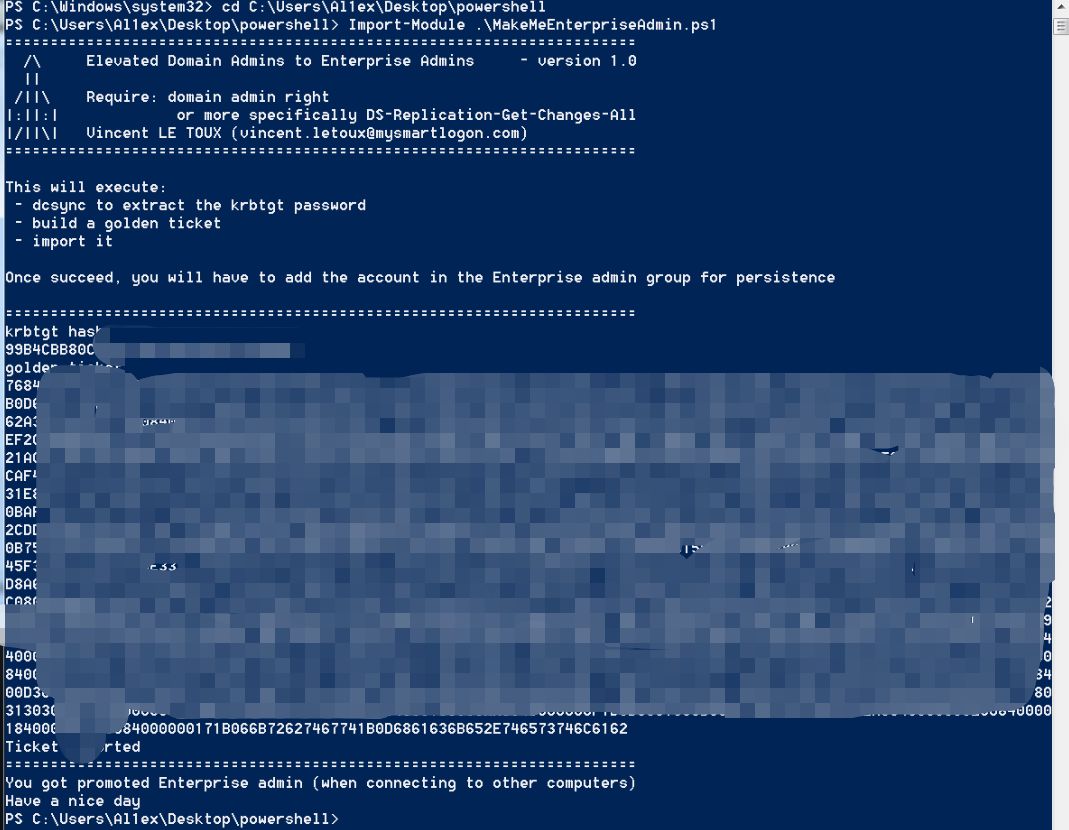 al1ex/makemeenterpriseadmin
让Me成为企业管理员