
 #1

 federicochieregato/darkfox
使用WinRar创建的远程访问木马,嵌入了Firefox安装程序和Python反向Shell。
 mobilehackinglab/ghostlock-a17
针对三星 Galaxy A17 上 CVE-2026-43499 的内核漏洞利用,通过 KDP 绕过、KASLR 恢复和伪造 workqueue 执行实现 root 权限,并获得持久化 shell。
 neofito/cve-2020-1337
CVE-2020-1048 绕过:二进制植入概念验证
 persistent-security/hermes-the-messenger
一个通过 Windows 上的推送通知实现持久化的 PoC
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) app for the Galaxy S26 series
 kira2040k/redbloodc2
Node.js 命令与控制服务器,具备 FUD 载荷生成、加密通信、会话管理以及用于数据窃取和 Windows 持久化的模块。
 tc4dy/cve-2026-65643-poc-toolkit
红队/蓝队工具包,针对 CVE-2026-65643——cPanel 域名停放远程代码执行漏洞。包含带反向 Shell 的漏洞利用、Webshell、持久化及批量扫描功能,另附非侵入式验证器,用于检测与审计。
 agentshield-ai/sigma-ai
用于AI代理安全监控的Sigma检测规则
 al1ex/pentest-command
Pentest-Command
 yijiacloud/ghostlock-oppo-pckm00
CVE-2026-43499 GhostLock futex UAF LPE PoC 适用于 OPPO PCKM00 (SM6150) / Linux 4.14.180
 rbowes-r7/refreshing-soap-exploit
CVE-2022-41622的PoC漏洞利用 - F5 BIG-IP控制平面中的跨站请求伪造(CSRF)漏洞,导致远程获取root权限。
 jackdoan/tp-link-archerc5-rce
CVE-2018-19537
 t43wiu6/cve-2019-0887
CVE-2019-0887的exp
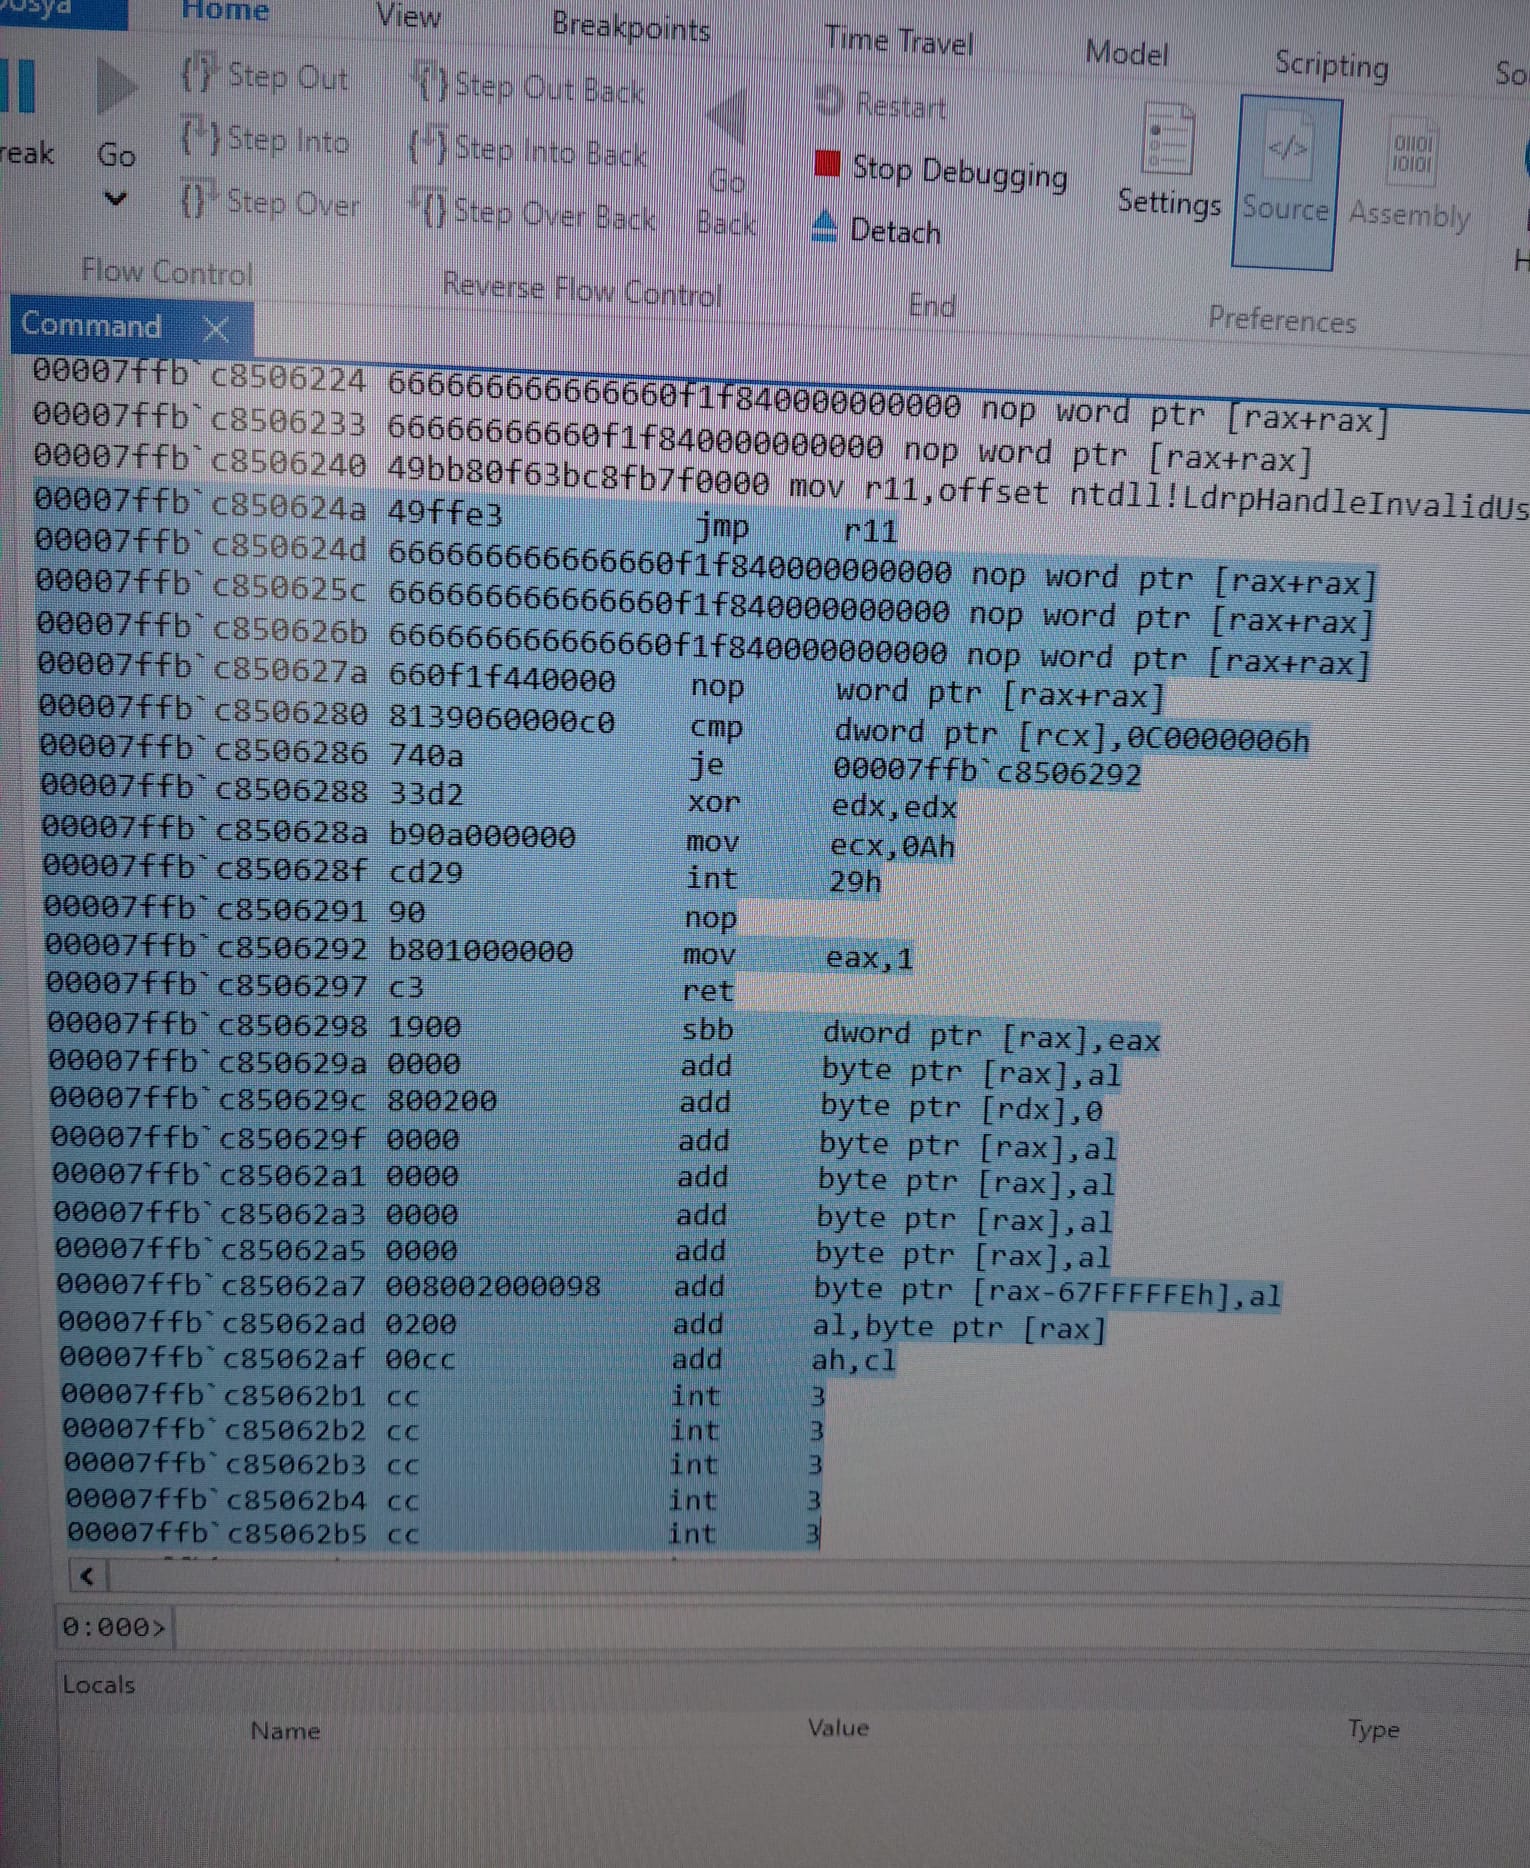 kaandemir993/advanced-loader-reverse-engineering
针对Shellhost.exe、amsi.dll、mstscax.dll和clbcatq.dll的高级多阶段加载程序的深入逆向工程分析,使用了模块踩踏、CFG绕过、COM劫持和降级攻击。
 racoten/reflectivepluginloader
Windows x64 的反射式 PE 映射器与抗规避模块覆盖引擎
 synacktiv/extloader
一个 Chromium 扩展漏洞利用工具包









