#1
 twosevenonet/edrchoker
该工具利用 QoS 策略(Pacer.sys)来限制端点检测与响应(EDR)代理连接服务器。
 saadahla/pspersist
将 PowerShell 脚本投放至 %HOMEPATH%\Documents\WindowsPowershell\ 中,该脚本包含植入程序的路径,并且每当创建 PowerShell 进程时,植入程序也会被执行。
 its1zero/cve-2025-57819-exploit
针对 FreePBX 的 CVE-2025-57819 Python 利用程序,通过未认证的 SQL 注入实现远程代码执行,并自动建立反向 Shell 和基于 cron 的持久化。
 xi0onamdev/winrar-cve-2025-8088-exploitation-toolkit
GUI 工具,用于创建利用 CVE-2025-8088 路径遍历漏洞的恶意 RAR 压缩包。采用 NTFS ADS 隐蔽技术及 RAR5 头注入实现载荷投递,并利用 Windows 启动项实现持久化。
 youneskc/smb-penetration-testing-ntlm-relay-version-2-
SMB 红队实验室——通过 LLMNR 投毒实现 NTLM 中继、CVE-2007-2447、NTLMv2 哈希破解及 Windows 10 上的 NT AUTHORITY\SYSTEM
 thesecretclub/sandboxbootkit
Windows Sandbox 的 Bootkit,用于禁用 DSE/PatchGuard。
 darthton/hyperbone
面向 Windows x64 的极简 VT-x 虚拟机监控程序,提供系统调用、MSR、IDT 和内核内联钩子,以及基于 EPT 的页面替换和 TLB 拆分。
 nccgroup/gitpwnd
GitPwnd 是一款网络渗透工具,可让你利用 git 仓库对受感染机器进行命令与控制。
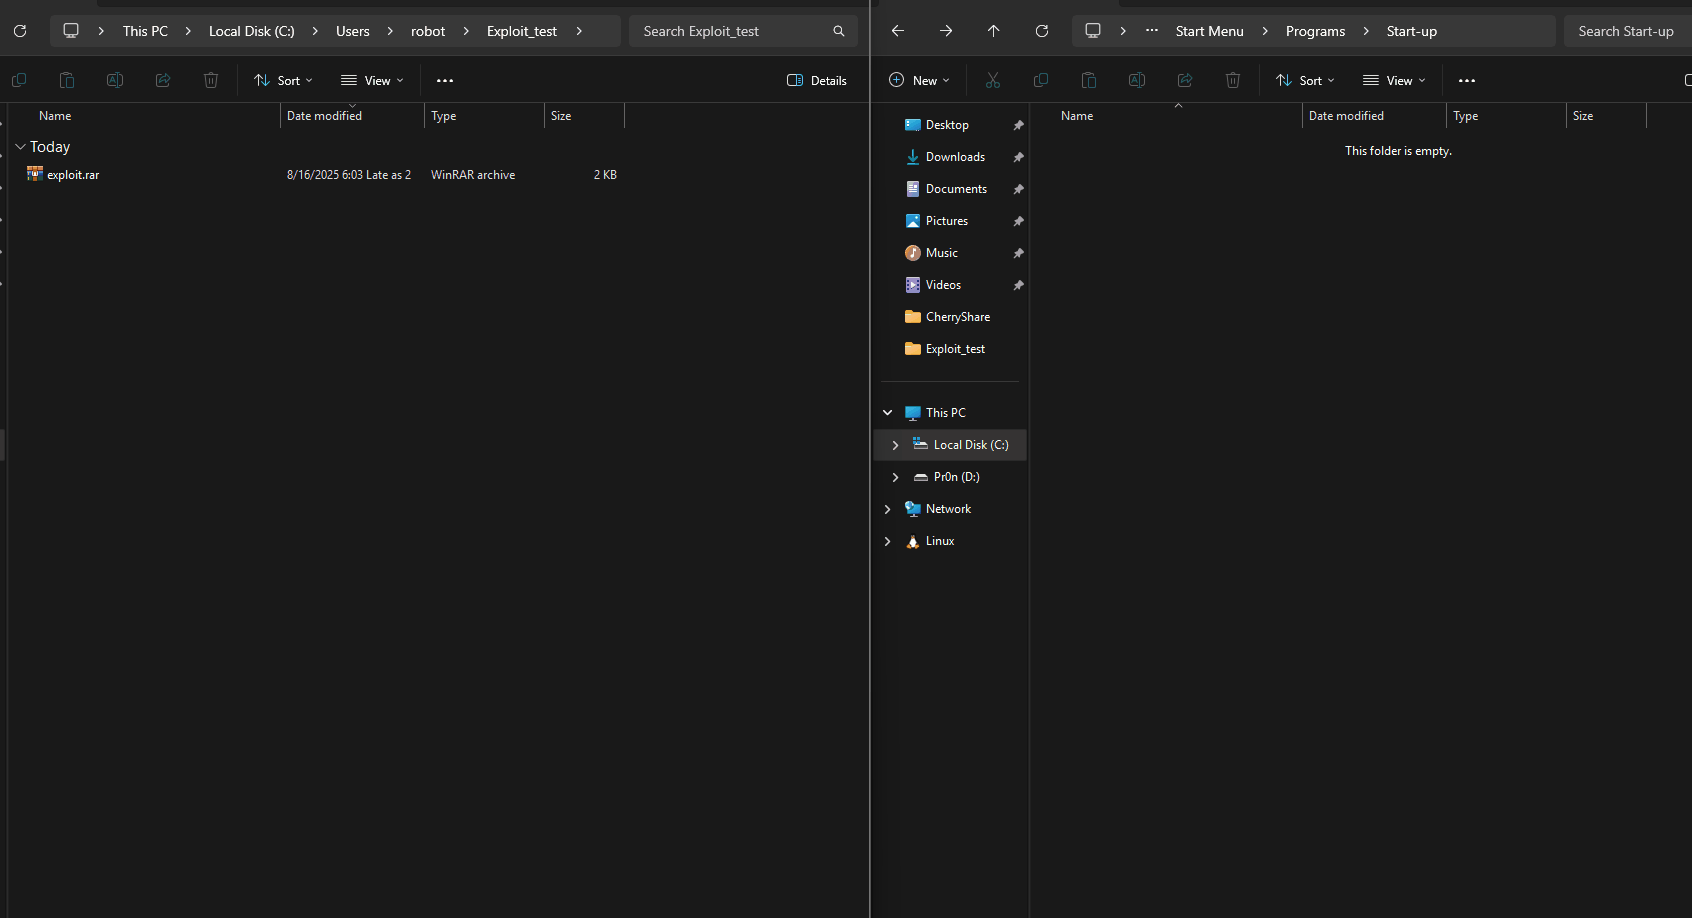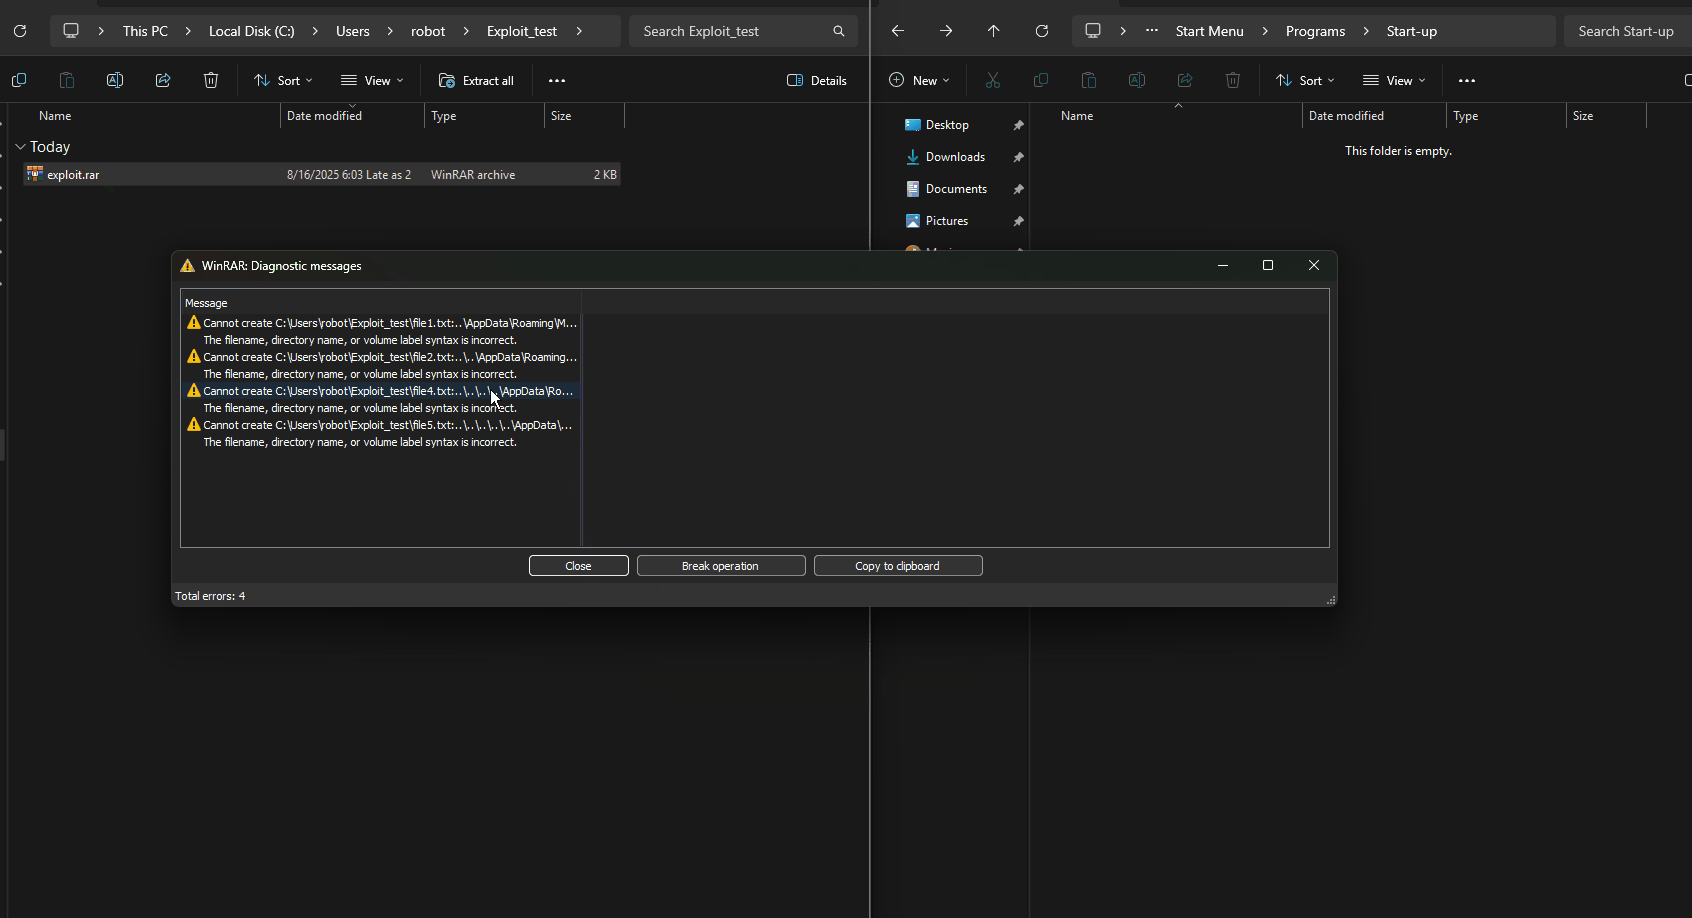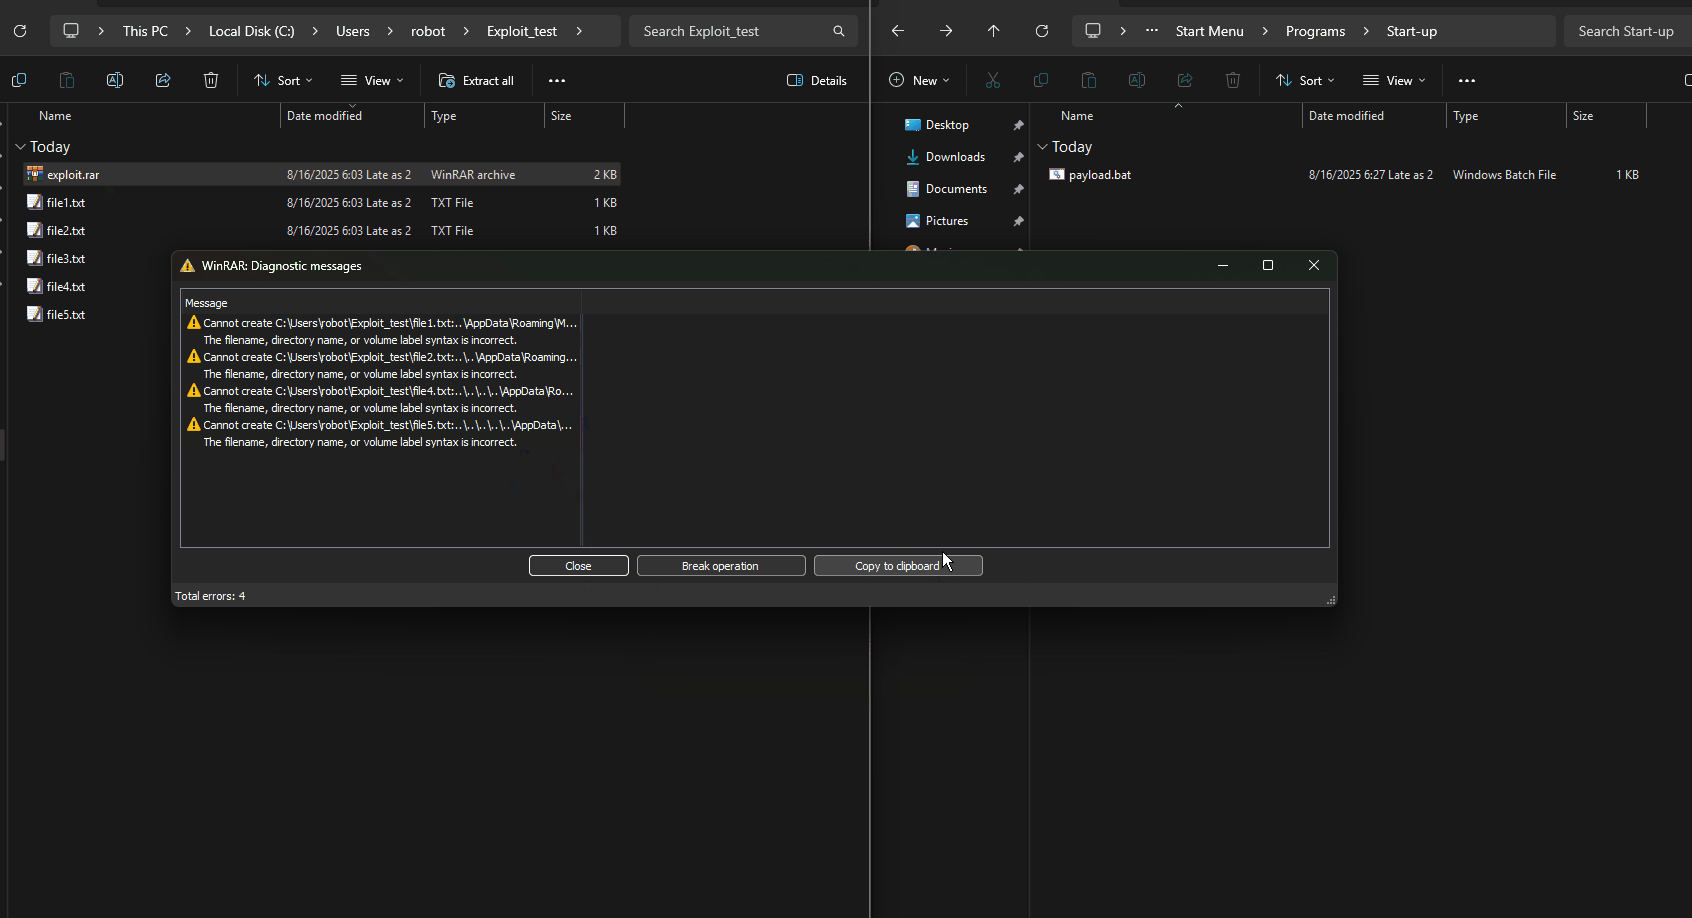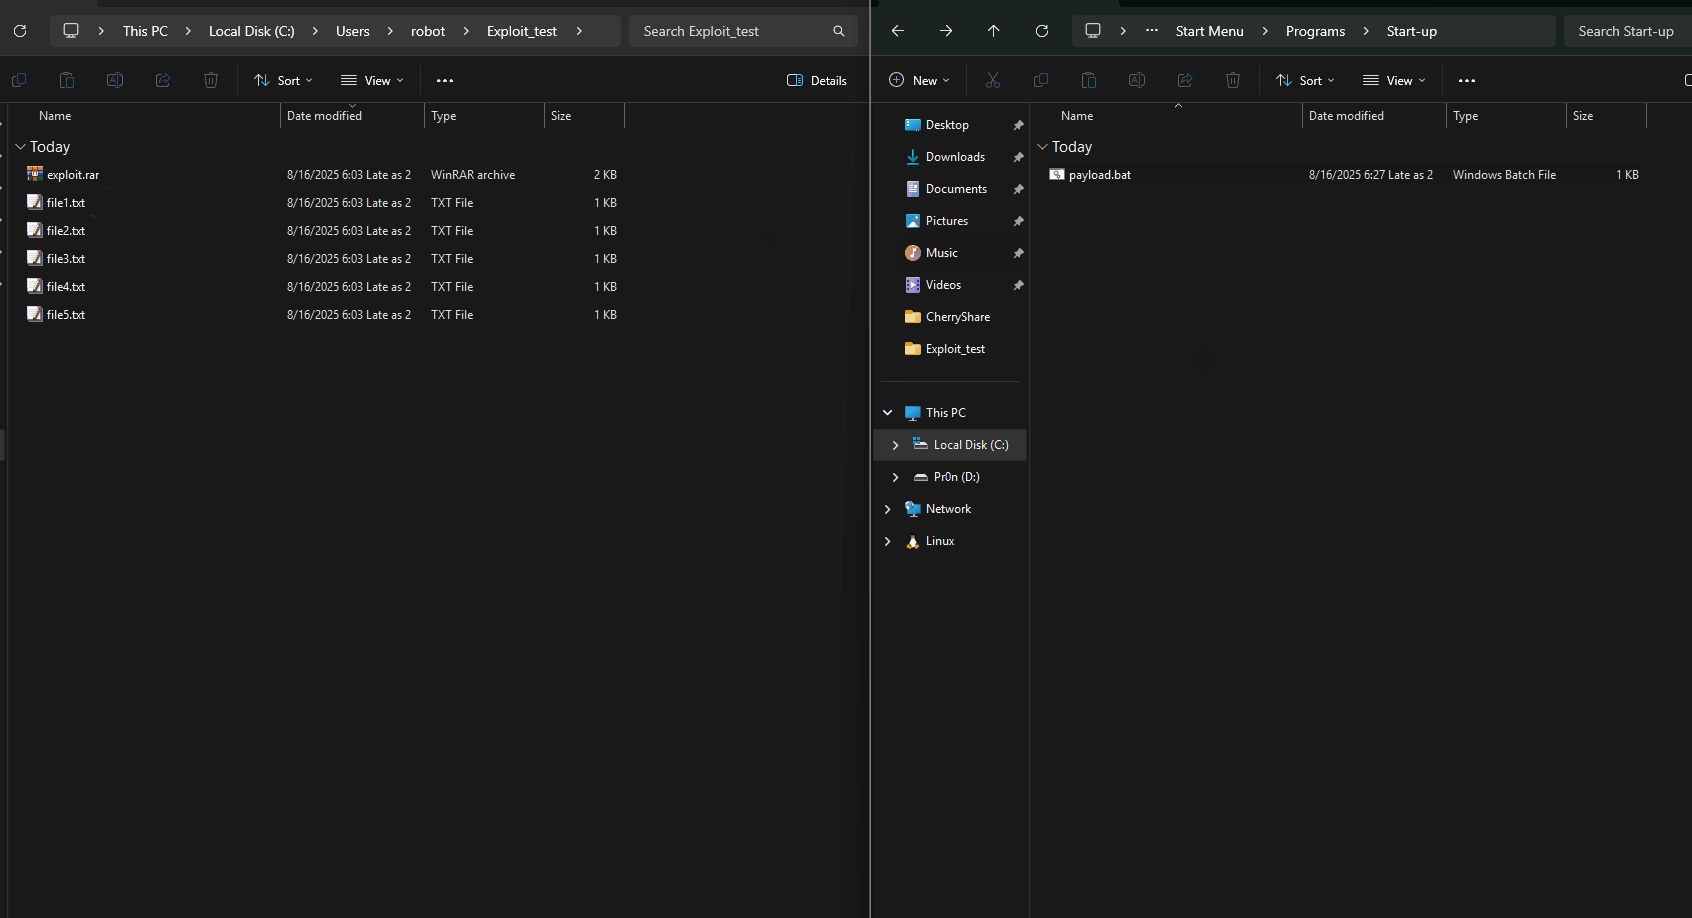 pentestfunctions/cve-2025-8088-multi-document
利用旧版WinRAR攻击系统,无需知道用户名(与其他项目不同)
 zorvithonleo/exploit-cve-2014-4210-
针对 CVE-2014-4210 的漏洞利用,目标是 WebLogic 反序列化,具有后期利用功能,包括勒索软件部署、C2 集成和网络泛洪。
 100hnomeunome/zerologon-cve-2020-1472-lab
ZeroLogon (CVE-2020-1472) 漏洞的解释与演示
 elliotkillick/ldrlockliberator
当DLLMain是唯一途径时
 shadow-workers/shadow-workers
Shadow Workers 是一款免费开源的 C2 与代理工具,专为渗透测试人员设计,用于帮助利用 XSS 和恶意 Service Worker(SW)。
 je5442804/wptaskscheduler_cve-2024-49039
WPTaskScheduler RPC 持久化 & CVE-2024-49039 通过任务计划程序
 gmh5225/kprocterminator
Windows 内核驱动程序,用于终止系统中的特定进程