
 #1
 xen0bit/cve-2022-37434_poc
你以为它不会,但它确实会
 mrmtwoj/cve-2025-2005
WordPress FEUP 任意文件上传漏洞利用(CVE-2025-2005)
 mohwahyudi/poc-cve-2026-64638-
针对 WordPress 预认证 XSS 到 RCE 的 PoC 利用链,通过 DOM Clobbering、REST JSONP/SOME 和插件上传实现,附带 Docker 实验环境验证与交互式 Shell。
 0xdak/cve-2026-53595_exploit
利用脚本结合 CVE-2026-53595(匿名账户接管)和 CVE-2026-53593(.pht 文件上传),在 FreeScout 帮助台软件上实现未经认证的远程代码执行。
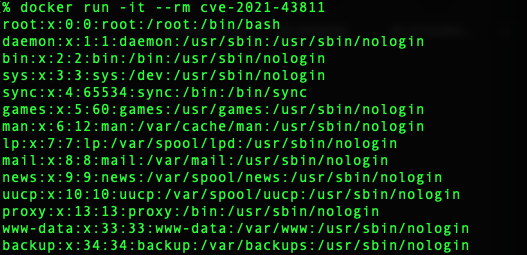 s-index/cve-2021-43811
awslabs/sockeye 通过不安全的 YAML 加载导致的代码注入 CVE-2021-43811
 izzz0/cve-2023-27372-poc
Python 概念验证,用于检测 SPIP CMS 中的 CVE-2023-27372。扫描单个或多个 URL 以查找该漏洞,并将结果输出到终端或文件。
 afaq1337/cve-2022-36200
CVE-2022-36200 PoC
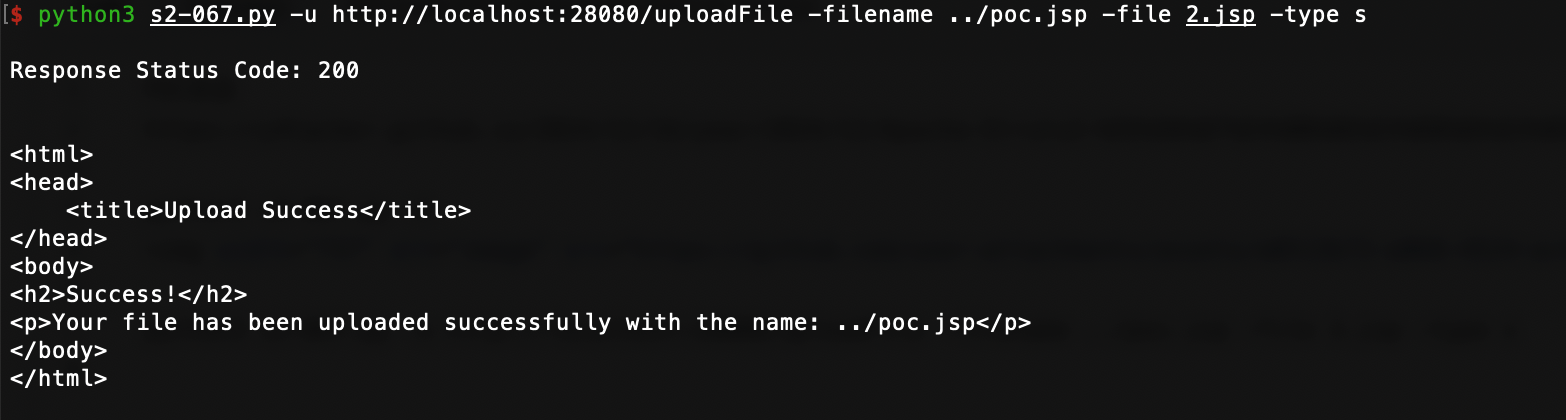 yangyanglo/cve-2024-53677
Proof-of-concept exploit for CVE-2024-53677 (S2-067), an Apache Struts2 file upload logic bypass enabling remote code execution via crafted filename…
 cillian-collins/cve-2025-55182
针对 CVE-2025-55182 的概念验证漏洞利用脚本
 krn966/cve-2023-6634
CVE-2023-6634
 vickyaryan7/text4shell-exploit
Python 脚本,用于利用 CVE-2022-42889 的 RCE 漏洞
 gbuyssens/cve-2026-39987
针对 Marimo 0.23.0 之前版本的漏洞利用。通过 WebSocket 端点:/terminal/ws 的预认证 RCE 漏洞。
 far00t01/cve-2026-59941
Dompdf: Denial of Service (DoS) via Resource Exhaustion using Oversized Image Bitmaps
 liaomilk/cve-2025-69212-for-myself
just record for myself
 moi404/cve-2026-22686-remotecodeexecution-rce-poc
CVE-2026-22686 的概念验证漏洞利用与载荷生成器,该漏洞是 enclave-vm <2.7.0 中的沙箱逃逸,可导致任意代码执行和反向 shell。
 ezramansor/cve-2025-32432-poc
一个用 Go 编写的针对 CraftCMS 远程代码执行(RCE)漏洞(CVE-2025-32432)的简单 PoC。
 0xdak/cve-2026-69098_exploit
针对LLM连接检查中不安全的YAML反序列化实现的未认证远程代码执行漏洞利用工具;支持通过暴露的Gradio API执行任意命令并获取反弹shell。









