
 #1

 grampae/mqxss
基于 MQTT 的 Hooked 浏览器通信
 ianxtianxt/cve-2019-0227
apache axis1.4远程代码执行漏洞
 sbouabid-sec/cve-2023-34468-poc
CVE-2023-34468 的 PoC 漏洞利用 — 通过 Apache NiFi <= 1.21.0 中的 H2 RUNSCRIPT 实现 RCE
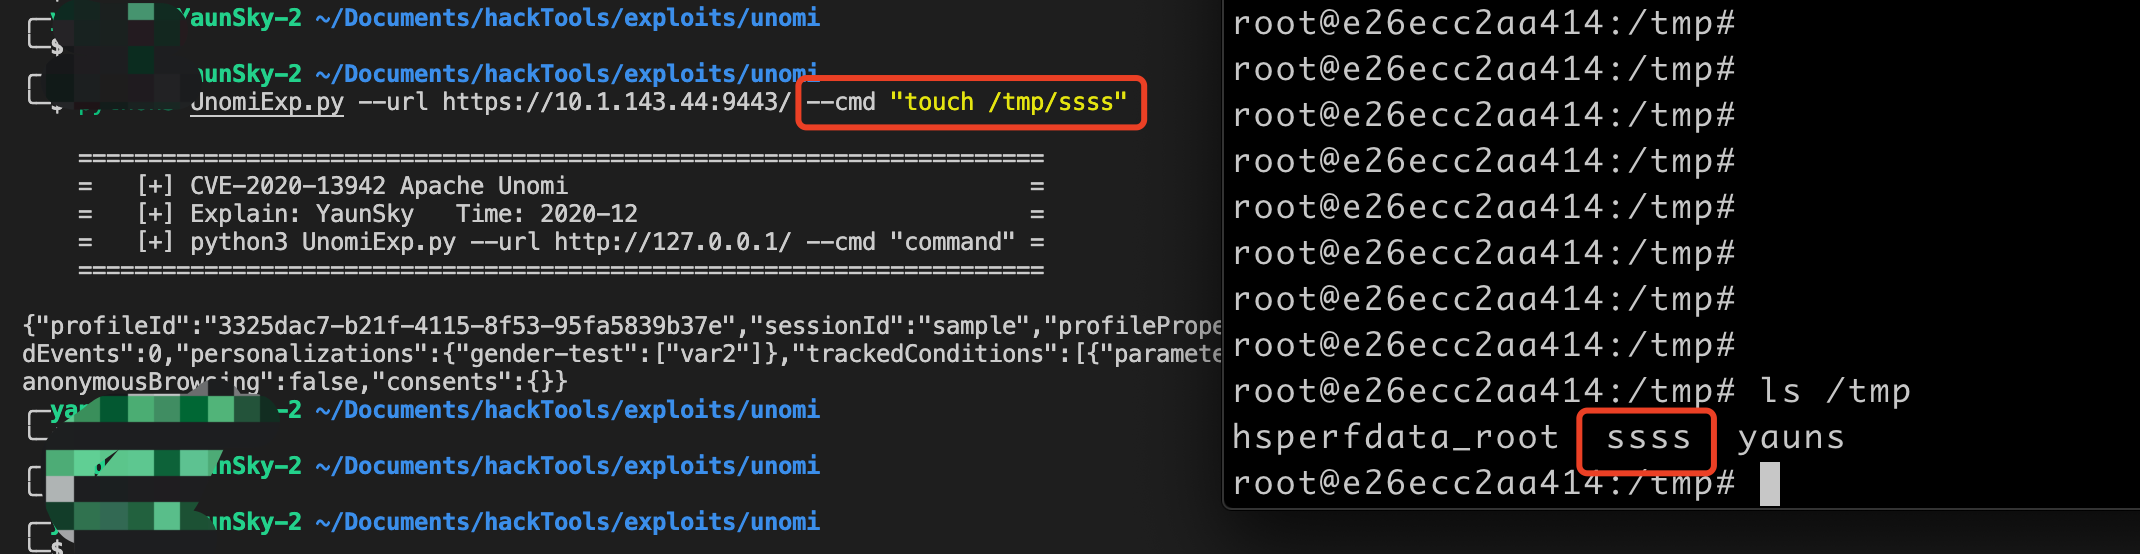 yaunsky/unomi-cve-2020-13942
CVE-2020-13942 Apache Unomi 远程代码执行漏洞脚本getshell
 kukrimate/cve-2020-14372
CVE-2020-14372 的概念验证漏洞利用程序与分析报告,演示如何通过恶意 ACPI SSDT 绕过 Secure Boot,禁用内核锁定并执行任意代码。
 cckuailong/log4j_rce_cve-2021-44832
针对Log4j 2.17.0 RCE(CVE-2021-44832)的概念验证漏洞利用,通过部署恶意配置文件进行JNDI注入。
 agathanon/cve-2022-44268
用Python编写的针对CVE-2022-44268的Payload生成器与提取器。
 phlegmelm/crack12
在 Android 14 上利用 CVE-2022-38694 对 ATOZEE P12 进行 root — 因为 fastboot oem unlock 被拒绝,所以我们找到了另一种方法。
 sammwyy/cve-2022-33980-poc
针对CVE-2022-33980 (Apache Commons Configuration RCE漏洞) 的POC
 alewong/webminrce-exp-cve-2019-15107-
Webmin 中的远程代码执行漏洞
 nxploited/cve-2025-7340
HT Contact Form Widget 适用于 Elementor 页面构建器、Gutenberg 区块与表单构建器。<= 2.2.1 - 未认证任意文件上传
 r00thunter/log4shell
适用于 Apache log4j RCE CVE-2021-44228 的通用扫描器
 rakjong/cve-2021-26295-apache-ofbiz
CVE-2021-26295 Apache OFBiz rmi反序列化POC
 0xlipon/xss2shell
🔥 XSS2Shell — CVE-2026-64638 扫描器与 PoC 工具包
 akash7350/cve-2021-22204
生成恶意 JPEG 载荷,利用 ExifTool CVE-2021-22204 实现任意代码执行,支持自定义命令或反弹 Shell。
 0xm4ud/nosambanocry-cve-2017-7494
CVE-2017-7494 python 漏洞利用
 mavlevin/cve-2019-17424
CVE-2019-17424 (nipper-ng 0.11.10) 的 RCE 漏洞利用









