
 #1

 geniuszly/cve-2017-7269
是一个 PoC 工具,演示针对 IIS6 的 WebDAV 组件中一个已知漏洞的利用。
 corneacristian/log4j-cve-2021-44228-rce
Log4J(CVE-2021-44228)远程命令执行(RCE)漏洞利用
 aeroot/wp-gdpr-compliance-plugin-exploit
WordPress插件 "WP GDPR Compliance" 的权限提升漏洞利用(由Van Ons开发)(https://de.wordpress.org/plugins/wp-gdpr-compliance/) CVE-2018-19207
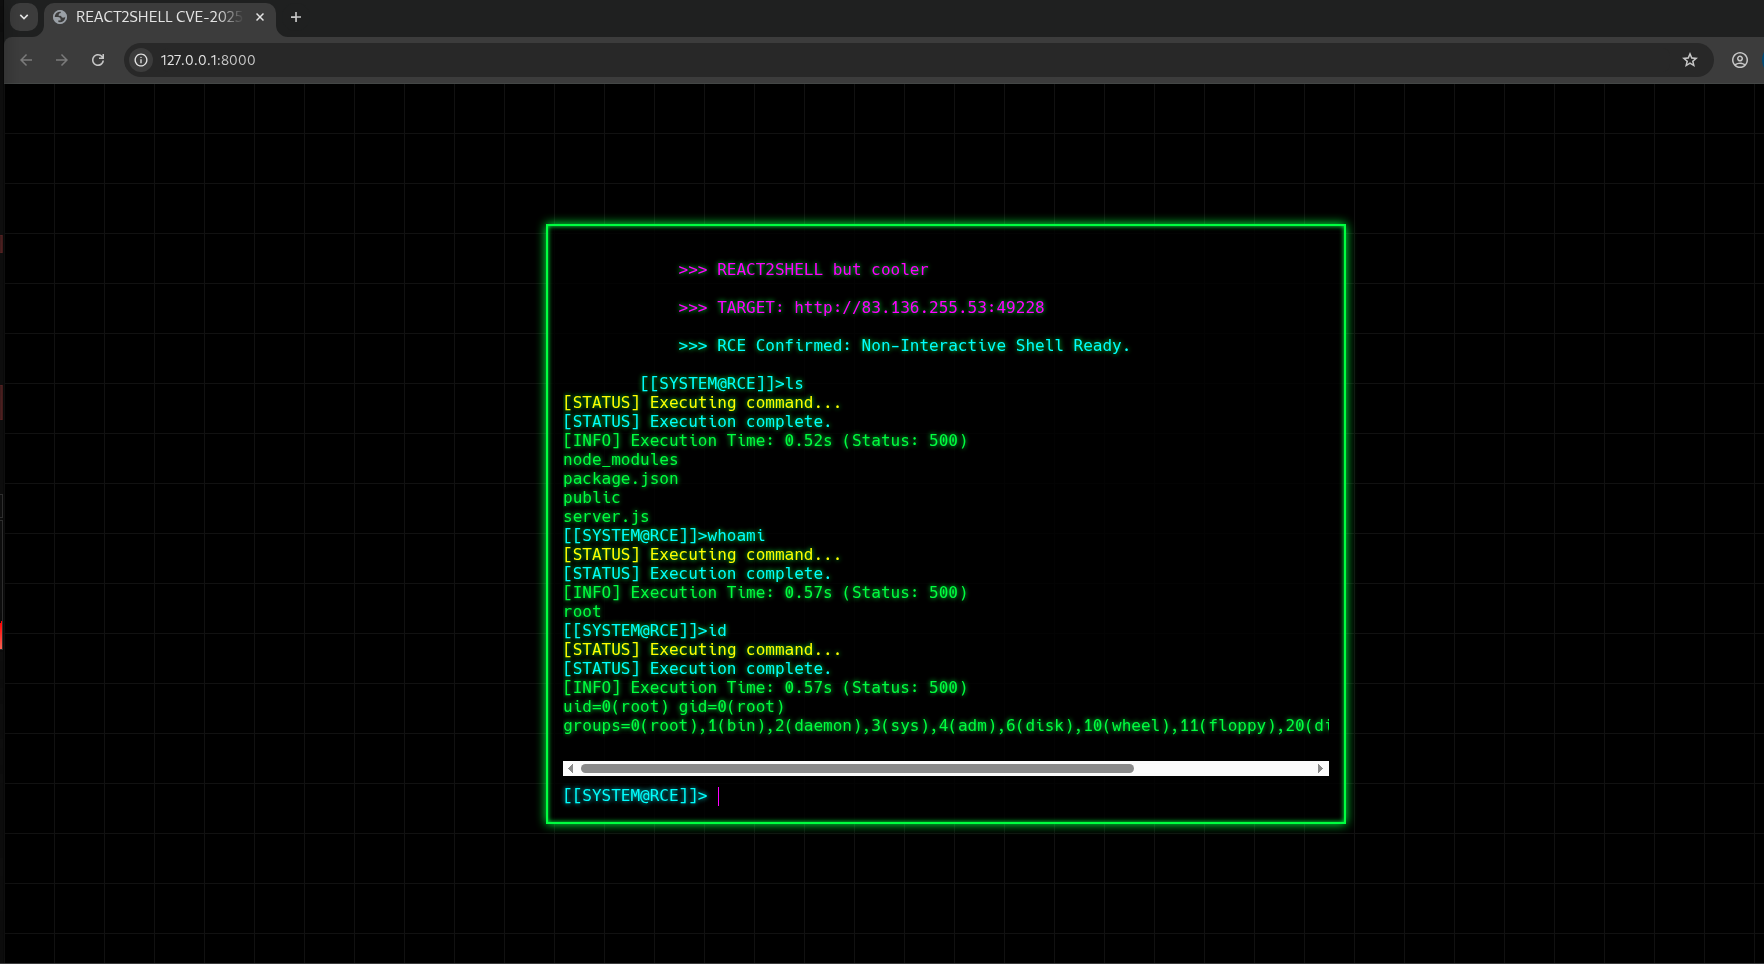 raivenlockdown/web-cli_rce_react2shell
WEB-CLI_RCE_React2Shell 是一个针对 CVE-2025-55182 的教育性 PoC 漏洞利用工具,该漏洞是使用 React Server Components 的 Next.js 应用程序中的一个严重原型污染缺陷。它专为 CTF 和研究而设计,具有单命令模式、交互式 Web…
 yuaneuro/cve-2021-2109_poc
weblogic CVE-2021-2109批量验证poc
 ireshchaminda1/android-privilege-escalation-remote-access-vulnerability-cve-2015-1805
AndroRAT 是一种能够利用 root 漏洞进行静默安装以在设备上执行恶意任务的能力。该 AndroRAT 设计用于利用 CVE-2015-1805,这是一个于 2016 年被发现并公开的漏洞。
 geniuszly/cve-2024-24919
CVE-2024-24919 的概念验证漏洞利用脚本,通过 HTTP POST 请求扫描目标 URL,分析响应以检测未授权访问或数据泄露,并支持自定义载荷。
 atithkhawas/autoblue
AutoBlue - 自动化的 EternalBlue(CVE-2017-0144 / MS17-010)漏洞利用工具,利用 Nmap 和 Metasploit 进行道德黑客、渗透测试和 CTF 挑战。仅限授权和教育用途使用!
 0xpthree/cve-2025-32433
针对 Erlang OTP SSH 服务器的 CVE-2025-32433 的 Python 利用。发送精心构造的 SSH 数据包以打开反向 shell 并获得 root 访问权限。
 abq0/rwsploit
自动利用扫描器,用于Oracle Reports Server(rwservlet)——CVE-2012-3152 / CVE-2012-3153。检测、识别指纹、通过LFI读取文件、通过webhook测试SSRF,并上传JSP shell。针对Oracle Reports <…
 cirqueiradev/massexploit-cve-2024-4577
CVE-2024-4577 批量扫描与利用工具
 9lyph/cve-2019-12836
CVE-2019-12836
 lennertdefauw/cve-2025-8088
WinRAR < 7.13 路径遍历实现持久化
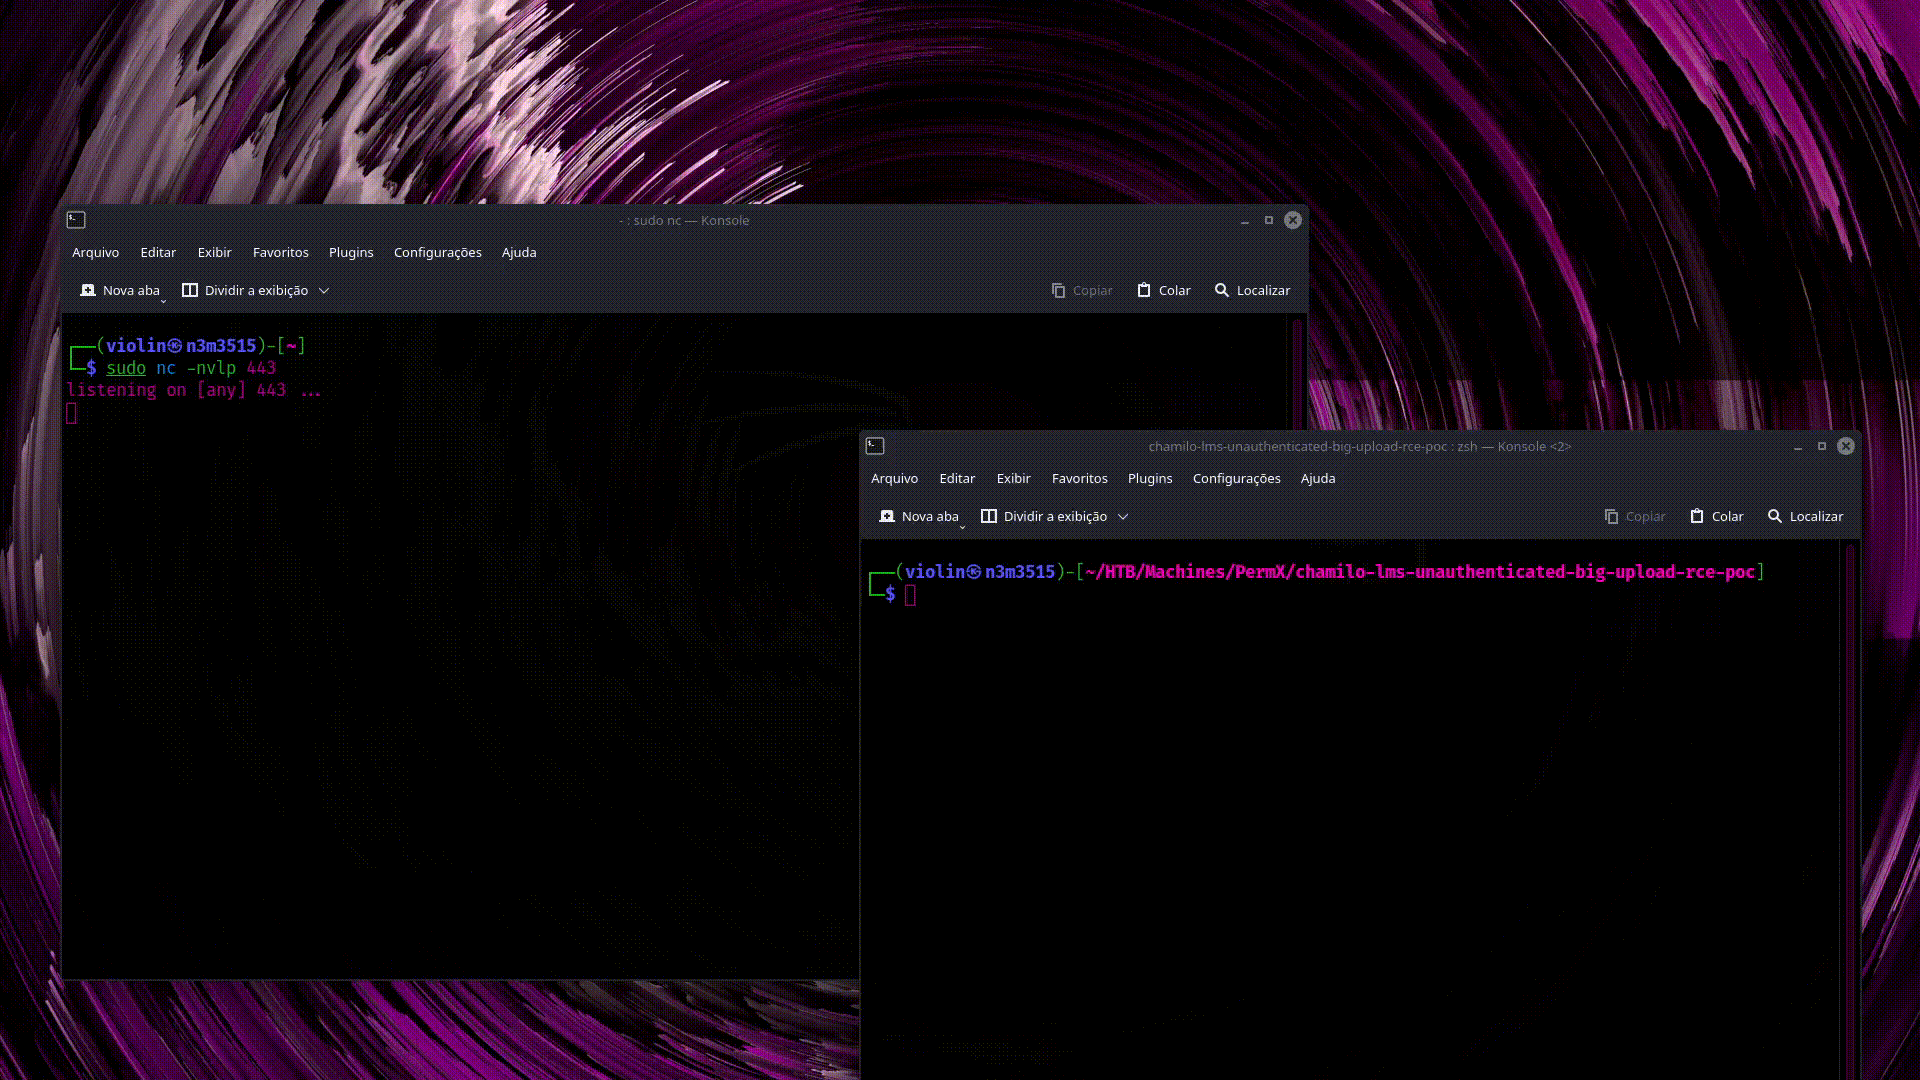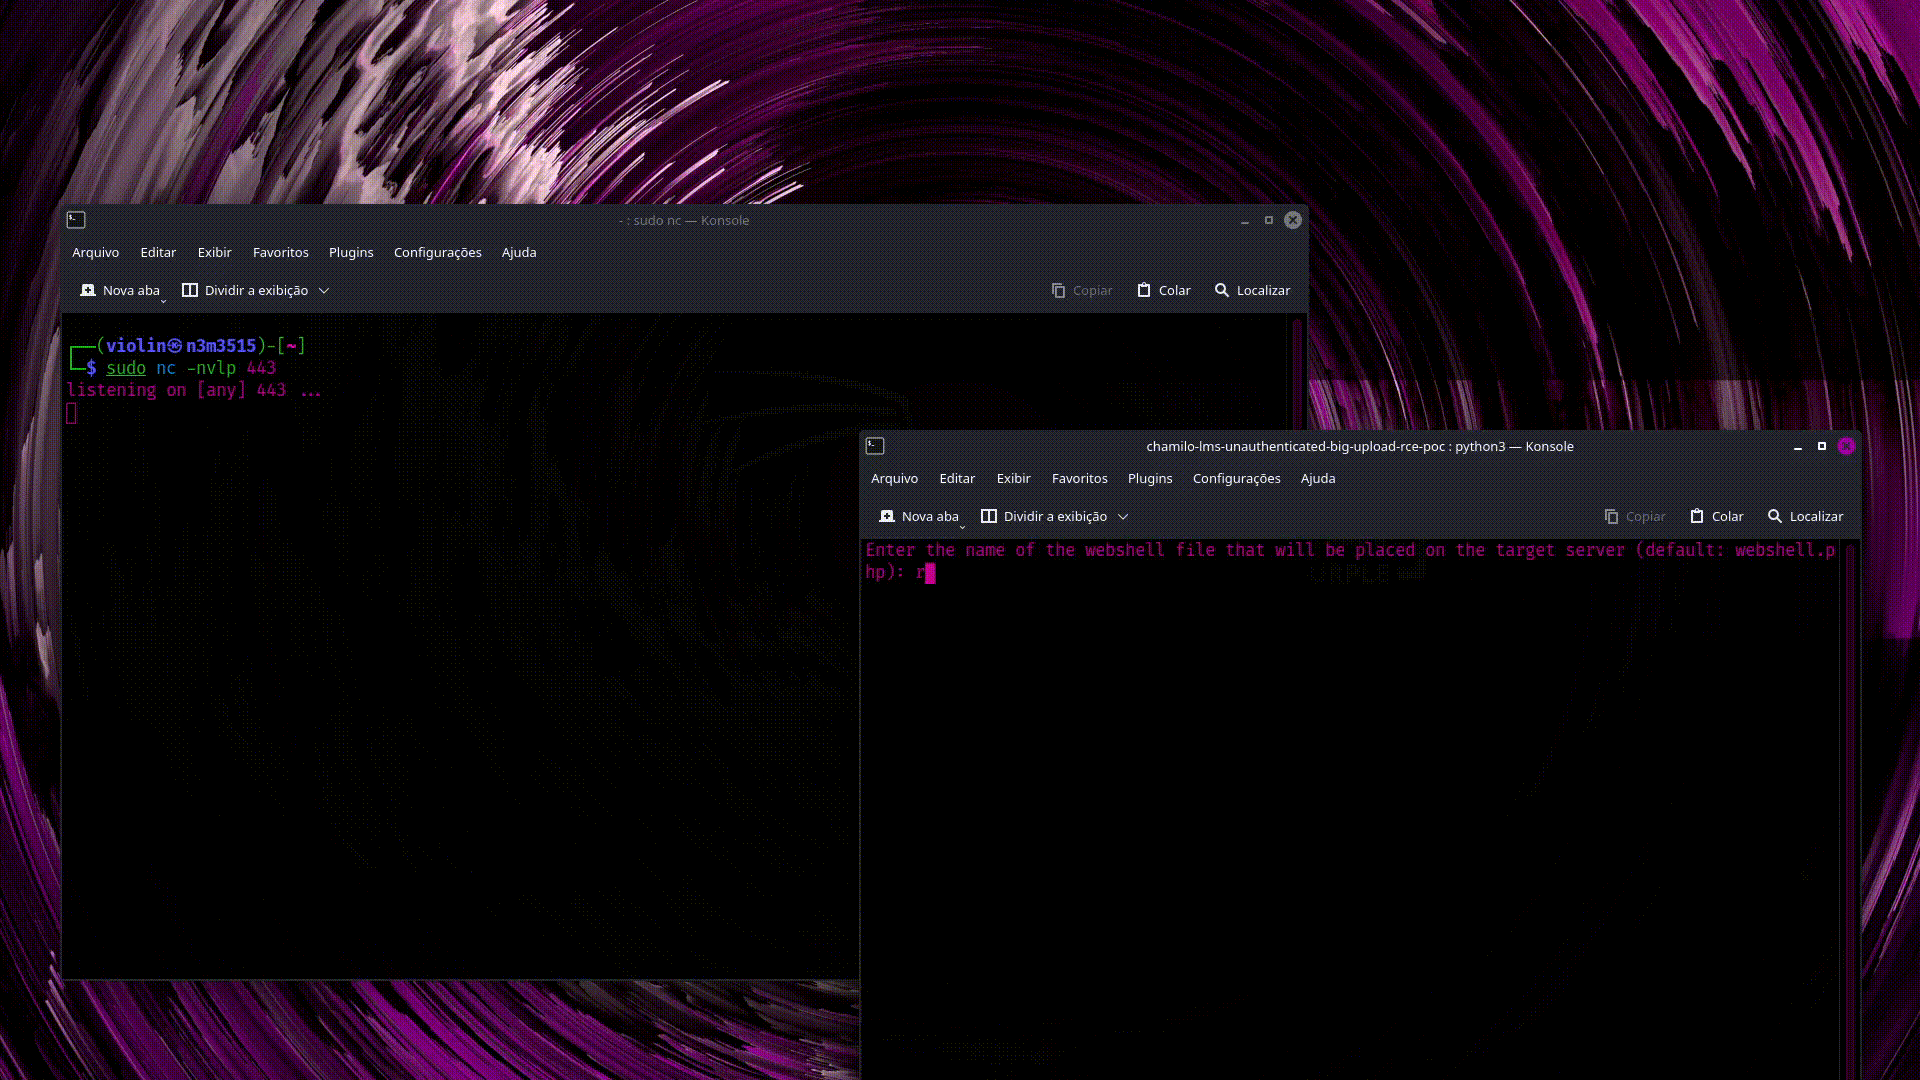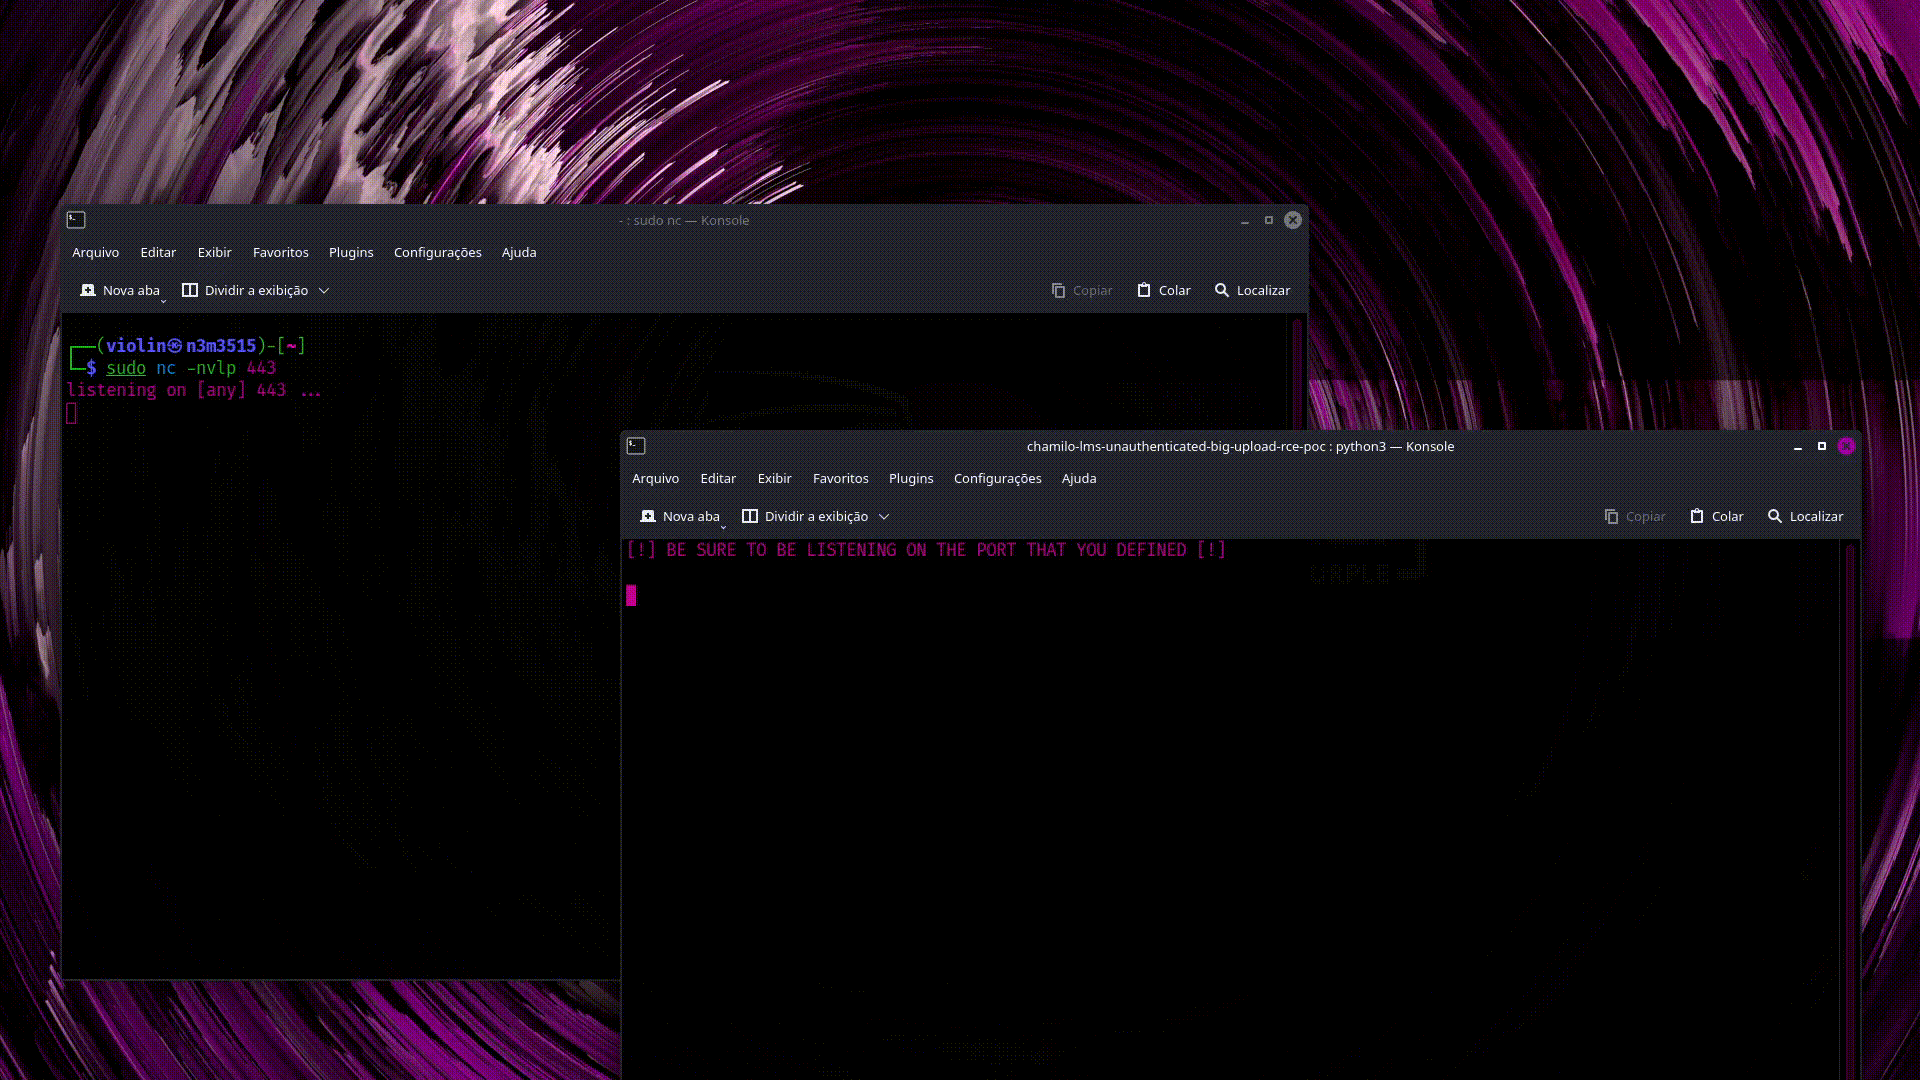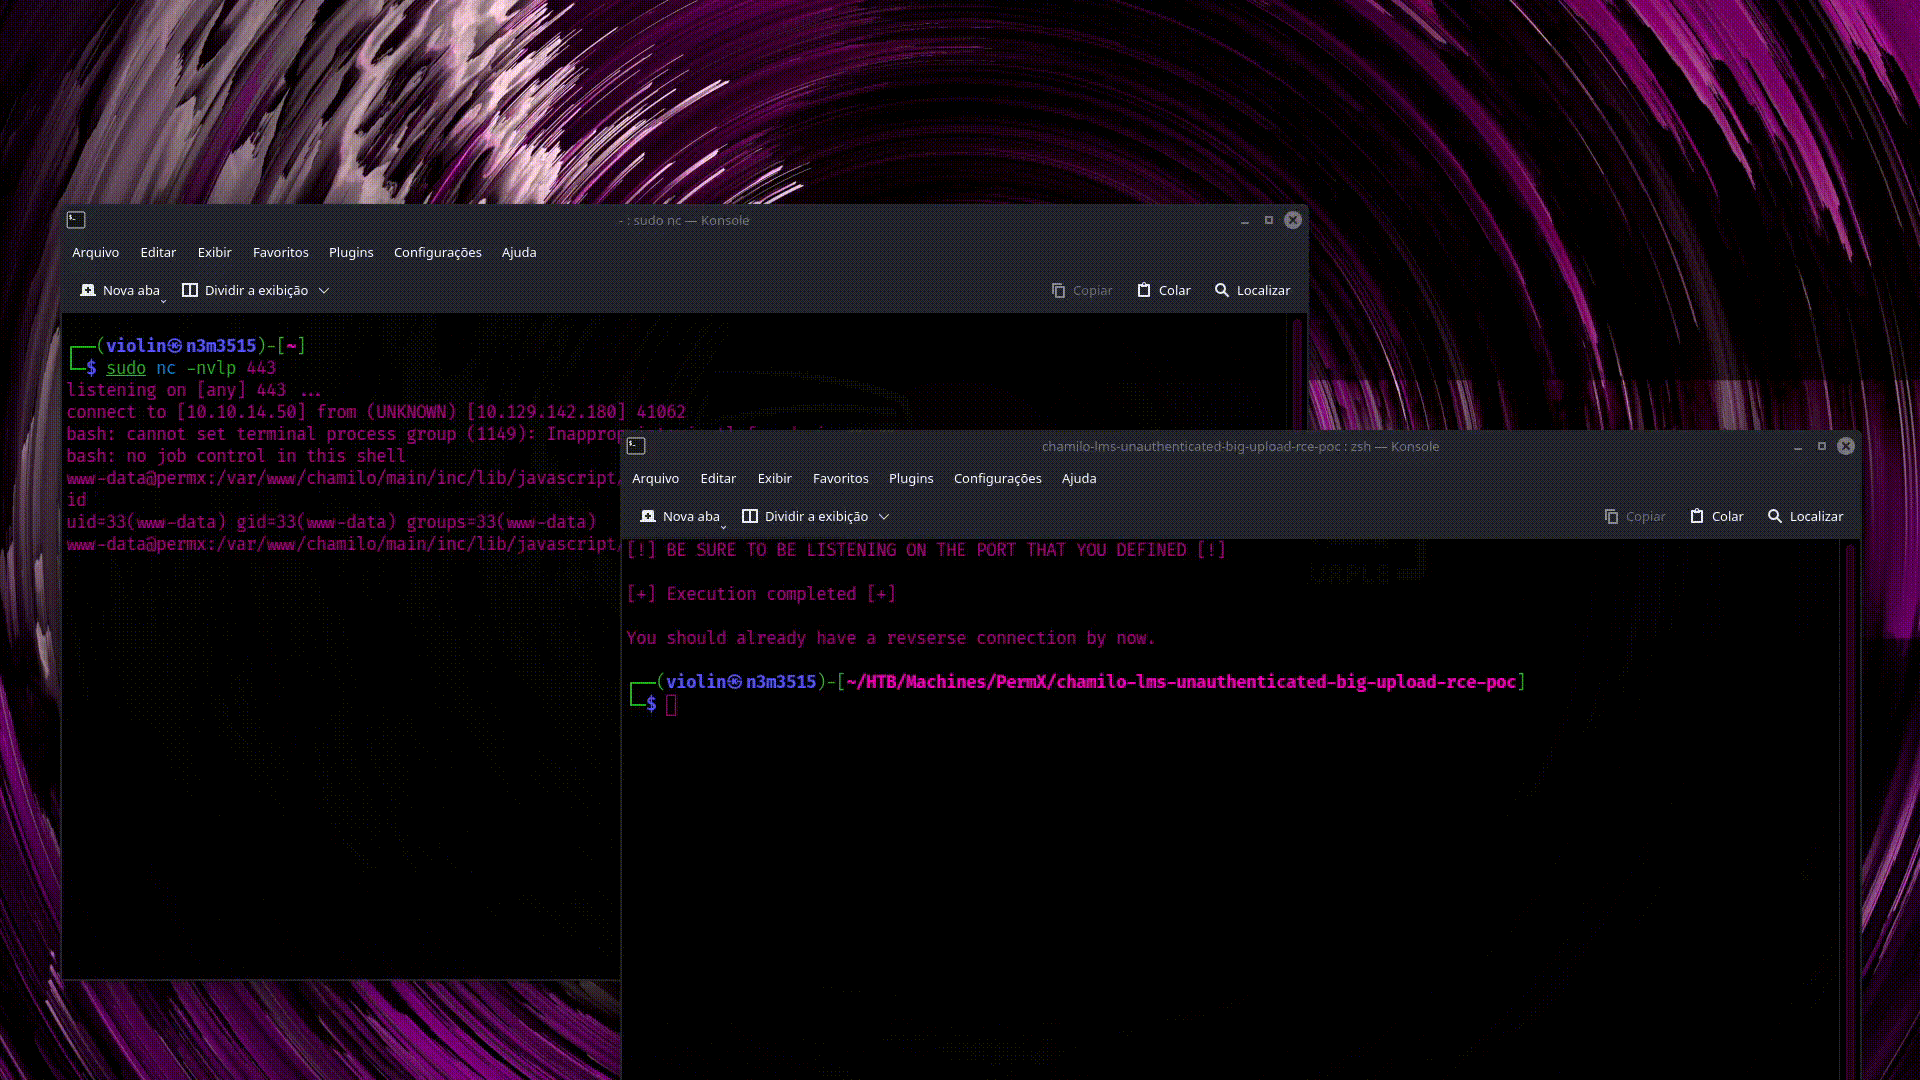 rai2en/cve-2023-4220-chamilo-lms
这是一个用Python编写的脚本,可对CVE-2023-4220中描述的Chamilo LMS软件安全漏洞进行利用。
 noraj/openemr-rce
OpenEMR <= 5.0.1 - (已认证)远程代码执行
 lightsey/cve-2015-1592
来自我在休斯顿Perl Mongers关于此漏洞的演讲中的Metasploit模块和载荷生成文件。
 ardakocadoru/xss-cheatsheet
全面的 XSS 参考,涵盖反射型、存储型、DOM 型和盲打载荷、过滤器绕过、WAF 规避、CSP 绕过、mXSS 以及真实世界的 CVE 案例研究。









