#1

 c5z54/cve-2026-62911-poc
CVE-2026-62911 — Exchange MRSProxy 预认证 RCE PoC | 扫描器 + 漏洞利用 | NTLM 中继 → Webshell → SYSTEM
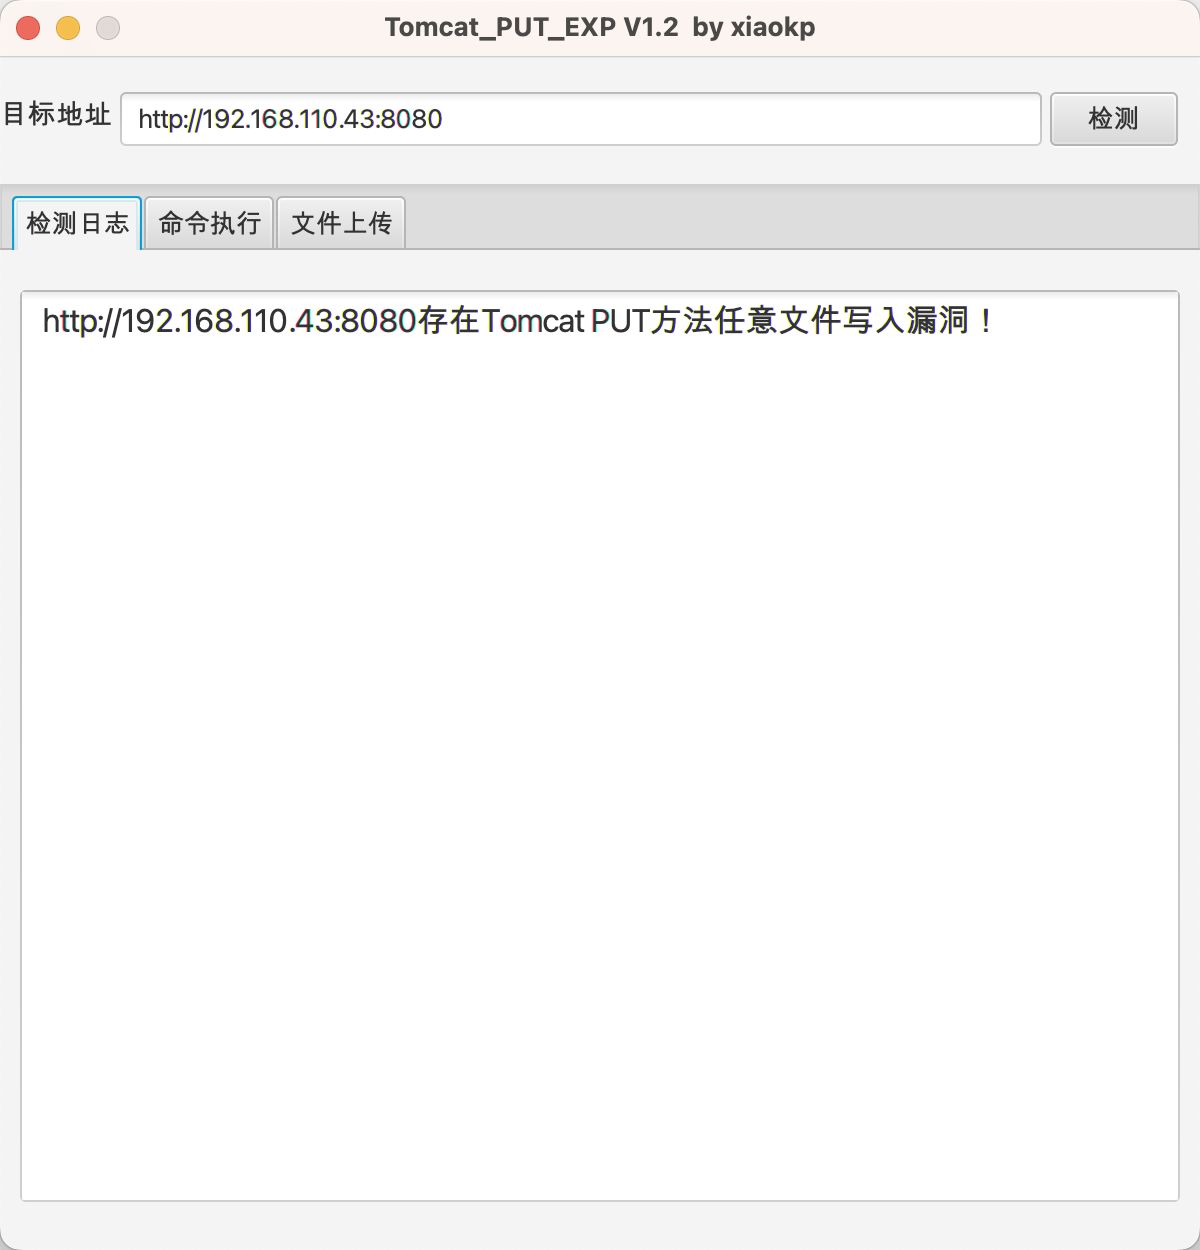 xiaokp7/tomcat_put_gui_exp
Tomcat PUT方法任意文件写入(CVE-2017-12615)exp
 donofly/cve-2025-22457-vulnserver-lab
Hands-on lab reproducing CVE-2025-22457: sets up Docker attacker/victim containers, finds stack addresses with GDB, and delivers a msfvenom reverse…
 rburrito/payloadgenerator
MSFvenom 的一个封装器,可轻松生成 payloads
 elitexspam/def4cer
一个安全版本的 CVE-2026-53787 Amasty 订单属性文件上传漏洞利用,将 txt 文件上传修改为 html。
 nxploited/cve-2026-3891
Pix for WooCommerce <= 1.5.0 - 未认证任意文件上传
 tonixtoolkitofficial-afk/esp32-blue-ducky
用于授权安全测试的 ESP32 固件,可模拟蓝牙 HID 键盘,自动与 Android 手机配对并注入脚本化按键输入。
 ktn1990/cve-2019-9978
Wordpress Social Warfare 远程代码执行 (AUTO UPLOAD SHELL)
 thau0x01/poc_proxylogon
微软 Exchange ProxyLogon PoC (CVE-2021-26855)
 gh0st0ne/weaponized-0604
用于利用 SharePoint CVE-2019-0604 的自动化工具
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
自动化创建和托管 JavaScript XSS payload,以安装恶意主题模块,并通过 WonderCMS 中的远程代码执行触发反向 shell。该工具使用 PentestMonkey 的 PHP 反向 shell 脚本作为 payload。
 zi0black/poc-cve-2017-12615-or-cve-2017-12717
CVE-2017-12617 和 CVE-2017-12615 针对 Tomcat 服务器
 0x00-0x00/cve-2018-10517
CMS Made Simple 2.2.7 RCE漏洞利用
 droidvoider/dirtycow-replacer
CVE-2016-5195 dirtycow by timwr 自动多文件补丁工具
 jimidk/better-cve-2022-29464
针对CVE-2022-29464的概念验证漏洞利用,允许在易受攻击的WSO2产品上无限制上传文件和远程代码执行,包含用于命令执行和文件泄露的自定义JSP shell。
 z92g/cve-2021-31805
S2-061/S2-062 Struts2 远程命令执行漏洞 POC&EXP
 grimlockx/cve-2019-9978
Social Warfare插件(WordPress)3.5.3之前的版本中存在远程代码执行漏洞。