#1

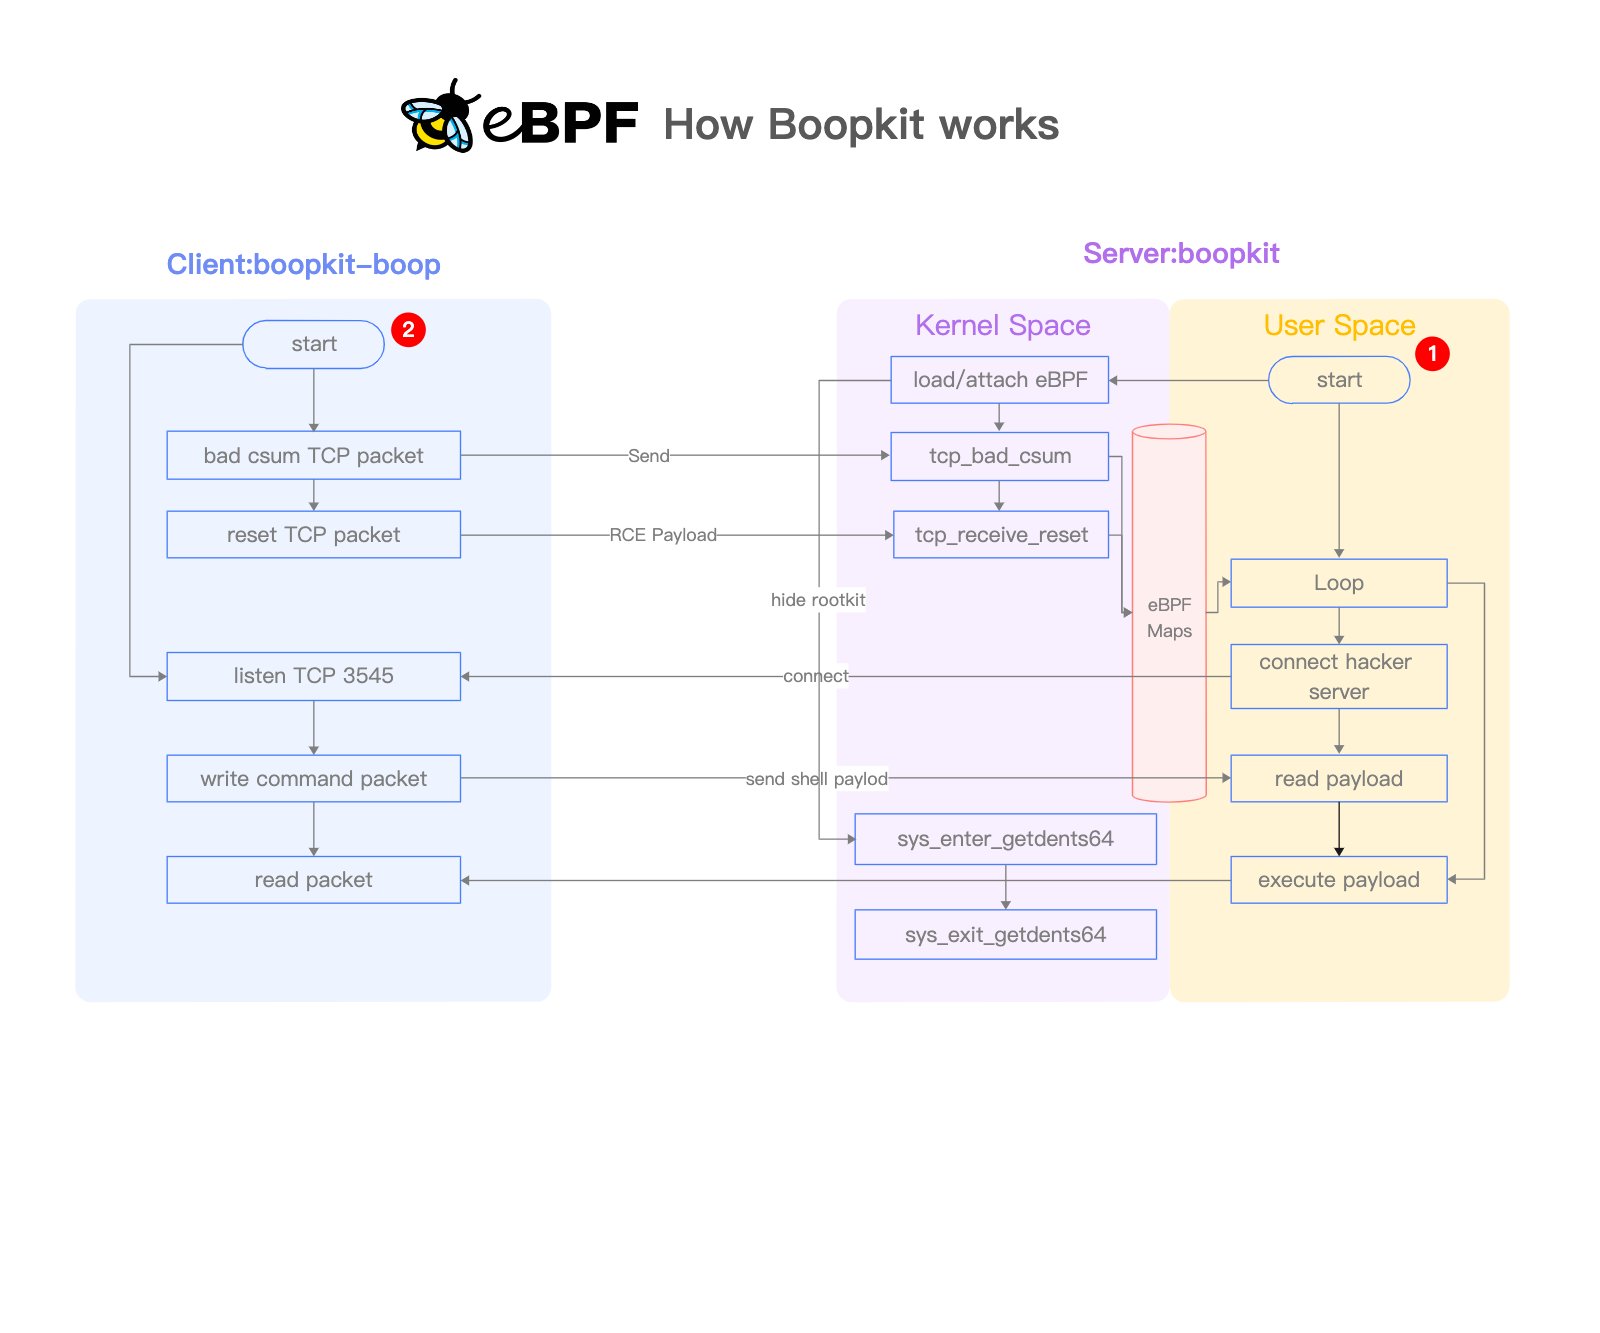
 krisnova/boopkit
Linux eBPF后门,通过TCP实现。在获得特权访问权限后,可生成反向Shell、实现远程代码执行(RCE)。少些喧闹,多些实干。
 sinfulz/justtryharder
全面的渗透测试速查表,用于PWK/OSCP考试准备,涵盖权限提升、密码破解、Payload生成、后渗透、端口扫描、Web攻击和侦察技术。
 ptoomey3/evilarc
创建可利用目录遍历漏洞的 tar/zip 归档文件
 mr-un1k0d3r/maliciousmacrogenerator
生成混淆的VBA宏,具备AV/沙箱逃避功能,用于命令执行载荷,支持域、磁盘、内存和进程检查。
 sensepost/kwetza
Python脚本,用于将Meterpreter payload注入到现有的Android应用中。
 goshs-labs/goshs
Feature-rich single-binary file server for red teamers and developers. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…
 bahaabdelwahed/killshot
一个渗透测试框架、信息收集工具和网站漏洞扫描器
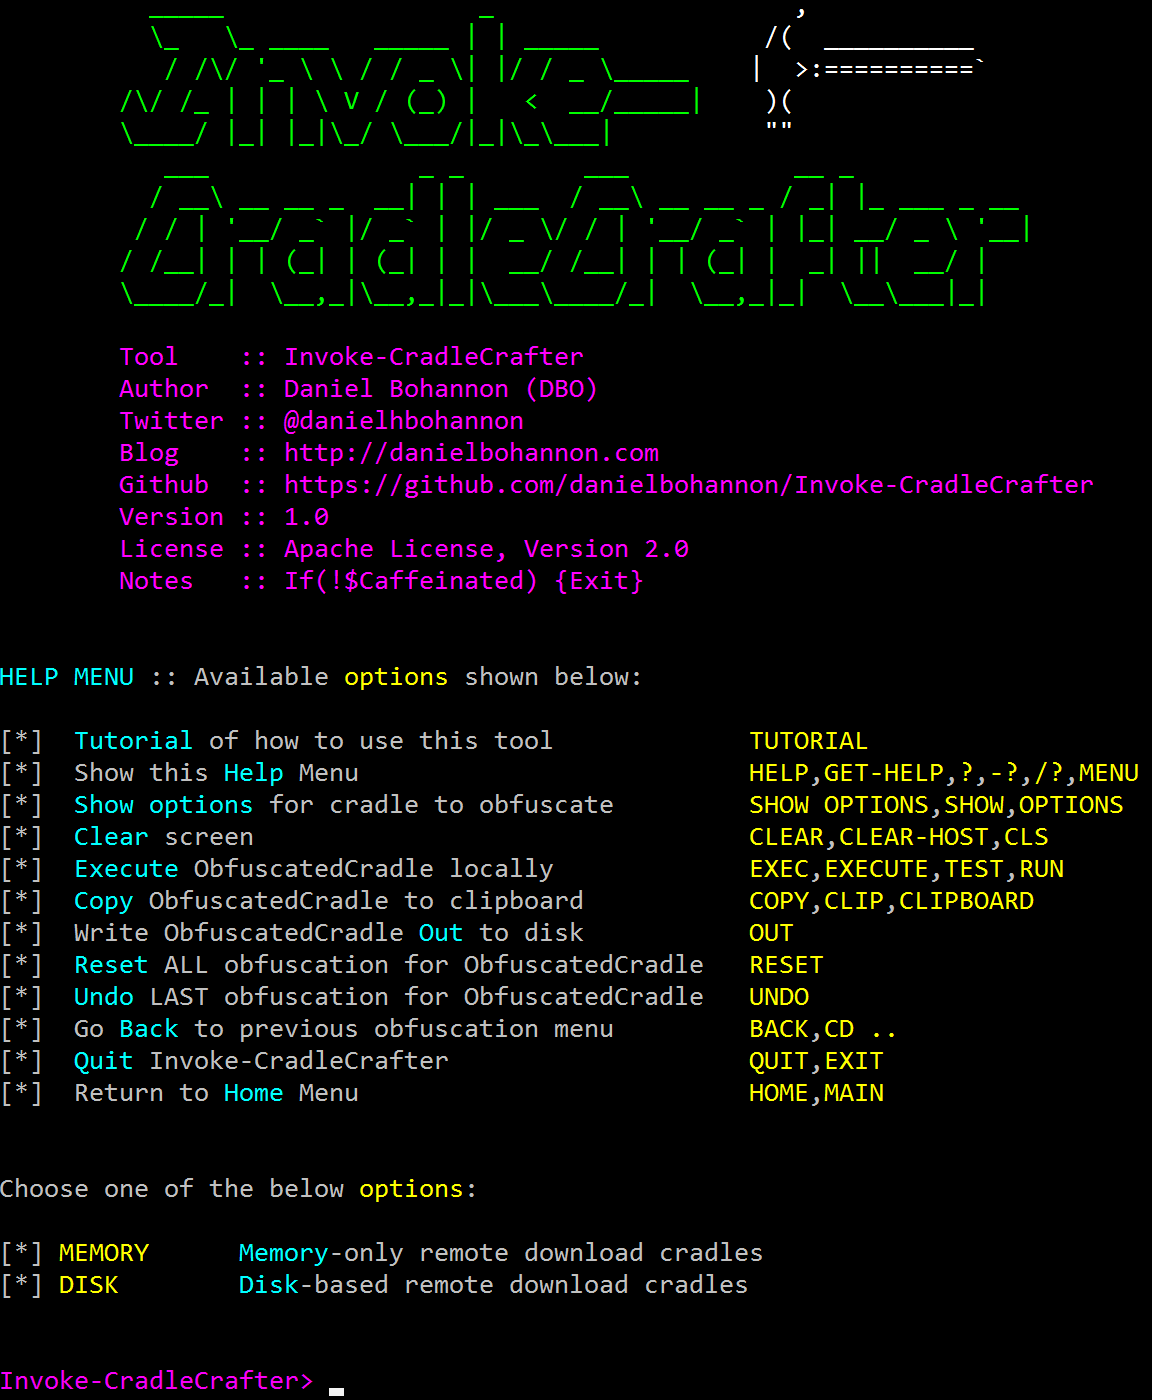 danielbohannon/invoke-cradlecrafter
PowerShell远程下载加载器生成器与混淆器
 gh05tcrew/metasploitmcp
用于 Metasploit 的 MCP 服务器
 klezvirus/cve-2021-40444
CVE-2021-40444 - 完全武器化的 Microsoft Office Word 远程代码执行漏洞利用