#1
 synacktiv/php_filter_chain_generator
CLI 工具,用于生成 PHP 过滤器链,通过受控的 include/require 参数实现远程代码执行。可为任意载荷生成基于 iconv 的复杂过滤器绕过。
 overspace-labs/caa
BurpSuite插件,用于HTTP数据包分析和模糊测试字典生成。从请求中提取参数、路径和文件,统计频率,并为基于Intruder的漏洞发现生成有效载荷。
 nickvourd/supernova
多加密器shellcode加密与混淆工具,可自动将输出转换为C、C#、Rust、Nim、Python等语言。支持ROT、XOR、RC4、AES、DES、3DES、ChaCha20算法,并支持将结果混淆为IPv4、IPv6、MAC地址、UUID格式。
 xdnice/pcshare
PCShare是一款强大的远程控制软件,可以监视目标机器屏幕、注册表、文件系统等。
 dreadlocked/drupalgeddon2
针对 Drupal v7.x + v8.x 的漏洞利用程序 (Drupalgeddon 2 / CVE-2018-7600 / SA-CORE-2018-002)
 idov31/sandman
基于NTP的后门,专为加固网络设计,通过伪造的NTP流量传递并执行任意Shellcode,可选的持久化方式为Windows时间提供程序。
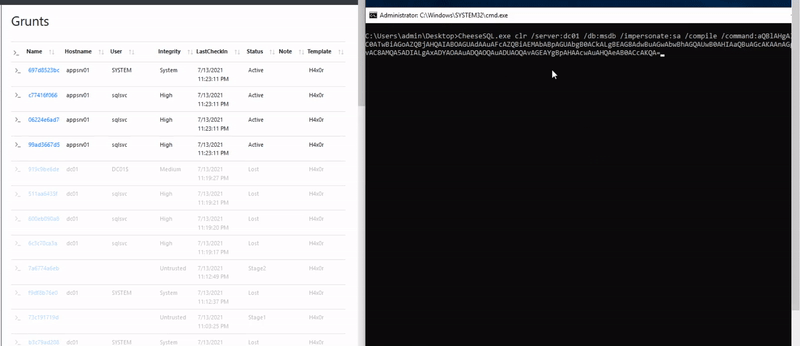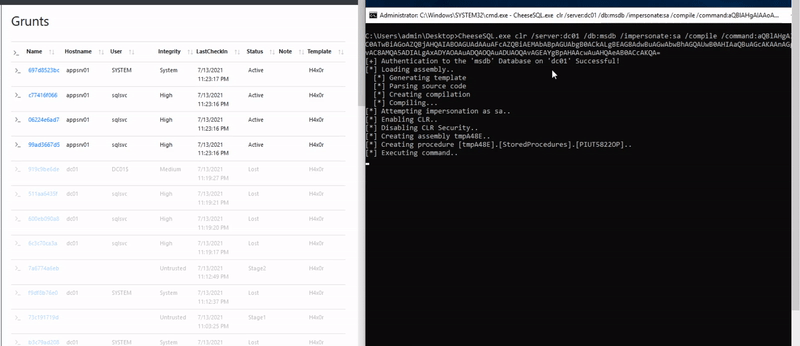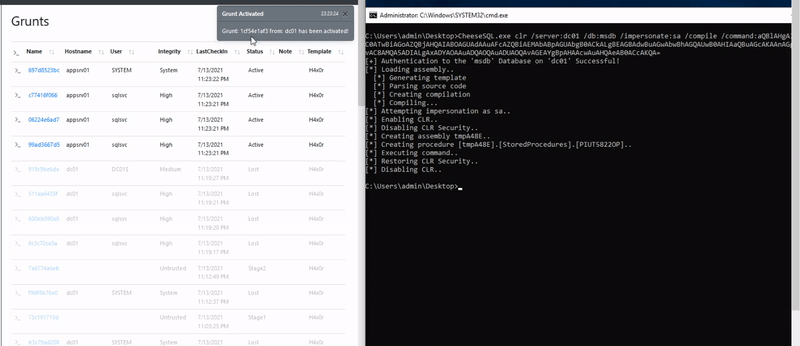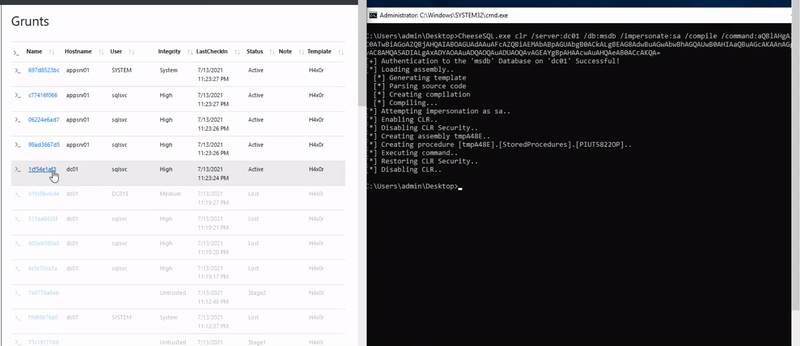
 arget13/ddexec
一种在Linux上无文件且隐蔽地运行二进制文件的技术,通过“用另一个进程覆盖”shell的进程。
 0xislamtaha/python-rootkit
用于获取meterpreter会话的Python远程管理工具(RAT)
 trustedsec/meterssh
MeterSSH 是一种将 Shellcode 注入内存,然后通过 SSH 隧道传输任意端口,从而将任何类型的通信伪装成普通 SSH 连接的方法。其工作原理是:首先将 Shellcode 注入内存,然后将 Shellcode 生成的端口(此例中为 meterpeter)通过 SSH…
 samratashok/kautilya
Kautilya - 用于轻松使用人机接口设备进行攻击性安全和渗透测试的工具。
 reverseclabs/wepwnise
WePWNise 生成架构无关的 VBA 代码,用于 Office 文档或模板,并自动绕过应用程序控制和漏洞缓解软件。
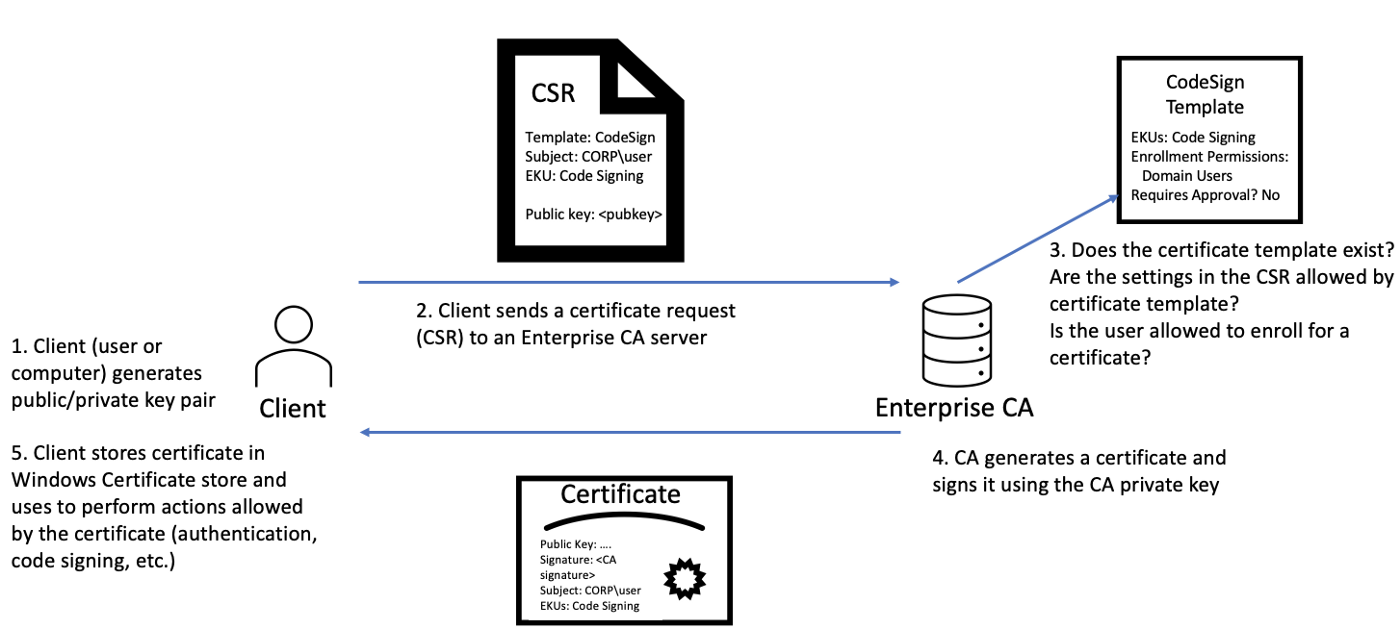 ghostpack/forgecert
使用窃取的证书颁发机构私钥为Active Directory认证伪造证书,通过伪造的.pfx文件实现持久的域访问。
 ridter/cve-2017-11882
CVE-2017-11882 来自 https://github.com/embedi/CVE-2017-11882
 0xacb/recollapse
黑盒正则表达式模糊测试工具,用于生成绕过输入验证、发现规范化缺陷以及规避Web应用WAF的有效载荷。
 b1tg/cve-2023-38831-winrar-exploit
CVE-2023-38831 winrar 漏洞利用生成器