#1
 epsteina16/docker-escape-miner
使用CVE-2019-5736漏洞进行比特币挖矿的代码示例,与原始容器或用户无关。
 ludovicpatho/cve-2022-22965_spring4shell
运行在 JDK 9+ 上的 Spring MVC 或 Spring WebFlux 应用程序可能因数据绑定而存在远程代码执行(RCE)漏洞。该特定漏洞利用要求应用程序以 WAR 部署方式运行在 Tomcat 上。如果应用程序以 Spring Boot 可执行 jar…
 hydra3evil/cve-2018-12386
CVE-2018-12386 - Firefox 沙箱化 RCE 漏洞利用(Linux 版)(Firefox <v62.0.3)
 faithtiannn/cve-2025-55182
CVE-2025-55182漏洞检测工具
 eqstlab/cve-2026-25253
OpenClaw 身份验证令牌窃取
 vedpakhare/vsftpd-234-vuln-report
使用 Metasploit 对 vsftpd 2.3.4(CVE-2011-2523)进行漏洞评估与利用。包含完整报告和 root 权限获取证明。
 c0d331ng/blackash-cve-2025-48593
CVE-2025-48593
 4minx/cve-2026-64638
CVE-2026-64638 (XSS2shell) POC.
 glorytomoon/poc_codes
一个包含各种 CVE 和安全漏洞的概念验证(PoC)代码示例集合,主要使用 Python 编写。
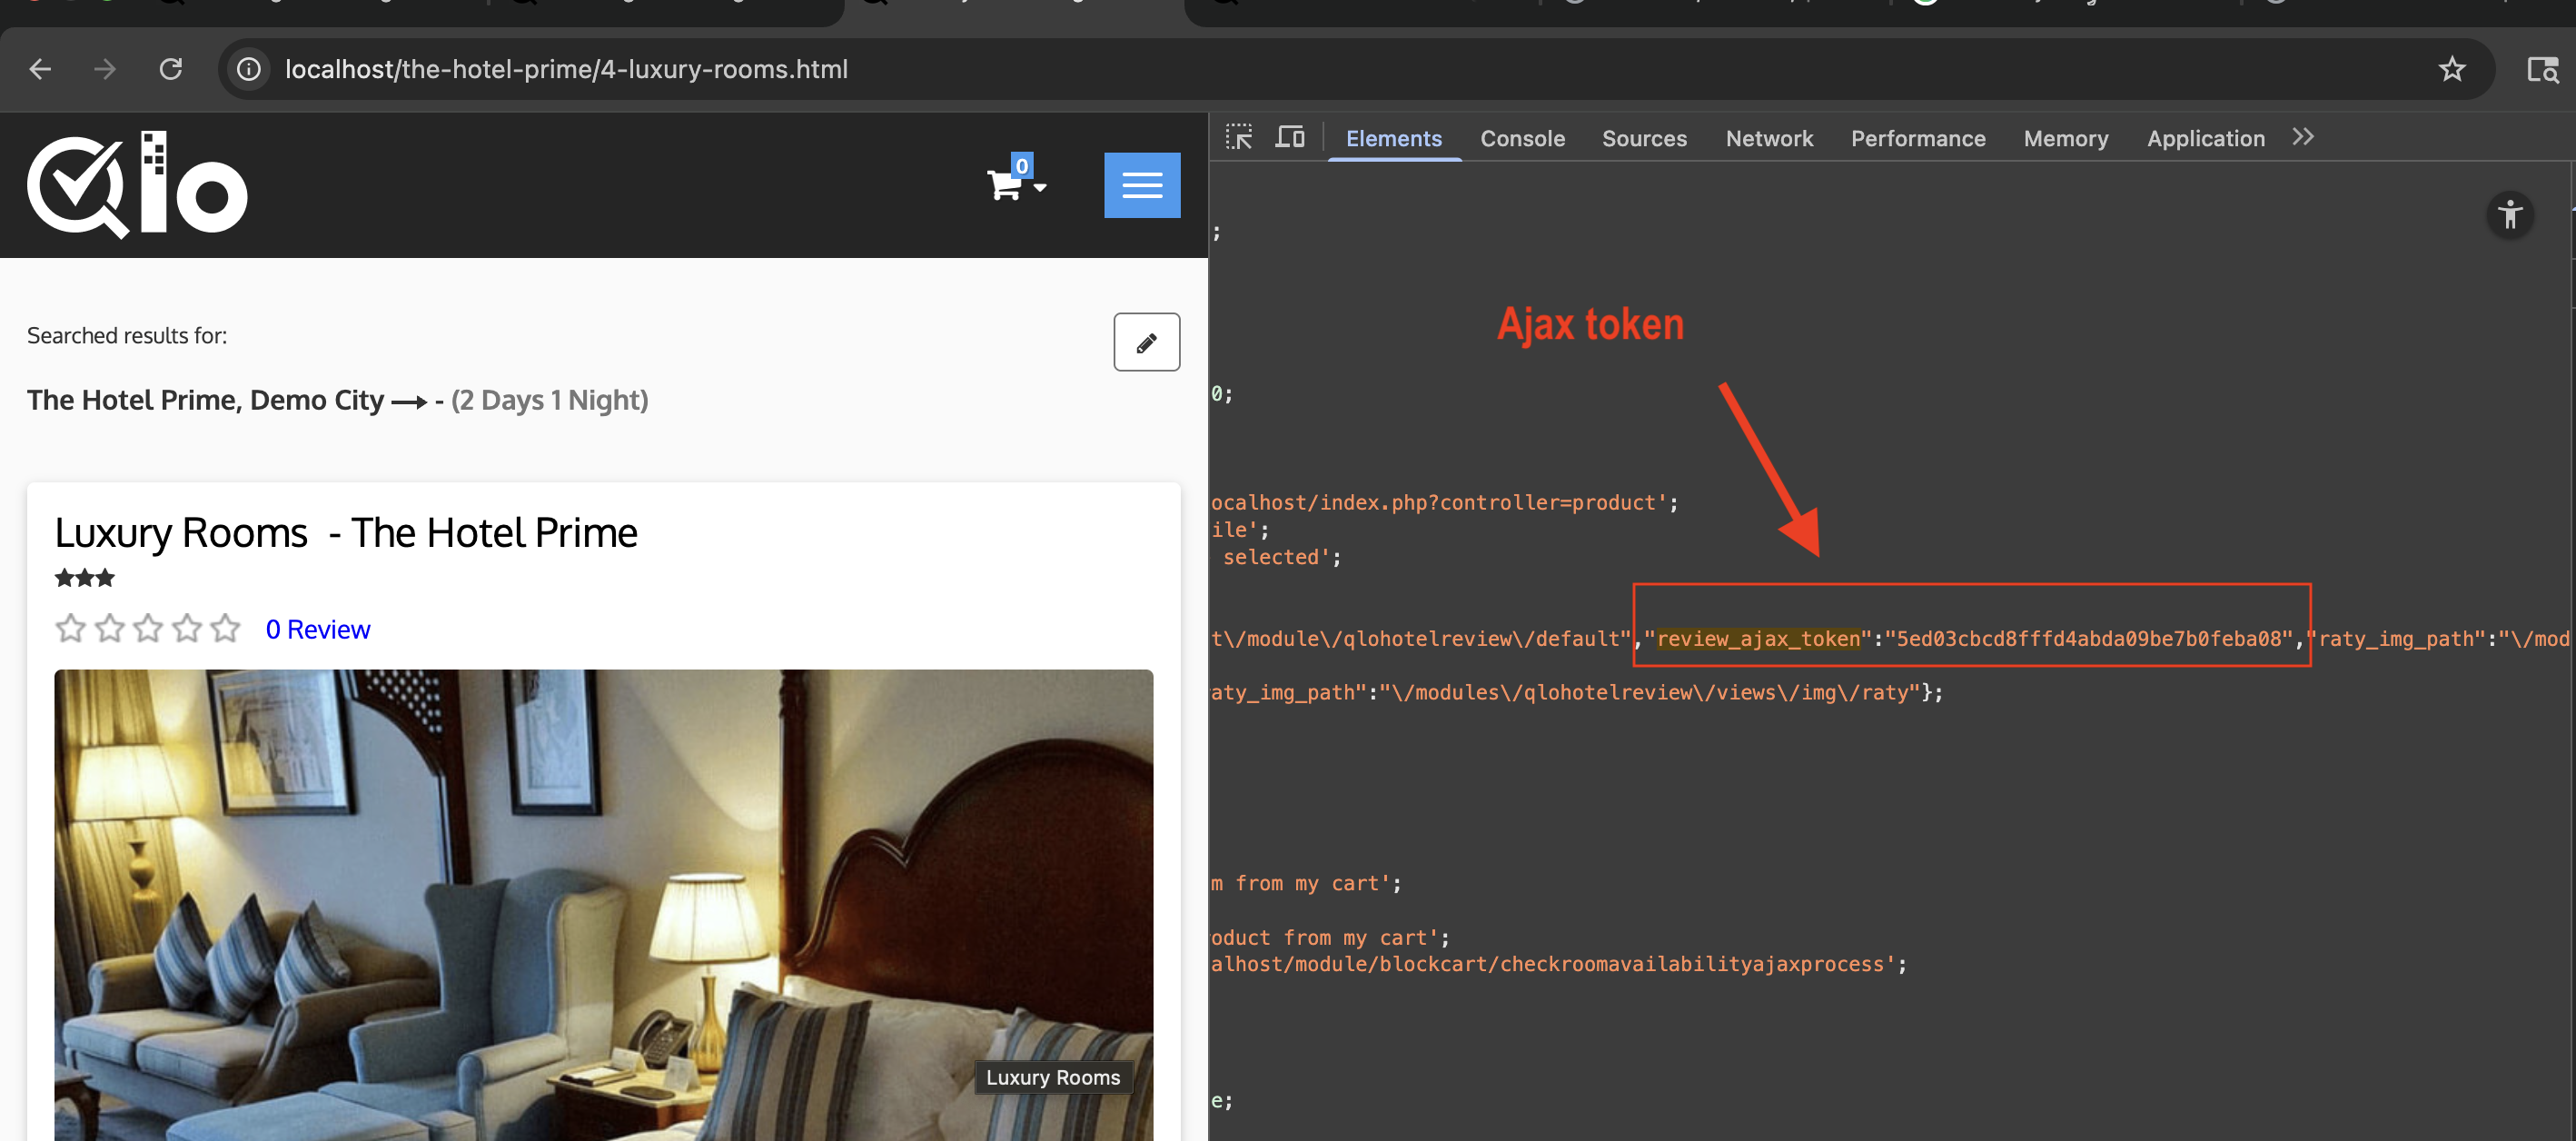 mr7s3d0/cve-2025-67325
关于CVE-2025-67325的详细信息
 harness-security-labs/cve-2025-55182-checker
针对React/Next.js应用中CVE-2025-55182的多技术漏洞检测器。测试小工具链、RCE载荷和WAF绕过变体,以识别易受攻击的Server Actions端点。
 drkim-dev/cve-2025-62429
概念验证:通过 update_launch.php 中的 PHP 代码注入,在 ClipBucket 中实现认证远程代码执行。包含 Web Shell 部署和反向 Shell 阶段,适用于授权渗透测试。
 benjholla/cve-2012-4681-armoring
针对CVE-2012-4681的A/V规避加固实验
 sadisticnight/poc-cve-2025-62222
概念验证,演示了通过GitHub Copilot Chat中的提示注入实现远程代码执行,使用构造的Python文件触发Meterpreter反向shell。
 rubby2001/cve-2025-1974-go
用一个文件即可利用CVE-2025-1974。
 akashicyitai/cve-2019-6250-libzmq
专门针对 libzmq 中 CVE-2019-6250 的概念验证漏洞利用,利用整数溢出覆盖函数指针,并通过精心构造的 ZMTP 消息实现远程代码执行。
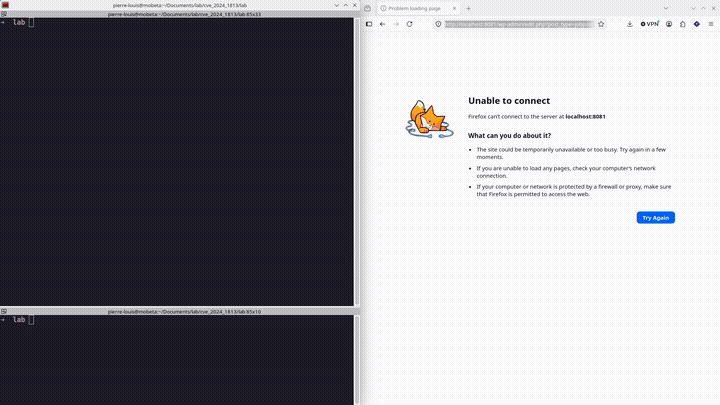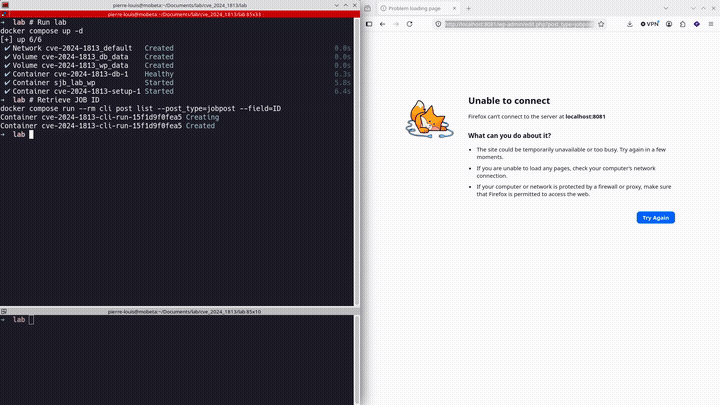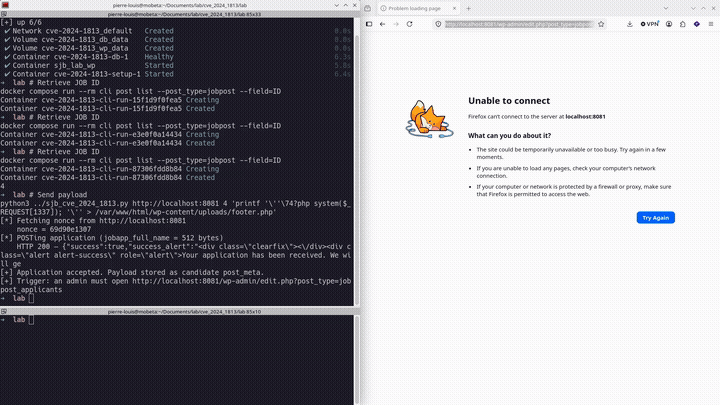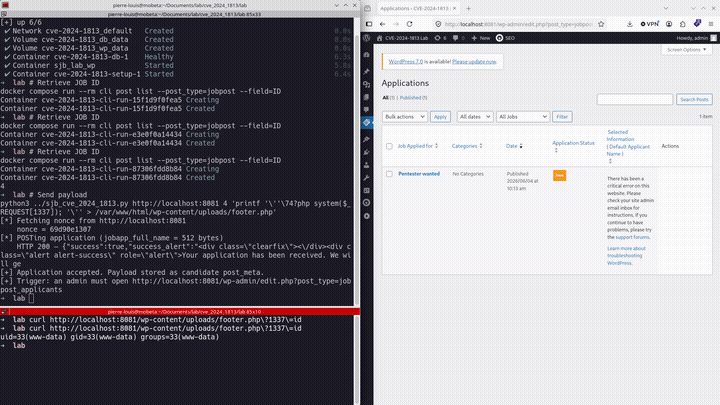 mobetasec/cve-2024-1813-poc
CVE-2024-1813 的 PoC 漏洞利用:Simple Job Board WordPress 插件中的 PHP 对象注入,通过 gadget 链实现未认证远程代码执行(RCE)。附带 Docker 实验环境,用于安全演示。