
 #1
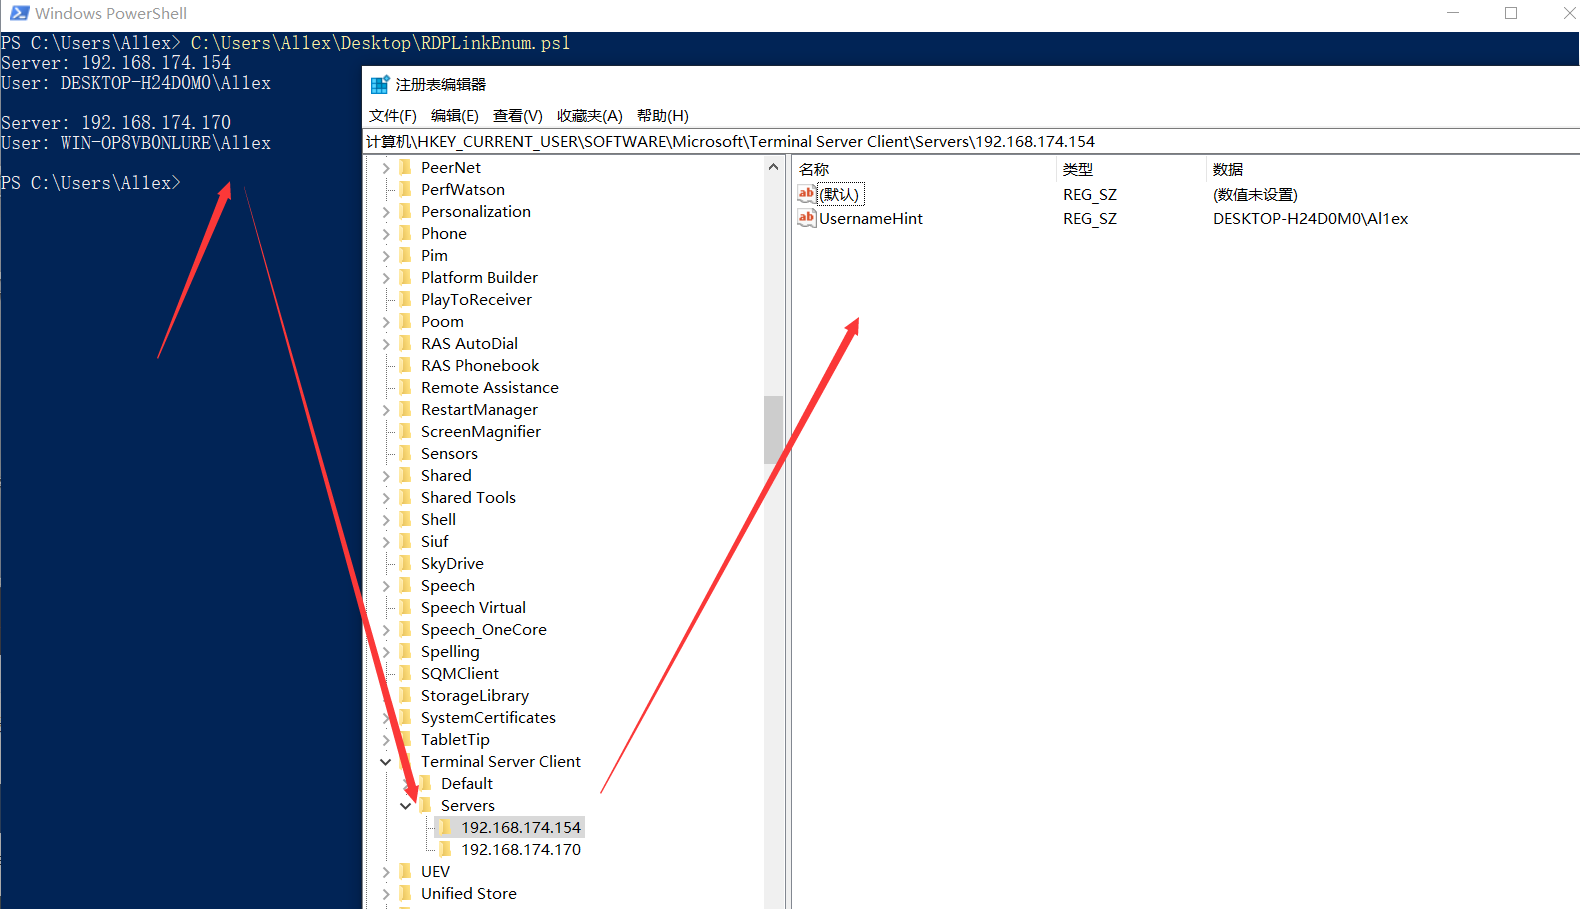

 nccgroup/baskerville
从 PCAP 或网络接口中选择性提取协议
 watchtowrlabs/citrix-netscaler-cve-2026-88771-iocs
CVE-2026-88771 的入侵指标与狩猎指南,该漏洞是 Citrix NetScaler ADC 和 Gateway 中的未认证命令注入漏洞,涵盖主机、网络和 C2 痕迹。
 microlaser/dns_watchdog_windows2
PowerShell 脚本,通过 pktmon 监控 Windows DNS 流量,以检测投毒、欺骗、恶意解析器响应和网关 MAC 地址变更,并记录警报。
 alzeaty1/security-writeups
CTF writeups and teaching scripts for web security, bug bounty techniques, and network forensics, with blank-value versions for active practice.
 ahmed-tarek22752/security-vulnerability-in-microsoft-office.
Blue-team analysis of a malicious DOCX exploiting CVE-2017-0199, covering sandbox detonation, network forensics, IOC extraction, MITRE ATT&CK…
 spectralzero/netscope
面向 Windows 的离线优先网络调查与响应平台。可将 pcap 或实时抓包转化为完整的取证结论——攻击故事、IOC、提取的凭据以及一键响应——完全本地运行,无需云端,无需 API 密钥。
 nao-sec/ramnit_traffic_parser
解析 Ramnit 的流量
 corelight/zeek-netsupport-detector
一个基于 Zeek 的 NetSupport 检测器。NetSupport 经常被攻击者在恶意软件中滥用。
 0x0allenace/windows-malware-behavioral-analysis
使用 FLARE-VM 和 REMnux 对模拟的多阶段 Windows 恶意软件样本进行行为恶意软件分析。以证据驱动的 DFIR 调查,包含 IOC 提取、MITRE ATT&CK 映射和检测工程。
 pugazhendii22/keepass-exfil-forensics
适用于 TryHackMe DFIR 挑战的网络取证 Writeup 及配套工具:从 PCAP 流量中逆向还原 hex→Base64→XOR 数据外泄链,然后利用 CVE-2023-32784 从进程内存转储中恢复 KeePass 主密码。
 kirkdjohnson/wireshark
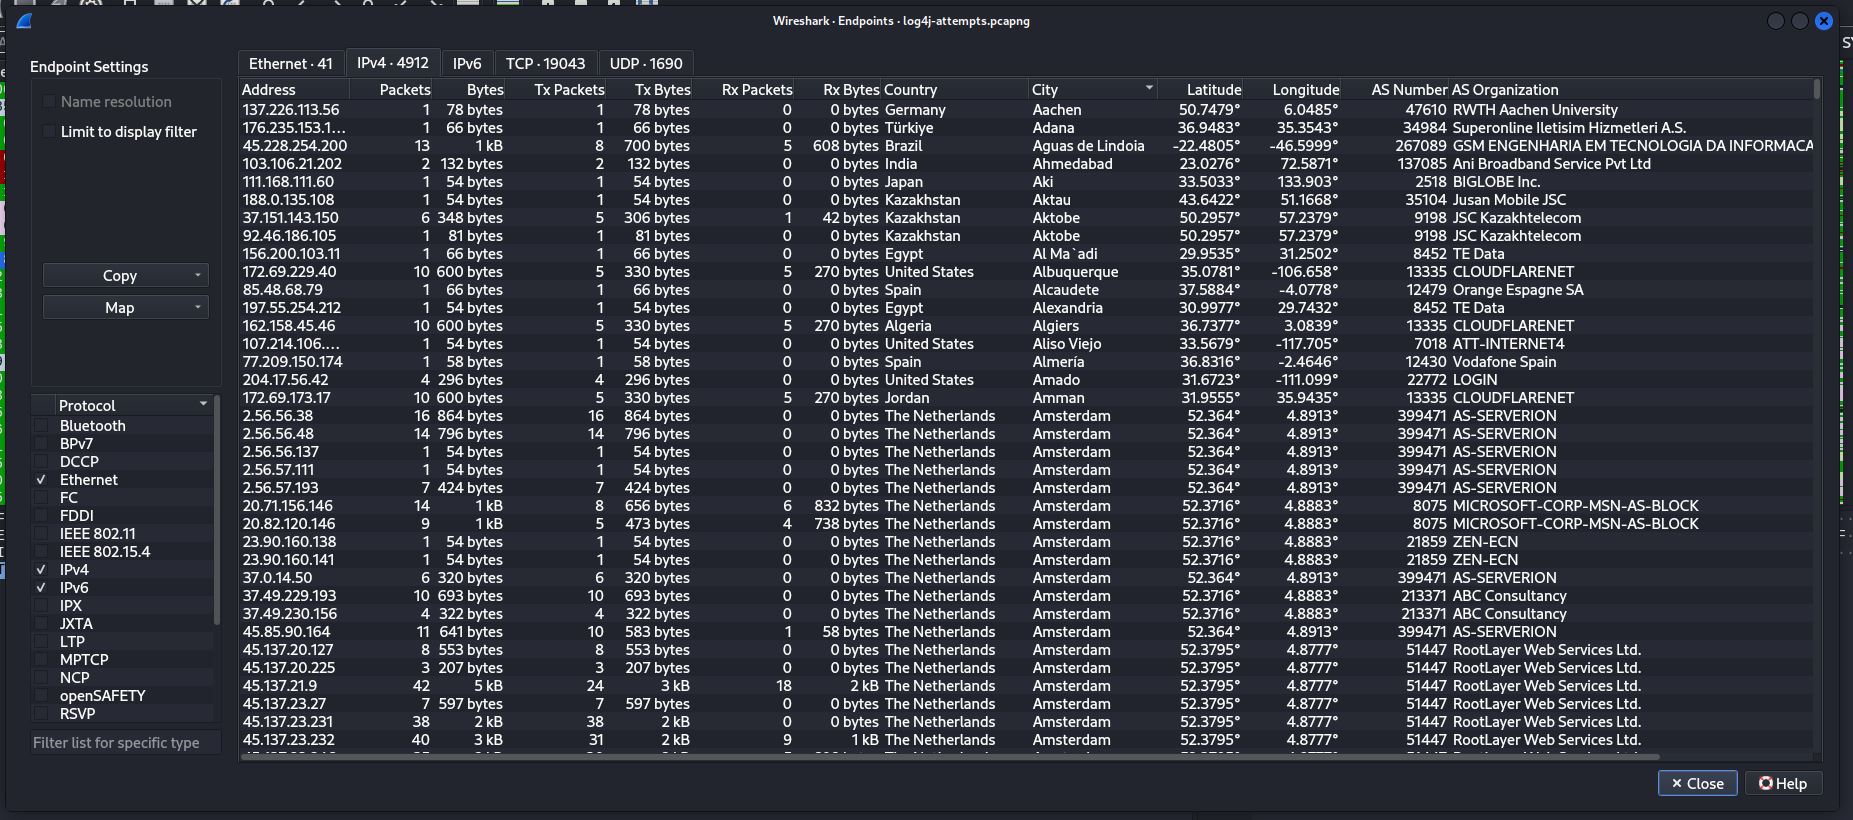
从malware-traffic-analysis.net下载了一个数据包捕获(.pcapng)文件,这是使用Log4J漏洞(CVE-2021-44228)对Web服务器进行攻击尝试的示例。我检查了与服务器通信的端点数量,并知道jnidi是该漏洞中的常见项,在明文文本中找到了它。
 zedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation
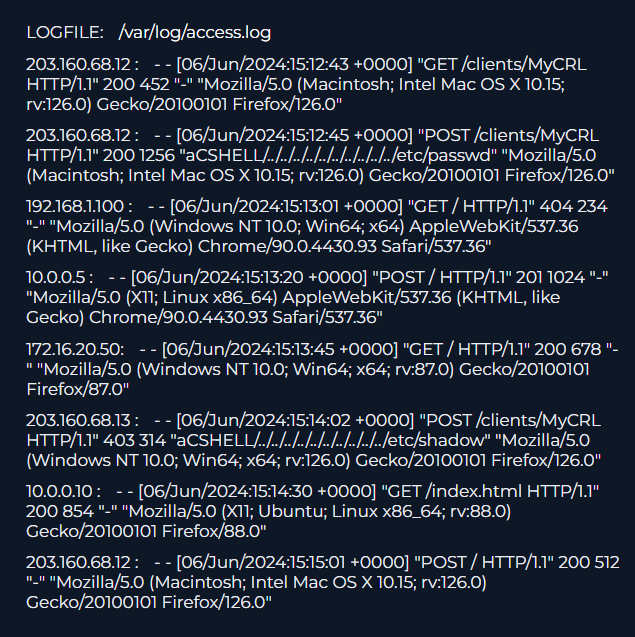
# 事件响应(IR)案例研究:针对 Check Point 安全网关上 CVE-2024-24919(任意文件读取)利用尝试的调查记录。包含全面的 SIEM 分析、防火墙日志、原始 Web 访问日志检查(`/var/log/access.log`)、IOC、MITRE ATT&CK…
 corelight/corelightforsplunk
用于集成和分析Corelight网络检测数据的Splunk应用,实现实时威胁狩猎和事件响应。
 opposum0112/decretum
面向安全研究人员的合约 LinkML 编译器
 aelshimony-cloud/openwire-cve-2023-46604-investigation
事件响应演练,分析通过 OpenWire 对 Apache ActiveMQ 的 CVE-2023-46604 漏洞利用,包括 PCAP 分析、IOC 识别以及反向 Shell 载荷提取。
 jhatchi/nexacorp-dfir-inc-2026-001
DFIR 调查 + 7 条针对模拟 NexaCorp 入侵的 Suricata 规则(vsftpd 2.3.4 CVE-2011-2523 + MITRE Caldera C2)。为期 4 天的单人任务(BeCode Brussels Mission 01)。54 页报告、10 项发现、7/7…








