#1
 mesquidar/adbsploit
一款基于Python的,通过ADB利用和管理Android设备的工具。
 xcodeon1/ipa-scope
用于iOS应用程序的静态分析工具,可提取链接、API密钥、子域名、二进制信息、链接库和字符串,以辅助移动渗透测试。
 fernandodruszcz/cve-2020-0418
针对CVE-2020-0418的Android APK漏洞利用生成器,通过修改AndroidManifest.xml生成两个APK变体以演示该漏洞。
 bomberfish/mandela-classic
由 CVE-2022-46689 驱动的 iOS 个性化应用。无需越狱。
 ginsudev/wdbfontoverwrite
用于在 iOS 上利用 CVE-2022-46689 覆盖字体的概念验证应用。
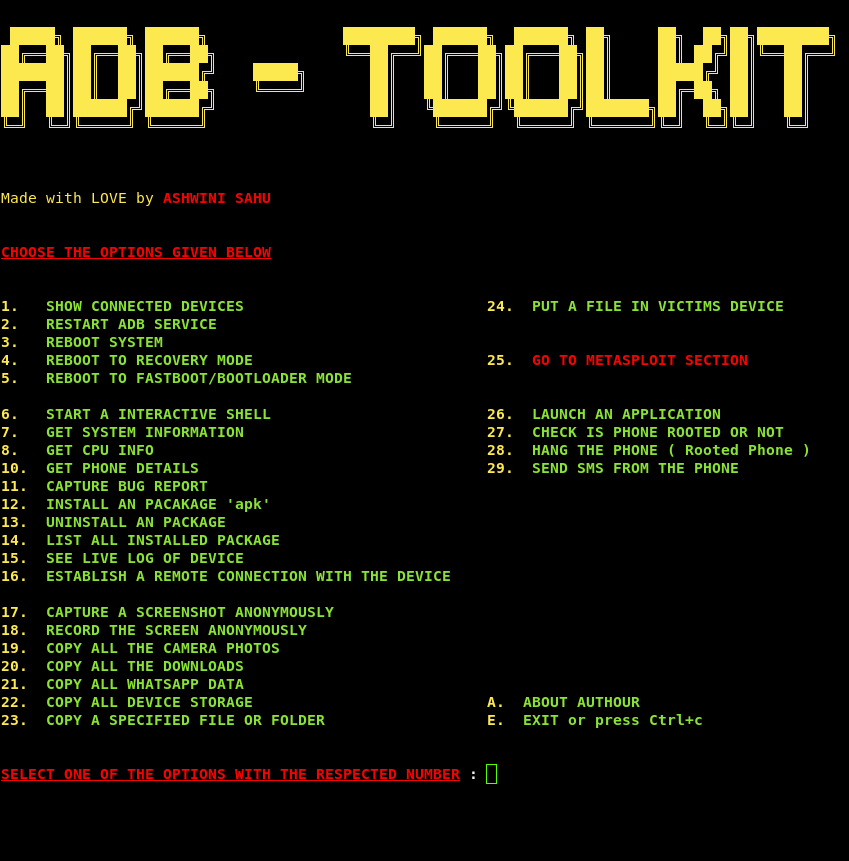 ashwin990/adb-toolkit
ADB-Toolkit V2 提供简便的 ADB 技巧,集众多功能于一体。尽情享受!
 owasp/igoat
OWASP iGoat - 一款用于iOS应用渗透测试与安全的学习工具,由Swaroop Yermalkar开发
 tanprathan/mobileapp-pentest-cheatsheet
移动应用渗透测试(Mobile App Pentest)速查表旨在提供针对特定移动应用渗透测试主题的高价值信息的简明集合。
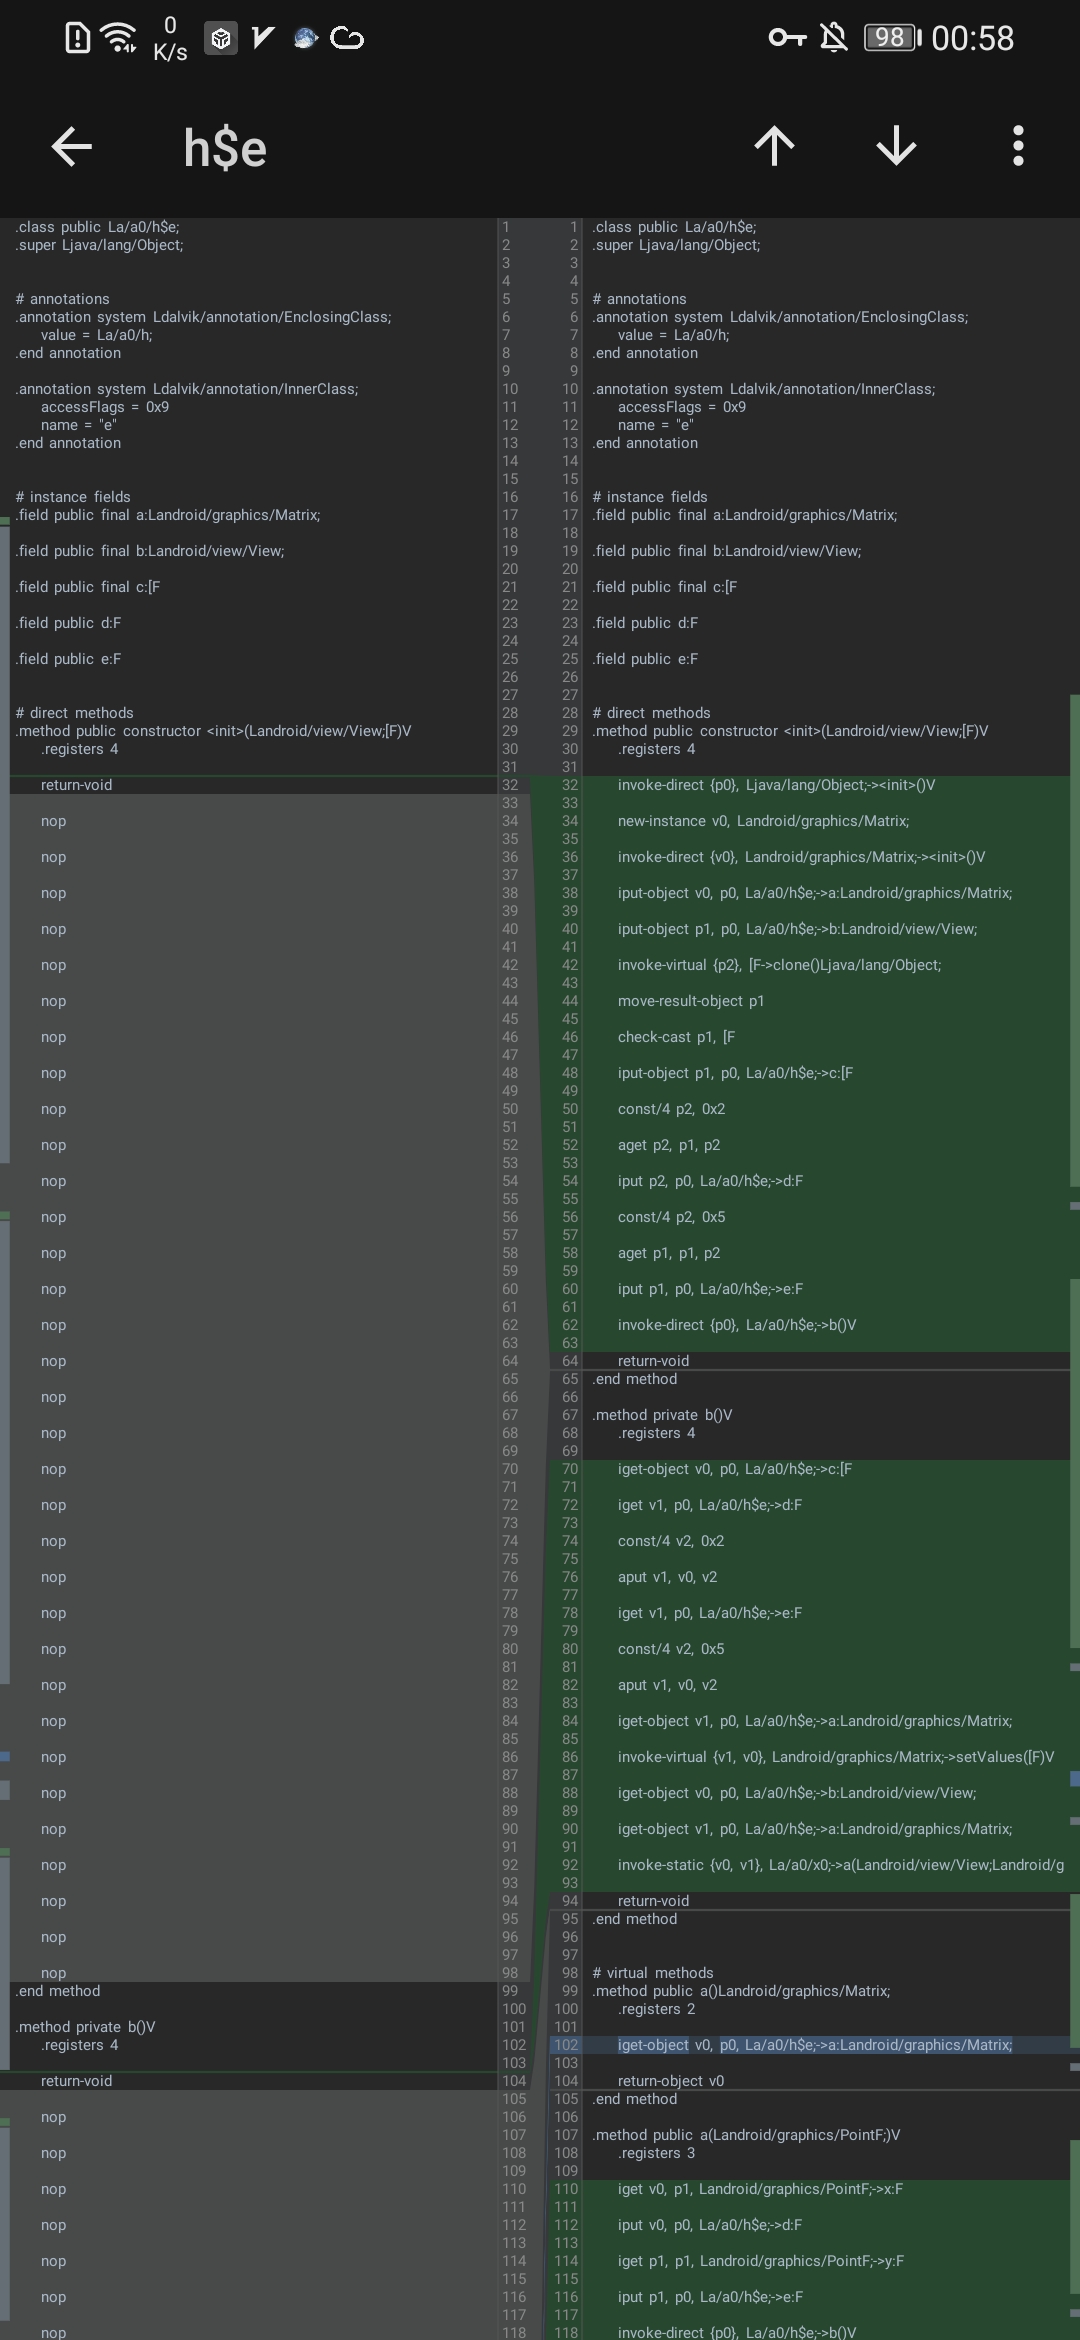 codinggay/blackdex
Android APK 解包器,可从 Android 5.0–12 上正在运行或已安装的应用中提取 DEX 文件,无需 root、Xposed 或 Frida,支持带指令修复的深度解包。
 harsh-bothra/securityexplained
# SecurityExplained SecurityExplained 是继之前的学习挑战系列 #Learn365 之后推出的新系列。该系列的目标是以多种格式创建信息内容,并与社区分享,以促进知识创造和学习。
 cy-clon3/awesome-ios-security
精选的 iOS 应用安全资源列表
 ratiros01/cve-2014-8609-exploit
CVE-2014-8609 的概念验证利用,展示了 Android 待定意图漏洞的利用,用于安全研究和移动应用测试。
 michalbednarski/organizertransaction
CVE-2021-39749 的 PoC,允许在 Android 12L Beta 上启动任意 Activity