#1

 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 diyiqiuye/cve-2025-21479-fx5p
Temporary root for OPPO Find X5 Pro (PFEM00) via CVE-2025-21479 + KernelSU LKM late-load (cloud-buildable)
 owasp/android-security-masterclass
OWASP 动手实践 Android 安全培训实验室,包含 78 个 MASVS/MASTG 模块,将存在漏洞的应用、安全应用和攻击者应用配对,以演示移动端弱点及其修复方法。
 aayushbankar/cve-2026-28576
CVE-2026-28576 的 PoC 与红队应用,该漏洞是 Android Contacts Provider 中的零权限 SQL 注入,可导致完整的联系人数据库泄露。
 deancyl/s9180-rootmygalaxy
RootMyGalaxy for Galaxy S23 Ultra SM-S9180 (FZG1) - temp root via CVE-2026-43499, KernelSU late-load, no partition flashing, no Knox
 danieldev23/frida-ssl-bypass
Frida 工具包,可绕过 Android 应用上的 SSL/TLS 证书固定,通过挂钩 Java TrustManager、OkHttp、Conscrypt 以及原生 OpenSSL/BoringSSL 层实现。
 rmdycz/k80pro-miro-cve-2026-64560
Device-bound CVE-2026-64560 adaptation for RedMi K80pro miro OS 3.0.304.0
 google/artemis
一个自然语言 Android 自动化代理,通过 ADB 驱动真实设备,捕获 Logcat 和屏幕截图,并为 AI IDE 和 CI 测试流水线暴露一个 MCP 服务器。
 vighnesh91/omnisec-hex
浏览器本地安全 monorepo,包含六个模块,用于移动端 APK/IPA 分诊、客户端 DAST 模糊测试、OSINT 目录、离线 AI 威胁评分以及网络端口/CSP 审计。
 cxlfhx/ghostlock-pfem10
GhostLock(CVE-2026-43499 / IonStack)针对 OPPO Find X5 Pro(PFEM10)的研究:漏洞利用链、进展、阻塞日志以及 OPPO 5 系列内核笔记
 imeiplus/galaxy-a37-root
Samsung Galaxy A37(A376BXXS4AZG4,内核 6.1.138-android14-11)的 CVE-2026-43499 漏洞利用载荷
 vighnesh91/ipaforge
Dependency-free Python CLI to unpack, inspect, edit, and rebuild iOS .ipa archives, converting plists and strings to XML while preserving Mach-O…
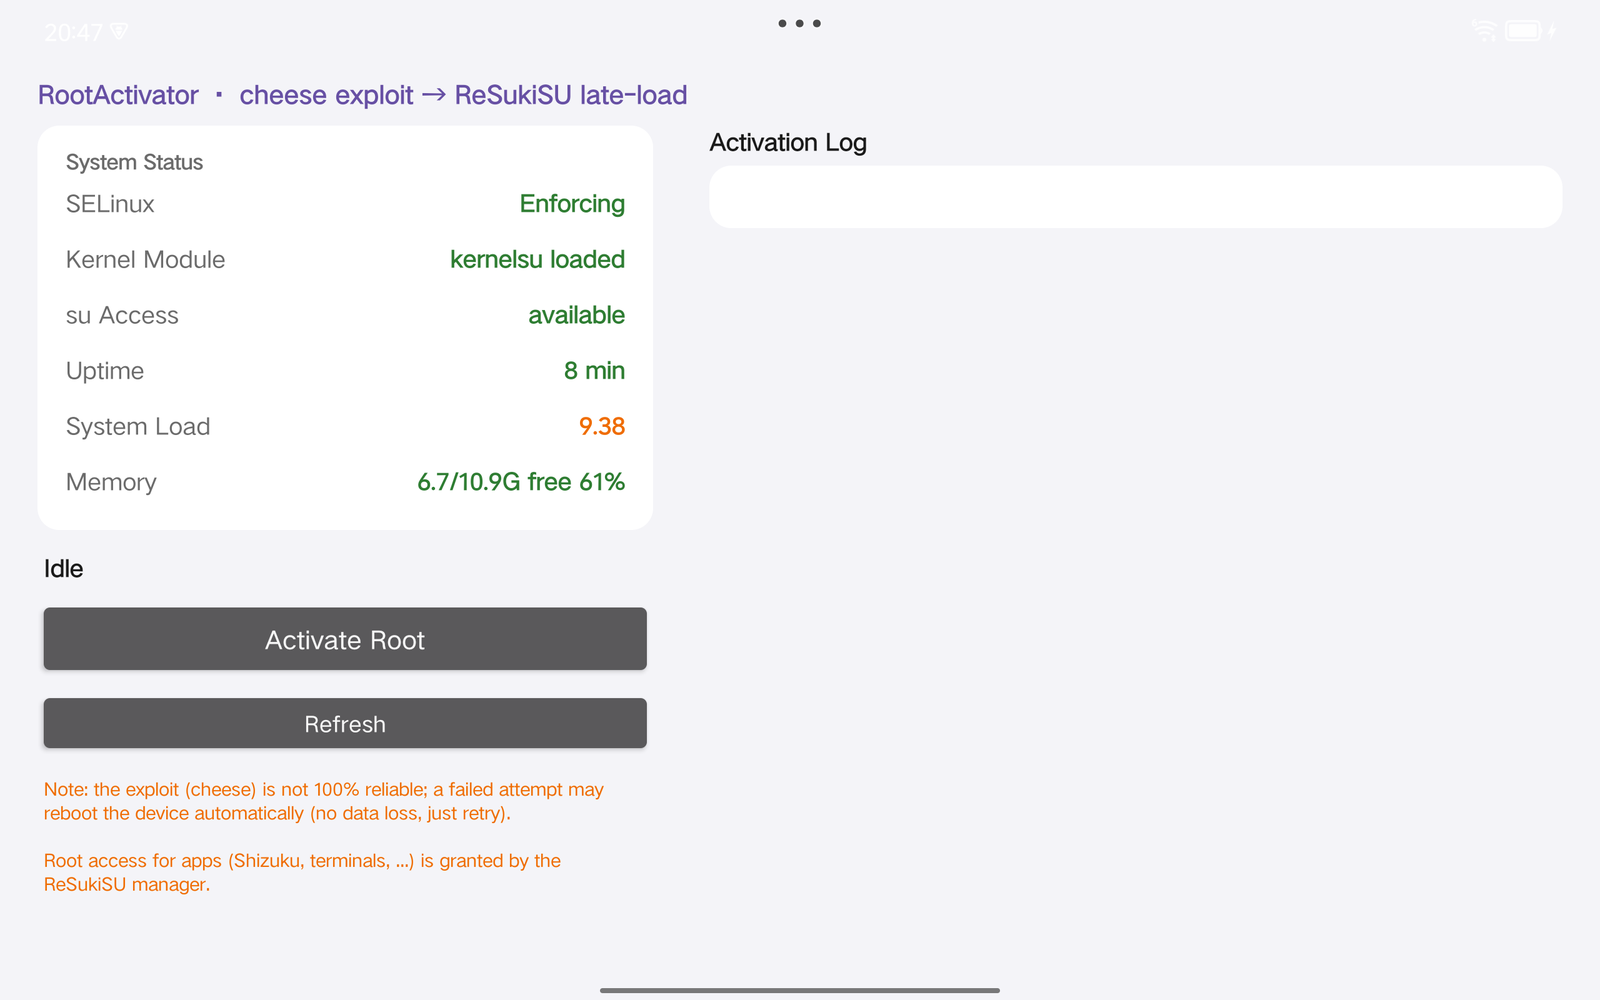 xjoker/lenovo_y700_tb320fc_on_cve-2025-21479
In-memory kernel privilege escalation for Lenovo Legion Y700 2023 (TB320FC) exploiting CVE-2025-21479, a Qualcomm Adreno GPU SMMU flaw, with ReSukiSU…
 redzrush101/zte-blade-v40-vita-unlock
Unlocking the ZTE Blade V40 Vita (P606F02 / Unisoc UMS9230 / UFS) bootloader via CVE-2022-38694 - Linux scripts, the FBE post-unlock hang fix, and…
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) app for the Galaxy S26 series
 hidayat-tanjung/cve-2026-65343-e7eb2ed
针对 CVE-2026-65343 的 PoC,这是一个 iOS 26.6 上的 AppleKeyStore 内核越界读取漏洞,可通过 DYLD_INTERPOSE ACM 句柄捕获,从沙盒应用泄露内核指针以绕过 KASLR。
 ymh001/meizu21-ghostlock-root
MEIZU 21 通过 CVE-2026-43499 和 KernelSU 延迟加载实现锁定引导加载程序下的运行时 root