


Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
内存取证 — 第 41 页 | Kitploit
分类

内存取证

用于分析RAM转储以查找正在运行的进程、网络连接和隐藏恶意软件的工具。

Kitploit 推荐

精选工具

10 已选择
volatility3 preview#1

volatility3

GitHubvolatilityfoundation/volatility3
4.3k1个月前
avml preview#3

avml

GitHubmicrosoft/avml
1.1k6天前
velociraptor preview#5

velociraptor

GitHubvelocidex/velociraptor
4.2k7小时49分前
LiME preview#6

LiME

GitHubjtsylve/lime
2.1k7个月前
community preview#7

community

GitHubvolatilityfoundation/community
3797年前
dwarf2json preview#8

dwarf2json

GitHubvolatilityfoundation/dwarf2json
1642年前
dissect preview#9

dissect

GitHubfox-it/dissect
1.1k17天前
flare-floss preview#10

flare-floss

GitHubmandiant/flare-floss
4.1k27天前
capa preview#11

capa

GitHubmandiant/capa
6.1k8天前
yara-x preview#12

yara-x

GitHubvirustotal/yara-x
1.2k13小时25分前
最新相关性最受欢迎最近更新
783 结果
cve-2018-12798 preview

cve-2018-12798

GitHubsandi-go/cve-2018-12798

CVE-2018-12798 的概念验证漏洞利用程序,该漏洞是 Adobe Acrobat Reader 中的一个堆溢出漏洞,可通过恶意 PDF 文件实现远程代码执行。

memory-forensicsvulnerability-analysisexploitation+2
7年前
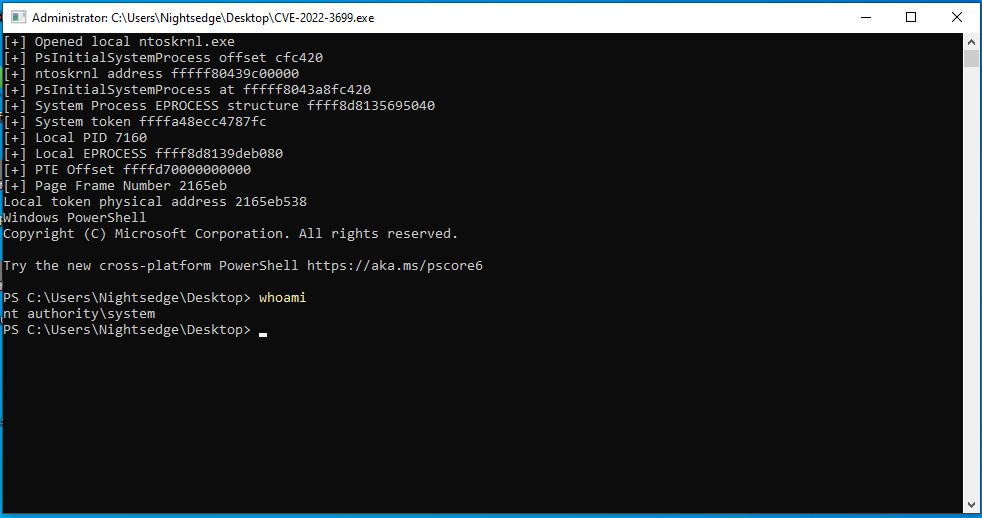
CVE-2022-3699 preview

CVE-2022-3699

GitHubeap2468/cve-2022-3699

CVE-2022-3699 的概念验证漏洞利用代码
privilege-escalationmemory-forensicsvulnerability-analysis+2
2年前
KeePass-dump-py preview

KeePass-dump-py

GitHubhau-zy/keepass-dump-py

使用Python重写原始KeePass 2.X主密码转储器(CVE-2023-32784)的概念验证代码。
memory-forensicspassword-attacksvulnerability-analysis+1
3年前
CVE-2015-7547 preview

CVE-2015-7547

GitHubbabykillerblack/cve-2015-7547

glibc getaddrinfo 基于栈的缓冲区溢出
memory-forensicsvulnerability-analysiscode-analysis+2
10年前
cve-2018-17182 preview

cve-2018-17182

GitHubjedai47/cve-2018-17182

针对CVE-2018-17182的概念验证漏洞利用程序,该漏洞是Linux内核mm子系统中的一个释放后使用(use-after-free)漏洞,通过VMA操纵和缓存槽位破坏来演示权限提升。

memory-forensicsvulnerability-analysisexploitation+2
3年前
CVE-2023-32784 preview

CVE-2023-32784

GitHubdawnl3ss/cve-2023-32784

检索 KeePass 数据库(版本 <= 2.53.1)的主密码
password-crackingmemory-forensicsvulnerability-analysis+2
3年前
CVE-2020-1206 preview

CVE-2020-1206

GitHubdatntsec/cve-2020-1206

CVE-2020-1206(SMBleed)漏洞的技术分析,该漏洞是Windows SMBv3中的内核信息泄露漏洞,包括未认证的内存泄漏预言机以及结合SMBGhost实现远程代码执行(RCE)的利用技术。
memory-forensicsvulnerability-analysisexploitation+3
5年前
CVE-2024-44947 preview

CVE-2024-44947

GitHubabdurahmon3236/cve-2024-44947

Linux 内核 FUSE 信息泄露(CVE-2024-44947)的概念验证漏洞利用,演示通过 mmap 进行超出 EOF 的内存泄露,并包含内存转储分析。

memory-forensicsvulnerability-analysisexploitation+2
2年前
CVE-2023-28753 preview

CVE-2023-28753

GitHubpingjuiliao/cve-2023-28753

攻破 netconsd

memory-forensicsvulnerability-analysisexploitation+3
2年前
CVE-2021-21017 preview

CVE-2021-21017

GitHubtzwlhack/cve-2021-21017

CVE-2021-21017的概念验证漏洞利用程序,该漏洞为Adobe Reader中的类型混淆,导致越界读取和堆溢出,附带技术分析与检测指南。

memory-forensicsvulnerability-analysisexploitation+2
5年前
CVE-2017-16995 preview

CVE-2017-16995

GitHubanldori/cve-2017-16995

CVE-2017-16995 Linux POC

memory-forensicsvulnerability-analysisexploitation+1
3年前
CVE-2014-1773 preview

CVE-2014-1773

GitHubday6reak/cve-2014-1773

CVE-2014-1773 的技术分析,该漏洞是 Internet Explorer 的 MSHTML 引擎中的堆损坏漏洞,包含详细的崩溃调用堆栈、反汇编以及用于漏洞利用的堆操作技术。

memory-forensicsvulnerability-analysisexploitation+3
11年前
CVE-2017-16994 preview

CVE-2017-16994

GitHubjedai47/cve-2017-16994

Linux内核本地权限提升漏洞利用程序,针对CVE-2017-16994,利用空指针解引用和mmap_min_addr绕过实现root shell。

privilege-escalationmemory-forensicsexploitation+2
2年前
cve-2018-8389 preview

cve-2018-8389

GitHubsandi-go/cve-2018-8389

针对CVE-2018-8389的技术分析与概念验证,这是Internet Explorer的jscript.dll中的一个释放后使用漏洞,允许通过精心构造的ActiveXObject调用实现远程代码执行。

memory-forensicsvulnerability-analysisexploitation+2
7年前
cve-2022-22555 preview

cve-2022-22555

GitHubcolaoo123/cve-2022-22555

针对 CVE-2022-22555 的漏洞利用程序,该漏洞是 Linux 内核中的堆缓冲区溢出漏洞,可实现本地权限提升。包含概念验证(PoC)代码和利用细节。

memory-forensicsvulnerability-analysisexploitation+2
2年前
CVE-2019-11933 preview

CVE-2019-11933

GitHubnatleoj/cve-2019-11933

WhatsApp媒体选择器中的堆损坏

android-securitymemory-forensicsvulnerability-analysis+3
6年前
CVE-2019-19012 preview

CVE-2019-19012

GitHubtarantula-team/cve-2019-19012

Oniguruma 6.x(6.9.4_rc2 之前版本)中 regexec.c 文件的 search_in_range 函数存在整数溢出,导致越界读取。

memory-forensicsvulnerability-analysisexploitation+3
7年前
CVE-2014-4140 preview

CVE-2014-4140

GitHubday6reak/cve-2014-4140

CVE-2014-4140 的技术笔记与调试器分析,这是 MSHTML 中 CHtmRootParseCtx::AddText 的一个释放后使用漏洞,可导致 Internet Explorer 中的远程代码执行。


memory-forensicsvulnerability-analysisexploitation+3
11年前
上一页1…404142…44下一页







