#1

 jtsylve/lime
用于从 Linux 和 Android 设备获取易失性内存的内核模块,可生成具备取证可靠性的内存捕获,并保存到磁盘或通过网络传输。
 parrotsec/mimikatz
用于从内存中提取 Windows 凭据(密码、哈希、Kerberos 票据)并执行哈希传递(Pass-the-Hash)、票据传递(Pass-the-Ticket)和黄金票据(Golden Ticket)攻击的工具。
 tclahr/uac
一款便携、无依赖的事件响应工具,可自动化从类Unix系统中收集取证产物,包括内存获取、进程哈希以及通过可自定义的YAML配置文件创建主体文件。
 fox-it/dissect
Dissect 是一个数字取证与事件响应框架及工具集,由 Fox-IT(NCC Group 旗下)开发,可让您快速访问和分析来自各种磁盘和文件格式的取证痕迹。
 microsoft/avml
用于取证和应急响应的便携式 Linux 内存采集工具,可捕获与 LiME 兼容的内存镜像,并支持可选压缩与远程流式传输。
 paboldin/meltdown-exploit
Meltdown 漏洞利用 PoC
 qi4l/jyso
双用途JNDI注入与Java反序列化利用框架,具备针对WAF、RASP及高版本JDK的高级绕过能力。支持内存马注入、序列化载荷生成以及MSF/CS集成。
 mmozeiko/aes-finder
用于在运行进程中查找AES密钥的工具
 carmaa/inception
Inception 是一种利用基于 PCI 的 DMA 的物理内存操作和黑客工具。该工具可以通过 FireWire、Thunderbolt、ExpressCard、PC Card 以及任何其他 PCI/PCIe 接口进行攻击。
 azr43lkn1ght/dfir-labs
动手实践的DFIR挑战,涵盖数字取证、事件响应、恶意软件分析与威胁狩猎,包含CTF风格的标志和真实世界场景。
 dump-guy/malware-analysis-and-reverse-engineering
我公开的一些恶意软件分析与逆向工程。
 mattifestation/powershellarsenal
一个专注于逆向工程的 PowerShell 模块
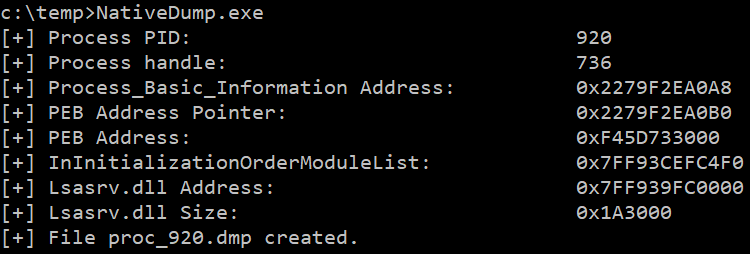 ricardojoserf/nativedump
使用纯NTAPI函数手工制作Minidump文件来转储lsass(不使用MiniDumpWriteDump!!!)
 joe-desimone/mongobleed
CVE-2025-14847的概念验证漏洞利用,这是MongoDB zlib解压缩漏洞,通过精心构造的BSON文档泄露未初始化的服务器内存。
 lem0nsec/shellghost
一种基于内存的逃避技术,使shellcode从进程启动到结束都不可见。