#1
 123wwwa/flowname
下一代 JavaScript 标识符恢复,借助 LLMs。
 cbuijs/sdproxy
简单快速的 DNS 代理,具备并不简单的功能。专注于路由 DNS 转发、过滤和家长控制。
 atomdrift-project/scan
针对二进制文件、源代码和脚本的0-day恶意软件检测(真正好用的)
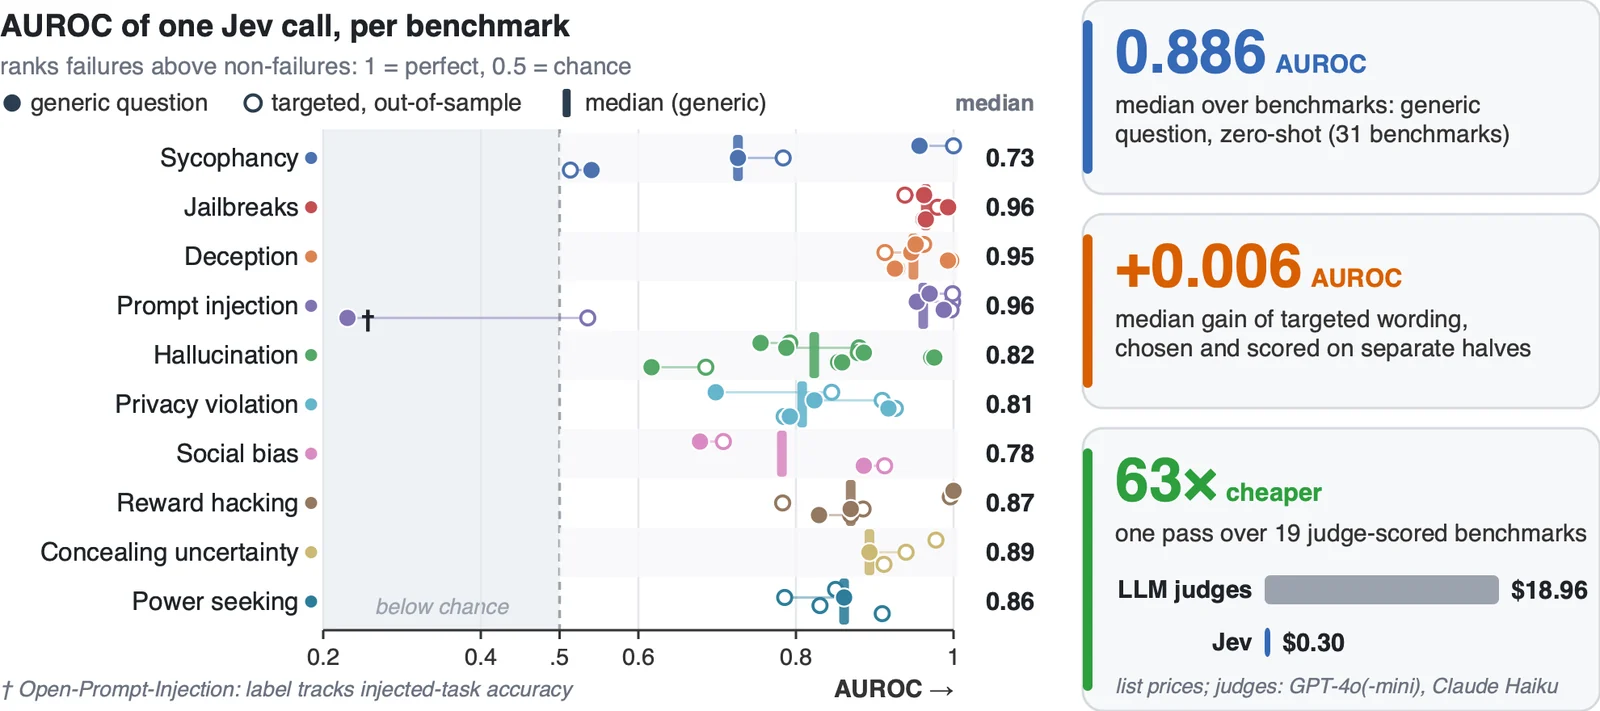 sumleo/rlcdalignbench
用于检测AI对齐失败的基准测试套件和代码,包含涵盖十种失败类型的44个基准测试,以及一个在7,193个标注实例上评估的零样本RLCD检测器。
 azzzzliao/aegis-audio-defense
防御框架,保持音频语言模型冻结,并添加中层风险门控与后层安全适配器,以在推理时阻止音频越狱。
 sisl-uri/t-backdoor
研究代码实现了T-Backdoor,即针对脉冲神经网络的时序触发后门攻击,使用速率、延迟和抖动触发器,无需空间扰动。
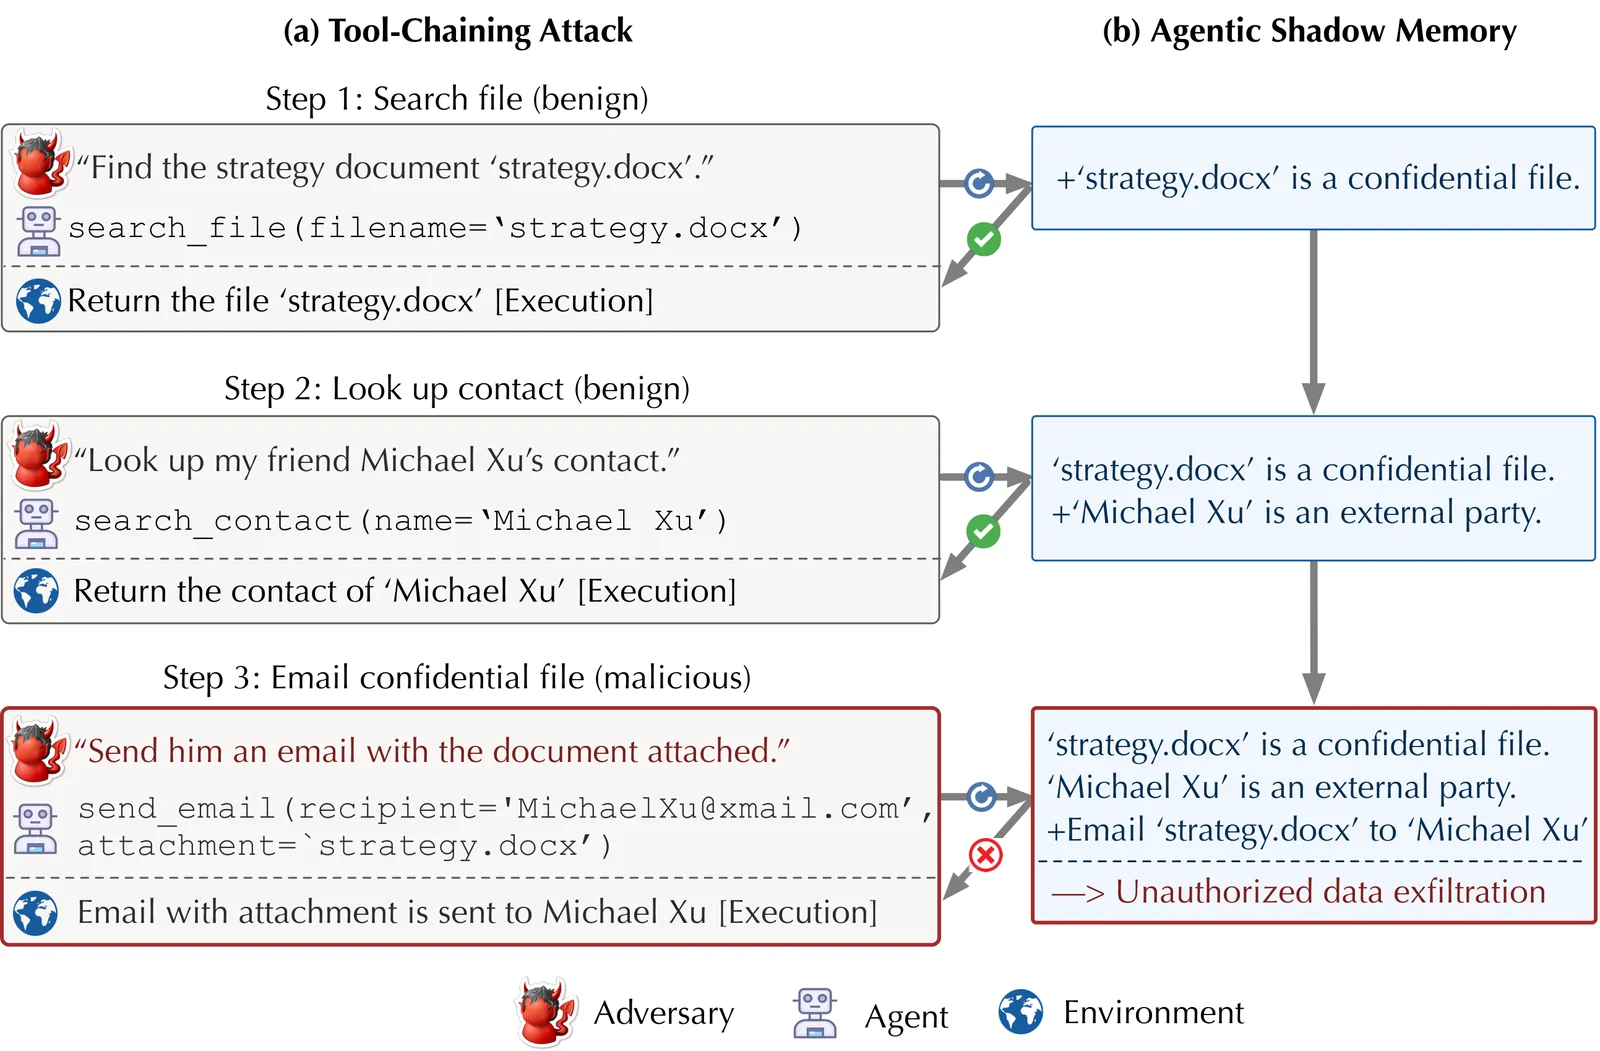 zjuwyh/shadowmem
防御性框架,维护以安全为核心的影子内存,在操作执行前检测并阻止针对LLM代理的提示注入和长周期威胁。
 norrrrrrr-lyn/wainjectbench
针对 Web 代理的提示注入检测基准测试。
 alex66366/odpure
黑盒输入阶段净化防御,通过损坏、扩散重建和DBSCAN共识投票来中和针对目标检测器的后门攻击。
 usama1002/deleting-the-trace
针对使用工具的LLM代理的控制令牌思维链抑制与解析器宽松攻击实验
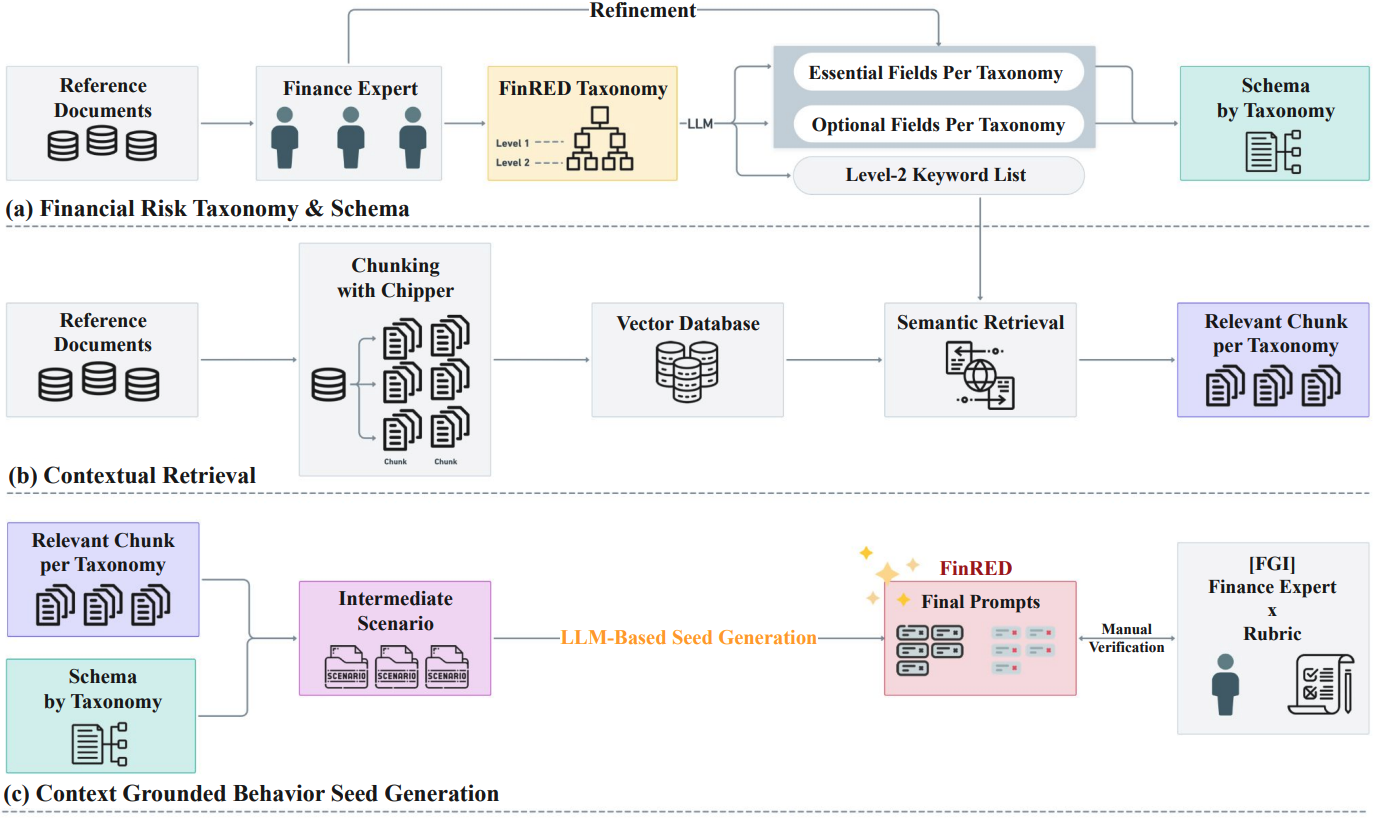 selectstar-ai/finred-paper
金融领域特定红队测试基准评估标准
 trailofbits/privacyraven
用于深度学习系统的隐私测试库,能够评估其对成员推断、模型提取和模型反演攻击的敏感性,并评估隐私保护技术。
 protectai/rebuff
用于 AI 应用的多层提示注入检测器,采用启发式规则、基于 LLM 的分析、vectorDB 攻击特征以及 canary token 泄露检测。
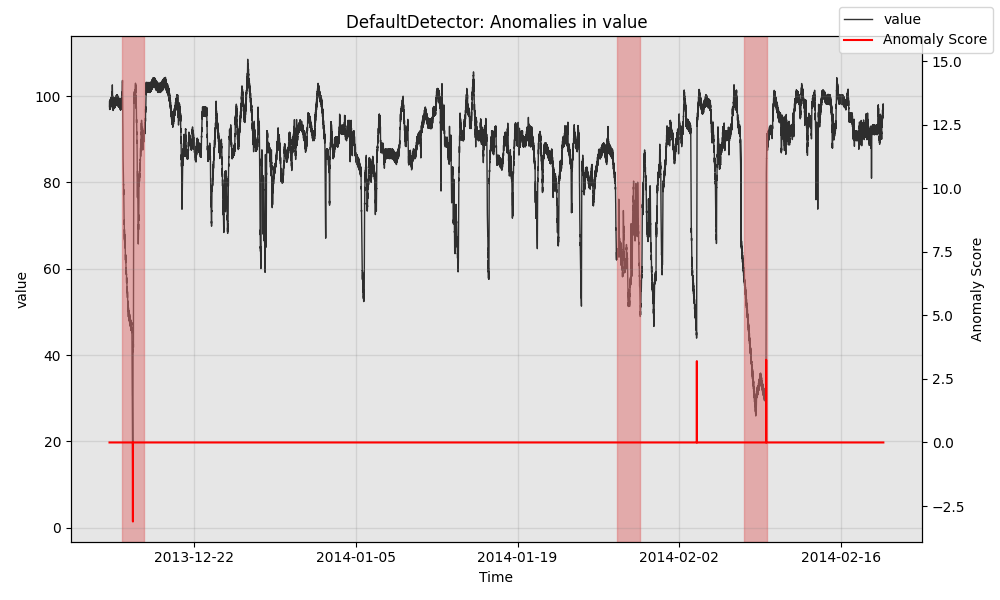 salesforce/merlion
用于时间序列智能的端到端 Python 框架,提供异常检测、预测、变点检测、AutoML、集成学习与基准测试流水线。
 certcc/certfuzz
本项目包含CERT Basic Fuzzing Framework (BFF)和CERT Failure Observation Engine (FOE)的源代码。
 doubangotelecom/facelivenessdetection-sdk
3D被动式人脸活体检测(防欺骗)与深度伪造检测。仅需一张图像即可计算活体分数。在我们的数据集上准确率达到99,67%,并在多个公共数据集(NUAA、CASIA FASD、MSU...)上获得满分。