#1
 bkcs-hust/lstm-mi
一个基于LSTM的框架,用于处理DGA僵尸网络检测中的多类别不平衡问题。
 cysecbench/dataset
用于基准测试大型语言模型的基于生成式 AI 的网络安全焦点提示数据集
 arpsyndicate/suricata-vedas
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs
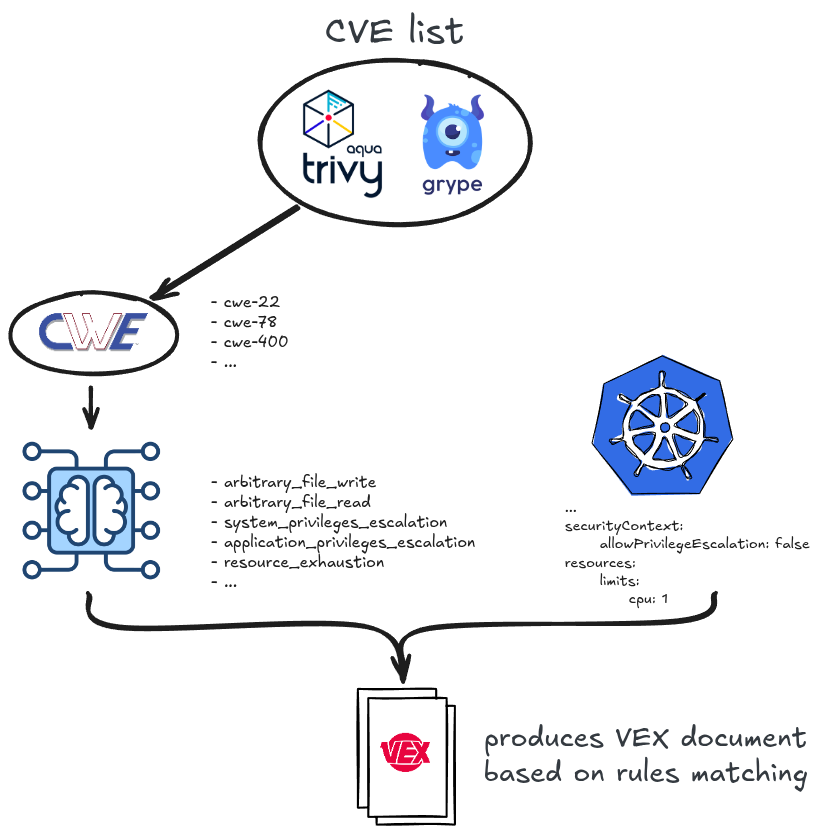 alegrey91/vex8s
将Kubernetes上下文应用于扫描以抑制漏洞
 ait-aecid/rootkit-detection-ebpf-time-trace
通过分析内核函数执行时间的变化来检测rootkit文件隐藏活动。
 secml/secml
一个用于安全且可解释机器学习的Python库 文档可访问 @ https://secml.gitlab.io 在Twitter上关注我们 @ https://twitter.com/secml_py
 gherardofiori/maliciousbrowserextensions
本仓库是在我对恶意浏览器扩展进行研究后创建的,将许多其他人的工作和新闻文章汇集到了一处。仓库中的 CRX 文件用于训练 ExterminAI 背后的 AI 模型。我希望这能让其他人探索恶意浏览器扩展的世界及其行为!
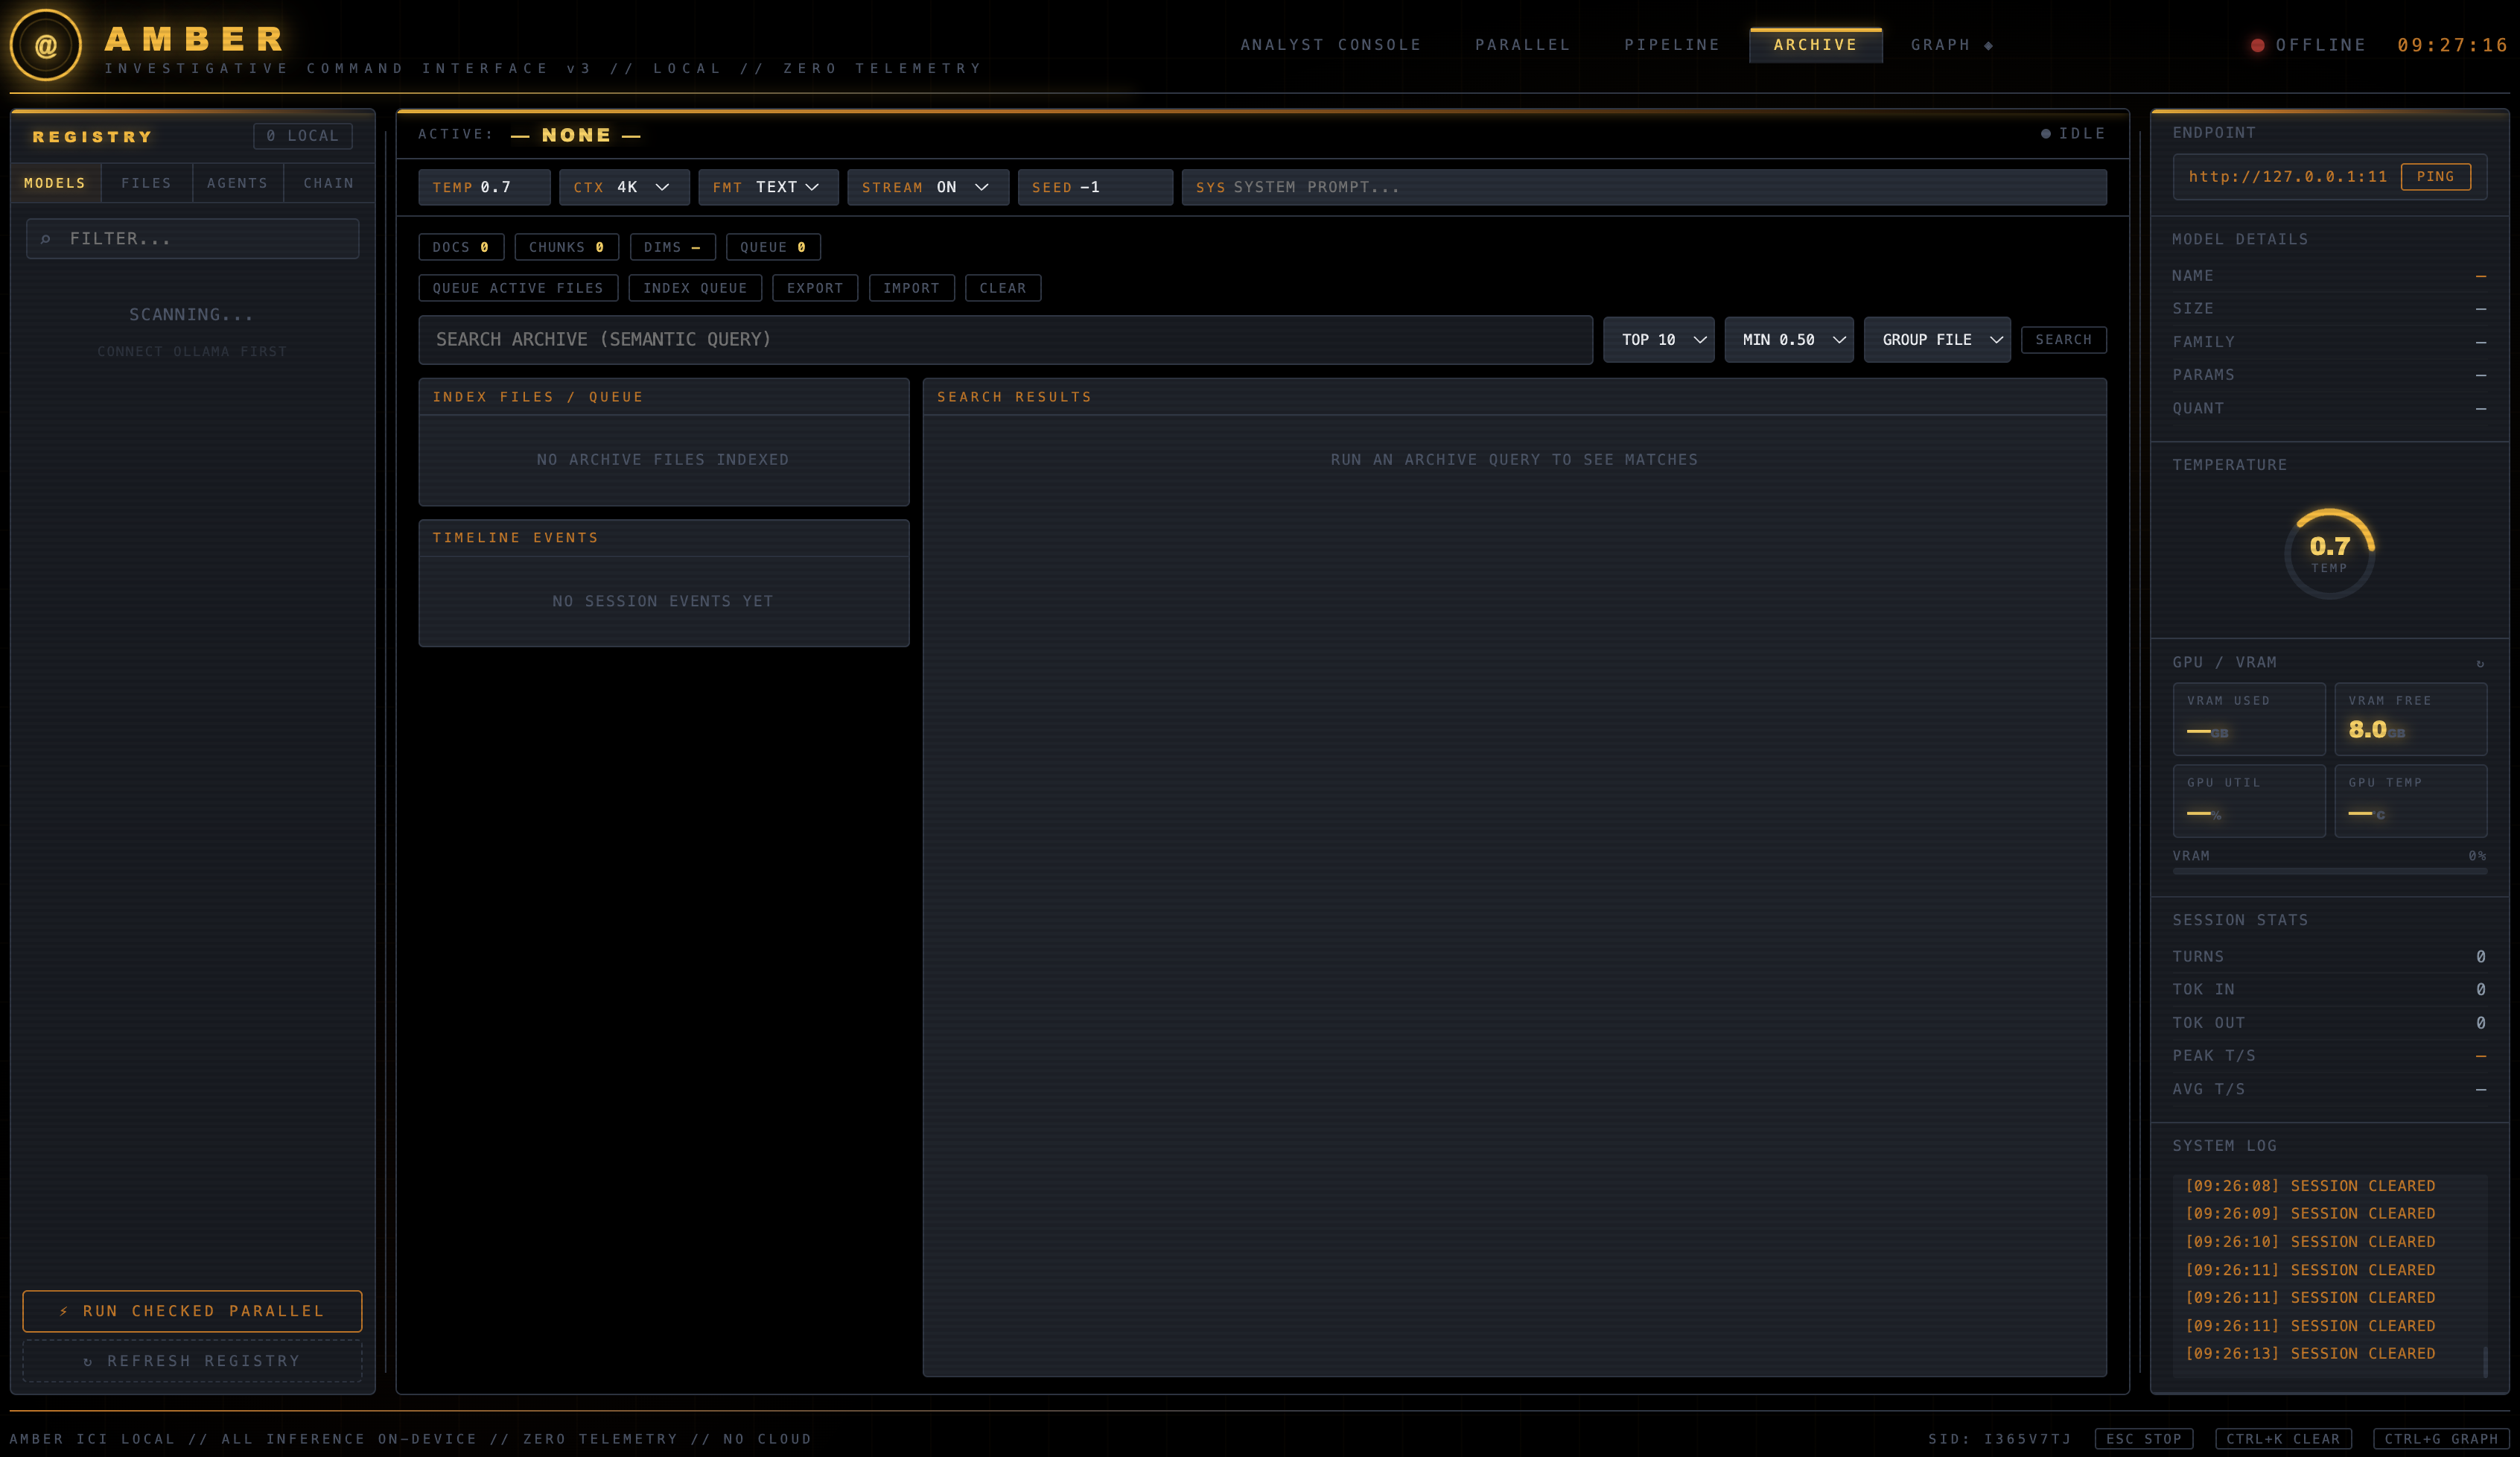 gs-ai/amber-ici
AMBER ICI v5: local-first Ollama investigative command center with case-scoped evidence, agent chains, hybrid retrieval, streaming analysis, graph…
 chris1sflaggin/lcsajdump
一种基于机器学习的图驱动多架构ROP Gadget检测方法
 cookiengineer/exocomp
面向 Go 的自托管多智能体环境,配备由 LLM 驱动的渗透测试智能体(exploiter、reverser、threathunter、webscanner),通过受监督的任务队列自动化漏洞发现、漏洞利用开发与代码分析。
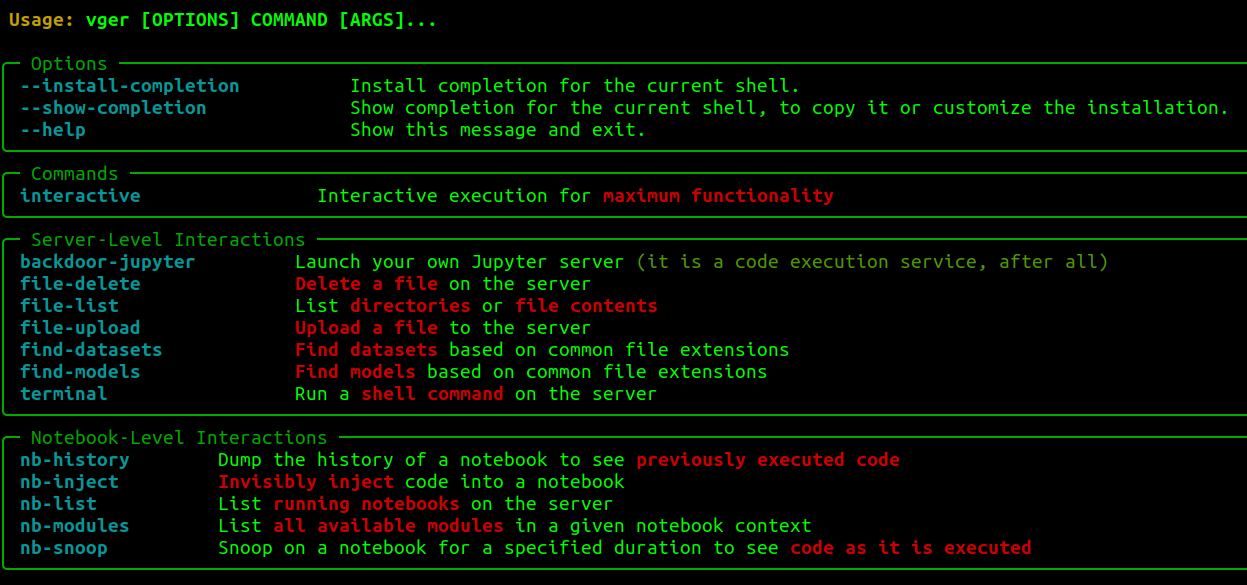 josephtlucas/vger
用于与经过身份验证的Jupyter实例交互的交互式CLI应用程序。
 camp0/aiengine
可编程数据包检测引擎,具备NIDS、DNS分类、频率分析和自动正则表达式生成功能。支持Python/Ruby/Java/Lua绑定,可与数据库及其他安全工具集成。
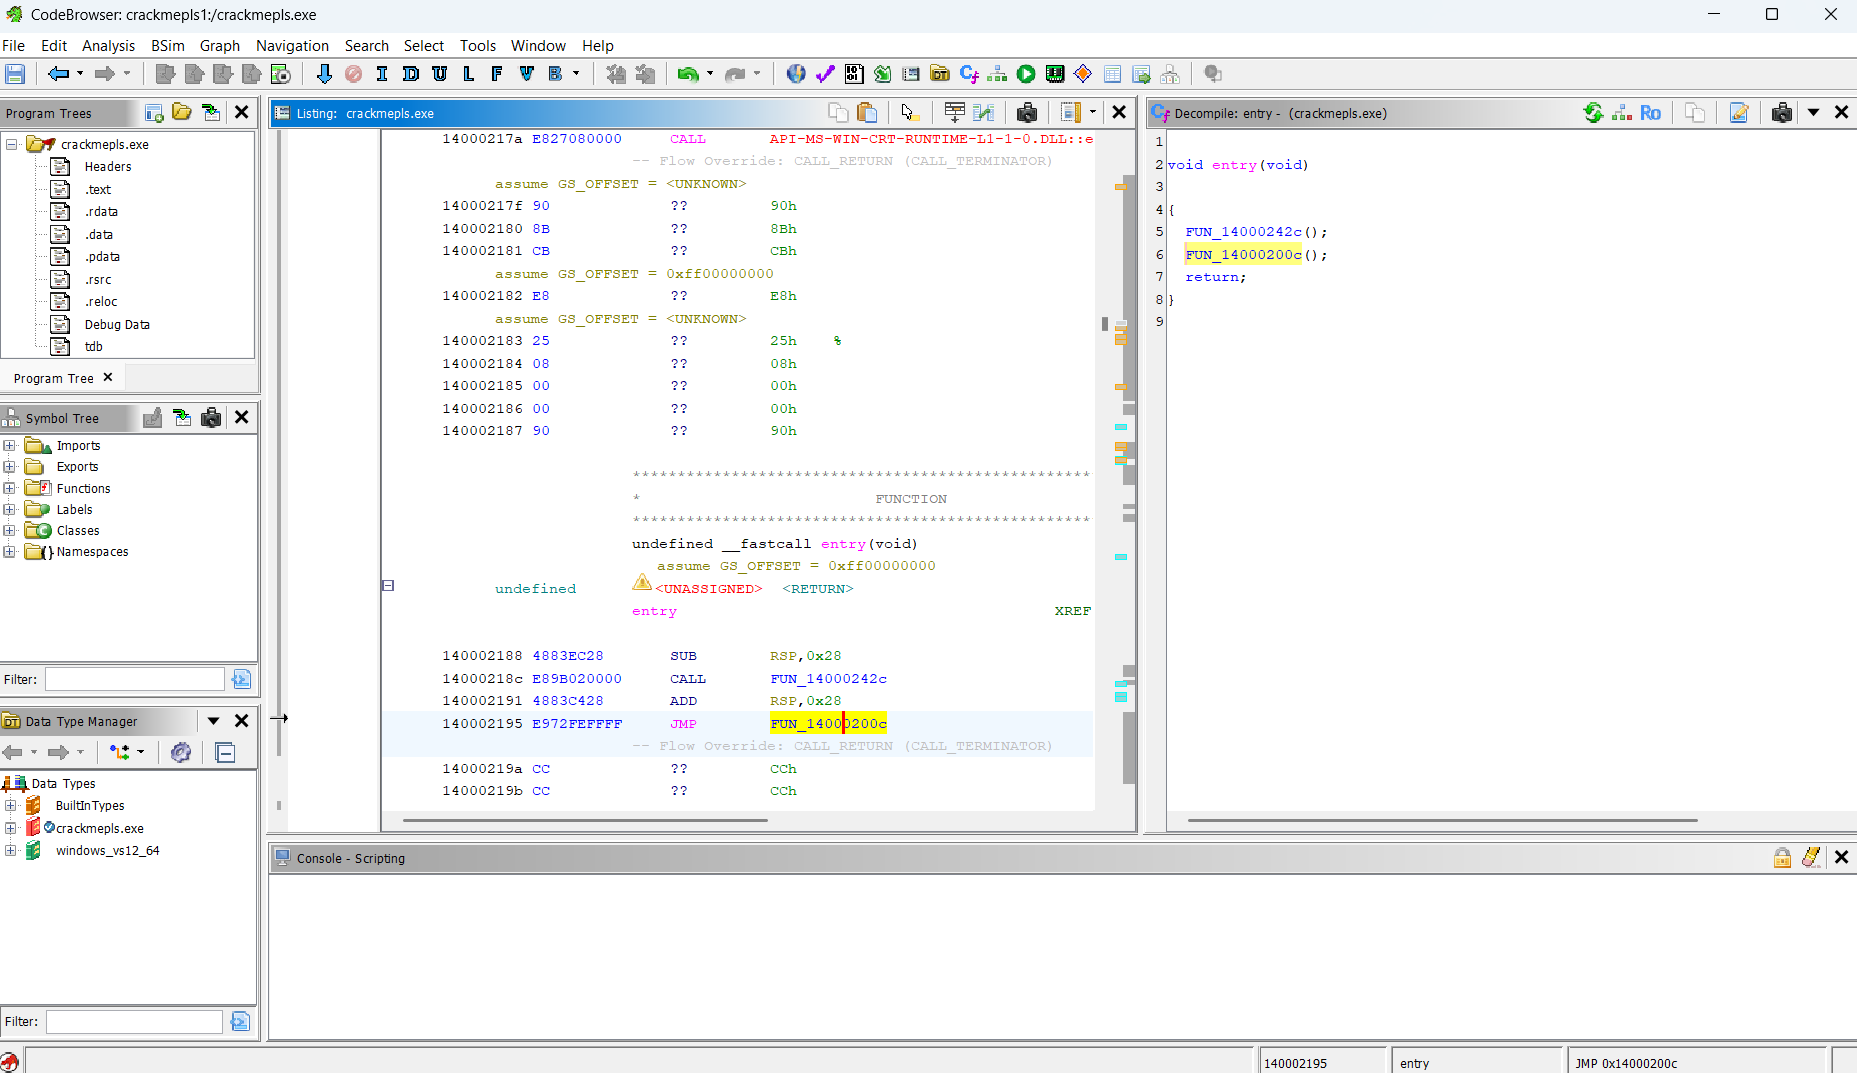 markoglasgow/gemma_crackme_tutorial
使用Google Gemma 4 E4B本地AI模型对Windows crackme进行逆向工程的逐步教程,包括本地推理设置和自动函数/变量重命名。