
 #1
 pranshuchittora/simvyn
Universal mobile devtool for Agents & Humans - control iOS Simulators, Android Emulators, and real devices from a single dashboard and…
 r3nzsec/irflow-timeline
DFIR macOS 时间线分析 —— 基于 SQLite 的查看器,支持 CSV、TSV、XLSX、EVTX、Plaso、$MFT 和 $J 文件,具备 AI 工件分析、AI 秘密搜索、进程检查、横向移动追踪、持久化检测和 VirusTotal 增强功能。
 aker-gateway/aker
SSH堡垒机/跳板机/跳转服务器
 securityclaw/securityclaw
一个模块化、基于技能的自主安全运营中心(SOC)代理,用于监控OpenSearch/Elasticsearch数据,构建基于RAG的行为记忆,并使用LLMs验证实时异常。
 sigmahq/sigma-cli
基于 pySigma 的 Sigma 命令行界面
 trustedsec/artillery
开源蓝队工具,通过多种主机和网络防御与检测方法保护 Linux 和 Windows 系统。
 fenkohq/dnsmonster
被动DNS捕获与监控工具包
 mthcht/threathunting-keywords
威胁狩猎会话关键词与工件精选列表
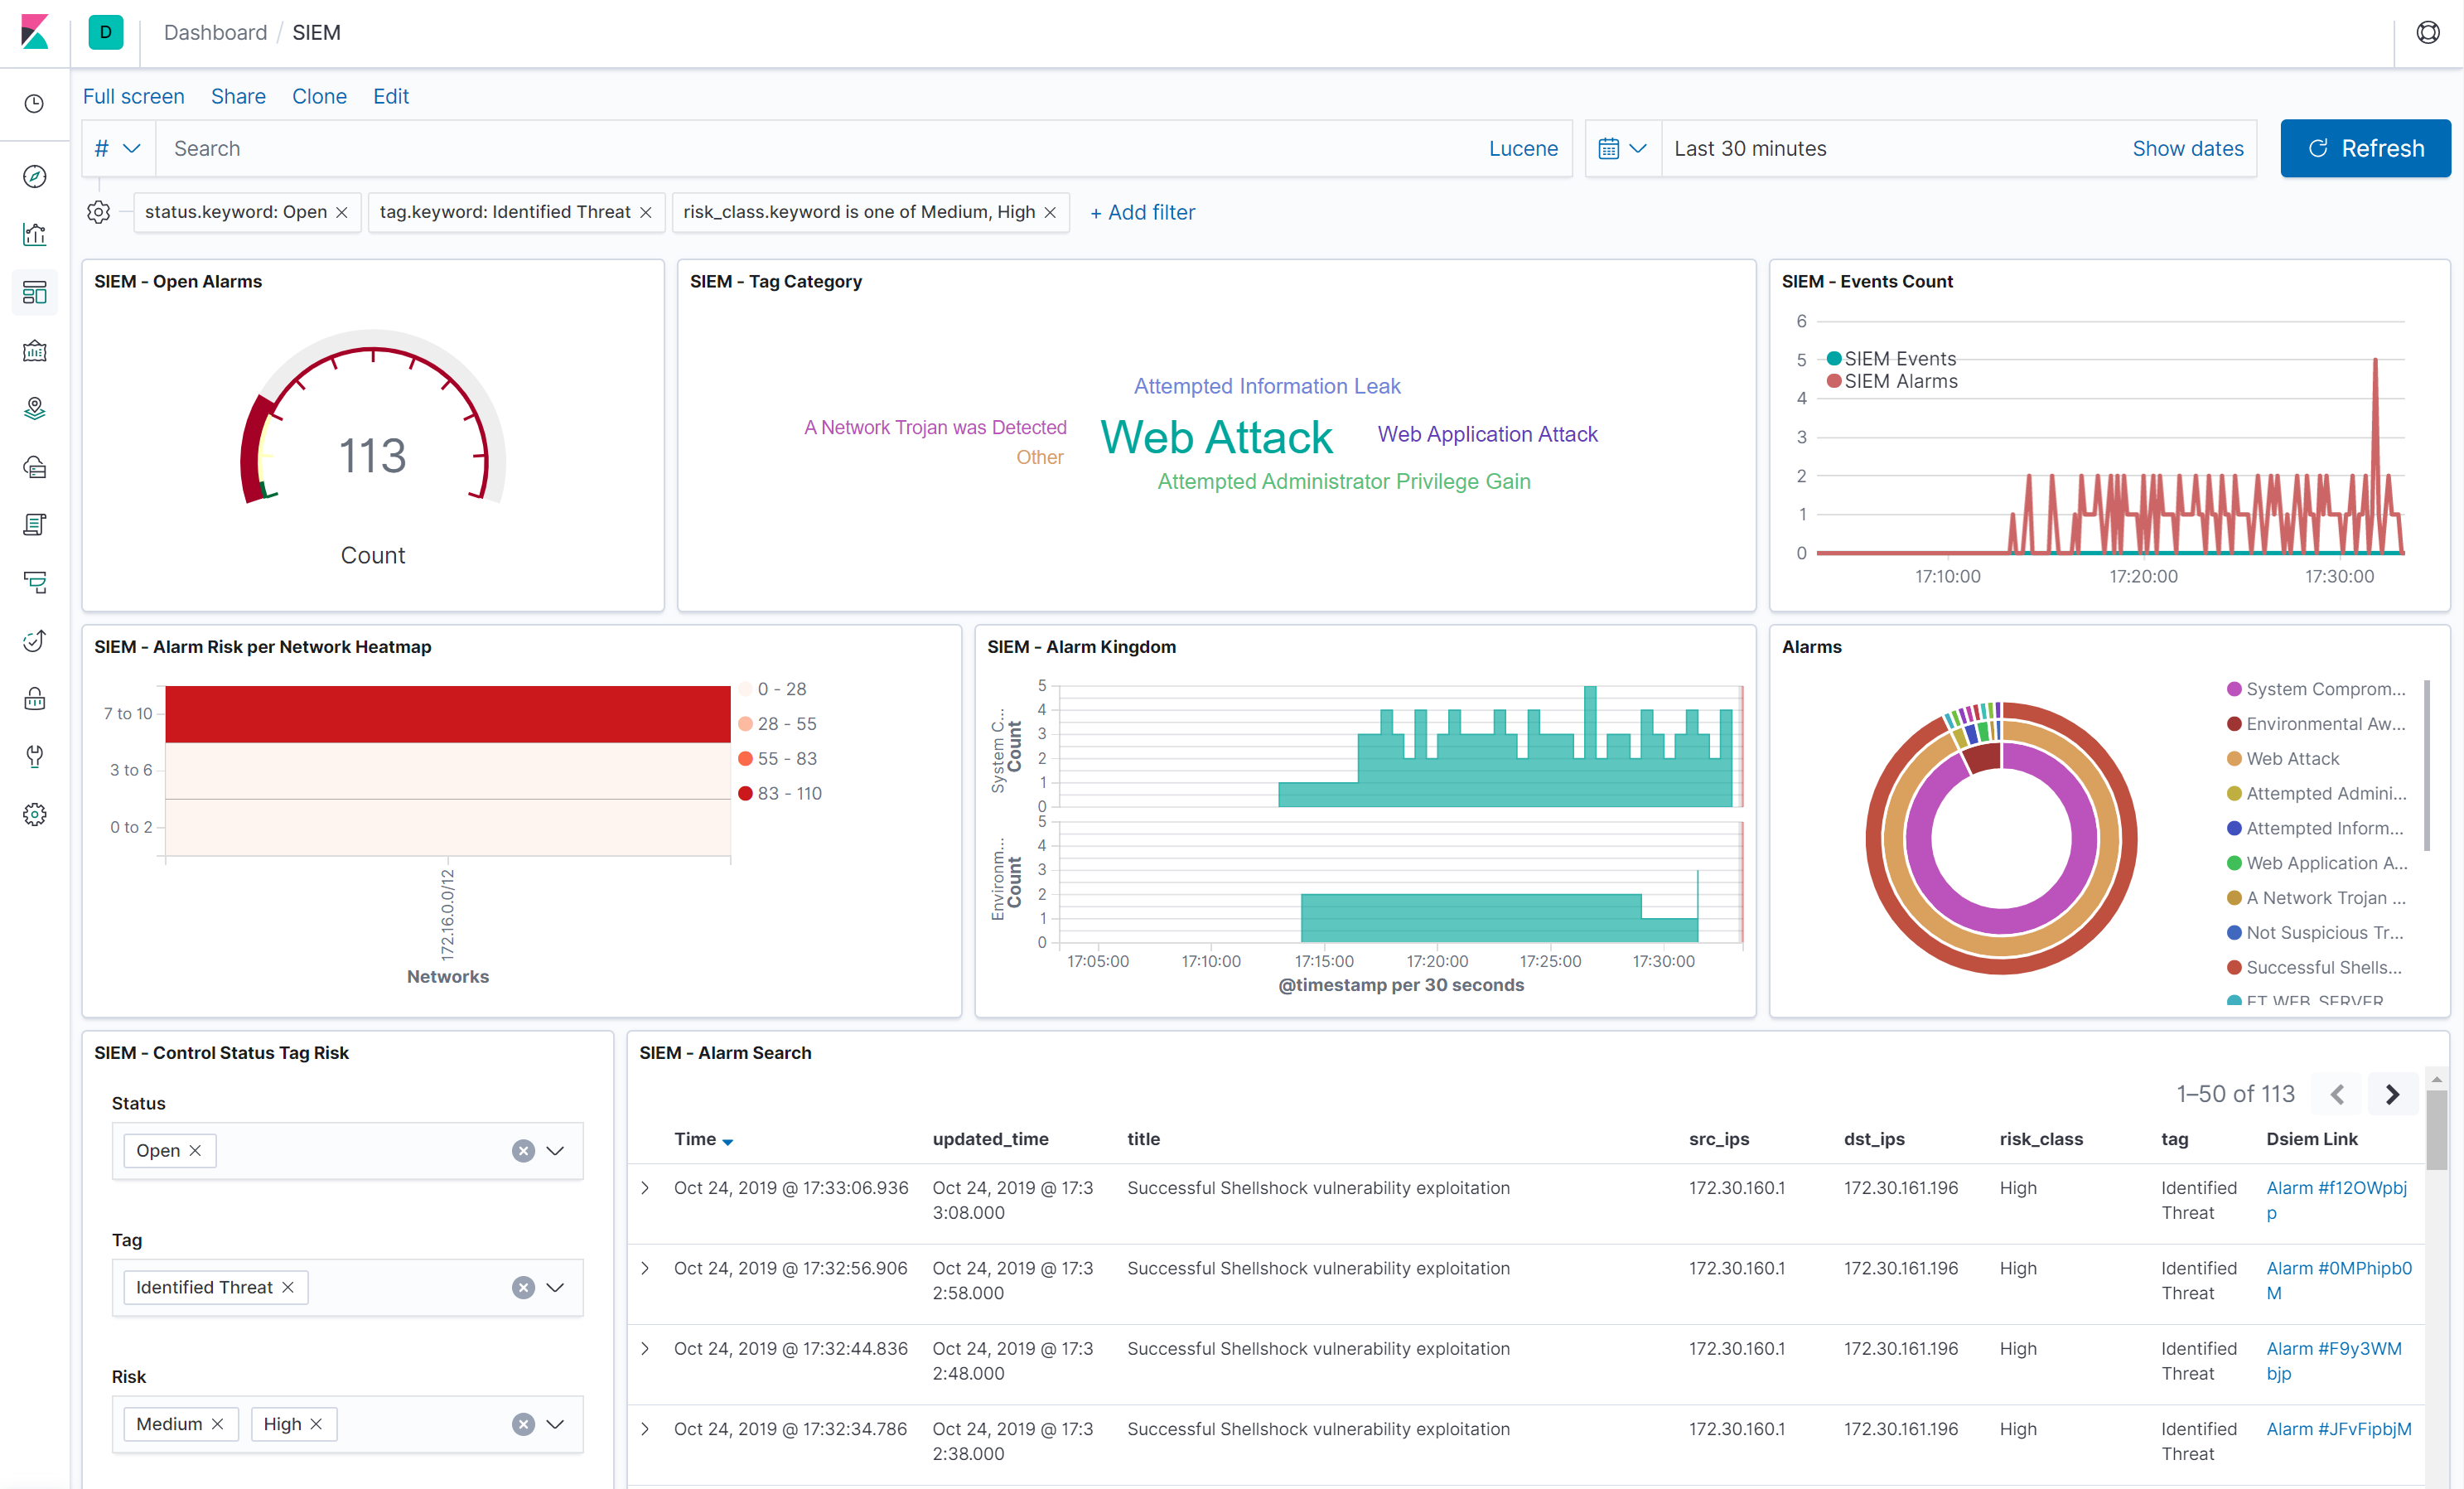
 orlikoski/skadi
收集、处理并利用来自 MacOS、Windows 和 Linux 的主机数据进行威胁狩猎
 kvasirsecurity/kvasir
Kvasir:渗透测试数据管理
 kerlenton/mcpsnoop
Wireshark for MCP. A transparent proxy between your AI client and MCP server. Watch every call live in your terminal, fail CI on what it finds,…
 jamf/aftermath
基于Swift的macOS事件响应框架,用于收集和分析主机工件,包括文件系统时间戳、浏览器数据、统一日志、持久化机制和进程树,并内置分析和时间线生成功能。
 tsale/awesome-dfir-skills
面向信息安全从业者的DFIR技能与工作流精选集。
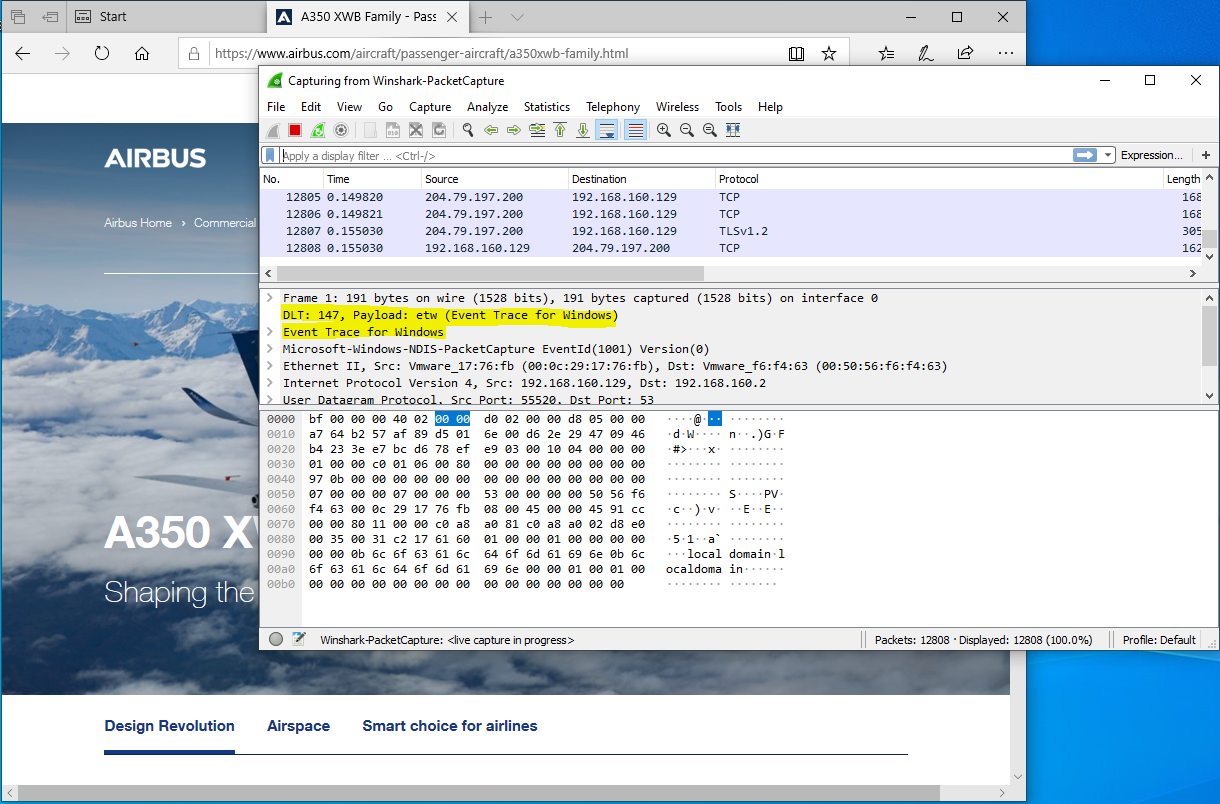

 v1d1an/s1em
该项目是一个集 SIEM、SIRP 和 Threat Intel 于一体的安全平台。









