
 #1

 pisut4152/sigma-rule-for-cve-2021-41773-and-cve-2021-42013-exploitation-attempt
Sigma规则集,用于通过日志分析检测Apache路径遍历漏洞CVE-2021-41773和CVE-2021-42073的利用尝试。
 pisut4152/sigma-rule-for-cve-2021-22005-scanning-activity
用于检测针对 CVE-2021-22005 的扫描活动的 Sigma 规则,支持威胁检测和基于日志的入侵分析。
 mitrecnd/whodat
可枢轴的反向WhoIs / PDNS融合,具有注册人跟踪与告警功能,并提供用于自动化查询的API(JSON/CSV/TXT)

 d4vinci/eagleeye
一个基于主机的入侵检测系统与网络监控系统(我的毕业设计)
 withsecurelabs/flair
轻量级批处理脚本,用于从 Windows 主机半自动采集关键取证工件,仅使用操作系统原生工具,以支持事件响应与分类排查。
 mrezqi/cve-2021-1675_carbonblack_huntingquery
基于Sigma规则,通过文件、模块加载和进程事件检测PrintNightmare(CVE-2021-1675)利用的CarbonBlack狩猎查询。
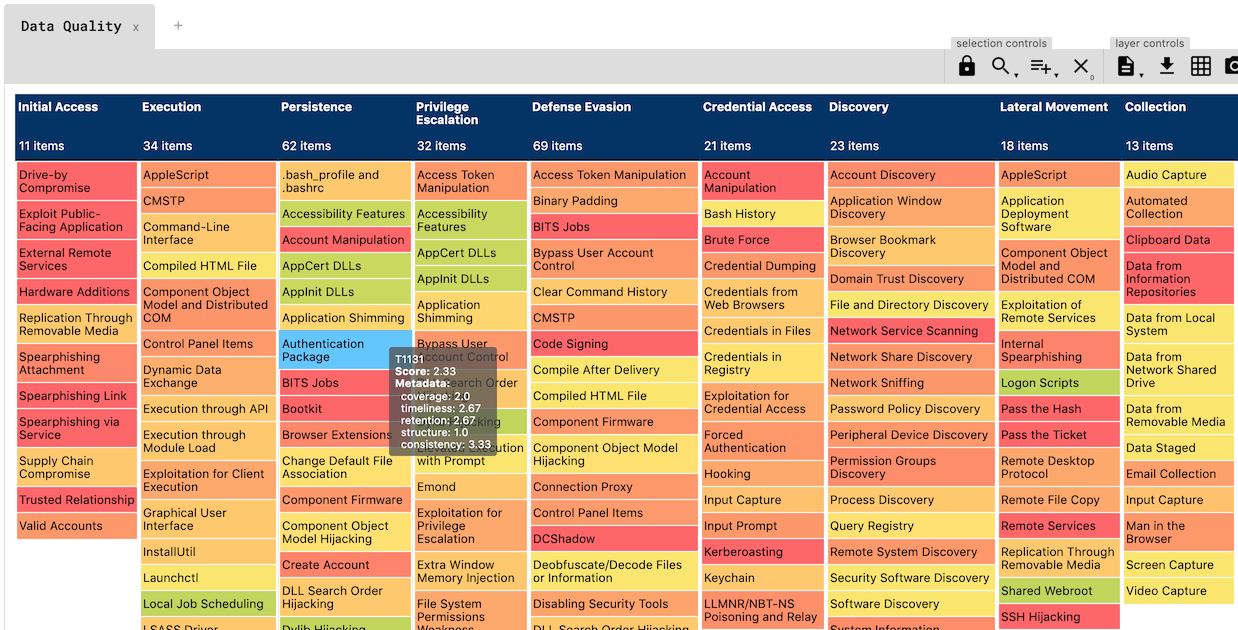 hxnoyd/ossem-power-up
一个基于优秀的OSSEM构建的数据质量评估工具。
 packetsifter/packetsiftertool
PacketSifter 是一款工具/脚本,旨在帮助分析人员筛选数据包捕获文件(pcap)以发现值得关注的流量。PacketSifter 接受一个 pcap 文件作为参数,并输出多个文件。
 cyberdefenders/detectionlabelk
DetectionLabELK 是 DetectionLab 的一个分支,使用 ELK 堆栈替代 Splunk。

 jangeisbauer/gundog
gundog - Microsoft Defender中的引导式威胁搜寻
 security-onion-solutions/security-onion
Security Onion 16.04 - 用于威胁狩猎、企业安全监控和日志管理的 Linux 发行版
 cyberark/skywrapper
SkyWrapper 帮助发现 AWS 中临时令牌的可疑创建形式和使用情况。
 dcscoder/exchange_ioc_hunter
CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065
 adamrpostjr/cve-2021-27065
快速一行PowerShell脚本,用于检测webshell、可能的压缩包和日志。
 corelight/zeek-quic
检测 Google QUIC 协议的 Bro 分析器









