
 #1

 t3l3m3try/threat_hunting
一些对蓝队有用的威胁狩猎查询
 sentinelblue/cve-2022-29072
** 有争议 ** Windows 上的 7-Zip 直至 21.07 版本允许特权提升和命令执行,当带有 .7z 扩展名的文件被拖到“帮助>目录”区域时。这是由 7z.dll 的错误配置和堆溢出引起的。该命令在 7zFM.exe 进程下的子进程中运行。注意:多个第三方已报告称不会发生特权提升。
 alb-uss/secmon
SECMON 是一个基于 Web 的工具,用于自动化信息安全监控(infosec watching)和漏洞管理,并带有 Web 界面。
 logpresso/cve-2021-44228-scanner
针对 Log4j2 CVE-2021-44228 的漏洞扫描器与缓解补丁
 cado-security/rip_raw
Rip Raw 是一款用于分析受感染 Linux 系统内存的小型工具。

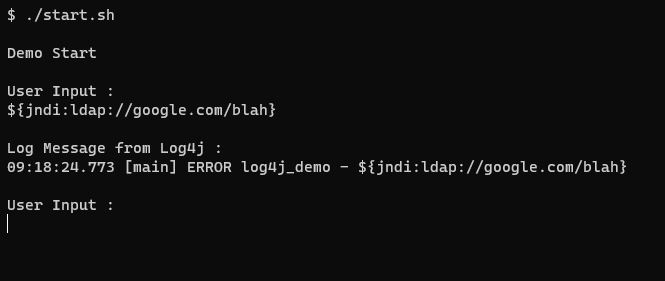 chandanshastri/log4j_vulnerability_demo
一个简单的程序,用于演示如何利用 Log4j 漏洞(CVE-2021-44228)
 scarredmonk/sysmonsimulator
Sysmon 事件模拟工具,可用于模拟攻击以生成 Sysmon 事件日志,供蓝队测试 EDR 检测及关联规则。
 randomuserid/tylium
用于入侵检测、安全分析和威胁狩猎的主要数据管道
 fireeye/cve-2021-44228
OpenIOC 规则,用于简化威胁指标追踪
 tnich/honssh
HonSSH 旨在记录客户端与服务器之间的所有 SSH 通信。
 verveindustrialprotection/cve-2021-44228-log4j
提供BigFix Fixlets和分析,以检测Windows和Linux系统上的Log4j漏洞(CVE-2021-44228、CVE-2021-45046、CVE-2021-45105),具有多种检测方法用于分类和修复。
 wortell/log4j
包含与 CVE-2021-44228 相关的所有信息、脚本等的仓库。
 atlassion/rs4logj-cve-2021-44228
提供 Apache Log4j 漏洞 CVE-2021-44228 在 Remote Syslog 产品中的升级与缓解说明,包括版本检查及针对 Elasticsearch 的配置更改。
 atnetws/fail2ban-log4j
捕获针对log4j CVE-2021-44228攻击的fail2ban过滤器
 c3-h2/log4j_attacker_iplist
针对Log4j漏洞(CVE-2021-44228)的攻击者IP地址精选列表,用于威胁情报、事件响应和网络防御。
 liveoverflow/log4shell
关于 log4j CVE-2021-44228 的小型示例仓库









