

Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
分类

日志分析

日志解析、SIEM、集中式日志记录、取证时间线和安全事件关联工具。

Kitploit 推荐

精选工具

10 已选择
wazuh preview#1

wazuh

GitHubwazuh/wazuh
16.5k2天前
graylog2-server preview#2

graylog2-server

GitHubgraylog2/graylog2-server
8.2k6小时16分前
loki preview#3

loki

GitHubgrafana/loki
29.2k5小时24分前
osquery preview#7

osquery

GitHubosquery/osquery
23.4k10小时53分前
securityonion preview#8

securityonion

GitHubsecurity-onion-solutions/securityonion
5.0k17天前
zeek preview#9

zeek

GitHubzeek/zeek
7.8k11小时7分前
suricata preview#10

suricata

GitHuboisf/suricata
6.5k2天前
sigma preview#11

sigma

GitHubsigmahq/sigma
10.9k2天前
detection-rules preview#12

detection-rules

GitHubelastic/detection-rules
2.7k1小时13分前
logparser preview#13

logparser

GitHublogpai/logparser
2.0k1年前
最新相关性最受欢迎最近更新
732 结果
CVE-2025-56499 preview

CVE-2025-56499

GitHubcherrling/cve-2025-56499

针对 CVE-2025-56499 的概念验证漏洞利用程序,演示通过 mihomo 的规则提供程序配置中缺少路径验证导致的任意文件读取,并基于日志进行数据外泄。

vulnerability-analysisexploitationweb-application-exploitation+3
1年前
CVE-2025-61882-Oracle-E-Business-Suite-Pre-Auth-RCE-Exploit preview

CVE-2025-61882-Oracle-E-Business-Suite-Pre-Auth-RCE-Exploit

GitHubadityabhatt3010/cve-2025-61882-oracle-e-business-suite-pre-auth-rce-exploit

Oracle E-Business Suite(版本 12.2.3 - 12.2.14)中存在一个严重的预认证远程代码执行(RCE)漏洞,攻击者可通过恶意 HTTP 请求完全控制易受攻击的服务器——该漏洞现已在野外被积极利用。

vulnerability-analysisexploitationforensics+4
121年前
Audix preview
Archived

Audix

GitHub0x0v1/audix

Audix 是一款 PowerShell 工具,用于快速配置 Windows 事件审核策略以实现安全监控。

defensive-toolsconfiguration-auditingforensics+4
1181年前
reditrap preview

reditrap

GitHubsrozb/reditrap

最小化 Redis 蜜罐,用于检测 RediShell(CVE-2025-49844)漏洞利用。

vulnerability-analysisnetwork-securitythreat-intelligence+2
1年前
MacOSThreatTrack preview

MacOSThreatTrack

GitHubab2pentest/macosthreattrack

用于在macOS系统上主动检测恶意活动的Bash工具。

information-gatheringdigital-forensicsincident-response+1
391年前
aftermath preview

aftermath

GitHubjamf/aftermath

基于Swift的macOS事件响应框架,用于收集和分析主机工件,包括文件系统时间戳、浏览器数据、统一日志、持久化机制和进程树,并内置分析和时间线生成功能。

memory-forensicsforensicsdigital-forensics+3
5941年前
BamboozlEDR preview

BamboozlEDR

GitHubolafhartong/bamboozledr

一个全面的 ETW(Windows 事件跟踪)事件生成工具,专为测试和研究目的而设计。

defensive-toolspenetration-testingred-teaming+2
2751年前
DFIR-O365RC preview

DFIR-O365RC

GitHubanssi-fr/dfir-o365rc

用于收集 Office 365 和 Azure 日志的 PowerShell 模块

forensicsdigital-forensicscloud-security+2
2821年前
sigmalite preview

sigmalite

GitHubrunreveal/sigmalite

用于解析和执行 Sigma 检测规则的 Go 库,支持字段修饰符、CIDR 匹配和自定义字段解析器,适用于安全监控中的日志条目。

static-analysisvulnerability-analysiscode-analysis+2
581年前
Cluster-Chaos-Exploiting-CVE-2025-59359-for-Kubernetes-Takeover preview

Cluster-Chaos-Exploiting-CVE-2025-59359-for-Kubernetes-Takeover

GitHubmrk336/cluster-chaos-exploiting-cve-2025-59359-for-kubernetes-takeover

关于CVE-2025-59359(Chaos-Mesh中一个严重的OS命令注入漏洞)的实战取证演练。了解攻击者如何通过GraphQL突变劫持Kubernetes集群,以及如何使用ELK检测、分析和报告该入侵。

privilege-escalationcontainer-securityvulnerability-analysis+8
11年前
ff4j__ff4j_CVE-2022-44262_1_8_13_fixed preview

ff4j__ff4j_CVE-2022-44262_1_8_13_fixed

GitHubshoucheng3/ff4j__ff4j_cve-2022-44262_1_8_13_fixed

Java的特性开关框架,支持运行时特性激活、基于角色的访问、AOP驱动的切换、监控、审计跟踪,以及带有REST API的Web控制台。

authentication-authorizationconfiguration-auditingweb-security+3
1年前
How-to-Patch-CVE-2025-32709 preview

How-to-Patch-CVE-2025-32709

GitHubadnansiyat/how-to-patch-cve-2025-32709

针对 CVE-2025-32709 的真实修补工作流程。从热修复安装到 SIEM 警报验证——此仓库记录了每一步,包含截图、命令和检测逻辑。

vulnerability-analysisconfiguration-auditingintrusion-detection+3
1年前
ElectricEye preview

ElectricEye

GitHubjonrau1/electriceye

ElectricEye 是一款多云、多 SaaS 的 Python CLI 工具,用于资产管理、安全态势管理和攻击面监控,支持数百项服务和评估,以加固您的 CSP 与 SaaS 环境,其控制项映射至超过 20 个行业、监管及最佳实践控制框架。

vulnerability-scannersnetwork-mappingconfiguration-auditing+5
1.0k1年前
asf__nifi_CVE-2023-36542_1-22-0 preview

asf__nifi_CVE-2023-36542_1-22-0

GitHubshoucheng3/asf__nifi_cve-2023-36542_1-22-0

自动化数据流平台,用于处理和分发数据,内置溯源追踪、安全配置和可扩展的管道管理,适用于网络安全和可观测性用例。

authentication-authorizationencryption-decryption-toolsdata-exfiltration+4
1年前
Log4Shell-Honeypot preview
Archived

Log4Shell-Honeypot

GitHubmichaelsanford/log4shell-honeypot

用于 CVE-2021-44228 的 Docker 化蜜罐。

container-securityvulnerability-analysisthreat-intelligence+2
41年前
asf__karaf_CVE-2022-22932_4-3-5 preview

asf__karaf_CVE-2022-22932_4-3-5

GitHubshoucheng3/asf__karaf_cve-2022-22932_4-3-5

Modulith 运行时,支持热部署、动态配置、基于 JAAS 的 RBAC 以及集中式日志记录。兼容 REST/API、Web 和 Spring Boot 应用程序,并提供 SSH 远程管理功能。

authentication-authorizationvulnerability-analysisexploitation+3
1年前
apache__nifi_CVE-2022-33140_1-16-22 preview

apache__nifi_CVE-2022-33140_1-16-22

GitHubshoucheng3/apache__nifi_cve-2022-33140_1-16-22

自动化数据流处理与分发系统,具备安全配置、来源追踪及可扩展的插件架构,适用于网络安全、可观测性和事件流管道。
authentication-authorizationencryption-decryption-toolsdata-exfiltration+4
1年前
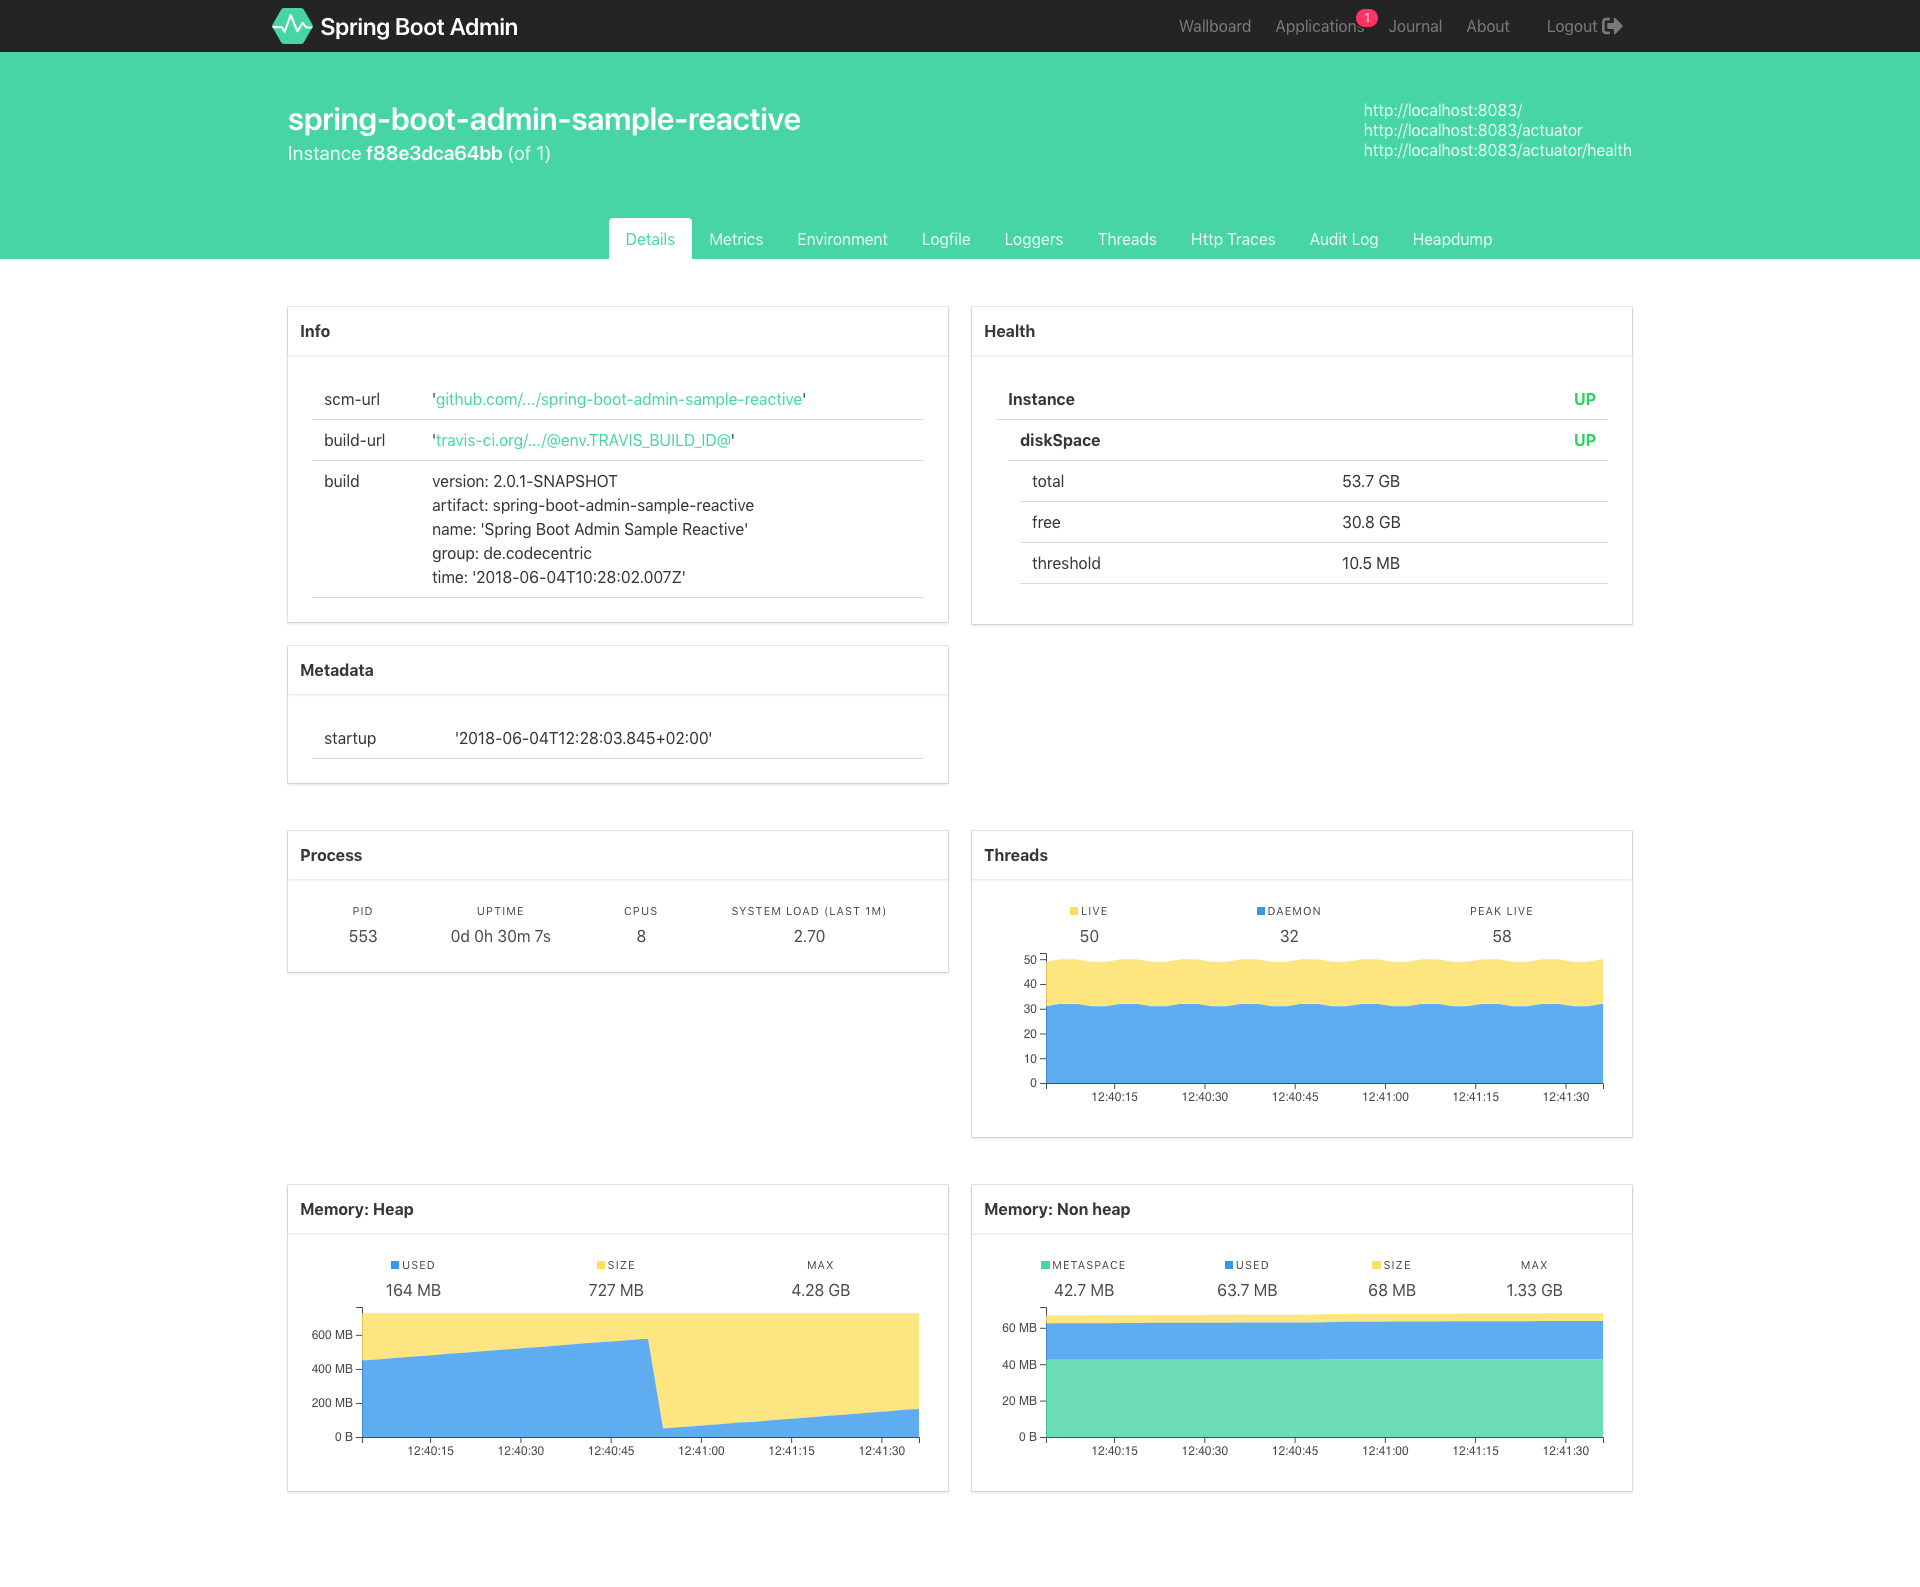
codecentric__spring-boot-admin_CVE-2022-46166_2-6-9 preview

codecentric__spring-boot-admin_CVE-2022-46166_2-6-9

GitHubshoucheng3/codecentric__spring-boot-admin_cve-2022-46166_2-6-9

Spring Boot 应用监控管理界面,支持健康检查、指标监控、日志管理、JMX 交互以及线程转储查看。

vulnerability-scannersvulnerability-analysisconfiguration-auditing+2
11年前
上一页1…242526…41下一页







