
 #1
日志解析、SIEM、集中式日志记录、取证时间线和安全事件关联工具。
Kitploit 推荐

 letlaka/redsun-bluehammer-undefend-detection-pack
Microsoft Defender XDR KQL 检测规则,用于识别 RedSun、BlueHammer、UnDefend 及与 CVE-2026-33825 相关的 Defender 滥用行为。
 tangjie1/cve-2026-31431-check
CVE-2026-31431 Copy Fail Linux 内核漏洞检测脚本
 garethmsheldon/cve-2026-22557-unifi-detection
# CVE-2026-22557 检测内容 — UniFi Network Application 未认证路径遍历(CVSS 10.0)。包含 YARA、Sigma、KQL、Splunk SPL、Sysmon 配置以及一个 bash 检测脚本。
 ngksiva/cpanel-forensics
CVE-2026-41940(cPanel/WHM)事件后的取证 — bash 脚本与检查清单
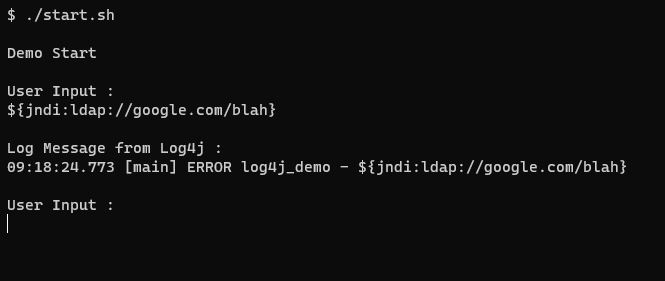 chandanshastri/log4j_vulnerability_demo
一个简单的程序,用于演示如何利用 Log4j 漏洞(CVE-2021-44228)
 bilal3755/detecting_blue_hammer_vuln
针对 bluehammer CVE 窗口 CVE-2026-33825 的威胁狩猎查询
 andrei-dr/cpanel-cve-2026-41940-ioc
CVE-2026-41940 cPanel/WHM 认证绕过 IOC 扫描器 — 修复上游检测脚本中的误报,新增日志交叉关联功能
 adityabhatt3010/cve-2025-61882-oracle-e-business-suite-pre-auth-rce-exploit
Oracle E-Business Suite(版本 12.2.3 - 12.2.14)中存在一个严重的预认证远程代码执行(RCE)漏洞,攻击者可通过恶意 HTTP 请求完全控制易受攻击的服务器——该漏洞现已在野外被积极利用。
 nu11secur1ty/pastokrapacefleciks
分析 .pcapng 文件,生成 HTML 报告,用于网络流量检查和取证审查。

 kreotic/sentrygrid
机器学习驱动的威胁检测与持续监控平台,专为联邦零信任架构打造。
 kyos-public/keycloak-cve-2026-18963-hunt
在 Keycloak 数据库中搜寻 CVE-2026-18963 的利用痕迹(Keycloak 未认证账户接管)
 0x4d31/awesome-threat-detection
精选的威胁检测与狩猎资源列表:检测规则、SIEM 和日志分析工具、端点/网络监控、数据集、培训、实验室。
 logpai/logparser
用于日志解析的机器学习工具包 [ICSE'19, DSN'16]
 meirwah/awesome-incident-response
事件响应与 DFIR 工具的精选索引,涵盖内存与磁盘取证、证据收集、日志分析、操作手册,以及面向安全分析师的教育资源。
 log2timeline/plaso
数字取证引擎,可解析日志、文件和系统工件以构建超级时间线,从而实现调查中的时间顺序事件关联。
 all3xj/fixing-google-secops-detections
调优和重构 Google Chronicle Curated Detections,以消除告警疲劳并修复逻辑缺口/缺陷。
 google/timesketch
用于摄取、搜索和注释事件日志的协作式取证时间线分析平台,以支持事件响应和 DFIR 调查。
 abrignoni/aleapp
Android 日志事件和 Protobuf 解析器







