
 #1


 h21lab/tsharkvm
tshark + ELK 分析虚拟机
 jonrau1/electriceye
ElectricEye 是一款多云、多 SaaS 的 Python CLI 工具,用于资产管理、安全态势管理和攻击面监控,支持数百项服务和评估,以加固您的 CSP 与 SaaS 环境,其控制项映射至超过 20 个行业、监管及最佳实践控制框架。
 packetsifter/packetsiftertool
PacketSifter 是一款工具/脚本,旨在帮助分析人员筛选数据包捕获文件(pcap)以发现值得关注的流量。PacketSifter 接受一个 pcap 文件作为参数,并输出多个文件。
 threathunters-io/qlog
基于ETW的Windows进程创建日志工具,通过文件哈希、签名和父进程详情丰富事件,并输出到Windows事件日志或控制台,用于安全监控。

 tothi/ad-honeypot-autodeploy
自动部署一个小型、故意不安全、存在漏洞的Windows域,用于RDP蜜罐。
 crowdsecurity/crowdsec
开源IDS/IPS和WAF引擎,通过分析日志和HTTP请求来检测和阻止恶意IP,利用众包社区黑名单实现实时威胁情报。
 darkquasar/azurehunter
一个用于在Azure和O365数据上运行威胁狩猎剧本的云取证PowerShell模块
 forensicmatt/rswindowsthingies
基于Rust的Windows取证工具包,用于实时MFT监控、事件日志流式传输和通道枚举,支持实时系统分析和应急响应。
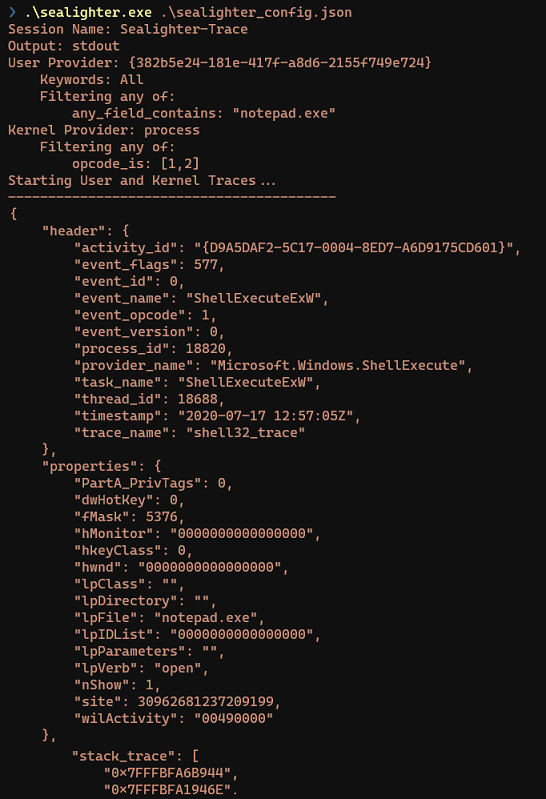 pathtofile/sealighter
用于安全研究的ETW和WPP跟踪工具。订阅多个提供程序,自动将事件解析为JSON,并支持高级过滤、缓冲以及输出到stdout、文件或Windows事件日志以供SIEM摄取。
 airbus-cert/etl-parser
事件跟踪日志文件解析器,纯Python实现。

 matanolabs/matano
开源安全数据湖,用于威胁狩猎、检测与响应,以及在AWS上进行PB级网络安全分析
 silverfort-open-source/latma
收集并分析AD和Azure AD认证日志,使用基于图的异常检测来发现横向移动攻击,并通过交互式时间线和GIF动画可视化可疑模式。
 romaissaadjailia/get-applockereventlog
这是一个通过解析Win事件日志来获取AppLocker事件日志的仓库。









